http服务器与web服务器 http服务器和web服务器
-
http,服务器,与,web,和,在,数字,世界,的,每,一

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 01:22
- 小虎建站百科知识网
http服务器与web服务器 http服务器和web服务器 ,对于想了解建站百科知识的朋友们来说,http服务器与web服务器 http服务器和web服务器是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的每一次点击背后,都隐藏着一场静默而高效的对话。当您在浏览器地址栏输入一个网址,按下回车的那一刻,一场由“HTTP服务器”与“Web服务器”联袂主演的精彩大戏便悄然拉开帷幕。这两个术语常常被混为一谈,仿佛是同一种事物的两个名字,但它们之间真的可以划上等号吗?今天,我们将潜入网络基础设施的底层,拨开概念的迷雾,深入探究HTTP服务器与Web服务器的本质、关联与分野。这不仅仅是一次技术概念的厘清,更是一场理解现代互联网如何呼吸、如何跳动的心脏之旅。准备好了吗?让我们一同揭开这层神秘的面纱。
核心定义:概念的基石与分野
要理解二者的关系,必须首先锚定它们各自的核心定义。Web服务器是一个更为宽泛的概念,它泛指任何能够通过HTTP协议或其他相关协议向客户端(通常是Web浏览器)提供Web内容(如HTML文档、图片、CSS、JavaScript文件等)的软件或硬件系统。它的核心使命是“服务Web内容”,是万维网服务的基石。
而HTTP服务器,则特指实现了HTTP(超文本传输协议)协议的那部分软件。HTTP是Web上应用最为广泛的通信协议,规定了客户端与服务器之间请求与响应的格式。HTTP服务器是Web服务器最常见、最核心的组成部分。可以说,一个典型的Web服务器必然包含一个HTTP服务器,但一个HTTP服务器严格来说,其功能聚焦于协议处理。例如,一个仅处理API请求、不返回网页的微服务后端,可能就是一个纯粹的HTTP服务器,但在广义上也可被称为Web服务器。
这种关系犹如“汽车”与“内燃机”。Web服务器是整辆汽车,负责将乘客(用户请求)送达目的地(返回完整网页);而HTTP服务器则是汽车的内燃机,提供了最核心的驱动力量(协议通信)。没有内燃机,汽车无法行驶;但只有内燃机,也成不了一辆完整的汽车。理解这一层,是洞察它们所有异同的起点。
功能范畴:广度与深度的较量
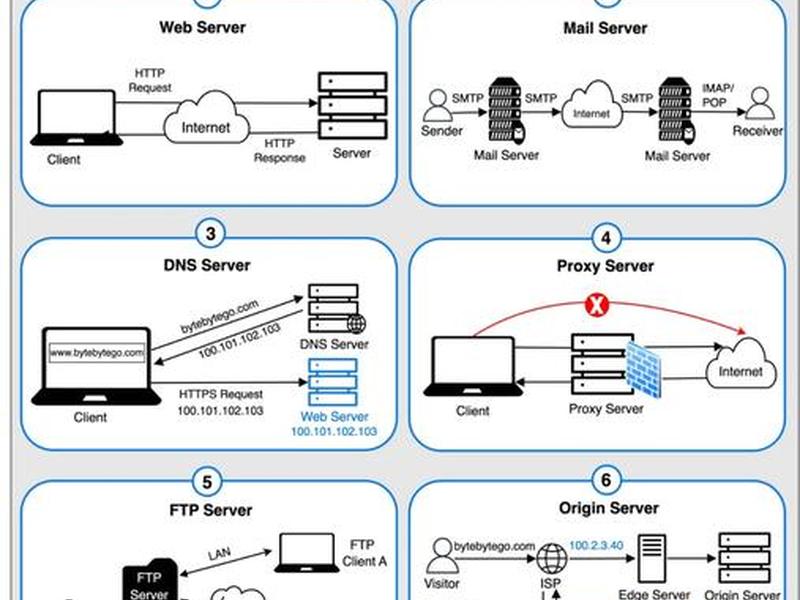
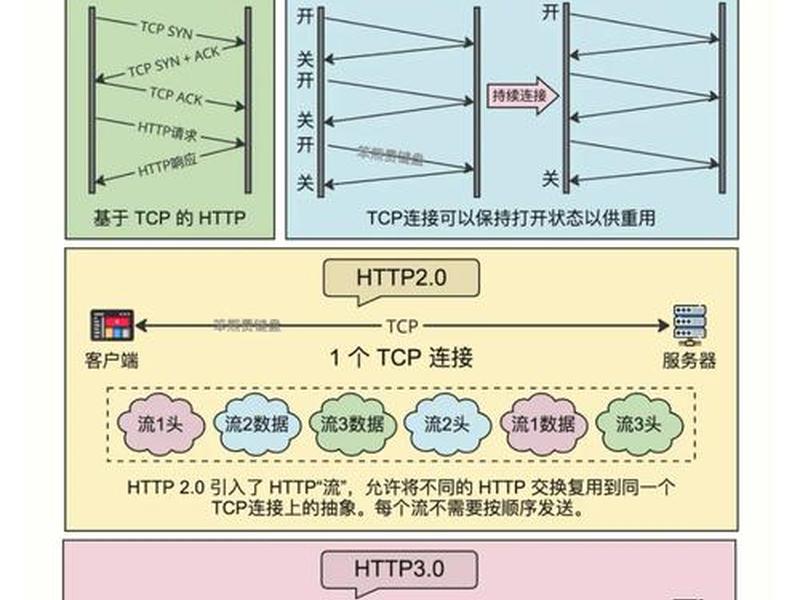
从功能范畴来看,两者的侧重点有显著不同。HTTP服务器的功能相对纯粹和底层,它专注于高效、正确地处理HTTP协议的细节。这包括:解析HTTP请求头、管理连接(如Keep-Alive)、处理各种HTTP方法(GET、POST等)、生成符合规范的HTTP响应状态码和头部,以及传输响应体数据。它的性能指标往往在于高并发连接处理能力、低延迟的请求响应和稳定的协议兼容性。
而Web服务器的功能则更为丰富和上层。除了包含HTTP服务器的所有协议处理能力外,它通常还集成了一系列用于构建和交付完整Web应用的功能。例如,动态内容处理(通过模块或插件支持PHP、Python、Node.js等)、负载均衡、虚拟主机配置、URL重写(Rewrite)、访问控制、日志记录、SSL/TLS加密,甚至内置缓存机制等。像Apache HTTP Server、Nginx、IIS等都是功能全面的Web服务器,它们超越了单纯的协议处理器,成为了一个综合性的托管平台。
当您在选择技术方案时,若只需要一个轻量级的、高性能的API网关或静态文件分发器,一个高度优化的HTTP服务器(或Web服务器的精简模式)可能是更佳选择。而当您需要部署一个包含动态逻辑、复杂路由和丰富管理功能的完整网站或Web应用时,一个功能齐全的Web服务器则是必不可少的基石。
架构角色:在系统生态中的定位
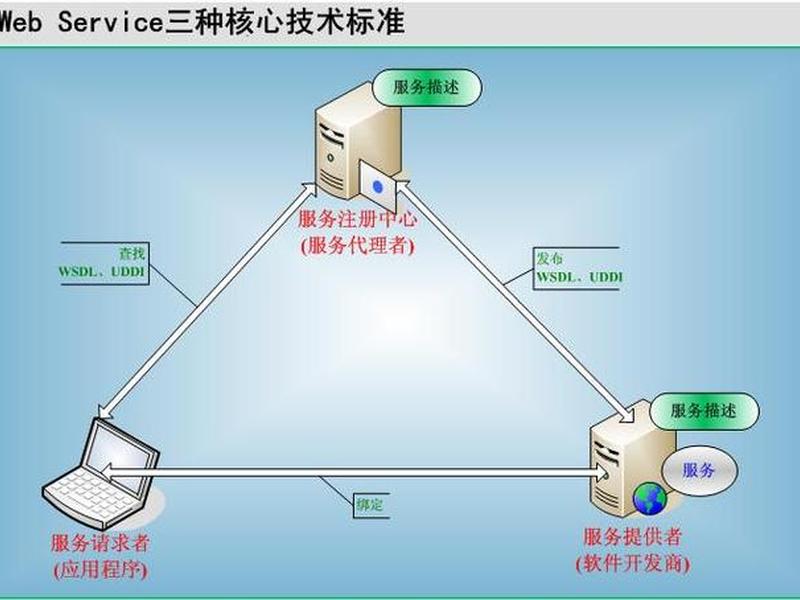
在复杂的现代Web架构中,两者扮演着不同的角色,并可能以多种形式组合出现。HTTP服务器常常作为架构中的“交通警察”或“协议转换器”。例如,Nginx常被部署在最前端作为反向代理和负载均衡器,它的核心任务之一就是高效处理HTTP(S)协议,将请求分发给后端的应用服务器(如Tomcat, uWSGI, Gunicorn等)。Nginx主要发挥其作为高性能HTTP服务器的能力。
Web服务器则可能以两种形态存在:一种是独立的全功能服务器,如直接使用Apache运行PHP应用;另一种是作为“应用服务器”的一部分。例如,Java EE应用服务器(如Tomcat, Jetty, WebSphere)内嵌了Web容器(Servlet Container),这个容器本身就是一个能够处理HTTP请求、生成动态响应的Web服务器。在微服务架构中,每个微服务可能自带一个轻量的HTTP服务器(如Go的net/http包、Python的aiohttp)来提供API,而这些服务的集合,通过API网关(一个强大的HTTP服务器)对外提供统一的Web服务入口,共同构成了一个分布式的“Web服务器”体系。
这种架构上的灵活性表明,边界并非僵硬不变。随着云原生和Serverless的发展,HTTP协议处理能力愈发成为像函数计算这样的无服务器平台的内置基础能力,而开发者则更专注于业务逻辑,“Web服务器”的概念正在被解构和重塑。
性能与扩展:效率的艺术
性能是衡量服务器软件的关键尺度,而两者的设计哲学在此处亦有微妙差异。专注于HTTP服务器功能的软件,如早期的Nginx(以其事件驱动、异步非阻塞架构闻名)和新兴的Caddy,在设计上极度追求在协议处理层面的极致效率、低内存占用和高并发连接数。它们像是精于短跑的运动员,目标是以最快的速度完成请求的接收、解析和转发。
而传统的全功能Web服务器,如Apache,采用多进程或多线程模型(prefork/worker),其优势在于功能的强大和模块化的灵活性。每个连接可能由一个独立的线程或进程处理,便于维护状态和运行复杂的动态模块(如mod_php)。这更像是一位全能选手,力量、耐力、技巧兼备,但在纯粹的高并发静态资源服务场景下,可能不如前者轻盈。
现代的最佳实践往往是结合两者之长:使用高性能的HTTP服务器(如Nginx)作为前端反向代理,处理静态文件、SSL卸载和负载均衡;将动态请求代理给后端的应用服务器(如Apache, Tomcat)或直接由运行应用代码的进程处理。这种组合充分发挥了HTTP服务器在连接管理和协议处理上的性能优势,以及应用服务器在动态内容生成上的功能优势,实现了性能与功能的黄金平衡。
安全维度:守护之盾的构建
在安全层面,HTTP服务器与Web服务器都需要筑起坚固的防线,但关注的层次略有不同。对于HTTP服务器,其安全核心在于保障协议层和网络层的安全。这包括:正确实施HTTP/1.1和HTTP/2协议以避免解析漏洞,有效管理连接防止DDoS攻击(如连接耗尽),提供强大的SSL/TLS支持以确保传输加密,以及实现细粒度的访问控制列表(ACL)。
而Web服务器的安全考虑则更为全面,因为它暴露了更多的攻击面。除了上述协议层安全,它还需关注:动态内容执行环境的安全(如防止PHP文件上传漏洞)、会话(Session)管理安全、防止目录遍历和文件包含攻击、配置虚拟主机时的隔离性、以及通过模块防范SQL注入、跨站脚本(XSS)等应用层攻击的初筛。Web服务器的配置复杂度更高,一个错误的安全配置(如目录权限设置不当)可能导致整个服务器沦陷。
安全加固是一个系统工程。需要从HTTP协议处理的纯净性开始,到Web服务器配置的严谨性,再到上层应用程序代码的安全性,层层设防。无论是哪种服务器,及时更新版本、遵循最小权限原则、进行严格的输入验证和输出编码,都是不可或缺的安全基石。
演进趋势:面向未来的融合与分化
技术的浪潮永不停止,HTTP服务器与Web服务器的概念也在持续演进。一方面,我们看到融合的趋势。像Nginx和Apache通过添加更强大的脚本能力(Nginx的nginScript,Apache的mod_lua)和直接运行动态代码的模块(如Nginx Unit),使得它们越来越模糊了纯粹HTTP服务器与全功能Web服务器的界限,试图在一个软件内提供从协议处理到应用运行的全栈能力。
我们也看到分化与专业化的趋势。在云原生和微服务架构下,独立的、超轻量级的HTTP服务器库(如Rust的hyper,Go的net/http)被广泛应用,它们深度嵌入到应用进程中,此时“服务器”更像是一个库而非独立守护进程。而诸如API网关、服务网格(Service Mesh)中的Sidecar代理(如Envoy)等,则专门化地承担了HTTP协议处理、流量管理、可观测性等职责,将通信能力基础设施化。
未来,或许“Web服务器”这个词将更多地指向一个逻辑概念或一组能力的集合,而“HTTP服务器”作为其最核心的通信引擎,将以更多样的形态(库、Sidecar、网关、边缘函数运行时)渗透到架构的每一个角落,持续驱动着互联网信息的奔流不息。
以上是关于http服务器与web服务器 http服务器和web服务器的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:http服务器与web服务器 http服务器和web服务器;本文链接:https://zwz66.cn/jianz/391911.html。
猜你喜欢
- HTTP服务器主要用于什么场景、http服务器主要用于什么场景 2026-10-28
- http服务器 web服务器、http服务器与web服务器 2026-10-28
- http和webserver(http和webserver请求的区别) 2026-10-28
- http可以打开https打不开 浏览器打不开https的网页 2026-10-28
- httpwww学英语报社答案 - httpwww学英语报社答案高一 2026-10-28
- https链接打开方法详细教程 - https链接打开方法详细教程图片 2026-10-28
- https证书二级域名;https 二级域名 2026-10-28
- https网页打开不了 - https的网页打不开 2026-10-28
- https网站证书 - https网站证书出问题怎么解决 2026-10-28
- https网站无法打开 https网站无法打开 注入风险 2026-10-28







