https链接打开方法详细教程 - https链接打开方法详细教程图片
-
https,链接,打开,方法,详细,教程,图片,在,数字,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 01:16
- 小虎建站百科知识网
https链接打开方法详细教程 - https链接打开方法详细教程图片 ,对于想了解建站百科知识的朋友们来说,https链接打开方法详细教程 - https链接打开方法详细教程图片是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的迷宫中,一串以“https”开头的链接,宛如一扇扇加密的安全门。你是否曾好奇,这扇门背后隐藏着怎样的机制?当浏览器地址栏亮起那把绿色的小锁,它不仅仅是一个图标,更是一场关于隐私、身份与数据传输的无声革命。本文将以详尽的步骤和清晰的图片指南为核心,带你深入“https链接打开方法”的每一个细节,从基础概念到高级技巧,为你彻底揭开安全超文本传输协议的神秘面纱。这不仅仅是一篇教程,更是一张通往更安全、更可靠网络体验的导航图。
一、HTTPS核心原理探秘
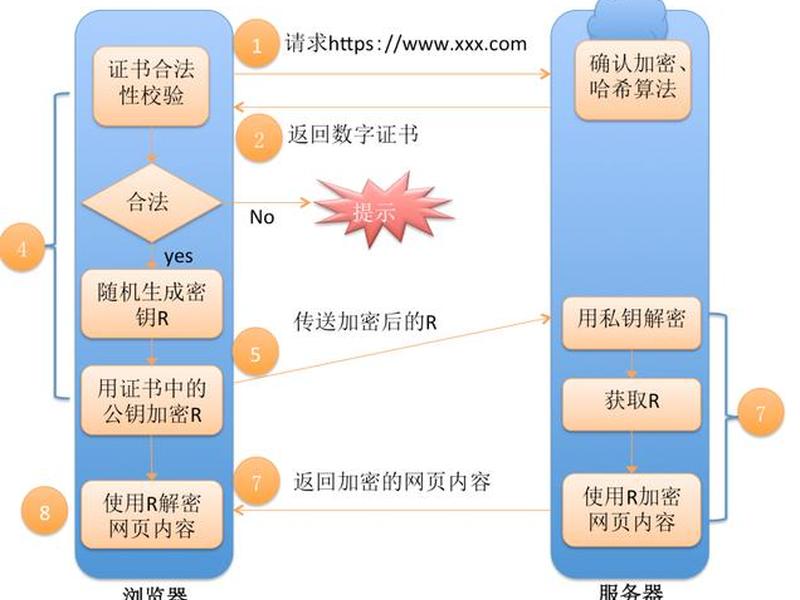
理解如何打开一个HTTPS链接,首先需要洞悉其背后的工作原理。HTTPS并非凭空出现,它是在传统的HTTP协议之上,披上了一层名为SSL/TLS的加密铠甲。当你在浏览器中输入一个HTTPS网址并敲下回车时,一场精密的“数字握手”便在瞬间启动。你的浏览器会向目标服务器发出问候,并请求其出示“身份证明”——即数字证书。
服务器随即响应,发送其由受信任的证书颁发机构签发的证书。浏览器会像一个严谨的安检员,验证这张证书的真实性、有效期以及其是否与正在访问的域名匹配。这个过程,如同在陌生的国度核对护照,确保了你不是在与一个假冒的服务器对话。验证通过后,双方才会协商生成一套唯一的、本次会话专用的加密密钥。
此后,所有在浏览器与服务器间往返的数据,都将使用这套密钥进行加密与解密。这意味着,即便传输路径上有“者”截获了数据包,看到的也只是一堆毫无意义的乱码。正是这套机制,守护着你的登录密码、支付信息和个人隐私,使其安全抵达目的地。理解这一原理,是掌握所有打开方法的基础。
二、主流浏览器操作指南
对于绝大多数用户而言,打开HTTPS链接最直接的途径就是通过网页浏览器。无论是Chrome、Edge、Firefox还是Safari,其基本操作流程高度一致,却又各有特色。最直接的方法是在浏览器的地址栏中,完整地输入以“https://”开头的目标网址,然后按下回车键。浏览器会自动处理后续的所有复杂流程。
现代浏览器的智能化程度极高。很多时候,你甚至无需输入完整的“https://”前缀,只需输入域名,浏览器会智能地尝试使用HTTPS协议进行连接。如果网站支持HTTPS,它会自动跳转到安全的加密版本。这正是浏览器在默默提升你的安全体验。在连接建立后,留意地址栏左侧的图标至关重要:一把闭合的锁通常代表连接安全且证书有效;一把带有警告三角的锁或直接显示“不安全”,则意味着证书存在问题或连接未加密。
当遇到证书错误警告时(例如“您的连接不是私密连接”),切勿轻易点击“高级”并选择“继续前往”。这可能是网络遭遇中间人攻击的征兆,或是网站证书配置不当。正确的做法是检查网址是否输入正确,或联系网站管理员。浏览器通过这些直观的视觉提示,将复杂的安全状态转化为用户可理解的信号。
三、移动设备访问详解
在智能手机和平板电脑普及的今天,通过移动设备打开HTTPS链接已成为日常。在iOS的Safari或安卓的Chrome等移动浏览器中,操作逻辑与桌面端类似:在应用内的地址栏输入网址或点击一个HTTPS链接即可。移动网络环境更为复杂,在公共Wi-Fi下使用HTTPS显得尤为重要,它能有效防止在同一网络下的其他设备窥探你的流量。
移动应用内嵌的WebView(网页视图)是另一个常见场景。当你在微信、微博或各类App内点击一个链接时,页面很可能就是在应用内置的浏览器组件中打开的。HTTPS的保护同样生效,但证书验证的责任部分转移给了应用本身。确保你从官方渠道下载应用,是维护移动端HTTPS安全的重要一环。
移动设备上常出现“证书不可信”的提示,这可能源于设备时间设置错误,或安装了某些企业/学校的根证书。检查并校正设备日期与时间,是解决此类问题的第一步。对于非必要的外部根证书,保持谨慎的安装态度,能从根本上减少安全风险。移动端的安全,更需要用户具备基础的安全意识。
四、命令行工具高级调用
对于开发者、运维人员或技术爱好者,命令行是打开和调试HTTPS链接的强大工具。像`curl`和`wget`这样的命令行工具,可以直接用于访问HTTPS资源。例如,使用`curl https://example.com`命令,不仅能获取网页内容,还能通过添加`-v`(详细)参数,直观地看到完整的SSL/TLS握手过程、证书信息等幕后细节。
在脚本或自动化任务中,命令行工具的优势无可替代。它们可以无头(无图形界面)运行,定时抓取HTTPS接口的数据,或验证网站证书的有效期。使用`openssl s_client -connect example.com:443`命令,可以模拟一个SSL/TLS客户端,进行更底层的连接测试和证书链检查,这对于诊断复杂的HTTPS问题至关重要。
命令行环境同样需要信任根证书库。在Linux或macOS系统中,工具通常使用系统自带的证书库;在Windows或特定环境中,可能需要手动配置证书路径。学会在命令行中处理证书错误(如使用`-k`参数跳过验证,但仅限测试环境),是进行高级网络调试的必备技能。它将打开HTTPS的“黑箱”,让你拥有完全的掌控力。
五、编程语言请求示例
在自动化程序或自己开发的软件中,通过代码发起HTTPS请求是核心功能。几乎所有的现代编程语言都提供了完善的库来支持HTTPS。例如,在Python中,可以使用`requests`库,只需一行代码`requests.get(‘https://example.com’)`即可安全地获取内容,库会自动处理证书验证和加密。
在JavaScript(Node.js环境)中,内置的`https`模块或更高级的`axios`库,能够轻松应对HTTPS请求。Java的`HttpsURLConnection`类、Go语言的`net/http`包等,也都将HTTPS作为一等公民支持。关键之处在于,这些库默认都开启了服务器证书验证,这是安全编程的基石。
开发者需要关注的是如何处理异常情况,如证书验证失败、主机名不匹配等。正确的做法不是全局禁用验证(这会彻底破坏安全性),而是根据错误类型进行针对性处理,例如在可信的内部网络环境中,可以指定使用自定义的信任存储。通过代码打开HTTPS链接,赋予了应用程序与安全网络服务交互的能力,是构建现代互联网应用的基石。
六、安全警示与故障排除
尽管HTTPS是安全的代名词,但并非绝对无虞。过期的证书、由不被信任的机构签发的证书、证书与域名不匹配,是导致连接失败的三大常见原因。浏览器给出的错误页面虽然看起来令人不安,但却是保护你的第一道防线。仔细阅读错误信息,是判断问题根源的关键。
有时,问题可能出在本地。陈旧的浏览器或操作系统可能没有更新最新的根证书列表,导致其无法识别新颁发的证书。确保系统和浏览器保持更新,是维持HTTPS畅通无阻的好习惯。一些安全软件或防火墙可能会出于扫描目的,对HTTPS连接进行“中间人”拦截,这也会触发证书警告,需要根据软件提示进行特殊配置或信任。
在极少数情况下,你访问的可能是仿冒的钓鱼网站,它使用了无效的证书。浏览器的警告就是你最后的护盾。养成在关键操作(如登录、支付)前,确认地址栏锁标志和域名正确无误的习惯,能将风险降至最低。HTTPS是一把好锁,但正确使用和识别异常,才是守护安全大门的主人。
全文总结与核心洞见
纵观全文,从HTTPS加密原理的深邃内核,到浏览器、移动端、命令行乃至代码中的多样打开方法,我们完成了一次对“安全链接”的全面拆解。每一把在地址栏亮起的绿色小锁,都是一次成功的技术协同,是标准协议、证书体系、软件实现与用户意识共同作用的结果。本文附带的详细教程图片,旨在将抽象的握手过程与具体的操作步骤可视化,让安全的概念变得可触可感。
掌握HTTPS链接的打开方法,远不止于“点击”或“输入”这个动作。它意味着理解其背后的信任链,意味着在复杂网络环境中保有警惕,也意味着能够利用工具进行更深层次的探索与调试。在万物互联的时代,HTTPS已从一项高级功能演变为网络服务的标准配置和用户体验的底线要求。
让每一次连接都始于HTTPS,让每一次数据传输都穿行于加密隧道,这不仅是技术的最佳实践,更是对自己数字资产和隐私的基本尊重。希望这篇融合了原理、教程与警示的指南,能成为你穿梭于互联网密林中的可靠罗盘,助你安全、自信地抵达每一个目的地。
以上是关于https链接打开方法详细教程 - https链接打开方法详细教程图片的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:https链接打开方法详细教程 - https链接打开方法详细教程图片;本文链接:https://zwz66.cn/jianz/391906.html。
猜你喜欢
- https证书二级域名;https 二级域名 2026-10-28
- https网页打开不了 - https的网页打不开 2026-10-28
- https网站证书 - https网站证书出问题怎么解决 2026-10-28
- https网站无法打开 https网站无法打开 注入风险 2026-10-28
- https网站打不开怎么办 - https浏览器打不开怎么办 2026-10-28
- https网站怎么搭建 - 如何搭建https网站 2026-10-28
- https网站怎么打开网页 - https网站怎么打开网页链接 2026-10-28
- https网站怎么打开手机(https网站怎么打开手机没电了吧) 2026-10-28
- https网站怎么打开华夏、https网站怎么打开华夏信用卡 2026-10-28
- https网站怎么打开22704乀(怎么用https打开网站) 2026-10-28







