https网站证书 - https网站证书出问题怎么解决
-
https,网站,证书,出问题,怎么,解决,当,你在,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 01:12
- 小虎建站百科知识网
https网站证书 - https网站证书出问题怎么解决 ,对于想了解建站百科知识的朋友们来说,https网站证书 - https网站证书出问题怎么解决是一个非常想了解的问题,下面小编就带领大家看看这个问题。
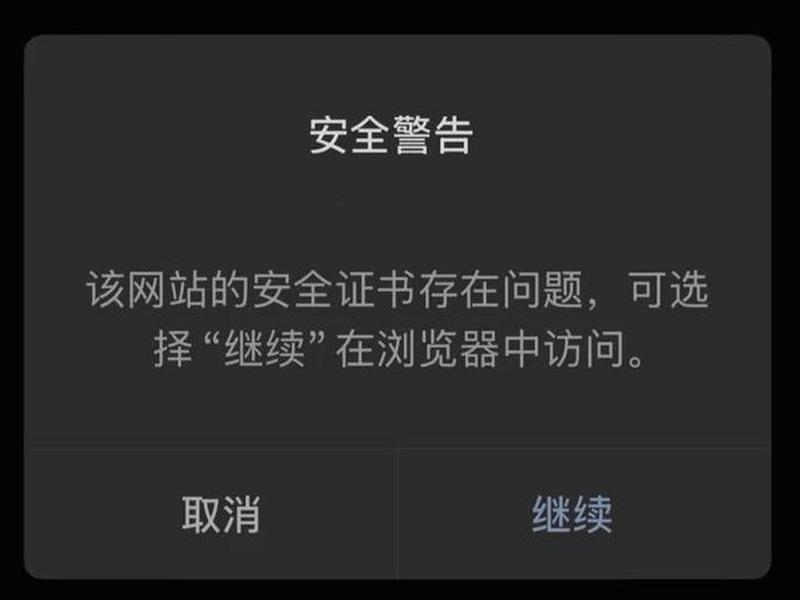
当你在浏览器中满怀期待地输入网址,准备访问一个重要网站时,屏幕上却赫然跳出“您的连接不是私密连接”、“此网站的安全证书有问题”等刺眼警告,那一刻的挫败感与不安,是否曾让你瞬间眉头紧锁?在网络安全日益成为数字生活基石的今天,HTTPS证书如同网站的“数字身份证”和“加密防护罩”,一旦它出现问题,不仅意味着访问受阻,更可能潜藏着信息泄露的风险。无论是网站管理者面对流量暴跌的焦虑,还是普通用户遭遇访问中断的困惑,理解HTTPS证书问题的根源并掌握一套行之有效的解决方法,已成为一项不可或缺的数字生存技能。本文将为你揭开HTTPS证书错误的神秘面纱,提供一份从根源到解决、从用户端到服务器端的全景式自救指南。
一、时间错位:系统时钟的“穿越”陷阱
一切信任的基石始于正确的时间。HTTPS证书并非永久有效,它拥有明确的“出生日期”和“失效日期”,就像食品包装上的保质期。浏览器验证证书的第一步,就是核对本地系统时间是否落在证书的有效期之内。想象一下,如果你的电脑时钟还停留在几年前,或者快进了几个月,浏览器就会像看到一个“来自未来”或“早已过期”的证件,毫不犹豫地亮起红灯。
这种由时间错乱引发的证书错误极为常见,却最易被忽视。 可能是电脑主板电池老化导致时间复位,也可能是时区设置错误,甚至是一些软件无意中的修改。其解决方案却出奇简单:同步到权威网络时间。在Windows系统中,只需右键点击任务栏时间,进入“日期和时间设置”,确保“自动设置时间”选项已开启。对于macOS或Linux用户,也有相应的网络时间协议(NTP)同步设置。修正时间后,重启浏览器,许多证书错误便会烟消云散。
时间问题并非用户端独有。 网站服务器的时间若出现偏差,同样会导致所有访问者都收到证书无效的警告。网站管理员也必须确保服务器时间的准确性,定期与时间服务器同步,从源头上杜绝此类低级错误。将系统时间校准视为网络维护的日常习惯,是避免不必要麻烦的第一步。
二、证书“失效”:过期与链式断裂危机
证书本身的生命周期管理是核心问题。根据行业规定,SSL/TLS证书的有效期在不断缩短,这意味着网站管理员需要更频繁地关注续费与更新。一张过期的证书,就像一张过期的身份证,完全失去效力,浏览器会直接拒绝连接。点击地址栏的锁形图标查看证书详情,确认有效期是首要的排查动作。
比过期更隐蔽的,是“证书链”的断裂。 一张可信的证书并非孤立存在,它由根证书颁发机构、中间证书颁发机构层层签名验证,形成一个完整的信任链。如果网站在部署时,只安装了服务器证书,而遗漏了必要的中间证书,那么这个信任链就无法连通。浏览器在验证时找不到上一级的信任锚点,便会判定证书不可信。使用在线工具如SSL Labs的SSL测试,可以快速诊断证书链是否完整。
修复证书链需要正确的安装姿势。 从正规证书颁发机构获取的证书包中,通常包含服务器证书和中间证书文件。在Nginx或Apache等服务器配置中,需要将中间证书的内容正确附加或引用。对于普通用户而言,如果遇到因证书链不完整导致的错误,通常意味着网站配置存在问题,应谨慎访问,并可将此情况反馈给网站管理员。
三、身份“不符”:域名匹配的精确游戏
HTTPS证书与网站域名之间,必须保持绝对的、精确的一致性。证书在签发时,会绑定一个或多个具体的域名,记录在“使用者备用名称”字段中。如果你访问的是 `www.example.com`,而证书只绑定了 `example.com`,浏览器就会发出域名不匹配的警告,认为你试图连接的对象与出示的“身份证”不符。
这种错误常见于网站配置疏忽。 例如,只为主域名购买了证书,却未包含常见的带`www`前缀的变体。解决之道在于使用支持多域名的证书或通配符证书。通配符证书(如`.example.com`)可以保护同一主域名下的所有子域名,为业务扩展提供了灵活性。管理员在配置服务器虚拟主机时,也必须确保 `ServerName` 等指令与证书覆盖的域名完全吻合。
对于用户来说,域名不匹配警告是一个重要的安全信号。 它可能是网站管理员粗心所致,但也可能是遭遇了“钓鱼网站”攻击。攻击者可能申请一个与正规网站域名相似的证书,试图诱骗用户。遇到此类提示,务必仔细核对浏览器地址栏中的域名是否完全正确,不要轻易点击“继续前往”的选项。
四、信任“崩塌”:根证书与代理拦截
浏览器内置了一个受信任的根证书颁发机构列表。只有由这些权威机构签发的证书,才会被默认信任。如果网站使用了自签名证书,或由不知名、不被广泛信任的小型机构签发的证书,浏览器就会提示“证书颁发机构不受信任”。这类证书常见于内部测试环境或老旧系统。
更复杂的情况源于“中间人”的干扰。 许多企业防火墙、网络安全软件或网络调试工具,会出于监控或分析的目的,在用户的电脑上安装自己的根证书。所有HTTPS流量先被这些工具解密,再用其自己的证书重新加密。如果这个中间人证书不被信任或已过期,就会导致用户访问所有HTTPS网站时都出现证书错误。检查系统的证书管理器,移除异常或过期的第三方根证书,往往能解决一大类全局性的证书问题。
本地网络设置中的代理或VPN,也可能篡改或拦截SSL连接。 临时关闭这些代理设置或安全软件的“HTTPS扫描”功能,是判断问题来源的有效方法。一个干净的、无代理干扰的网络环境,是进行证书问题诊断的基础。
五、缓存“作祟”:陈旧数据的幽灵纠缠
数字世界并非总是崭新如初,浏览器和操作系统为了提升性能,会缓存大量数据,其中就包括SSL会话状态和证书信息。当网站证书已经更新,而本地却还缓存着旧的、无效的证书信息时,浏览器就可能基于错误记忆做出判断,持续报告错误。
清除这些陈旧缓存是解决问题的关键步骤。 对于Chrome、Edge等浏览器,可以进入设置中的“清除浏览数据”选项,选择清除“缓存的图片和文件”以及“Cookie及其他网站数据”,时间范围选择“所有时间”。更为针对性的方法是清除SSL状态:在Windows控制面板的Internet选项中,找到“内容”选项卡,点击“清除SSL状态”按钮。
如果上述方法无效,可以尝试启用浏览器的“无痕模式”或换用另一款浏览器访问。 无痕模式不会加载大多数本地缓存,如果此时访问正常,则几乎可以断定是原浏览器的缓存问题。这是一种快速且有效的隔离测试方法,能帮助用户迅速定位问题方向。
六、配置“暗坑”:服务器端的隐形杀手
问题也可能完全出在网站服务器本身。错误的服务器配置是导致HTTPS失败的深层原因。例如,服务器没有正确监听443端口(HTTPS默认端口),或者防火墙规则阻止了该端口的连接。网站管理员可以使用 `telnet 域名 443` 命令来测试端口连通性。
另一种棘手的状况是“混合内容”或“重定向死循环”。 当网站主页面通过HTTPS加载,却引用了HTTP协议下的图片、脚本等资源时,浏览器出于安全考虑会阻止这些“不安全”的内容,导致页面显示不全或功能异常。更糟糕的是,如果服务器配置了错误的HTTP到HTTPS的重定向规则,可能会让用户在两者之间无限跳转,永远无法打开页面。
服务器软件的过时配置也是隐患。 使用已被证实不安全的SSL协议版本或弱加密算法,也会被现代浏览器拒绝连接。网站管理员应确保服务器禁用SSL 2.0/3.0,启用TLS 1.2或更高版本,并配置强加密套件。定期更新服务器软件和安全配置,是维持HTTPS健康运行的长期保障。
HTTPS证书错误如同一道横亘在用户与网站之间的数字高墙,但其成因无外乎时间、证书本身、域名、信任、缓存、配置这六大核心维度。无论是普通用户遭遇访问障碍,还是网站管理者面临运维警报,遵循从简到繁、从客户端到服务端的排查逻辑,大部分问题都能迎刃而解。对于用户,保持系统更新、谨慎对待安全警告是自我保护的关键;对于管理者,选择正规CA机构、建立规范的证书生命周期管理流程、并进行定期安全审计,则是构筑可信网络环境的基石。在这个每一条数据都值得被加密保护的时代,理解和解决HTTPS证书问题,不仅是修复一个技术故障,更是捍卫每一次连接背后的隐私与信任。
以上是关于https网站证书 - https网站证书出问题怎么解决的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:https网站证书 - https网站证书出问题怎么解决;本文链接:https://zwz66.cn/jianz/391903.html。
猜你喜欢
- https网页打开不了 - https的网页打不开 2026-10-28
- https网站无法打开 https网站无法打开 注入风险 2026-10-28
- https网站打不开怎么办 - https浏览器打不开怎么办 2026-10-28
- https网站怎么搭建 - 如何搭建https网站 2026-10-28
- https网站怎么打开网页 - https网站怎么打开网页链接 2026-10-28
- https网站怎么打开手机(https网站怎么打开手机没电了吧) 2026-10-28
- https网站怎么打开华夏、https网站怎么打开华夏信用卡 2026-10-28
- https网站怎么打开22704乀(怎么用https打开网站) 2026-10-28
- https网站怎么打开 - https网站怎么打开百度一下 2026-10-28
- https网站安全查询(安全网站查询中心) 2026-10-28







