http可以打开https打不开 浏览器打不开https的网页
-
http,可以,打开,https,打,不开,浏览器,的,网页

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 01:19
- 小虎建站百科知识网
http可以打开https打不开 浏览器打不开https的网页 ,对于想了解建站百科知识的朋友们来说,http可以打开https打不开 浏览器打不开https的网页是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否也曾遭遇这样的网络“灵异事件”?同一个网站,使用http:// 前缀轻松畅达,页面瞬间加载;而一旦换成https://,浏览器却像被施了定身咒,反复转圈后冷漠地抛出一句“无法访问此网站”。这绝非偶然的幻觉,而是无数用户、站长乃至IT运维人员都可能踩中的“隐形”。这种HTTP与HTTPS访问结果的割裂,背后隐藏着从本地设置到服务器配置,再到网络环境的重重谜团。本文将为你抽丝剥茧,深入探究这一现象的六大核心症结,并提供清晰的排查思路,带你走出访问困境的迷雾。
证书问题:安全锁的失效与错配
HTTPS协议的核心是SSL/TLS证书,它就像网站的身份凭证和安全锁。当浏览器尝试通过HTTPS连接时,会首先向服务器“索要”这张证书进行验证。如果证书存在问题,连接便会立即中断。
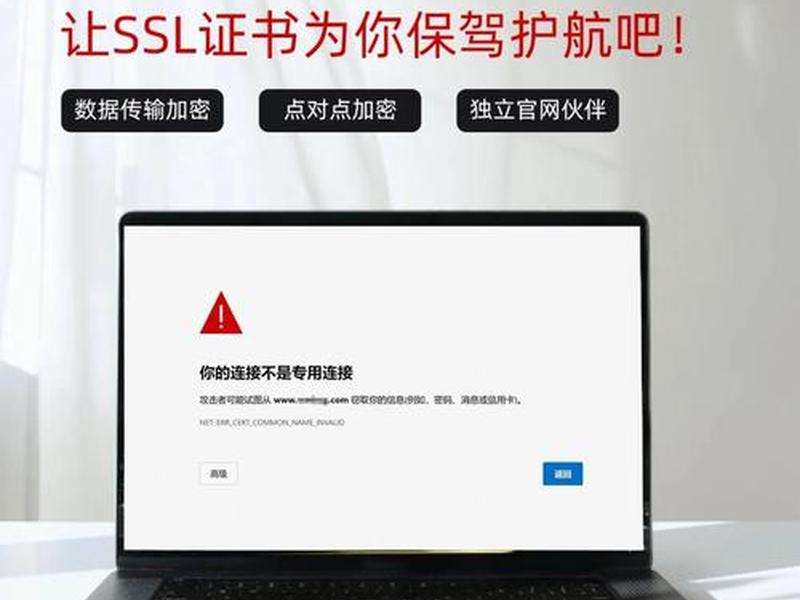
最常见的情况是证书已过期。每一张SSL证书都有明确的有效期,通常为一年或更短。一旦超过有效期,浏览器便会将其视为无效,拒绝建立安全连接,导致HTTPS无法访问,而无需证书验证的HTTP则不受影响。证书与域名不匹配也是典型问题。例如,证书是为“www.example.com”签发,但用户访问的是“example.com”(或反之),浏览器会判定域名不匹配,出于安全考虑阻止访问。
更复杂的情形涉及证书链不完整或不受信任。服务器配置时可能未正确安装中间证书,导致浏览器的信任链验证失败。或者,证书是由浏览器不信任的私有或自签名证书颁发机构签发,也会触发安全警告乃至直接拦截。这些问题通常只影响HTTPS通道,使得HTTP成为唯一的访问入口。
服务器配置:后端的无声错误
问题的根源往往深埋在服务器端。网站服务器(如Nginx, Apache, IIS)的配置文件中,针对HTTP(通常监听80端口)和HTTPS(监听443端口)的设定是独立的。一个常见的配置失误是未正确启用或绑定443端口。服务器可能只监听了80端口处理HTTP请求,而对443端口的HTTPS请求毫无响应,自然导致浏览器连接失败。
另一种情况是HTTPS站点配置错误或未部署。管理员可能只为网站部署了HTTP服务,或者在进行HTTPS配置时,SSL相关参数(如证书路径、私钥、协议版本)设置错误,使得HTTPS服务无法正常启动。强制HTTPS跳转规则设置不当也可能引发问题。如果服务器被设置为将所有HTTP请求重定向到HTTPS,但HTTPS服务本身有问题,就会形成一个“死循环”:用户试图访问HTTP时被重定向到无法打开的HTTPS,最终造成两者皆不可用的假象,但本质上仍是HTTPS服务故障。
浏览器与系统:本地的拦截与误解
有时,问题并非出在远方服务器,而就在你眼前的设备。浏览器扩展或安全软件可能是“幕后黑手”。某些广告拦截插件、安全防护工具或防火墙会误将特定的HTTPS连接判定为威胁而加以阻断,尤其是对自签名证书或非标准端口的连接格外敏感。尝试禁用所有扩展,或在安全软件中将网站加入白名单,是有效的排查步骤。
操作系统层面的HSTS(HTTP严格传输安全)策略也可能导致问题。如果某个域名曾被浏览器记录为“必须使用HTTPS访问”(HSTS策略),即使你手动输入HTTP,浏览器也会强制尝试HTTPS连接。若此时该网站的HTTPS服务恰好故障,访问就会失败。清除浏览器缓存和HSTS记录可能解决此问题。系统时间错误若偏差过大,会影响证书有效期的验证,导致浏览器认为已过期或未生效的证书,从而拒绝HTTPS连接。
网络环境:传输路径的干扰与劫持
复杂的网络环境是孕育访问故障的温床。中间网络设备(如公司路由器、防火墙、代理服务器) 可能对出站的443端口(HTTPS)流量进行了限制或深度包检测(DPI),而放行了80端口(HTTP)流量。这在某些企业或校园网中尤为常见,出于管理或安全策略的考虑,有意阻断加密连接。
更隐蔽的情况是遭遇了本地DNS劫持或污染。虽然DNS解析通常与HTTP/HTTPS协议层相对独立,但某些恶意软件或网络运营商可能会将域名解析到错误的IP,或者对HTTPS请求返回特殊响应,干扰连接建立。不同网络运营商之间的互联互通问题,也可能导致访问特定服务器的HTTPS端口时出现网络延迟或丢包,最终超时失败。
协议与兼容性:技术迭代的断层
技术标准的演进有时会带来兼容性裂痕。服务器可能仅支持老旧的、已被认为不安全的SSL协议版本(如SSLv2, SSLv3),而现代浏览器出于安全考虑已默认禁用这些协议,导致握手失败。反之,服务器若强制要求使用最新的TLS 1.3,而客户端环境(如旧版操作系统、嵌入式设备)未能支持,同样无法建立连接。
SNI(服务器名称指示)支持问题在虚拟主机场景下尤为关键。当多个HTTPS网站共享同一个IP地址时,依赖SNI来区分不同域名的证书。如果客户端(尤其是某些旧版软件或工具)不支持SNI,服务器将无法提供正确的证书,从而导致连接错误。而HTTP协议不存在此问题,因为域名信息在Host头中明文传输。
缓存与状态:顽固的旧数据幽灵
不要低估“缓存”这个看似简单的因素带来的困扰。浏览器会缓存DNS记录、HSTS策略、甚至是对特定网站连接失败的“负面”状态。当你修复了服务器端的HTTPS问题后,浏览器顽固的缓存可能依然让你访问的是旧的、错误的“记忆”,导致问题看似依旧存在。彻底清除浏览器缓存、Cookie以及主机DNS缓存(如Windows下的ipconfig /flushdns),往往是验证问题是否真正解决的临门一脚。
同样,服务器或中间CDN的缓存也可能带来不一致的访问体验。部分地区或网络的缓存节点可能保留了错误的配置或页面状态,使得不同用户或同一用户在不同网络下,访问HTTP和HTTPS的结果出现差异。
HTTP畅通无阻而HTTPS寸步难行的现象,如同一道横亘在明文与加密世界之间的数字鸿沟。它绝非无解之谜,其答案散布在证书、服务器、客户端、网络、协议、缓存这六大关键维度之中。从一张过期的安全证书,到一行错误的服务器配置;从一个过度防护的浏览器插件,到一段被拦截的网络流量,每一个环节的疏漏都可能成为那扇紧闭的大门。
理解这些原因,不仅是为了解决眼前“打不开”的焦灼,更是为了洞察现代网络通信的脆弱与韧性并存的本质。在网络安全日益重要的今天,确保HTTPS的可靠访问,不仅是技术能力的体现,更是对用户信任与数据尊严的守护。当下一次遇见这扇“打不开的门”时,愿你已手持这份指南,从容地找出那把隐藏的钥匙。
以上是关于http可以打开https打不开 浏览器打不开https的网页的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:http可以打开https打不开 浏览器打不开https的网页;本文链接:https://zwz66.cn/jianz/391908.html。
猜你喜欢
- http和webserver(http和webserver请求的区别) 2026-10-28
- httpwww学英语报社答案 - httpwww学英语报社答案高一 2026-10-28
- https链接打开方法详细教程 - https链接打开方法详细教程图片 2026-10-28
- https证书二级域名;https 二级域名 2026-10-28
- https网页打开不了 - https的网页打不开 2026-10-28
- https网站证书 - https网站证书出问题怎么解决 2026-10-28
- https网站无法打开 https网站无法打开 注入风险 2026-10-28
- https网站打不开怎么办 - https浏览器打不开怎么办 2026-10-28
- https网站怎么搭建 - 如何搭建https网站 2026-10-28
- https网站怎么打开网页 - https网站怎么打开网页链接 2026-10-28







