https怎么映射 https 端口映射
-
https,怎么,映射,端口,想象,一下,你的,办公室,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 00:42
- 小虎建站百科知识网
https怎么映射 https 端口映射 ,对于想了解建站百科知识的朋友们来说,https怎么映射 https 端口映射是一个非常想了解的问题,下面小编就带领大家看看这个问题。
想象一下,你的办公室藏着一座宝藏服务器,运行着至关重要的业务系统或私人网站,但它深居内网,被层层防火墙守护。外部世界的访客站在公网边缘,如何才能安全地敲开这扇门,通过加密的通道获取服务?这正是HTTPS端口映射所要解答的谜题。它不仅是一道技术指令,更是在复杂网络世界中,为内网服务搭建一座通往公网的、可信赖的加密桥梁。本文将揭开HTTPS端口映射的神秘面纱,从核心原理到实战配置,带你掌握如何将安全的HTTPS服务优雅地映射至公网。
理解HTTPS端口映射的本质
HTTPS端口映射并非简单的地址转换,它是网络地址转换技术与SSL/TLS加密协议的精妙结合。其核心目标,是将公网IP地址上的特定端口接收到的HTTPS请求,安全、准确地转发至内网服务器的对应端口。
这个过程犹如一个高度机密的邮局系统。外部访客将加密信件寄往一个公开的、可信的地址和邮箱号。位于网络边界的“邮局”收到信件后,根据内部的路由表,将信件重新封装并送往内网真正的收件人。整个过程中,信件的内容始终处于加密状态,确保了通信的私密性和完整性。与普通的HTTP端口映射相比,HTTPS映射的关键在于,它不仅要处理数据包的转发,还要在数据进入内网前或离开内网后,维持并验证那条加密的安全通道。
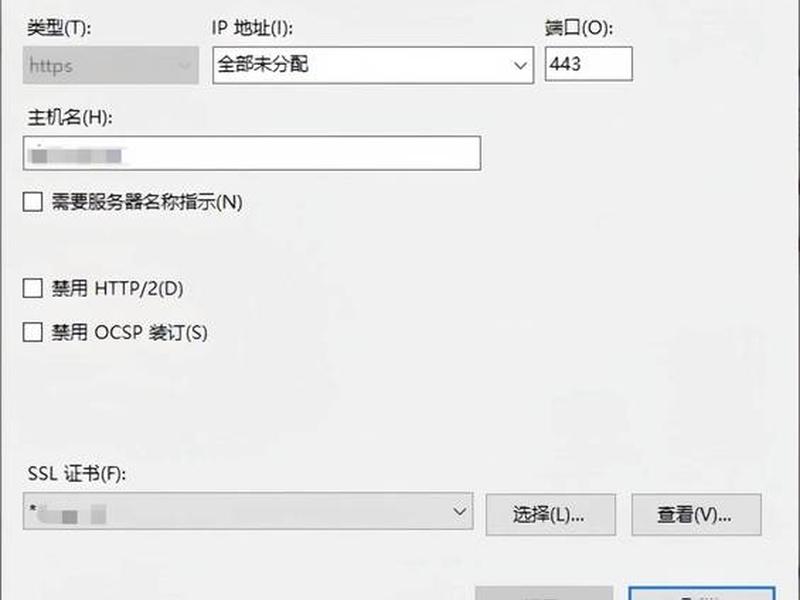
理解这一点至关重要:HTTPS端口映射不仅仅是“打开一个端口”。它涉及到证书的信任链、加密握手过程的完整性,以及如何在内网穿透过程中不破坏SSL/TLS协议的安全基石。无论是家庭NAS、内部测试环境,还是企业级应用,只要需要从公网安全访问内网HTTPS服务,都必须依赖这项技术。
实施前的核心准备工作
在动手配置之前,充分的准备是成功的一半。首要任务是获取并部署SSL证书。这是HTTPS的信任基石。你可以从权威机构购买,或使用Let‘s Encrypt等签发免费证书。证书需部署在内网服务器上,确保服务本身可通过HTTPS在内网正常访问。对于Nginx服务器,这意味着在配置文件中正确指定证书和私钥的路径,并监听443端口。
确认关键网络参数。你需要明确内网服务器的固定IP地址,建议在路由器中为其分配静态IP,避免因DHCP变动导致映射失效。检查服务器防火墙设置,确保允许443端口的入站连接。更重要的是,确认你的公网环境。登录路由器管理界面,查看WAN口IP地址,并与搜索引擎搜索“我的IP”得到的结果比对。若两者一致,恭喜你拥有独立公网IP,可进行传统路由器映射;若不一致,你可能处于运营商的大内网中,则需借助花生壳等内网穿透工具。
进行本地验证。在内网另一台设备上,使用服务器的内网IP和HTTPS端口进行访问,确保网站或服务加载正常,且浏览器地址栏显示安全锁标志。这一步排除了服务自身配置错误,将问题域锁定在端口映射环节。
传统路由器映射方案详解
对于拥有独立公网IP的用户,通过路由器配置端口映射是最直接的方法。通过浏览器登录路由器管理后台,通常在地址栏输入`192.168.1.1`或`192.168.0.1`。在众多菜单中找到“端口转发”、“虚拟服务器”或“NAT设置”相关选项。
进入配置页面后,添加一条新的映射规则。应用名称可自定义,如“Web服务器HTTPS”。外部端口通常填写443,这是HTTPS的默认端口。内部端口填写内网服务器实际监听的端口,如果服务器配置了HTTPS,通常也是443。内部IP地址填写你之前设定的服务器固定内网IP。协议类型务必选择“TCP”或“TCP/UDP”中的TCP,因为HTTPS基于TCP协议。保存并应用此规则。
配置完成后,并非万事大吉。由于家庭宽带公网IP多为动态分配,重启光猫或一段时间后IP可能变更,导致映射失效。强烈建议在路由器中启用DDNS功能,绑定一个域名。这样,无论公网IP如何变化,你都可以通过固定的域名访问服务。完成这些步骤后,使用手机移动网络,尝试通过“你的公网IP:443”或“你的域名:443”访问,成功即代表映射生效。
内网穿透工具映射方案
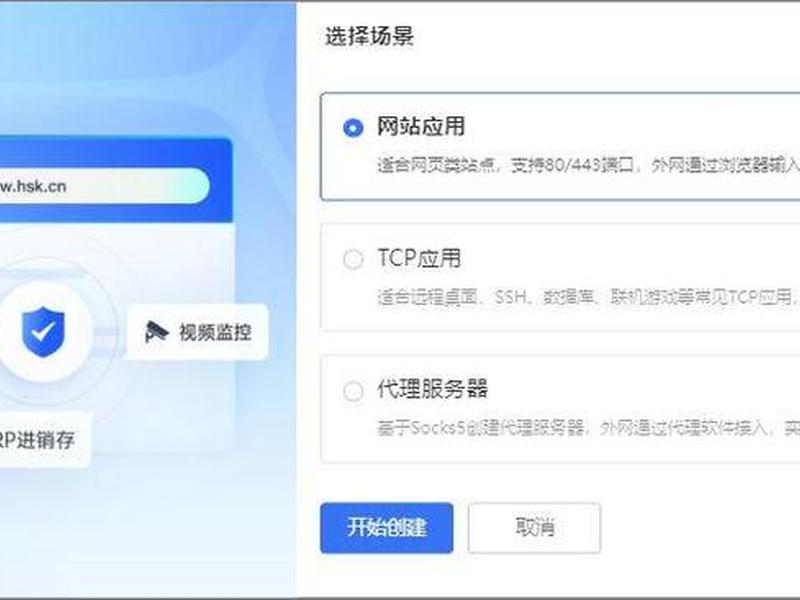
如果你没有公网IP,或者觉得路由器配置过于繁琐,内网穿透工具是更优雅的解决方案。以花生壳为例,它能穿透各种复杂的网络环境。在内网服务器上下载并安装花生壳客户端,使用账号登录。
在客户端界面中,找到添加映射的按钮。关键的一步来了:在应用类型中选择“HTTPS”。客户端会自动检测当前主机的内网IP,你只需填写内网服务端口。接着,在“外网域名”处,选择账号下已支持HTTPS的域名。花生壳的一个巨大优势在于,它提供了云端SSL证书支持,这意味着你无需在本地服务器上部署和管理证书,极大简化了流程。
保存映射后,花生壳会生成一个固定的HTTPS外网访问地址。你可以立即在公网环境下通过这个地址访问你的内网服务。整个过程无需接触路由器设置,也无需担心运营商的网络限制,特别适合普通用户、开发者进行快速调试和临时展示。除了花生壳,FRP等开源工具也提供了强大的自定义能力,适合技术爱好者搭建更可控的穿透服务。
安全强化与进阶配置
将内网服务暴露至公网,安全是重中之重。端口映射在打开便利之门的也增加了攻击面。最基本的,避免使用DMZ主机功能,它相当于将整个内网主机暴露在公网,风险极高。应坚持使用精确的端口映射。
更进一步,可以实施访问控制。许多高级路由器或内网穿透工具支持设置访问白名单,仅允许特定的IP地址或IP段访问映射的端口。例如,你可以设置只允许公司办公网络的IP访问内部系统。为映射的服务设置访问密码进行二次验证,能有效阻挡未授权的扫描和试探。
对于HTTPS服务本身,确保使用强加密套件,及时更新SSL证书,防止因证书过期或使用弱加密算法导致的安全风险。定期查看路由器和服务器的访问日志,监控异常连接尝试。将默认的HTTPS端口443更改为一个非标准的高位端口,虽然不能从根本上阻止攻击,但可以避开大量自动化脚本的扫描,提升安全性。
常见问题与排查思路
配置完成后若无法访问,可按步骤排查。确认内网服务本身是否正常运行,在内网用`https://localhost:端口`或内网IP测试。检查服务器防火墙是否放行了对应端口的入站流量。
接着,验证路由器或穿透工具的映射规则是否配置正确,特别是内网IP和端口是否准确。如果是路由器映射,检查DDNS域名解析是否指向了正确的当前公网IP。你可以通过ping你的域名来确认。
如果访问时出现SSL证书错误,例如“证书不受信任”或“证书与域名不匹配”,请检查证书是否为该公网访问域名签发的。在使用花生壳等工具时,确保选择的是工具提供的、支持HTTPS的域名。若通过自定义域名访问,则需确保该域名已正确解析到你的公网IP或穿透服务器,并且SSL证书是针对该域名配置的。耐心按照“由内而外,由近及远”的顺序排查,大部分问题都能迎刃而解。
以上是关于https怎么映射 https 端口映射的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:https怎么映射 https 端口映射;本文链接:https://zwz66.cn/jianz/391877.html。
猜你喜欢
- https服务器网址、服务器地址https 2026-10-28
- https怎么建立连接(https 建立连接) 2026-10-28
- https应用使用什么协议 - https用的什么协议 2026-10-28
- https对网站的影响、https对seo的影响 2026-10-28
- https协议软件传输文本、https协议属于超文本传输协议吗 2026-10-28
- https协议如何进行抓包(如何抓http协议的包) 2026-10-28
- https免费申请(免费https证书申请) 2026-10-28
- httpss打不开怎么办;电脑打不开https的网站 2026-10-28
- https---www.xmsj.org 2026-10-28
- https 浏览器(https浏览器安全吗) 2026-10-28







