httpss打不开怎么办;电脑打不开https的网站
-
httpss,打,不开,怎么办,电脑,https,的,网站,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 00:34
- 小虎建站百科知识网
httpss打不开怎么办;电脑打不开https的网站 ,对于想了解建站百科知识的朋友们来说,httpss打不开怎么办;电脑打不开https的网站是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾心急如焚地点击一个链接,屏幕上却冰冷地显示“无法安全地连接到此页面”?或者,浏览器用刺眼的红色警告告诉你“此网站的安全证书有问题”?当电脑突然对所有https网站“关闭大门”,仿佛被困在数字世界的孤岛,那种挫败感足以让人抓狂。无论是关键的在线会议、紧急的工作提交,还是心爱的购物网站,当https连接失效,一切都戛然而止。本文将深入探讨“httpss打不开”这一常见却恼人的问题,从多个维度为您拆解原因,并提供一套行之有效的解决方案,带您冲破连接屏障,重返畅通无阻的网络世界。
探秘时钟偏差的隐形杀手
时间,这个我们习以为常的概念,在数字加密的世界里却扮演着严苛的裁判。HTTPS协议依赖SSL/TLS证书来建立安全连接,而每一张证书都拥有明确的“出生日期”和“失效日期”。如果电脑的系统时间与真实世界严重脱节——无论是大步流星地奔向未来,还是顽固地停留在过去——浏览器在验证网站证书时就会陷入困惑。它可能认为一张有效的证书“尚未生效”或“已经过期”,从而毫不犹豫地阻断连接。
这种时间错位往往源于主板CMOS电池的电量耗尽。那块小小的纽扣电池,默默维持着电脑在关机状态下系统时钟的运转。一旦它寿终正寝,每次开机时间都可能重置到一个遥远的默认日期(如2000年或2010年)。错误的时间同步服务器设置或某些软件的干扰,也可能导致时间失准。修复方法却出奇简单:联网后右键点击任务栏时间,选择“调整日期/时间”,确保“自动设置时间”选项已开启,让系统与权威时间服务器同步。若问题依旧,则需考虑打开机箱,更换主板上那颗CR2032型号的CMOS电池。
更深入地看,时区设置错误同样会引发问题。即使日期和小时正确,如果时区设置在中国却显示美国时间,在证书时间校验的精密计算中仍可能产生微小误差,导致个别网站连接失败。确保日期、时间和时区三位一体完全正确,是修复HTTPS连接的首要基石。
审视浏览器与系统的守门人
浏览器和操作系统自身,就是连接安全网站的第一道关卡。它们内嵌了复杂的机制来管理和验证信任。一个常见但易被忽视的症结在于“根证书”的缺失或过期。根证书是信任链的起点,由权威证书颁发机构(CA)提供。如果系统因长期未更新而缺少某个必要的根证书,或旧证书已失效,浏览器将无法验证由该机构颁发的网站证书,导致连接被拒。
浏览器的扩展程序或插件有时也会成为“好心办坏事”的元凶。某些广告拦截、隐私保护或安全类插件,可能会以过于激进的方式干预网络连接,错误地拦截或修改HTTPS请求。浏览器自身缓存和Cookie的混乱堆积,也可能干扰新安全参数的建立。尝试在无痕模式下访问网站,是快速判断问题是否源于浏览器环境(如插件或缓存)的黄金法则。无痕模式剥离了所有扩展和大部分缓存,若能正常访问,则需逐一禁用插件排查,或彻底清除浏览器缓存与Cookie。
操作系统层面,过时的SSL/TLS协议支持也可能导致问题。一些老旧系统或未更新的系统,可能默认禁用了一些现代网站必需的加密协议(如TLS 1.2或1.3)。系统代理设置若被某些软件错误配置,会将所有网络流量(包括HTTPS)导向一个不存在的或错误的代理服务器,自然无法连接。检查系统的网络设置,确保未启用无需使用的代理,是解决问题的关键一步。
洞察网络环境的中间干扰
你的电脑与目标网站之间,并非真空连接,而是途经一系列复杂的网络节点。家庭路由器、公司防火墙、公共Wi-Fi热点,甚至运营商网络,都可能成为HTTPS连接的“”。路由器长时间运行后可能产生逻辑错误或缓存问题,影响其处理加密连接的能力。一次简单的路由器重启(断电30秒后再通电),往往能神奇地解决许多莫名奇妙的网络问题。
在某些企业或学校网络环境中,出于安全审计或内容管理的目的,会部署中间人(MITM)代理防火墙。这些设备会用自己的证书“拦截”并解密HTTPS流量,检查后再重新加密发送。如果你的电脑没有安装该机构颁发的信任证书,浏览器就会发出严厉的安全警告,阻止访问。你需要联系网络管理员获取并安装相应的信任证书。DNS(域名系统)解析问题也不容小觑。如果DNS服务器将域名解析到了错误的IP地址,或返回的信息有误,同样无法建立HTTPS连接。尝试将电脑的DNS服务器地址更改为公共且可靠的选项,如114.114.114.114或8.8.8.8,或许能迎刃而解。
更隐蔽的干扰可能来自本地安全软件。杀毒软件或防火墙有时为了保护系统,会过度扫描或拦截加密流量,误将正常的HTTPS握手过程视为威胁。暂时禁用安全软件(测试后请及时恢复)或在其设置中添加信任例外,是诊断此类问题的有效方法。
破解安全软件的重重防护
我们赖以保护电脑的铠甲——杀毒软件和防火墙,在特定情况下反而会变成阻碍通信的壁垒。这些安全程序的深层数据包检测功能,为了分析网络流量中是否藏有恶意代码,有时需要介入HTTPS这种加密连接。如果其介入过程出现故障,或使用的自身证书不被系统完全信任,就会导致连接中断。
尤其需要注意的是,不同安全软件之间可能存在冲突。同时安装两套功能全面的安全套件,它们可能争相对网络流量进行检测和操控,形成“打架”局面,最终导致没有流量能正常通过。网络安全软件的设置项往往非常复杂,其中可能包含“扫描SSL连接”、“网页保护”等高级选项。无意中的勾选或错误的配置,都可能成为HTTPS网站的拦路虎。系统地检查安全软件的日志,查看是否有关于拦截特定端口(如443端口,HTTPS默认端口)或加密连接的记录,能为解决问题提供直接线索。
一个稳妥的排查流程是:尝试暂时完全禁用防火墙和杀毒软件的实时保护功能(仅作测试,完成后务必重新开启),观察HTTPS网站是否能立即恢复访问。如果能,则基本确定问题根源在此。接下来,便是在安全软件的设置中仔细寻找与网络流量扫描、HTTPS检查相关的选项,进行调整或添加网站白名单。
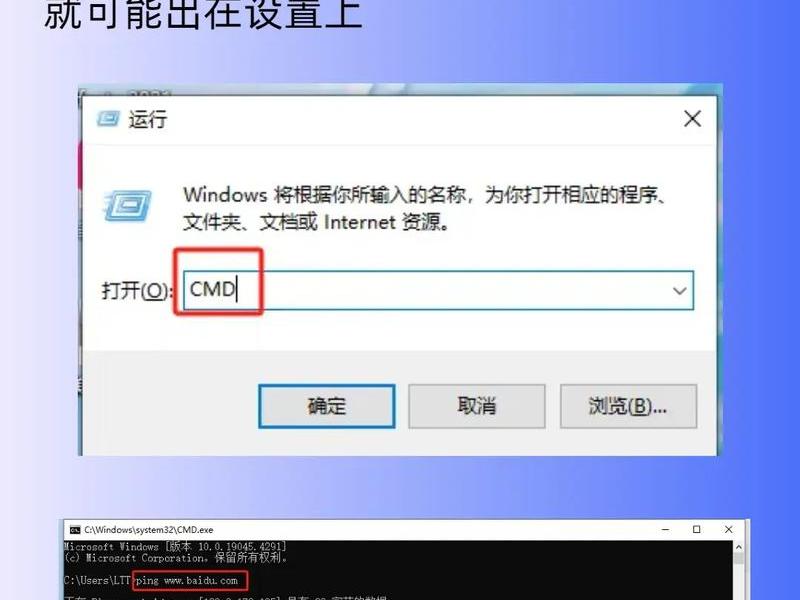
诊断主机文件的隐秘篡改
在系统的深处,藏着一个名为“hosts”的纯文本文件。它如同本地网络的指挥地图,拥有超越DNS解析的优先级。操作系统在访问任何网站前,会先查询这个文件,如果里面指定了某个域名对应的IP地址,就会直接前往,而不再询问公共DNS服务器。这本是一项用于本地测试或快速访问的实用功能,却可能被恶意软件或用户的不当操作所利用。
病毒或广告软件常会恶意篡改hosts文件,将常见的银行、购物或社交网站的域名指向错误的、甚至危险的IP地址,以达到劫持流量、显示广告或进行钓鱼攻击的目的。当你尝试访问这些正规的HTTPS网站时,实际上被引导到了一个无效或恶意的服务器,浏览器因证书不匹配或无法连接而报错。检查hosts文件是否被篡改,是解决特定网站(尤其是知名大站)无法HTTPS访问的重要一步。
修复方法需要以管理员身份打开记事本,然后通过“文件”->“打开”导航至`C:WindowsSystem32driversetc`目录,选择“所有文件”找到“hosts”文件。打开后,除了“127.0.0.1 localhost”等极少数必要的本地映射外,其余所有关于外部网站(尤其是你无法访问的那些)的映射行都应被删除。保存文件后,通常需要重启浏览器或刷新DNS缓存(在命令提示符运行`ipconfig /flushdns`),更改才能生效。
应对网站自身的偶发故障
在穷尽了所有本地和网络端的排查后,有时真相可能很简单:问题出在网站服务器本身。即使是谷歌、百度这样的大型服务提供商,其服务器也可能因维护、升级、过载或遭遇攻击而出现临时性的故障,导致HTTPS服务中断。网站的SSL/TLS证书可能恰好在此时过期,而管理员未能及时续期。
如何判断是网站自身的问题?一个有效的方法是使用第三方网站状态检查工具,或在不同的网络环境(例如,用手机切换移动数据网络)下尝试访问该网站。如果所有设备、所有网络都无法访问该特定网站,而其他HTTPS网站正常,那么极大概率是网站方的问题。耐心等待是最好的策略。通常,大型网站的服务中断会在很短时间内被修复。
对于中小型网站,证书管理不善是更常见的原因。网站管理员可能忽略了证书的续费,或错误配置了服务器上的证书链。作为访问者,我们能做的有限,但可以尝试通过HTTP(非安全)协议访问该网站(如果服务器支持),或联系网站管理员反馈问题。理解并非所有连接问题都源于自身,也能有效缓解排查故障时的焦虑情绪。
当电脑对HTTPS网站大门紧闭,它并非故意刁难,而是在用它的方式发出安全警报或提示故障。从系统时间的细微偏差,到浏览器设置的复杂交互;从网络环境的层层过滤,到安全软件的过度防护;乃至本地文件的隐秘篡改和远端服务器的偶然失常——每一个环节都可能成为连接链条上断裂的一环。解决“httpss打不开”的问题,犹如一次数字侦探之旅,需要耐心、系统性地逐一排查。掌握本文梳理的这六大维度及其应对策略,您便拥有了修复绝大多数HTTPS连接故障的能力钥匙,能够从容应对网络世界的各种小插曲,确保安全、顺畅的冲浪体验。
以上是关于httpss打不开怎么办;电脑打不开https的网站的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:httpss打不开怎么办;电脑打不开https的网站;本文链接:https://zwz66.cn/jianz/391870.html。
猜你喜欢
- https 打不开、https打不开网站 2026-10-28
- html颜色代码怎么打 html颜色代码怎么打出来 2026-10-27
- html需要下载什么软件,html需要下载什么软件才能打开 2026-10-27
- html视频怎么打开 - 怎么打开html视频文件 2026-10-27
- html网页颜色代码怎么用;html网页颜色代码怎么用手机打开 2026-10-27
- html网页视频文件夹 - html网页视频文件夹怎么打开 2026-10-27
- html网页视频打不开;html网页视频打不开怎么办 2026-10-27
- html网页怎么打开、html文件怎么打开有网页效果 2026-10-27
- html网页制作怎么打开、html文件怎么打开有网页效果 2026-10-27
- html网页制作在线(html网页制作在线打开) 2026-10-27







