https怎么建立连接(https 建立连接)
-
https,怎么,建立,连接,在,数字,世界,的,每,一次,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 00:41
- 小虎建站百科知识网
https怎么建立连接(https 建立连接) ,对于想了解建站百科知识的朋友们来说,https怎么建立连接(https 建立连接)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的每一次点击背后,都隐藏着一场无声的“安全握手”。当你打开一个银行网站、登录社交账号或进行在线支付时,地址栏那个小小的锁形图标和“https”前缀,正是这场精密仪式的最终勋章。HTTPS建立连接,远非简单的数据传输,而是一场融合了密码学、协议工程与网络安全的优雅舞蹈。它如何在短短毫秒间构建起坚不可摧的加密隧道?又是如何确保你的隐私不被窥探、交易不被篡改?本文将带你深入HTTPS连接建立的核心腹地,揭开安全传输层的神秘面纱,让你真正理解每一次安全浏览背后的科技力量。
一、HTTPS的前世今生与核心价值
HTTPS并非凭空诞生,它的前身是普通的HTTP协议。在互联网的蛮荒时代,HTTP以明文形式传输数据,犹如在熙攘广场上高声喊出密码,任何者都能轻易截获你的账号、密码乃至信用卡信息。这种裸奔式的通信方式,在电子商务、在线金融等场景中无异于灾难。
HTTPS的出现彻底改变了游戏规则。它在HTTP之下加入了一个安全层——SSL/TLS协议,如同为通信管道镀上了一层加密合金。这个安全层不仅对传输数据进行加密,还通过数字证书验证服务器身份,防止“钓鱼网站”伪装成合法服务。如今,HTTPS已成为现代网站的标配,搜索引擎将其列为排名因素,浏览器对非HTTPS网站标记“不安全”。理解HTTPS建立连接的过程,就是理解当代网络安全的基石。
从技术本质看,HTTPS建立连接的核心目标是实现三个关键安全属性:机密性(数据加密,只有通信双方能解密)、完整性(数据在传输中不被篡改)、身份认证(确认通信对方是声称的实体)。这三者共同构成了可信网络通信的三角支柱,缺一不可。
二、SSL/TLS握手:安全隧道的奠基仪式
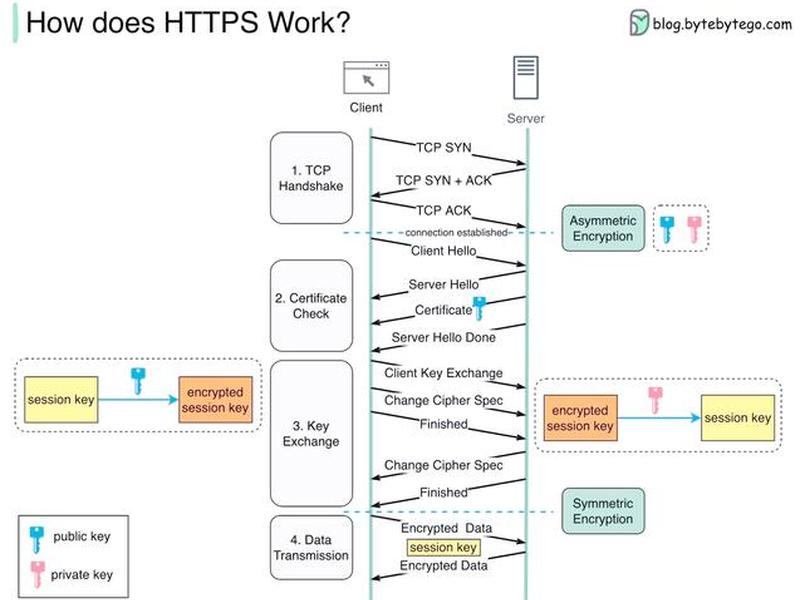
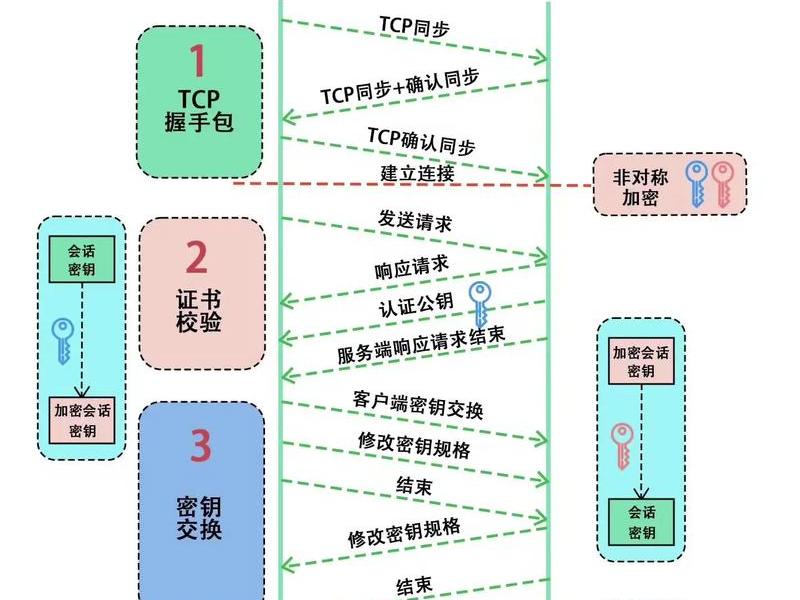
HTTPS建立连接始于一场精密的“握手”谈判,专业术语称为SSL/TLS握手。这个过程犹如两位外交官在建立机密热线前,先确认对方身份、协商通信密码并测试通信线路。整个握手过程通常在一秒内完成,却包含了多个关键回合。
客户端向服务器发送“ClientHello”消息,其中包含自身支持的TLS版本、支持的密码套件列表(即加密算法组合)、以及一个随机数。这个随机数将参与后续密钥生成,增加安全性。服务器收到后,回应“ServerHello”消息,从客户端提供的密码套件中选择一个双方都支持的,同时也生成一个服务器随机数。
接下来进入身份验证环节。服务器将它的数字证书发送给客户端,这个证书由受信任的证书颁发机构(CA)签发,包含了服务器的公钥和身份信息。客户端会验证证书的有效性:检查是否过期、是否由可信CA签发、证书中的域名是否与访问的域名一致。验证通过后,客户端便确信正在与真实的服务器通信,而非中间人伪装的陷阱。
三、密钥交换与主密钥生成
身份验证之后,双方需要协商出一个只有彼此知道的“会话密钥”,用于后续的对称加密。这里采用了巧妙的“混合加密”策略:先用非对称加密安全地交换一个“预主密钥”,再用这个预主密钥结合之前的两个随机数,生成最终的“主密钥”。
常见的密钥交换算法有RSA和迪菲-赫尔曼(DH)系列。在RSA方式中,客户端生成一个预主密钥,用服务器的公钥加密后发送给服务器,服务器用私钥解密获得预主密钥。而在更现代的ECDHE(椭圆曲线迪菲-赫尔曼临时)算法中,双方通过交换椭圆曲线参数,各自计算出一个相同的预主密钥,即使有人截获了交换参数也无法推算出密钥,还支持“前向保密”——即使服务器私钥未来泄露,过去的通信仍无法解密。
预主密钥到手后,客户端和服务器使用相同的“密钥派生函数”,将客户端随机数、服务器随机数和预主密钥混合“搅拌”,生成最终的主密钥。这个主密钥将被切分成多个实际使用的密钥:用于加密数据的对称密钥、用于验证数据完整性的MAC密钥等。至此,握手协议的核心机密已经建立。
四、加密通信与记录层协议
握手完成后,双方进入加密通信阶段。TLS记录层协议负责将上层的应用数据(HTTP报文)分割、压缩(可选)、添加消息认证码(MAC)、加密,然后通过TCP传输。接收方则反向操作:解密、验证完整性、解压、重组数据。
对称加密算法如AES、ChaCha20在此大显身手。与握手时使用的非对称加密相比,对称加密速度快、计算资源消耗小,适合加密大量数据。而消息认证码(如HMAC)则像给每个数据包贴上防篡改封条,接收方通过验证MAC值,能立即发现数据是否在传输中被恶意修改。
记录层协议还定义了四种内容类型:握手协议、警报协议、更改密码规格协议和应用数据协议。其中“更改密码规格协议”是一个单字节消息,通知对方后续通信将使用刚刚协商好的密钥进行加密。而“警报协议”用于传递错误或关闭通知,如解密失败、证书无效等,确保异常情况也能安全传达。
五、会话恢复与性能优化
每次建立HTTPS连接都进行完整握手,会消耗较多计算资源和时间。为此,TLS提供了两种会话恢复机制,大幅提升重连效率。第一种是“会话ID恢复”:服务器在第一次完整握手后,将生成的会话参数存储起来并分配一个会话ID给客户端。客户端后续重连时发送这个ID,如果服务器仍存有对应会话参数,双方可跳过大部分握手步骤,直接使用之前的密钥恢复通信。
第二种更现代的机制是“会话票证恢复”。服务器将加密后的会话参数作为“票证”发送给客户端保存,客户端重连时提交此票证,服务器解密后即可恢复会话。这种方式将会话状态存储在客户端,减轻了服务器存储压力,特别适合分布式服务器集群。
TLS 1.3协议通过精简握手步骤、移除不安全的加密算法、将密钥交换与客户端Hello合并等设计,将握手所需往返次数从两次减少到一次,在安全增强的同时实现了性能飞跃。这些优化使得HTTPS在移动网络和高延迟环境下依然能保持出色体验。
六、证书体系与信任链条
HTTPS信任的根基在于数字证书体系。证书颁发机构(CA)作为受信任的第三方,用自己的私钥对服务器证书进行签名,形成信任链。客户端设备(浏览器、操作系统)预置了受信任的根CA证书,通过逐级验证签名,建立起对服务器证书的信任。
证书不仅包含服务器域名和公钥,还通过扩展字段支持更复杂功能。如“主题备用名称”允许一个证书保护多个域名;“密钥用法”限制证书用途;“证书透明度”要求证书签发记录公开可查,防止恶意证书不被察觉。近年来,Let's Encrypt等机构提供免费自动化证书服务,极大降低了HTTPS部署门槛。
证书有效期管理也至关重要。过期证书会导致连接失败,为此出现了OCSP(在线证书状态协议)和OCSP Stapling技术。服务器可定期从CA获取已签名的证书状态证明,在握手时一并发送给客户端,避免了客户端直接查询OCSP服务器带来的隐私泄露和延迟问题。
七、未来演进与量子挑战
HTTPS技术仍在持续进化。TLS 1.3作为当前最新标准,通过移除不安全算法、强制前向保密、简化握手流程,在安全与性能间找到了更好平衡。而QUIC协议(基于UDP的HTTP/3传输层)将TLS 1.3深度集成,实现连接建立与安全握手合并,首次连接即可发送应用数据,彻底颠覆了传统TCP+TLS的延迟问题。
量子计算的崛起给现行公钥密码体系带来了潜在威胁。量子计算机理论上能快速破解RSA、ECC等非对称加密算法。为此,后量子密码学应运而生,基于格、编码、多变量等数学问题的抗量子算法正在标准化进程中。未来的HTTPS可能需要集成这些新算法,提前应对量子时代的挑战。
从技术标准到部署实践,从性能优化到未来防护,HTTPS建立连接已发展为一套复杂而精密的系统工程。它不仅是技术组件的堆叠,更是安全哲学的网络实践——在开放中建立信任,在通信中捍卫隐私,在连接中确保完整。
以上是关于https怎么建立连接(https 建立连接)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:https怎么建立连接(https 建立连接);本文链接:https://zwz66.cn/jianz/391876.html。
猜你喜欢
- https怎么映射 https 端口映射 2026-10-28
- https应用使用什么协议 - https用的什么协议 2026-10-28
- https对网站的影响、https对seo的影响 2026-10-28
- https协议软件传输文本、https协议属于超文本传输协议吗 2026-10-28
- https协议如何进行抓包(如何抓http协议的包) 2026-10-28
- https免费申请(免费https证书申请) 2026-10-28
- httpss打不开怎么办;电脑打不开https的网站 2026-10-28
- https---www.xmsj.org 2026-10-28
- https 浏览器(https浏览器安全吗) 2026-10-28
- https 打不开、https打不开网站 2026-10-28







