https 浏览器(https浏览器安全吗)
-
https,浏览器,安全,吗,在,数字,世界,的,迷,雾中,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 00:31
- 小虎建站百科知识网
https 浏览器(https浏览器安全吗) ,对于想了解建站百科知识的朋友们来说,https 浏览器(https浏览器安全吗)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的迷雾中,每一次点击都可能是一次冒险。当你在浏览器地址栏看到那个小小的锁形图标和“https”前缀时,是否会感到一丝安心?这究竟是网络安全的金色护盾,还是精心设计的心理安慰?HTTPS浏览器真的如传说中那样坚不可摧吗?今天,让我们一同揭开这层神秘面纱,探索那些隐藏在加密连接背后的真相与陷阱。
HTTPS的本质与加密原理
HTTPS并非什么魔法咒语,它的全称是“超文本传输安全协议”,简单来说,就是在传统的HTTP协议上套了一件加密外衣。这件外衣的核心是SSL/TLS协议,它像一位忠实的信使,在你与网站服务器之间建立一条加密隧道。
这条隧道的建立过程充满仪式感——浏览器与服务器首先要进行“握手”,互相确认身份,交换加密钥匙。随后,所有通过这条隧道传输的数据都会被加密成乱码,即使被中途截获,黑客看到的也只是一堆毫无意义的字符。这种加密采用非对称加密与对称加密结合的方式,既保证了密钥交换的安全,又确保了数据传输的效率。
加密本身并非万能。HTTPS只能保护数据在传输过程中不被和篡改,却无法保证数据在发送端和接收端的安全。如果你的设备已经感染了恶意软件,或者访问的网站本身就是钓鱼网站,那么再坚固的加密隧道也形同虚设。
证书体系与身份验证机制
那个小锁图标背后,隐藏着一套复杂的数字证书体系。证书由受信任的证书颁发机构签发,就像现实世界中的公章,用于证明网站的。当浏览器访问HTTPS网站时,会首先检查其数字证书是否有效、是否由可信机构签发、是否与访问的域名匹配。
这套机制本应是网络世界的身份证系统,但现实却布满裂痕。证书颁发机构并非绝对可靠,历史上曾多次发生CA机构被入侵或违规签发证书的事件。攻击者可能通过伪造证书或利用CA漏洞,实施“中间人攻击”,让你在浑然不觉中连接至假冒网站。
更令人不安的是,某些企业或组织会在员工设备上安装私有根证书,以便解密和监控HTTPS流量。这种情况下,浏览器虽然显示安全连接,但实际上所有通信都可能被审查。这引发了关于隐私与安全的深刻争议——当保护变成了监视,安全的意义何在?
浏览器安全指示器的局限
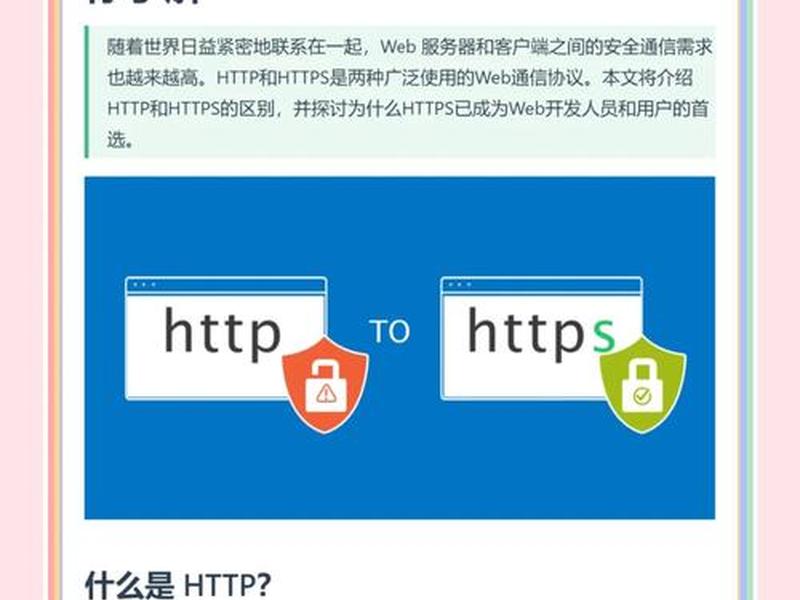
现代浏览器设计了一系列视觉提示来帮助用户识别安全连接:绿色锁形图标、“安全”字样、甚至将HTTPS网站的地址栏高亮显示。这些设计旨在降低用户的安全认知门槛,但同时也可能产生误导。
研究表明,大多数用户将“有小锁”等同于“完全安全”,这种过度简化的认知极其危险。HTTPS只能保证连接安全,却不能保证网站内容安全、无法防止跨站脚本攻击、不能阻挡恶意下载。一个拥有有效HTTPS证书的网站,完全可能散布恶意软件或实施网络诈骗。
更隐蔽的风险在于“视觉欺骗”。攻击者可以通过Unicode字符制作与正规网站极其相似的域名,或者使用视觉上难以区分的字母数字组合。即使浏览器显示安全连接,你也可能身处精心设计的钓鱼陷阱之中。安全指示器成了双刃剑——既提高了基础防护,又可能滋生安全盲区。
混合内容与安全漏洞
即使网站使用HTTPS,仍可能通过“混合内容”引入安全漏洞。所谓混合内容,是指HTTPS页面中包含了通过HTTP加载的资源,如图片、脚本、样式表等。这些未加密的资源可能被攻击者篡改,进而破坏整个页面的安全性。
现代浏览器对混合内容采取了越来越严格的限制。Chrome、Firefox等主流浏览器会阻止不安全的脚本和iframe加载,对于不安全的图片、音频、视频则会显示警告。但问题并未完全解决——许多老旧网站仍存在大量混合内容,而用户往往忽略浏览器的细微警告。
更深层的威胁来自供应链攻击。即使网站所有资源都通过HTTPS加载,如果引用的第三方库、统计代码、广告服务等被入侵,攻击者依然可以注入恶意代码。HTTPS像是一座坚固的城堡,但城堡内的人员和物资若不可靠,城墙再厚也难保安全。
量子计算与未来挑战
当我们还在为当前的HTTPS安全感到欣慰或担忧时,一场来自未来的风暴正在酝酿。量子计算的快速发展,可能在未来十年内彻底颠覆现有的非对称加密体系。目前HTTPS依赖的RSA、ECC等加密算法,在量子计算机面前可能不堪一击。
密码学界已经意识到这一威胁,后量子密码学的研究正在全球加速推进。美国国家标准与技术研究院已启动后量子密码标准化进程,未来HTTPS协议必须集成能够抵抗量子攻击的新算法。这场升级不仅关乎技术,更是一场与时间的赛跑。
与此物联网设备的爆炸式增长带来了新的安全维度。数十亿设备通过HTTPS与云端通信,但许多物联网设备计算能力有限、难以更新,成为整个安全链条中最脆弱的一环。HTTPS协议需要变得更轻量、更灵活,才能适应万物互联时代的需求。
用户习惯与安全意识短板
最坚固的加密,最完善的协议,最终都要面对网络安全中最脆弱的一环——人类自身。HTTPS提供了技术层面的保护,但用户的安全习惯可能让所有防护功亏一篑。弱密码、重复使用密码、随意连接公共Wi-Fi、忽视软件更新,这些行为如同在加密隧道上凿开一个个侧门。
令人担忧的是,HTTPS的普及可能制造了一种虚假的安全感。用户看到小锁图标便放松警惕,更容易在“安全”的网站上输入敏感信息。网络钓鱼攻击者深谙此道,他们越来越多地使用HTTPS来包装恶意网站,因为知道这能提高受害者的信任度。
真正的安全需要技术与意识的深度融合。浏览器开发者正在尝试将安全提示做得更直观、更难以忽略,但最终的选择权仍在用户手中。了解HTTPS的局限,保持健康的怀疑精神,才是数字生存的终极智慧。
HTTPS浏览器安全吗?这个问题没有简单的“是”或“否”。它是一道动态的防线,是技术与漏洞之间永无止境的博弈。HTTPS无疑大幅提升了基础网络安全水平,将明信片式的HTTP通信升级为密封信函式的传输。但它既非坚不可摧的绝对屏障,也非一劳永逸的终极解决方案。
真正的安全源于多层防御:HTTPS加密传输、强密码与双因素认证、及时更新的软件、警惕的网络习惯,以及最重要的——永不停止的安全学习。那个小小的锁形图标不应是思考的终点,而应是安全之旅的起点。在日益复杂的数字丛林中,唯有保持清醒认知,才能在享受便利的守护好自己的数字疆域。
下一次当你在浏览器中看到“https”时,愿你能看到的不只是安全象征,更是对整个互联网信任体系的深刻理解——它强大而脆弱,可靠却需警惕,是我们这个时代最精妙的技术妥协,也是人类对抗不确定性的永恒努力。
以上是关于https 浏览器(https浏览器安全吗)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:https 浏览器(https浏览器安全吗);本文链接:https://zwz66.cn/jianz/391868.html。
猜你喜欢
- https---www.xmsj.org 2026-10-28
- https 打不开、https打不开网站 2026-10-28
- html高级代码 - html 代码 2026-10-27
- html网页里代码显示不出来 - html写的代码在浏览器里看不出来,为什么 2026-10-27
- html网页视频下载(html网页视频如何下载) 2026-10-27
- html的代码如何运行(html的代码如何运行出来) 2026-10-27
- html文件怎么浏览 html文件怎么在浏览器打开 2026-10-27
- html打开网站;html打开网站看不见图 2026-10-27
- html基础框架代码 html基本框架代码 2026-10-26
- html基础代码框架(html基本代码框架) 2026-10-26







