linux修改web服务器端口、linux修改web服务器配置
-
linux,修改,web,服务器,端口,、,配置,在,数字,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 09:20
- 小虎建站百科知识网
linux修改web服务器端口、linux修改web服务器配置 ,对于想了解建站百科知识的朋友们来说,linux修改web服务器端口、linux修改web服务器配置是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的深处,每一台Linux服务器都像一座精密的城堡,而Web服务端口与配置文件,就是这座城堡的“城门”与“城防图”。你是否曾因默认的80端口被占用而焦虑?是否在面对复杂的Nginx或Apache配置文件时感到无从下手?修改Linux Web服务器端口与配置,绝非简单的文本编辑,它是一次对服务器核心权力的重新宣告,是每一位运维工程师和开发者必须掌握的“魔法仪式”。通过精准的调整,你不仅能避开端口冲突的暗礁,更能深度优化性能、加固安全防线,甚至让服务器在流量洪峰中屹立不倒。本文将为你揭开这层神秘面纱,带你从概念到实战,彻底征服Linux Web服务的配置艺术。
理解端口:Web服务的数字门牌
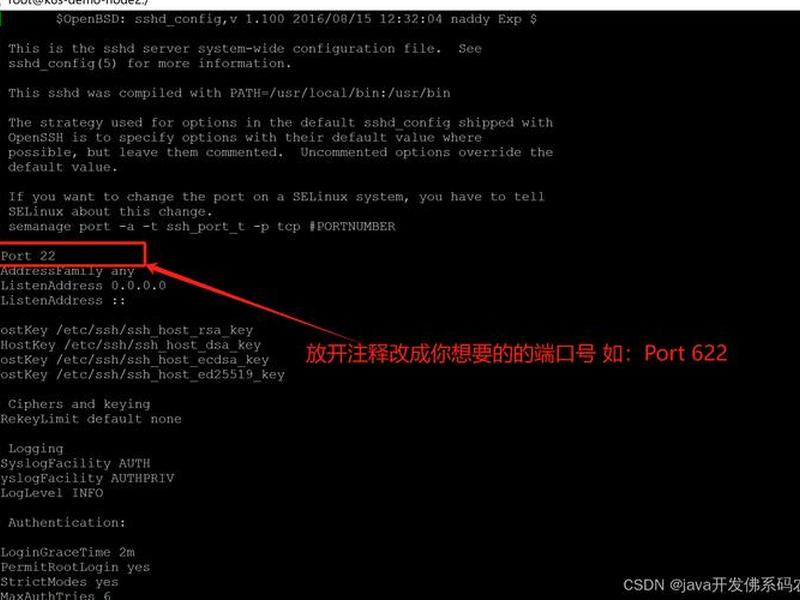
端口,是网络通信的逻辑端点,范围从0到65535。对于Web服务器,80端口(HTTP)和443端口(HTTPS)如同临街的黄金店面,是标准访问入口。直接使用这些知名端口也意味着暴露在常见的扫描与攻击之下。修改端口,首先是一种基础的安全隐匿策略。例如,将HTTP服务迁移到8080、8888等非标准端口,能有效过滤掉大量自动化脚本的滋扰。
更深层地看,端口绑定与监听状态,直接决定了服务的可达性。使用`netstat -tulnp`或`ss -tulnp`命令,可以清晰俯瞰服务器上所有“开放的门户”。修改端口前,务必检查目标端口是否已被其他进程(如MySQL、其他Web服务)占用,避免“撞门”导致的启动失败。这个过程,就像是为你重要的服务安排一个专属、私密的会客厅。
在云原生和容器化时代,端口映射成为关键一环。在Docker或Kubernetes环境中,容器内服务可能监听80端口,但通过映射到宿主机的不同端口(如`-p 8080:80`)对外提供服务。理解宿主机端口与容器端口的映射关系,是进行灵活配置的基石。这要求我们不仅关注单一配置文件,更要有全局的“端口拓扑”视野。
实战Nginx:配置文件的交响乐章
Nginx,以其高性能和高并发处理能力,成为现代Web架构的常客。其核心配置文件通常位于`/etc/nginx/nginx.conf`,而站点特定配置则在`/etc/nginx/sites-available/`目录下。修改端口,需找到`server`块中的`listen`指令。例如,将`listen 80;`改为`listen 8080;`,即可将HTTP服务端口切换到8080。
但修改远不止于此。一个完整的配置调优涉及多个维度。例如,`worker_processes`参数应设置为与CPU核心数相等,以充分利用硬件资源。`worker_connections`则定义了每个工作进程同时处理的最大连接数,其与`worker_processes`的乘积,理论上限定了Nginx能承载的并发连接峰值。调整这些参数,如同为交响乐团调配乐手数量和每位乐手的演奏强度。
对于HTTPS端口(默认443)的修改,需同步调整SSL证书的绑定路径。在配置中,除了修改`listen 443 ssl;`,还必须确保`ssl_certificate`和`ssl_certificate_key`指令指向正确的证书和私钥文件路径。任何路径错误都将导致SSL握手失败,使加密门户变为死胡同。修改后,务必使用`nginx -t`命令测试配置语法是否正确,这是避免服务中断的关键一步。
驾驭Apache:模块化架构的精细调校
Apache HTTP Server,作为历史悠久的Web服务器,以其强大的模块化和灵活性著称。其主配置文件通常是`/etc/apache2/apache2.conf`或`/etc/httpd/httpd.conf`,端口定义则更常见于站点配置文件或端口监听文件。在基于Debian的系统中,端口定义可能在`/etc/apache2/ports.conf`文件中,通过`Listen`指令指定,如`Listen 8080`。
Apache的配置修改,同样需要系统性思维。仅仅修改`Listen`指令可能不够,还需检查对应的虚拟主机配置`
性能调优是Apache配置的另一重头戏。`KeepAlive`选项及`KeepAliveTimeout`影响着持久连接,对减少TCP握手开销、提升静态资源加载速度至关重要。`MaxKeepAliveRequests`则限制了单个持久连接上的最大请求数。而`StartServers`、`MinSpareThreads`、`MaxSpareThreads`和`MaxRequestWorkers`等参数,共同决定了Apache处理并发请求的进程/线程池策略,需要根据服务器内存和预期负载进行精细校准。每一次调整,都是对服务器呼吸节奏的一次重新设定。
防火墙与安全:守护新开的门户
修改端口后,最大的陷阱往往是忘记了防火墙。Linux系统常用的防火墙工具有`iptables`、`firewalld`(CentOS/RHEL系列)和`ufw`(Ubuntu/Debian系列)。新端口必须在防火墙规则中明确放行,否则外部请求将被无情阻隔。例如,使用`firewalld`时,需执行`firewall-cmd --permanent --add-port=8080/tcp`并重载配置。
安全配置是端口修改的延伸课题。仅仅改变端口号(安全通过隐匿)并不足够。应结合使用SSH密钥登录替代密码、定期更新软件包、配置Fail2ban防止暴力破解等综合措施。对于Web服务器本身,应禁用不必要的模块(如Apache的旧版CGI)、隐藏服务器签名信息(通过修改`ServerTokens`和`ServerSignature`指令),减少信息泄露。
考虑将服务置于反向代理(如Nginx)之后,由代理服务器监听标准端口(80/443),并将请求转发到内部Web服务实际监听的非标准端口。这种架构不仅增加了灵活性,还能在代理层统一实现缓存、负载均衡、SSL终结和WAF(Web应用防火墙)功能,构筑纵深防御体系。
故障排查与验证:照亮配置的迷雾
修改配置后,服务无法启动或访问异常是常见问题。一套清晰的排查流程至关重要。检查服务状态:`systemctl status nginx`或`journalctl -xe`可以查看详细的启动日志,其中往往包含了配置错误的精确行号。语法测试命令(`nginx -t`或`apachectl configtest`)必须在重启服务前执行。
验证端口监听状态。使用`ss -tulnp | grep :8080`确认目标端口是否已处于`LISTEN`状态,并核对监听进程是否为预期的Web服务。如果端口未监听,可能是配置未生效或服务启动失败。如果端口已监听但无法访问,则问题可能指向防火墙、SELinux(在RHEL系系统中)或网络路由。
SELinux是一个常被忽略的“守卫”。在强制模式下,即使防火墙放行,SELinux策略也可能阻止Web服务绑定到非标准端口。需要使用`semanage port -a -t http_port_t -p tcp 8080`命令,将新端口添加到SELinux允许的HTTP端口集合中。忽视SELinux,就像打开了城门却忘了解开守门巨兽的锁链。
自动化与最佳实践:迈向优雅运维
对于需要频繁修改或管理多台服务器的场景,手动编辑配置效率低下且易出错。应拥抱自动化工具。使用Ansible、Puppet、Chef等配置管理工具,可以将服务器配置代码化。通过编写一个Playbook或Manifest文件,就能可靠地在成百上千台服务器上部署相同的端口和配置变更,确保环境一致性。
版本控制是另一项核心实践。将Nginx/Apache的配置文件纳入Git等版本控制系统进行管理。任何修改都通过提交记录,可以轻松回溯到任意历史版本,清晰记录“谁、在何时、为什么”修改了配置。结合CI/CD流水线,甚至可以实现配置变更的自动化测试与灰度发布。
建立监控与告警。修改端口后,确保监控系统(如Prometheus+Grafana,或Zabbix)已更新监控项,能够正确采集新端口上服务的健康状态、响应时间和流量指标。设置关键指标(如错误率、响应延迟)的告警阈值,当服务出现异常时能第一时间通知,变被动救火为主动预警,让运维工作从容而优雅。
以上是关于linux修改web服务器端口、linux修改web服务器配置的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:linux修改web服务器端口、linux修改web服务器配置;本文链接:https://zwz66.cn/jianz/392312.html。
猜你喜欢
- linux创建网站命令 - linux创建网页命令 2026-10-28
- linux中的samba配置步骤、linux中samba文件共享配置 2026-10-28
- linux中怎么搭建web服务器;linux搭建web服务器的步骤 2026-10-28
- linux中samba服务器的优缺点;linux中samba服务器文件共享 2026-10-28
- linuxsamba配置教程,linux中的samba配置步骤 2026-10-28
- linux samba服务器的配置文件,linux中samba服务器文件共享 2026-10-28
- linux samba服务器搭建 - linux中samba服务器搭建 2026-10-28
- linux samba服务器安装配置 - linux安装及配置samba服务器的步骤 2026-10-28
- linux samba安装与测试(linux samba 安装) 2026-10-28
- jquery前端开发答案、jquery前端开发课后题答案 2026-10-28







