linuxsamba配置教程,linux中的samba配置步骤
-
linuxsamba,配置,教程,linux,中的,samb

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 09:14
- 小虎建站百科知识网
linuxsamba配置教程,linux中的samba配置步骤 ,对于想了解建站百科知识的朋友们来说,linuxsamba配置教程,linux中的samba配置步骤是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾因Windows与Linux系统间的文件壁垒而烦恼?是否渴望在办公室或家庭网络中,实现无缝的文件共享与协作?今天,我们将深入探索Linux世界中一个强大而神奇的工具——Samba。它不仅是连接Linux与Windows的桥梁,更是打破操作系统藩篱的密钥。本教程将为你揭开Linux中Samba配置的神秘面纱,从核心概念到实战步骤,手把手带你构建高效、安全的文件共享服务。无论你是系统管理员、开发者还是技术爱好者,掌握这项技能都将为你打开一扇通往高效协作的大门。
一、Samba核心:理解共享的基石
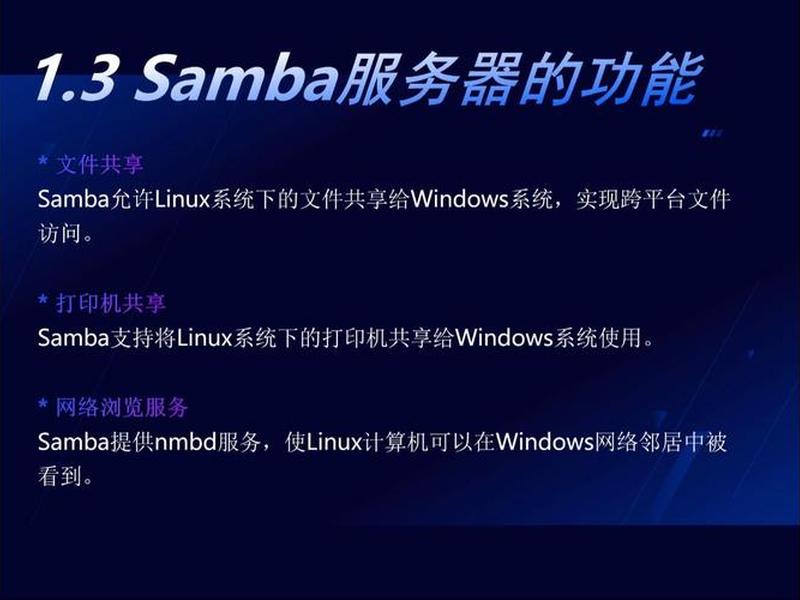
在开始配置之前,我们必须先理解Samba究竟是什么。简单来说,Samba是一套开源软件套件,它让Linux系统能够理解和响应Windows系统使用的SMB/CIFS网络协议。这意味着,安装了Samba的Linux服务器,在Windows客户端的“网络邻居”中,看起来就像一台普通的Windows文件服务器。其核心守护进程`smbd`处理文件和打印服务,而`nmbd`则负责NetBIOS名称解析,共同构筑了跨平台共享的基石。
理解Samba的工作原理,是成功配置的第一步。它通过在Linux系统上模拟Windows网络环境,实现了身份验证、权限管理和文件传输的完整流程。这种模拟并非简单的伪装,而是深层次协议级别的兼容,确保了数据传输的可靠性与效率。许多初学者在配置时遇到的难题,往往源于对这套机制理解不足,导致权限配置混乱或服务无法启动。
在动手安装之前,花几分钟时间在脑海中构建Samba的工作模型至关重要。你可以将其想象为一位精通双语的翻译官,流畅地在Linux内核与Windows网络请求之间进行转换。只有理解了这位“翻译官”的工作方式,你才能更好地下达指令,让它为你高效服务。
二、环境准备:安装与检查
工欲善其事,必先利其器。配置Samba的第一步,是确保你的Linux系统已经做好了准备。绝大多数主流Linux发行版,如Ubuntu、CentOS、Debian,都通过其软件仓库提供了Samba软件包。安装过程通常只需一行命令。例如,在基于Debian的系统上,可以使用`sudo apt-get install samba`;在基于RHEL的系统上,则使用`sudo yum install samba`或`sudo dnf install samba`。
安装完成后,强烈建议进行一次系统更新,并检查Samba相关服务是否已正确安装。你可以通过`smbd --version`命令来验证Samba的版本信息。确认防火墙设置不会阻挡Samba所需的端口(通常是139和445端口)。使用`sudo ufw allow samba`(如果使用UFW)或相应的`firewall-cmd`命令来开放端口,是避免后续连接失败的关键一步。
这个阶段就像战士出征前检查装备。确保Samba软件包安装完整,防火墙规则配置正确,可以避免许多低级错误。一个常见的疏忽是安装了Samba却忘记启动服务,记住使用`sudo systemctl start smbd nmbd`来启动服务,并使用`sudo systemctl enable smbd nmbd`设置开机自启,能让你的共享服务更加稳健。
三、核心配置:编辑smb.conf文件
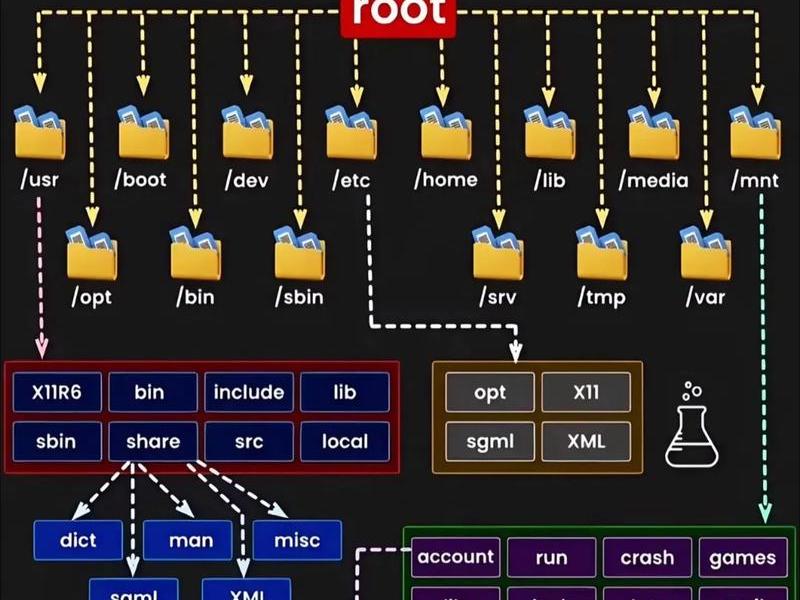
Samba的所有魔法,都蕴藏在一个名为`smb.conf`的配置文件中。这个文件通常位于`/etc/samba/`目录下,是Samba服务的大脑。在修改之前,务必备份原始文件。你可以使用`sudo cp /etc/samba/smb.conf /etc/samba/smb.conf.bak`来完成这一安全操作。
配置文件的结构清晰,分为全局设置(`[global]`)和共享定义部分。全局设置定义了服务器的工作组、安全模式、日志文件位置等核心参数。对于大多数小型网络,将`security`设置为`user`(用户级安全)并指定与Windows网络一致的工作组名(如`WORKGROUP`)是一个好的起点。共享定义部分则以方括号`[ ]`开始,每个括号内定义了一个共享资源的名称,例如`[shared_folder]`。
在定义共享时,几个关键参数决定了共享的行为:`path`指定了Linux文件系统中被共享目录的绝对路径;`browseable`控制该共享是否在邻居列表中可见;`writable`或`read only`定义了默认的写入权限;`valid users`则可以限制访问该共享的Linux系统用户。编辑完成后,使用`testparm`命令来检查配置文件语法是否正确,这是避免因配置错误导致服务启动失败的宝贵习惯。
四、用户与权限:安全共享的双重锁
Samba的安全体系独立于Linux系统用户,这意味着你需要为Linux系统上已存在的用户专门设置Samba密码。这是保障共享安全的第一道锁。使用`sudo smbpasswd -a 用户名`命令可以为指定用户添加Samba密码。这个密码可以与系统登录密码不同,专门用于访问Samba共享。
权限管理是另一把至关重要的锁,它涉及两个层面:Samba配置权限和Linux文件系统权限。Samba配置中的`writable`、`read only`、`valid users`等参数,构成了逻辑访问控制层。而共享目录本身的Linux文件系统权限(通过`chmod`和`chown`设置),则是物理访问控制层。两者必须协同工作。一个典型的错误是,在Samba配置中允许用户写入,但该用户在Linux系统上对共享目录却没有写权限,导致实际无法操作。
最佳实践是,创建一个专门用于文件共享的用户组(如`smbshare`),将需要访问共享的用户加入该组,然后将共享目录的所有权赋予该组,并设置合适的组权限(如`chmod 2770`,设置SGID位以保证在该目录下创建的文件继承组权限)。这样,通过Samba用户认证和Linux组权限的结合,就能构建起既灵活又安全的访问体系。
五、实战共享:创建与访问
理论准备就绪,现在进入激动人心的实战环节。在Linux上创建一个准备共享的目录,例如`sudo mkdir /srv/samba/share`。接着,按照前面所述设置好该目录的所有者和权限。然后,在`smb.conf`文件末尾添加你的共享定义。一个基础的可写共享配置示例可能如下所示:
```
[public_share]
path = /srv/samba/share
browseable = yes
writable = yes
valid users = @smbshare
create mask = 0660
directory mask = 0770
```
保存配置文件后,使用`sudo systemctl restart smbd nmbd`重启Samba服务以使更改生效。
现在,转向客户端进行访问测试。在Windows电脑上,你可以打开文件资源管理器,在地址栏输入`你的Linux服务器IP地址`(例如`192.168.1.100`),按回车。系统会弹出凭据输入框,此时输入你之前用`smbpasswd`设置的Samba用户名和密码。成功后,你将看到名为`public_share`的共享文件夹,并可以尝试进行文件创建、删除等操作,以验证读写权限是否正常。
六、高级调试:故障排除指南
即使步骤严谨,偶尔也可能遇到连接失败或权限错误。掌握基本的调试技能至关重要。检查服务状态:`sudo systemctl status smbd`。确保服务处于`active (running)`状态。查看Samba的日志文件,通常位于`/var/log/samba/`目录下,里面的`log.smbd`文件会记录详细的连接和错误信息。
如果Windows客户端无法发现服务器,可以尝试直接使用IP地址访问。如果提示密码错误,请确认Samba密码已正确设置。如果连接成功但无法写入,请回头仔细检查Linux文件系统权限和Samba共享配置中的权限参数是否匹配。使用`smbclient`命令行工具进行本地测试是一个好方法:`smbclient -L localhost -U 用户名`可以列出本地共享,`smbclient //服务器IP/共享名 -U 用户名`可以尝试连接。
网络防火墙和SELinux(在CentOS/RHEL上)也是常见的“拦路虎”。确保防火墙规则已放行,对于SELinux,如果处于强制模式,可能需要为共享目录设置正确的上下文:`sudo semanage fcontext -a -t samba_share_t "/srv/samba/share(/.)?"` 然后执行 `sudo restorecon -Rv /srv/samba/share`。通过层层排查,绝大多数问题都能迎刃而解。
以上是关于linuxsamba配置教程,linux中的samba配置步骤的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:linuxsamba配置教程,linux中的samba配置步骤;本文链接:https://zwz66.cn/jianz/392308.html。
猜你喜欢
- linux samba服务器的配置文件,linux中samba服务器文件共享 2026-10-28
- linux samba服务器安装配置 - linux安装及配置samba服务器的步骤 2026-10-28
- jquery前端开发实战教程源代码,jquery前端开发实战教程案例源码 2026-10-28
- jquery前端开发大学,jquery前端开发实战教程案例源码 2026-10-28
- jquery下前端开发课后题答案 jquery前端开发实战教程课后题答案 2026-10-28
- jnpf快速开发平台教程 jnpf快速开发平台价格 2026-10-28
- jnpf开发平台教程;jnpf开发文档 2026-10-28
- java小程序开发入门教程(java小程序开发入门教程视频) 2026-10-28
- Java图片动画制作教程 - java图片动画制作教程视频 2026-10-28
- javascript程序设计课堂案例题库;javascript程序设计案例教程 2026-10-28







