linux中的samba配置步骤、linux中samba文件共享配置
-
linux,中的,samba,配置,步骤,、,中,文件,共享

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 09:19
- 小虎建站百科知识网
linux中的samba配置步骤、linux中samba文件共享配置 ,对于想了解建站百科知识的朋友们来说,linux中的samba配置步骤、linux中samba文件共享配置是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字信息的洪流中,不同操作系统之间的壁垒常常成为效率的隐形杀手。想象一下,Windows电脑上的重要文件无法直接与Linux服务器对话,或者Mac用户难以访问团队共享的Linux资源库——这种割裂感正是现代办公的痛点。而Samba,正是打破这堵无形高墙的终极钥匙。它不仅是一个开源软件套件,更是一座连接Linux/Unix与Windows世界的坚固桥梁,实现了跨平台的文件与打印机共享。本文将深入探索Linux中Samba的配置步骤与文件共享的奥秘,从环境准备到高级安全设置,手把手带你掌握这项核心技能,彻底释放异构网络环境的协作潜能。
Samba配置前的环境淬炼
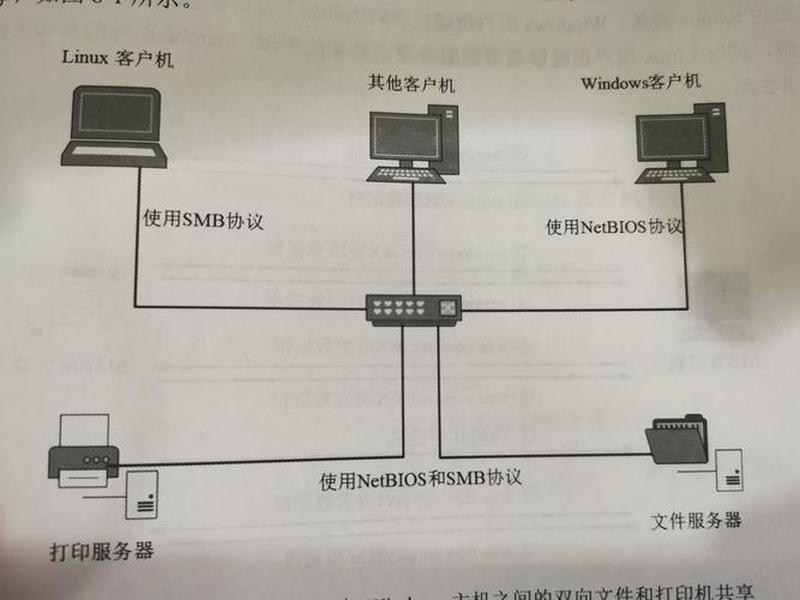
工欲善其事,必先利其器。在开始Samba的魔法编织之前,必须确保你的Linux系统已经完成了基础的环境淬炼。这个过程如同为一座大厦打下坚实的地基。需要确认系统的网络配置处于健康状态,IP地址稳定且能与局域网内其他设备互通。使用`ifconfig`或`ip addr`命令进行查验,如同侦探审视现场的第一手线索。
紧接着,便是Samba软件的安装仪式。在基于Debian/Ubuntu的系统上,一句`sudo apt-get install samba`的咒语便能召唤出所需的软件包;而在Red Hat/CentOS的领地,则需吟唱`sudo yum install samba`或`sudo dnf install samba`。安装过程不仅引入了Samba守护进程,还带来了关键的配置工具与客户端程序,为后续的共享舞曲搭建好了舞台。
别忘了防火墙的驯服。Samba主要使用139和445端口进行通信,必须确保系统的防火墙规则为这些端口开启了绿灯。在firewalld统治的系统上,使用`sudo firewall-cmd`命令添加服务;若由iptables掌管,则需手动添加相应的规则。这一步如同为共享的溪流疏通河道,确保数据之流能够畅通无阻。
核心配置文件的神秘面纱
Samba的灵魂,深藏于`/etc/samba/smb.conf`这个文本迷宫之中。初次打开这个文件,你可能会被其中众多的参数和注释所震撼,仿佛面对一本古老的魔法典籍。这个配置文件采用分节的结构,`[global]`节定义了全局的服务器行为,如同王国的宪法;而后续的各个以`[共享名]`开头的节,则定义了具体的共享资源,宛如王国中一个个开放的广场或私密的书房。
在`[global]`节中,有几个关键的参数决定了Samba服务器的身份与行为模式。`workgroup`参数定义了服务器所属的工作组,通常需要与Windows网络中的工作组名称保持一致,这是融入现有网络社群的通行证。`server string`参数则是对服务器的描述,可以在此刻下你的个性签名。`security`参数更是重中之重,它定义了认证模式,从早期的`SHARE`、`USER`到更安全的`ADS`域模式,选择正确的模式是构建安全共享的基石。
对于每一个具体的共享定义节,配置的灵活性得以充分展现。`path`参数指明了共享目录在Linux文件系统中的真实路径,这是共享资源的物理坐标。`browseable`参数控制该共享是否在邻居列表中可见,而`writable`或`read only`参数则决定了来访者的权限。你还可以通过`valid users`或`guest ok`等参数精细控制访问者的身份,实现从完全开放到高度私密的多种共享场景。
用户认证与权限的精密齿轮
在Samba的世界里,用户与权限是驱动共享系统运转的精密齿轮。一个常见的误区是直接使用Linux系统用户登录Samba,这并非最佳实践。Samba维护着自己独立的用户数据库,需要通过`smbpasswd`或`pdbedit`命令将Linux用户添加为Samba用户,并设置专用的密码。这个过程如同为一位公民同时颁发本地身份证和网络通行证。
权限的设定是一场在便利与安全之间的优雅平衡。除了在`smb.conf`文件中通过`read only`、`writable`、`create mask`、`directory mask`等参数进行控制外,绝不能忽视底层Linux文件系统权限的制约。Samba最终授予用户的访问能力,是Samba配置权限与文件系统权限两者取交集的结果。必须确保共享目录的Linux文件权限(通过`chmod`和`chown`设置)与Samba的配置意图保持一致,否则可能会出现配置允许写入但系统拒绝操作的矛盾局面。
对于更复杂的访问控制需求,Samba提供了强大的高级工具。例如,可以通过`hosts allow`和`hosts deny`基于IP地址或网段进行过滤;利用`valid users`和`invalid users`列表进行用户粒度的控制;甚至可以在共享路径中使用变量`%U`(代表用户名)来实现每个用户访问其独立目录的效果。理解并组合运用这些齿轮,才能构建出既坚固又灵活的权限城墙。
共享实战与多平台访问
理论的光芒需要在实践的熔炉中检验。完成配置文件的雕琢后,使用`testparm`命令对配置文件进行语法检查是必不可少的一步。这个命令会解析你的`smb.conf`,报告其中的错误或警告,并显示最终生效的配置摘要,如同一次飞行前的全面自检。确认无误后,便可通过`sudo systemctl restart smb`(或`smbd`)命令重启Samba服务,让新的配置焕发生命力。
此刻,共享的魔法已经生效。在Windows系统的文件资源管理器中,点击“网络”,你应该能看到你的Linux服务器赫然在列。双击它,可能会弹出认证窗口,输入之前添加的Samba用户名和密码,便能一窥共享目录的真容。你可以尝试创建文件、删除文件,验证读写权限是否按预期工作。在macOS上,则可以通过Finder的“前往”->“连接服务器”,输入`smb://服务器IP地址`的方式进行访问。
Linux客户端之间的访问同样简单优雅。可以使用`smbclient`命令行工具进行交互式访问,如同一个FTP客户端;也可以使用`mount.cifs`命令将远程的Samba共享目录挂载到本地文件系统的一个空目录下,之后便可以像操作本地文件夹一样无缝使用远程文件。这种跨平台的透明访问体验,正是Samba技术的魅力所在,它将异构网络编织成了一个统一的资源池。
性能调优与安全加固
当一个基础的Samba共享投入运行后,追求卓越的管理者绝不会止步于此。性能调优是让共享服务从“可用”迈向“高效”的关键一跃。在`smb.conf`的`[global]`节中,诸如`socket options`可以调整网络参数以优化吞吐量;`read raw`和`write raw`启用大数据块传输;`max log size`控制日志文件大小防止磁盘被占满。对于有大量小文件读写的场景,调整`getwd cache`和`strict sync`参数可能会带来显著的性能提升。
安全加固则是守护共享宝藏的永恒课题。除了使用复杂的密码和定期的密码更新策略外,务必禁用过时且不安全的SMB1协议,这可以通过在配置中添加`server min protocol = SMB2_02`来实现。将`smb.conf`的文件权限设置为仅root可写(`chmod 644 /etc/samba/smb.conf`),防止未授权修改。定期查看Samba的日志文件(通常位于`/var/log/samba/`),监控异常访问尝试,如同城堡的守卫巡视日志。
对于企业级环境,可以考虑将Samba服务器集成到现有的Windows Active Directory域中,实现统一的身份认证和集中化管理。这需要更复杂的配置,包括配置Kerberos、修改`security = ads`,并使用`net ads join`命令将服务器加入域。虽然步骤繁琐,但这能带来企业级的安全性与可管理性,是大型组织部署Samba共享的终极形态。
故障排除的侦探艺术
即使最精心的配置,也难免会遇到共享连接失败、权限错误或性能低下等挑战。故障排除便成了一门需要逻辑与经验的侦探艺术。首要的线索总是藏在日志之中。Samba的日志通常非常详尽,使用`tail -f /var/log/samba/log.smbd`实时查看日志,同时在客户端尝试访问,观察日志输出的错误信息,往往能直接定位问题根源,例如认证失败、权限不足或协议协商错误。
当日志线索模糊时,需要采用分层排查法。使用`ping`命令确认基本的网络连通性。使用`telnet 服务器IP 445`测试Samba端口是否开放。接着,在服务器本地使用`smbclient -L localhost -U 用户名`命令,测试Samba服务本身是否正常响应认证和列表请求。这种从网络底层到应用层逐层剥离的排查方式,能系统性地隔离问题。
一些经典的陷阱值得牢记。例如,SELinux(在CentOS/RHEL等系统上默认启用)可能会阻止Samba访问某些目录,即使文件权限正确。此时需要检查SELinux的布尔值设置(如`samba_export_all_ro`, `samba_export_all_rw`)或使用`chcon`命令调整目录的安全上下文。又比如,Windows客户端可能会因为凭据管理器缓存了旧密码而导致认证失败,需要清除Windows的凭据缓存。掌握这些常见问题的解决方案,能让你在故障面前从容不迫。
以上是关于linux中的samba配置步骤、linux中samba文件共享配置的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:linux中的samba配置步骤、linux中samba文件共享配置;本文链接:https://zwz66.cn/jianz/392311.html。
猜你喜欢
- linux修改web服务器端口、linux修改web服务器配置 2026-10-28
- linux中怎么搭建web服务器;linux搭建web服务器的步骤 2026-10-28
- linux中samba服务器的优缺点;linux中samba服务器文件共享 2026-10-28
- linuxsamba配置教程,linux中的samba配置步骤 2026-10-28
- linux samba服务器的配置文件,linux中samba服务器文件共享 2026-10-28
- linux samba服务器搭建 - linux中samba服务器搭建 2026-10-28
- linux samba服务器安装配置 - linux安装及配置samba服务器的步骤 2026-10-28
- linux samba安装与测试(linux samba 安装) 2026-10-28
- ios微信中的打开的文件无法全选;ios微信中的打开的文件无法全选怎么办 2026-10-28
- html在网页开发中的作用 html在网页开发中的作用有哪些 2026-10-26







