https的网址打不开;https网址打不开....
-
https,的,网址,打,不开,....,你,是否,曾满怀,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 00:46
- 小虎建站百科知识网
https的网址打不开;https网址打不开.... ,对于想了解建站百科知识的朋友们来说,https的网址打不开;https网址打不开....是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾满怀期待地点击一个链接,屏幕却无情地弹出一个冰冷的警告——“此网站无法提供安全连接”,或是那个令人心碎的旋转圆圈永远停不下来?“https的网址打不开”,这个看似简单的故障,背后却可能隐藏着从个人设备到全球网络的层层谜团。它不仅是技术上的一个小故障,更是通往数字世界大门前一道突如其来的锁。本文将为你揭开这层神秘面纱,从六个核心维度深入剖析,提供一套从快速自查到深度修复的完整方案,让你不再对那个“小锁头”图标感到无助。
一、 证书的“身份证”危机
网络世界的安全,始于信任。HTTPS协议中那个小小的锁头图标,其基石正是SSL/TLS证书。它如同网站的“数字身份证”,由受信任的证书颁发机构签发,用于验证服务器身份并加密传输数据。
当这张“身份证”出现问题时,大门便会紧闭。最常见的情况是证书已过期。就像食品有保质期,证书也有有效期,通常为一到两年。网站管理员若忘记续费更新,浏览器检测到过期证书,便会果断拦截,以保护用户免受潜在风险。证书与域名不匹配也会导致访问被拒。例如,证书是为“www.example.com”签发,但你访问的是“example.com”,或包含了其他子域名,这种不匹配会触发浏览器的安全警报。
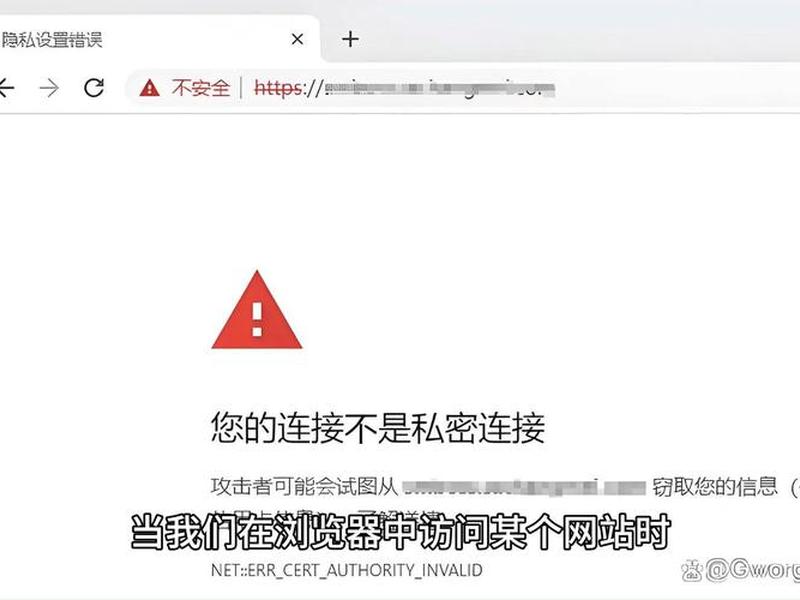
更复杂的情况涉及证书链不完整或根证书不受信任。浏览器需要沿着“站点证书 -> 中间证书 -> 根证书”这条信任链进行验证。如果服务器配置时遗漏了中间证书,或你的电脑系统未更新,缺少了新的受信任根证书,验证链条就会断裂,导致连接失败。错误信息往往会提示“您的连接不是私密连接”或“NET::ERR_CERT_AUTHORITY_INVALID”。
二、 时间线的错乱漩涡
一个鲜为人知却至关重要的因素是:你设备系统的时间。SSL/TLS证书的有效期是精确到秒的,浏览器在验证证书时,会严格比对当前系统时间与证书的起止日期。
想象一下,如果你的电脑或手机时间被错误地设置到了2030年,那么浏览器会认为所有在2030年之前颁发的证书都已“过期”,从而拒绝连接。反之,如果系统时间被回溯到了2020年,浏览器则会认为证书“尚未生效”。这种时间线上的错乱,会制造出大规模网站无法访问的假象,尤其容易发生在更换设备电池后、虚拟机环境或某些操作系统时间同步服务出错时。
解决之道在于同步网络时间。在Windows系统中,可以进入“日期和时间设置”,开启“自动设置时间”;在macOS或iOS中,同样有对应的自动设置选项;安卓手机也可以在日期和时间设置中勾选“使用网络提供的时间”。确保设备时间与真实世界同步,是排除此类诡异问题的第一步。
三、 本地网络的“隐形墙”
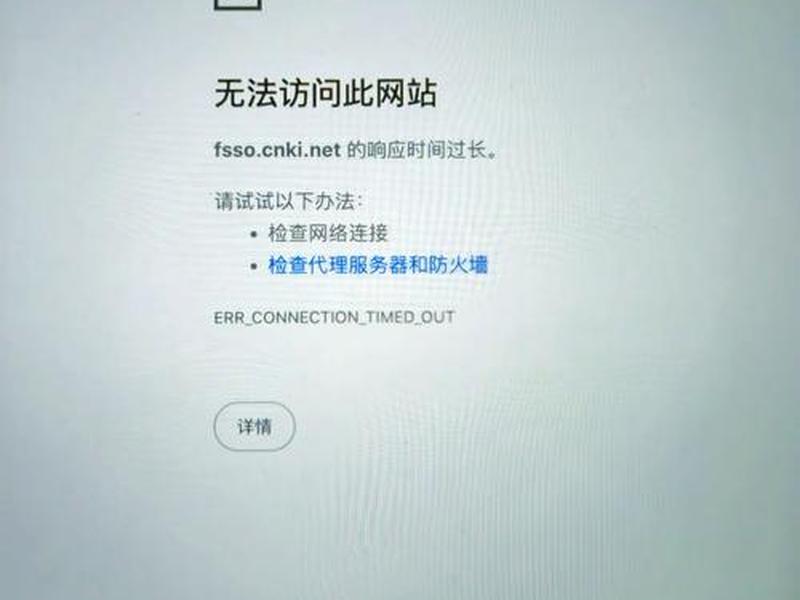
问题有时并非出在远方,而就在我们身边。本地网络环境是连接互联网的第一道关卡,这里的任何异常都可能导致HTTPS连接失败。
DNS解析故障是首要疑犯。当你输入网址时,DNS服务器负责将其翻译成IP地址。如果使用的DNS服务器(如运营商默认的)不稳定、污染或无法解析特定域名的HTTPS记录,连接便无从建立。尝试将DNS更改为公共的、可靠的服务器,如114.114.114.114或8.8.8.8,往往能立竿见影。防火墙或安全软件的过度防护可能将正常的HTTPS连接误判为威胁而加以阻断。某些企业网络、学校网络或家长控制软件甚至会主动过滤HTTPS流量。
代理服务器或VPN的异常配置也会干扰连接。如果代理设置不正确、VPN线路不稳定或协议冲突,数据包在加密隧道中便会迷失方向。简单的排查方法是暂时禁用代理、VPN或第三方防火墙,尝试直接连接,以判断问题是否源于本地网络策略。甚至,路由器本身的故障或过于陈旧的固件,也可能成为阻碍加密握手的“隐形墙”。
四、 浏览器自身的“记忆残影”
作为我们访问网络的主要窗口,浏览器本身并非完美无瑕。其内部复杂的缓存和状态机制,有时会成为问题的根源,而非解决方案。
HSTS(HTTP严格传输安全)策略是一把双刃剑。它强制浏览器在特定时间内只通过HTTPS访问某个网站,提升了安全。但若网站证书配置出错,或你曾访问过某个问题站点被记录了HSTS,浏览器会顽固地拒绝任何连接尝试,即使问题已被网站修复。清除浏览数据中的“Cookie及其他网站数据”和“缓存的图像和文件”,并特别注意清除HSTS状态(通常在浏览器设置的安全或隐私高级选项中),可以重置这种强制策略。
另一个常见问题是浏览器扩展或插件冲突。某些广告、隐私保护工具或安全插件,可能会干预或修改HTTPS请求,导致握手失败。尝试以“无痕模式”或“安全模式”启动浏览器(此模式通常会禁用所有扩展),如果此时能正常访问,那么冲突的元凶很可能就是某个扩展。浏览器自身文件损坏或版本过低,无法支持新的加密协议,也会导致连接失败,更新到最新版本是良好的习惯。
五、 服务器端的“风暴中心”
问题也可能完全出在网站服务器那一端。当无数用户都无法访问同一个HTTPS网站时,风暴的中心往往就在服务器机房。
服务器配置错误是技术人员的噩梦。可能是在更新证书后,未在Web服务器软件中正确配置证书文件路径;可能是错误地关闭了必要的TLS协议版本;也可能是SSL/TLS的加密套件配置不当,与主流浏览器不兼容。这些都需要网站运维人员登录服务器进行排查和修正。服务器资源耗尽——CPU、内存或带宽过载,会导致服务器无法及时完成复杂的SSL握手过程,连接要么超时,要么直接被重置。
更宏观的层面,可能是遭受了DDoS攻击。攻击者用海量流量淹没服务器,使其无法处理正常的访问请求,HTTPS连接因其加密特性会消耗更多计算资源,在攻击下尤为脆弱。服务器软件的重大漏洞、机房网络故障等,都会使得那扇安全之门无法从内部开启。对于普通用户而言,此时能做的或许是耐心等待,或通过第三方网站监测工具查看该站点的全球访问状态。
六、 协议与算法的“代际冲突”
互联网技术日新月异,加密协议和算法也在不断迭代升级,以应对新的安全挑战。这种进步有时会带来短暂的“阵痛”。
旧的、不安全的协议和算法被淘汰是必然趋势。例如,SSL 2.0/3.0协议以及早期的TLS 1.0/1.1版本,已被证实存在严重漏洞,现代浏览器逐渐默认禁用它们。如果某个古老的服务端仍然只支持这些陈旧协议,那么与新版本浏览器的连接注定会失败。同样,一些弱加密算法也被抛弃。这要求服务器管理员必须及时更新配置,支持如TLS 1.2/1.3等现代协议和强加密套件。
浏览器对SNI扩展的支持已成为现代HTTPS的标配。SNI允许一台服务器用同一个IP地址托管多个HTTPS网站。但一些非常旧的操作系统或浏览器可能不支持SNI,导致无法正确访问共享IP的网站。这种“代际冲突”提醒我们,保持客户端环境的更新,与互联网基础设施的演进同步,是确保畅通访问的长期保障。
重建通往安全的连接
“https的网址打不开”,这串字符背后,是一场从本地到云端、从软件到硬件、从时间到空间的微型故障排查之旅。它像是一个数字时代的谜题,考验着我们的耐心与技术直觉。从检查那张小小的数字证书,到校准设备的时间准星;从梳理本地网络的千丝万缕,到清理浏览器的记忆残影;从理解服务器端的风暴,到顺应协议迭代的洪流——每一个环节都至关重要。
下一次,当那个红色的警告页面再次出现时,不必再感到沮丧或恐慌。你可以像一位冷静的数字侦探,沿着本文提供的线索逐步排查。大多数时候,问题都能在用户端得到解决。记住,HTTPS的那把“锁”,本质是为了保护安全。而当它暂时锁住时,我们所做的每一次诊断和修复,都是在重新确认并加固这份与数字世界之间的珍贵信任。保持系统更新,善用诊断工具,理解基本的网络原理,你将能从容跨越大多数连接障碍,让安全的绿色锁头常驻你的浏览器,畅通无阻地探索广阔的加密世界。
以上是关于https的网址打不开;https网址打不开....的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:https的网址打不开;https网址打不开....;本文链接:https://zwz66.cn/jianz/391881.html。
猜你喜欢
- https的网站安全吗 - https开头的网站安全吗 2026-10-28
- https的站点怎么建站,https的网站怎么打开 2026-10-28
- https浏览器打不开怎么办、浏览器不能打开https网站 2026-10-28
- https服务器网址、服务器地址https 2026-10-28
- https怎么映射 https 端口映射 2026-10-28
- https怎么建立连接(https 建立连接) 2026-10-28
- https应用使用什么协议 - https用的什么协议 2026-10-28
- https对网站的影响、https对seo的影响 2026-10-28
- https协议软件传输文本、https协议属于超文本传输协议吗 2026-10-28
- https协议如何进行抓包(如何抓http协议的包) 2026-10-28







