阿里云vpc搭建实战案例、阿里云搭建vps
-
阿里,云,vpc,搭建,实战,案例,、,vps,在,数字,

- 建站百科知识-小虎建站百科知识网
- 2026-09-14 20:36
- 小虎建站百科知识网
阿里云vpc搭建实战案例、阿里云搭建vps ,对于想了解建站百科知识的朋友们来说,阿里云vpc搭建实战案例、阿里云搭建vps是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮席卷全球的今天,企业上云已从选择题变为必答题。如何在浩瀚的云海中构建一个既安全稳固、又灵活高效的“数字家园”?这其中的核心秘密,就藏于阿里云VPC(专有网络)与VPS(云服务器)的巧妙搭建之中。VPC如同为企业量身定制的私有网络“骨架”,负责逻辑隔离与内部交通;而VPS则是运行其上的“血肉”,承载着具体的业务与应用。本文将带你深入实战,揭秘如何通过精妙的规划与配置,让这两大核心组件协同作战,不仅构建出坚不可摧的云端堡垒,更能为你的业务插上腾飞的翅膀,在搜索引擎的海洋中脱颖而出。
一、 蓝图规划:网络地基与CIDR艺术
一切伟大的建筑始于一张精准的蓝图,云端网络的构建亦是如此。搭建阿里云VPC的第一步,绝非盲目创建,而是要进行深思熟虑的网络规划。这如同为你的数字王国勘测地形、划定疆域。核心在于CIDR网段设计,你需要选择一个足够大且不与现有网络(如公司内网、其他云环境)冲突的私有IP地址范围,例如`10.0.0.0/16`或`192.168.0.0/16`。这确保了未来业务扩张时,有充足的IP“土地”可供使用,避免因地址枯竭而推倒重来的窘境。
紧接着,在这片“土地”上,你需要进行精细的子网划分。子网是VPC内的更小网络单元,通常按可用区和业务模块进行隔离。例如,在华东1地域,你可以在可用区A为Web服务器划分一个子网,在可用区B为数据库划分另一个子网。这种设计不仅实现了跨可用区的高可用容灾,当一个可用区出现故障时,业务能快速切换至另一个;更通过业务分层隔离(Web层、应用层、数据层),构筑了纵深防御的安全基础,遵循了最小权限访问原则。
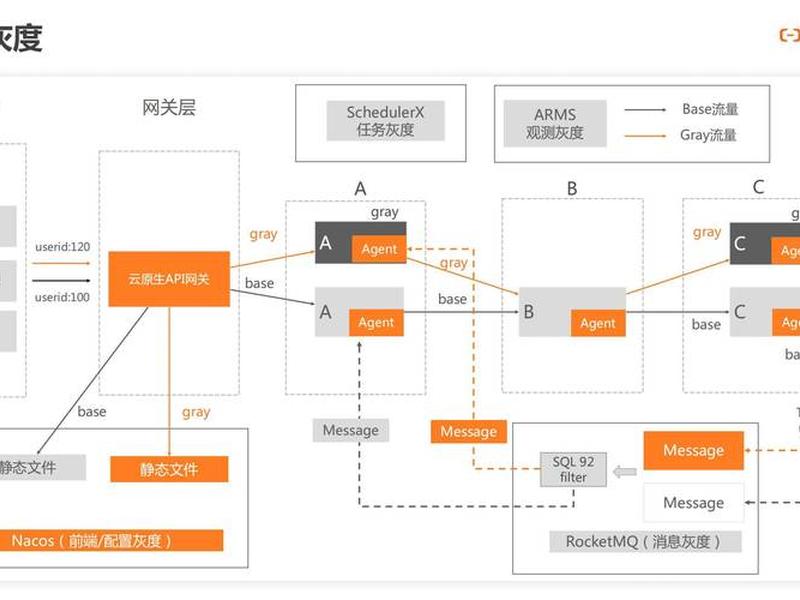
账号与VPC的规划同样关键。对于大型企业或复杂业务,可以考虑使用多账号策略来隔离不同的业务部门或环境(如生产、测试),每个账号下独立管理VPC。而对于希望集中管理且降低复杂度的场景,则可以运用共享VPC功能,实现网络资源的统一管控与安全隔离之间的平衡。前瞻性的规划,是避免未来网络架构成为业务发展绊脚石的首要智慧。
二、 核心构建:VPC组件与安全纵深
蓝图绘就,接下来便是选用合适的“建材”与“工艺”进行构建。阿里云VPC提供了丰富的核心组件。VPC路由器是网络流量转发的核心枢纽,自动处理同一VPC内不同子网间的通信。交换机则是可用区级别的资源,你的云服务器(VPS)等计算资源正是部署在具体的交换机中。
网络安全是云上生存的命脉。在VPC层面,你需要构建多层防御体系。最外层是网络ACL,它是一种无状态的访问控制列表,作用于交换机级别,像小区的门禁规则,统一管控进出整个子网的流量。更内一层是安全组,它作用于弹性计算实例(如VPS)级别,是有状态的虚拟防火墙,相当于每台服务器自身的安保系统,精确控制进出该服务器的流量。两者结合,形成了从子网到实例的纵深防护。
为了实现VPC内部资源与互联网的安全通信,NAT网关和弹性公网IP登场。NAT网关允许私有子网内的VPS主动访问互联网,同时隐藏其内网IP,增强了安全性。而为需要直接对外提供服务的VPS绑定弹性公网IP,则能获得固定的公网访问入口。通过合理配置路由表,将指向互联网的流量引导至NAT网关或特定的EIP,你便牢牢掌控了网络流量的出口与入口。
三、 弹性灵魂:VPS选型与配置实战
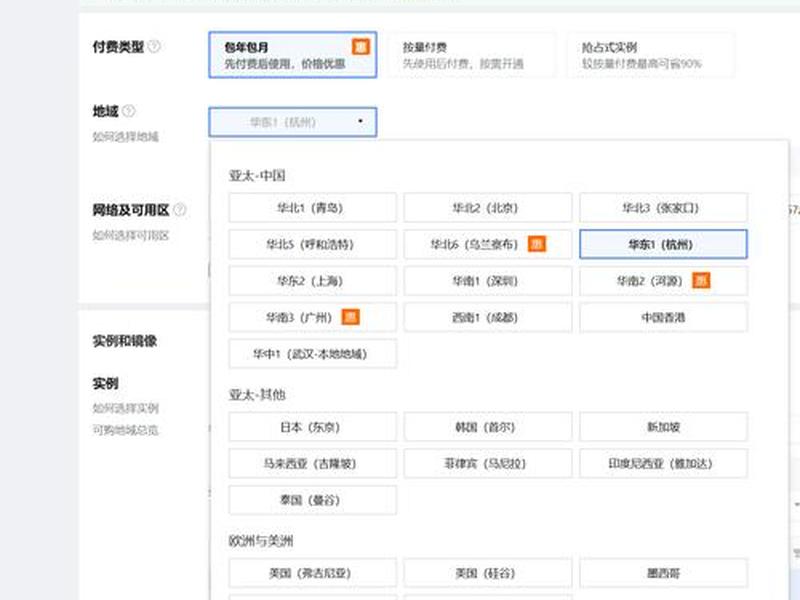
当安全的网络环境准备就绪,便是主角VPS(云服务器ECS)登场之时。VPS是云上可弹性伸缩的计算能力载体。在阿里云上创建VPS,首先要根据业务负载选择合适的实例规格,包括vCPU核数、内存大小、以及是否选择GPU、本地SSD等特殊类型。例如,对于高流量网站前端,可选择计算优化型实例;对于内存密集型应用,则需选择大内存型实例。
选型之后是镜像选择。阿里云提供了丰富的公共镜像,如Alibaba Cloud Linux、Windows Server、CentOS等,也支持使用自定义镜像或从镜像市场获取预装软件的镜像。选择与你的应用兼容的操作系统镜像是成功部署的第一步。随后,你需要将VPS实例加入到规划好的VPC和特定子网(交换机)中,并为其分配安全组,至此,VPS便被纳入了你精心设计的网络体系。
创建完成后,对VPS的系统配置与应用部署才是价值实现的关键。通过SSH或远程桌面连接服务器,进行系统安全加固(如更新补丁、配置防火墙)、安装必要的Web服务(如Nginx、Apache)、运行环境(如Java、Python)及数据库。结合阿里云的云监控和弹性伸缩服务,你可以实时监控VPS性能指标,并设置规则在业务高峰时自动扩容、低谷时自动缩容,实现真正的成本与性能最优。
四、 纵横连接:多VPC与混合云组网
业务规模扩大,单一VPC可能无法满足隔离与互联需求。这时,便需要驾驭多VPC网络互联的复杂艺术。对于同地域内需要互通的多个VPC,VPC对等连接提供了一种简单直接的解决方案。它如同在两个私有网络之间搭建了一座专属桥梁,实现高速、低延迟的内网互通,成本较低,适用于结构简单的点对点连接场景。
当网络拓扑变得复杂,涉及多个VPC、甚至需要与本地数据中心互联时,云企业网和其核心组件转发路由器便成为更强大的武器。转发路由器扮演着中心路由枢纽的角色,可以集中连接多个VPC、本地网络(通过VPN网关或专线网关)。它支持多路由表、高级路由策略,能够轻松实现网络流量的精细化管理、隔离以及服务链编排,例如强制所有出公网流量经过统一的云防火墙进行安全检查。
对于构建混合云架构,阿里云提供了VPN网关和专线两种主流方式。VPN网关通过IPsec协议在互联网上建立加密隧道,成本低、部署快,适合对延迟不敏感的数据同步或备份。而高速通道专线则提供物理专线连接,保障了与本地数据中心之间稳定、高速、低延迟的网络体验,满足核心生产系统的严苛要求。通过这些连接方式,企业可以轻松构建横跨云端和本地的统一IT架构。
五、 成本洞察:架构优化与费用管控
在享受云上灵活性的对成本的清晰洞察与有效管控至关重要。VPC与VPS相关的费用主要来源于几个方面:VPS的实例计算资源费用、云盘存储费用、公网带宽流量费,以及VPC相关的高级网络功能如NAT网关、VPN网关、转发路由器、跨地域流量等产生的费用。
成本优化可以从架构设计开始。例如,合理规划VPC和子网数量,避免创建过多闲置资源;将无需公网访问的VPS置于私有子网,通过NAT网关共享出口以节省公网IP成本;利用抢占式实例应对无状态、可中断的批处理任务,大幅降低计算成本。对于VPC网络,评估VPC对等连接与转发路由器的使用场景,在简单场景下使用更经济的对等连接。
实施精细化的监控与预算管理。利用阿里云成本中心的费用分析功能,按产品、项目、标签拆解VPC和VPS的费用构成。设置预算预警,当费用接近阈值时自动通知。结合自动化工具,定期审查并释放未使用的弹性公网IP、闲置的VPS实例或云盘。通过持续优化,在保障性能与安全的前提下,将云资源开销控制在合理范围,实现效益最大化。
六、 运维升华:监控、日志与自动化
卓越的云上架构不仅在于搭建,更在于持续的运维与升华。完备的监控体系是保障系统稳定运行的“眼睛”。阿里云云监控服务可以全面收集VPS的CPU、内存、磁盘IO、网络流量等指标,以及VPC的网络包流量、丢包率等网络指标。设置合理的报警规则,能够在异常发生的第一时间通知运维人员,实现主动式运维。
日志审计是安全分析与故障排查的“黑匣子”。启用VPC的流日志功能,可以捕获VPC内弹性网卡级别的网络流量元数据,用于分析访问模式、排查网络故障、检测异常行为。结合VPS的操作系统日志、应用日志,并统一投递到日志服务进行存储、查询和分析,能够构建完整的可观测性体系,快速定位问题根源。
最终,通过基础设施即代码和自动化运维将运维提升至新的高度。使用Terraform、Ansible等工具,将VPC、交换机、安全组、VPS实例等资源的创建和配置代码化、版本化管理。结合阿里云的资源编排服务,实现一键式环境部署与复制。自动化巡检、弹性伸缩、定时启停等操作,不仅能极大提升运维效率,减少人为失误,更能确保环境的一致性,为业务的敏捷迭代与稳定运行奠定坚实基础。
以上是关于阿里云vpc搭建实战案例、阿里云搭建vps的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云vpc搭建实战案例、阿里云搭建vps;本文链接:https://zwz66.cn/jianz/347515.html。
猜你喜欢
- 阿里云vps主机 - 阿里vps主机价格 2026-09-14
- 阿里云vpc使用教程;阿里云vcpu 2026-09-14
- 阿里云vpa服务器怎么买(阿里云买完服务器后怎么搭建) 2026-09-14
- 阿里云vnc配置可视化页面,阿里云centos7安装可视化 2026-09-14
- 阿里云vnc连接怎么上传文件、vnc连接阿里云服务器 2026-09-14
- 阿里云vnc使用步骤详解 阿里云vpc使用 2026-09-14
- 阿里云vdn怎么配置(阿里云配置dns) 2026-09-14
- 阿里云ubuntu系统优化方法 阿里云安装ubuntu桌面系统 2026-09-14
- 阿里云ssl证书安装教程(阿里云ssl证书安装教程视频) 2026-09-14
- 阿里云sshserver开启、阿里云ssh server 2026-09-14







