阿里云ssl证书安装教程(阿里云ssl证书安装教程视频)
-
阿里,云,ssl,证书,安装,教程,视频,在,数字,

- 建站百科知识-小虎建站百科知识网
- 2026-09-14 20:27
- 小虎建站百科知识网
阿里云ssl证书安装教程(阿里云ssl证书安装教程视频) ,对于想了解建站百科知识的朋友们来说,阿里云ssl证书安装教程(阿里云ssl证书安装教程视频)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮席卷一切的今天,网站的安全防线已成为不可忽视的生命线。一个醒目的“不安全”标签,足以让精心设计的页面瞬间失去用户的信任。你是否渴望为自己的网站披上那枚象征安全与可信的“绿色锁标”?是否对繁琐的证书安装过程望而却步?本文将为你揭开阿里云SSL证书安装的神秘面纱,通过结构化的教程指引与虚拟的“视频式”思维导览,带你一步步跨越从HTTP到HTTPS的安全鸿沟,让你的网站在搜索引擎与用户心中,都占据一个更可靠的位置。
一、证书申请:安全之旅的起点
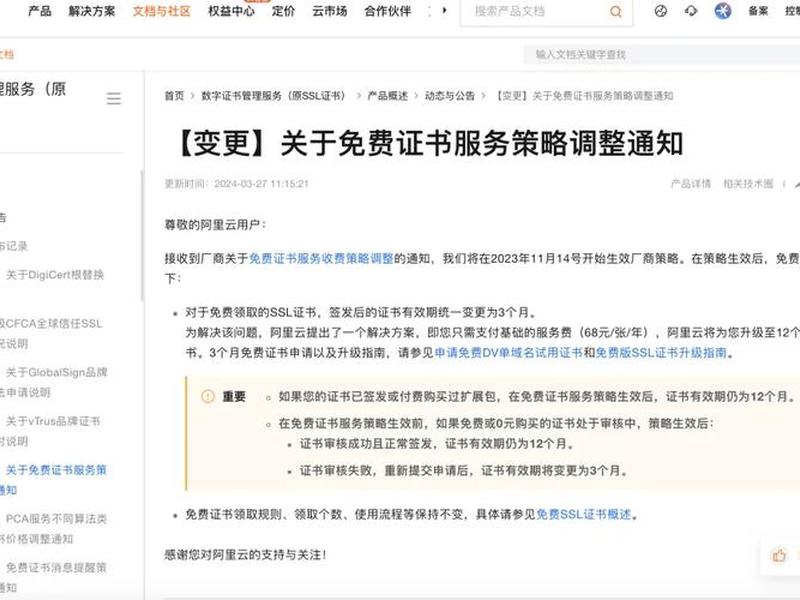
安装SSL证书的第一步,并非配置服务器,而是获取那张通往加密世界的“数字护照”。在阿里云平台,这一过程已被极大简化。你可以选择免费的个人测试证书,它专为开发测试或临时场景设计,有效期三个月,足以满足初步的体验与学习需求。对于正式上线的商业网站,付费的正式证书能提供更长的有效期、更高的安全等级以及更全面的保障服务。
申请流程的核心在于域名验证。你需要证明自己对该域名的所有权。阿里云提供了自动DNS验证、手动DNS验证和文件验证等多种方式。如果你的域名解析就在当前阿里云账号下,选择“自动DNS验证”最为便捷,系统将自动完成配置,你只需静待签发。否则,你需要根据指引,前往域名管理后台添加一条指定的TXT或CNAME解析记录,以此完成所有权验证。整个过程清晰明了,就像完成一次在线身份认证。
证书签发速度令人惊喜,DV(域名验证型)证书平均在1到15分钟内即可完成。当证书状态变为“已签发”,就意味着CA机构已经认可了你的申请。你可以在控制台下载证书文件包,里面通常包含了服务器证书文件(.pem或.crt)和私钥文件(.key),这是后续安装环节的关键“钥匙”。
二、环境准备:搭建安装的舞台
在将证书文件上传至服务器之前,必须确保服务器环境已为HTTPS连接做好准备。这就像在安装新软件前,检查操作系统是否符合要求。首要任务是确认服务器的443端口是否开放。443端口是HTTPS协议通信的标准端口,如果此端口被防火墙或安全组规则屏蔽,一切后续安装都将徒劳无功。
对于阿里云ECS服务器用户,你需要登录ECS管理控制台,进入对应实例的安全组配置页面,在入方向规则中添加一条允许TCP 443端口访问的规则。这是保障外部用户能够通过HTTPS访问你网站的网络基础。还需确保你的网站已完成了工信部的ICP备案(针对部署在中国内地的服务器),这是国内网站合法运营的前提,也会影响HTTPS服务的正常启用。
根据你网站使用的Web服务器软件(如Nginx、Apache、Tomcat、IIS等),提前熟悉其配置文件的结构和位置也至关重要。通常,你需要将证书文件放置在服务器上一个安全的目录中,例如Nginx的`/usr/local/nginx/conf/cert/`或Apache的`/etc/ssl/`目录。清晰的路径规划能让后续的配置步骤事半功倍。
三、文件上传与配置:注入安全基因
这是将静态证书文件转化为动态安全服务的关键一步。你需要通过FTP工具、SCP命令或服务器管理面板的文件管理器,将下载的证书文件(如`yourdomain.pem`)和私钥文件(`yourdomain.key`)上传到服务器上预先准备好的目录。务必确保私钥文件的保密性,它是加密通信的核心,不应被泄露。
接下来,打开你的Web服务器配置文件。以最流行的Nginx为例,你需要编辑`nginx.conf`或其`sites-available`目录下的站点配置文件。在对应的`server`配置块中,找到监听80端口的配置,并在其下方或旁边添加一个新的`server`块来监听443端口。关键配置指令包括:`listen 443 ssl;` 来启用SSL监听;`ssl_certificate`指向你上传的证书文件绝对路径;`ssl_certificate_key`指向私钥文件的绝对路径。
一个典型的Nginx SSL配置片段看起来是这样的:
```
server {
listen 443 ssl;
server_name yourdomain.com www.yourdomain.com;
ssl_certificate /etc/nginx/ssl/yourdomain.pem;
ssl_certificate_key /etc/nginx/ssl/yourdomain.key;
其他网站配置(如root目录、index文件等)
```
配置完成后,保存文件。这个过程就像为服务器安装了一个新的安全模块,并告诉它如何调用。
四、服务重启与验证:点亮安全指示灯
配置文件修改后,并不会立即生效。你需要重启或重载Web服务器服务,以加载新的SSL配置。对于Nginx,通常使用`nginx -s reload`命令进行平滑重载,避免中断现有连接。对于Apache,可能是`systemctl restart apache2`或`service httpd restart`。执行命令后,留意系统反馈,确保没有语法错误导致服务启动失败。
服务重启成功后,激动人心的验证时刻就到了。打开浏览器,在地址栏输入`https://你的域名`。如果一切顺利,你将在地址栏左侧看到一把绿色的锁标志,以及“安全”或“连接是安全的”提示。点击这个小锁,可以查看证书的详细信息,包括签发机构、有效期等。这标志着你的网站已成功启用HTTPS加密。
为了进行更全面的安全检查,你可以利用像SSL Labs提供的在线SSL服务器测试工具。只需输入你的域名,该工具就会对你的SSL配置进行深度扫描,评估加密套件强度、协议支持情况、证书有效性等,并给出一个评分和详细的改进建议。通过这份“体检报告”,你可以进一步优化配置,确保达到最佳的安全实践标准。
五、故障排查:扫清最后的障碍
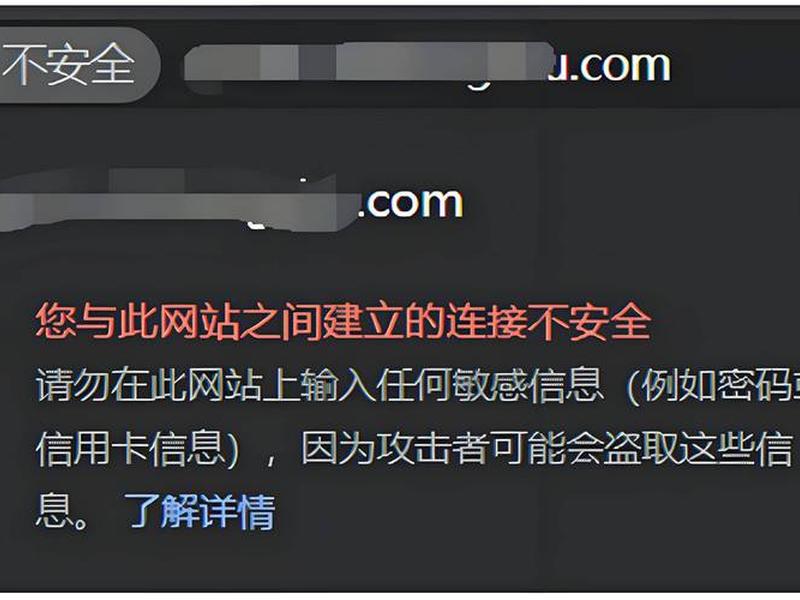
并非所有安装都能一帆风顺。如果访问时遇到“连接不安全”、“证书无效”或根本无法通过HTTPS访问,就需要启动排查流程。检查443端口是否真的开放,可以使用在线端口扫描工具进行测试。反复核对配置文件中证书和私钥的文件路径是否正确,权限是否允许Web服务器进程读取。
证书链不完整是一个常见问题。有时,除了服务器证书,还需要配置中间证书(Intermediate CA Certificate)。如果CA机构提供了证书链文件,需要将其内容合并到服务器证书文件(.pem)中,或者通过`ssl_trusted_certificate`指令单独指定。浏览器缓存和本地DNS缓存也可能导致看到旧的不安全页面,尝试清除缓存或使用隐身模式访问。
仔细查阅Web服务器的错误日志(如Nginx的`error.log`)是定位问题的金钥匙。日志中通常会记录SSL握手失败的具体原因,例如“SSL_CTX_use_PrivateKey_file”错误可能意味着私钥格式或密码错误。遵循从网络端口到文件路径,再到配置语法和证书内容的顺序,层层递进地排查,大多数问题都能迎刃而解。
六、优化与续期:守护持久安全
成功安装证书只是开始,持续的维护同样重要。你可以通过配置,将所有的HTTP请求自动重定向到HTTPS,确保用户始终通过安全连接访问。在Nginx中,这可以通过在80端口的server块中添加`return 301 https://$host$request_uri;`指令轻松实现。
SSL证书都有有效期,免费证书通常为90天,付费证书最长可达397天。务必关注证书的到期时间,阿里云控制台会提供到期提醒。在证书到期前,需要及时申请新的证书并替换服务器上的旧文件,然后重启Web服务。对于付费证书,阿里云提供了证书托管服务,可以在证书即将到期时自动申请和部署新证书,实现无缝续期,彻底免除后顾之忧。
保持Web服务器软件和SSL/TLS库的更新,禁用老旧不安全的SSL协议(如SSLv2, SSLv3),采用更安全的加密套件,这些都能不断提升你网站的安全水位。安全是一个动态的过程,而非一劳永逸的设置。
以上是关于阿里云ssl证书安装教程(阿里云ssl证书安装教程视频)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云ssl证书安装教程(阿里云ssl证书安装教程视频);本文链接:https://zwz66.cn/jianz/347507.html。
猜你喜欢
- 阿里云ubuntu系统优化方法 阿里云安装ubuntu桌面系统 2026-09-14
- 阿里云sshserver开启、阿里云ssh server 2026-09-14
- 阿里云sql模型创建教程(阿里云sql模型创建教程视频) 2026-09-14
- 阿里云SAE使用教程 阿里云sae使用教程 2026-09-14
- 阿里云saas运维教程(阿里云saas运维教程答案) 2026-09-14
- 阿里云saas软件搭建(阿里云saas软件搭建平台) 2026-09-14
- 阿里云saas解决方案 阿里云saas解决方案有哪些 2026-09-14
- 阿里云saas自助建站,阿里云saas自助建站流程 2026-09-14
- 阿里云saas系统(阿里云saas解决方案) 2026-09-14
- 阿里云saas架构设计(阿里云saas架构设计实训报告) 2026-09-14







