阿里云sshserver开启、阿里云ssh server
-
阿里,云,sshserver,开启,、,ssh,server

- 建站百科知识-小虎建站百科知识网
- 2026-09-14 20:26
- 小虎建站百科知识网
阿里云sshserver开启、阿里云ssh server ,对于想了解建站百科知识的朋友们来说,阿里云sshserver开启、阿里云ssh server是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的汪洋大海中,阿里云服务器如同一个个漂浮的智慧岛屿。如何安全、优雅地登陆这些岛屿,进行管理与创造?答案,就藏在那看似神秘的SSH协议之中。SSH,不仅仅是一串命令,它是一把加密的钥匙,一道安全的桥梁,更是每一位云端探险家必须掌握的核心技艺。本文将带您深入阿里云SSH Server的开启世界,揭开安全远程连接的重重面纱,让您不仅知其然,更知其所以然,从而在云端自由驰骋。
一、SSH本质:安全通信的基石
SSH,全称Secure Shell,它的诞生源于对网络通信安全性的极致追求。在互联网这个开放且充满未知的环境中,传统远程登录方式如同明信片传递信息,一览无余。而SSH协议,则如同为通信管道加装了坚不可摧的加密隧道。
它采用非对称加密与对称加密相结合的方式。在连接建立初期,通过密钥交换协议,安全地协商出一个只有通信双方知道的“会话密钥”。此后所有的数据传输,都将被这把唯一的密钥加密。这意味着,即便数据在传输途中被截获,在攻击者眼中也不过是一堆毫无意义的乱码。
对于阿里云服务器而言,启用SSH服务是赋予其可管理性的第一步。它使得管理员无论身处何地,都能通过一个简单的命令行,安全地触达远在数据中心的服务器。这种“运筹帷幄之中,决胜千里之外”的能力,正是现代云计算运维的基础。理解SSH的本质,是开启一切操作的前提,它让安全从一种选择,变为一种内置属性。
二、开启前奏:服务器与密钥准备
开启阿里云SSH Server的旅程,始于服务器实例的创建与网络环境的配置。在阿里云控制台中,选择所需的ECS实例规格、操作系统镜像与地域,一个云端“虚拟机”便应运而生。此时的它还是一个封闭的堡垒。
关键一步在于安全组配置。安全组如同服务器的虚拟防火墙,您必须在入方向规则中,明确放行SSH服务的默认端口22。这是打开堡垒大门的通行证。盲目开放所有端口无异于门户洞开,而精准地仅开放SSH端口,则体现了最小权限原则的安全智慧。
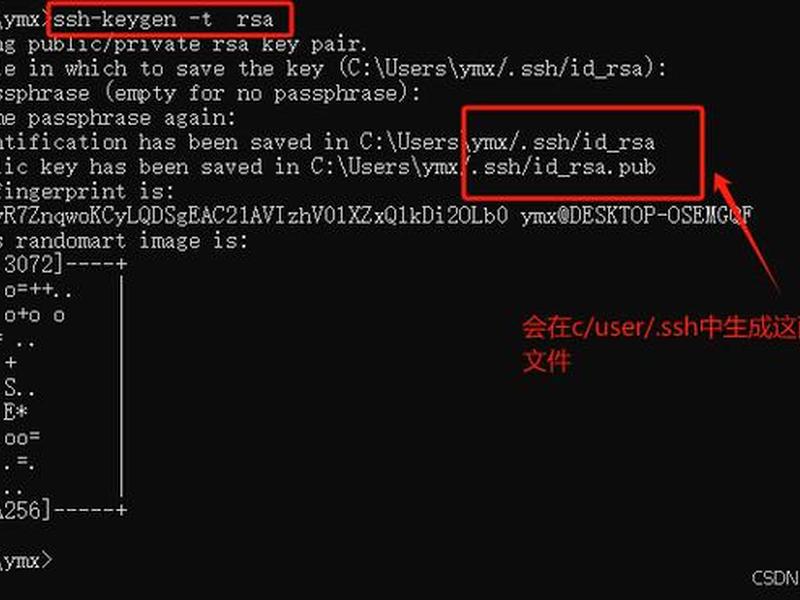
更安全的方式是使用密钥对进行身份验证。阿里云提供了便捷的密钥对创建与管理功能。您可以在控制台生成一对独一无二的公私钥:私钥需像保护家门钥匙一样保存在本地,绝不外泄;公钥则需上传或注入到新创建的服务器实例中。这种“私钥本地存,公钥云端放”的模式,彻底摒弃了密码可能被暴力破解的风险,将身份验证的可靠性提升到密码学级别。准备工作看似繁琐,实则是为后续的顺畅连接与极致安全打下坚实基础。
三、连接实战:多种客户端指南
当服务器端的SSH服务就绪,探险家便需要选择合适的“载具”——SSH客户端。最经典、最强大的莫过于系统内置的命令行工具。在Linux或macOS的终端里,一句`ssh -i [私钥路径] root@[服务器公网IP]`便能发起连接。Windows用户则可通过PowerShell或安装OpenSSH组件实现类似功能。
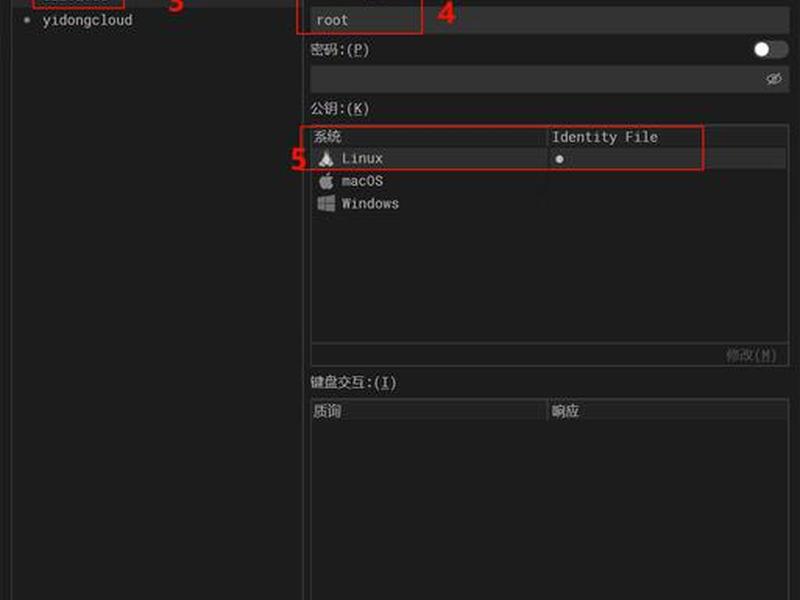
对于偏好图形界面的用户,PuTTY是一款久经考验的Windows平台SSH神器。它不仅能管理连接会话,还能通过附带的PuTTYgen工具来管理密钥。连接时,在“Host Name”填入服务器IP,在“Connection -> SSH -> Auth”中指定私钥文件,即可建立安全通道。
高级用户则可能青睐集成度更高的工具,如VS Code的Remote
四、深度配置:加固安全与提升体验
默认的SSH配置虽可用,但远非最优。深入配置文件(通常位于`/etc/ssh/sshd_config`),我们能将安全与易用性推向新的高度。首要的安全加固措施是禁用密码登录,强制使用密钥认证。找到`PasswordAuthentication`项,将其值改为`no`,这能从根本上杜绝暴力破解攻击。
更改默认端口是简单有效的“隐身”技巧。将端口号从22改为一个大于1024的非知名端口,可以大幅减少自动化扫描脚本的滋扰。可以配置`AllowUsers`指令,只允许特定的用户通过SSH登录,进一步收紧入口。
在体验方面,可以启用`ClientAliveInterval`机制,防止连接因长时间无操作而意外断开。对于需要频繁连接的用户,配置SSH客户端本地的`config`文件,为不同的服务器设置别名、指定固定密钥,可以免去每次输入冗长命令的烦恼。这些配置如同为您的SSH连接穿上量身定制的铠甲,既坚不可摧,又灵活舒适。
五、排障心法:常见问题与解决
连接之路并非总是一帆风顺。当“Connection refused”或“Permission denied”等错误出现时,系统的排查思路至关重要。应确认最基本的要素:服务器公网IP地址是否正确?安全组是否确已放行对应端口(特别是更改了默认端口后)?服务器的SSH服务是否正在运行(可通过控制台VNC登录检查)?
聚焦权限问题。如果使用密钥连接失败,需检查服务器上对应用户家目录下的`.ssh/authorized_keys`文件权限是否正确(应为600),以及文件内容是否包含了正确的公钥。私钥文件在本地的权限也过于宽松(如777)会导致SSH客户端出于安全考虑拒绝使用。
网络层面的问题也不容忽视。某些企业网络或运营商可能会限制对特定端口的出站连接。可以尝试使用telnet命令测试端口的可达性,或利用阿里云控制台的“实例健康诊断”功能。掌握从网络、服务、配置到权限的层层递进排查心法,任何连接障碍都将迎刃而解。
六、高阶应用:端口转发与隧道
SSH的魔力远不止于登录。其端口转发功能,堪称网络工程中的“瑞士军刀”。本地端口转发,可以将远程服务器上的某个端口,映射到本地机器上。例如,将云端数据库的3306端口转发到本地的13306端口,即可像访问本地数据库一样使用本地客户端管理云端数据,同时通信全程加密。
远程端口转发则方向相反,能将本地服务的端口暴露在公网服务器上,常用于内网穿透,临时展示本地开发成果。而动态端口转发更是强大,它能在本地创建一个SOCKS代理服务器,将所有经由它的网络流量都通过SSH隧道加密转发至远程服务器,实现安全的全局代理浏览。
这些功能在数据库安全访问、跨网络环境服务调试、构建临时安全通道等场景下发挥着不可替代的作用。它们将SSH从一个简单的登录协议,升维为一个强大的安全网络通道构建工具,展现了其设计的深邃与优雅。
以上是关于阿里云sshserver开启、阿里云ssh server的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云sshserver开启、阿里云ssh server;本文链接:https://zwz66.cn/jianz/347506.html。
猜你喜欢
- 阿里云ssl证书安装教程(阿里云ssl证书安装教程视频) 2026-09-14
- 阿里云sql模型创建教程(阿里云sql模型创建教程视频) 2026-09-14
- 阿里云SAE使用教程 阿里云sae使用教程 2026-09-14
- 阿里云saas运维教程(阿里云saas运维教程答案) 2026-09-14
- 阿里云saas软件搭建(阿里云saas软件搭建平台) 2026-09-14
- 阿里云saas解决方案 阿里云saas解决方案有哪些 2026-09-14
- 阿里云saas自助建站,阿里云saas自助建站流程 2026-09-14
- 阿里云saas系统(阿里云saas解决方案) 2026-09-14
- 阿里云saas架构设计(阿里云saas架构设计实训报告) 2026-09-14
- 阿里云saas建站,阿里云oss建站 2026-09-14







