安全网址检测插件怎么删除 - 安全网址检测插件怎么删除不了
-
安全,网址,检测,插件,怎么,删除,不了,安全,

- 建站百科知识-小虎建站百科知识网
- 2026-11-18 11:59
- 小虎建站百科知识网
安全网址检测插件怎么删除 - 安全网址检测插件怎么删除不了 ,对于想了解建站百科知识的朋友们来说,安全网址检测插件怎么删除 - 安全网址检测插件怎么删除不了是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否也曾被浏览器里那个看似守护安全,实则如影随形、挥之不去的“安全网址检测插件”所困扰?尝试了常规的卸载方法,它却像幽灵般再次出现;寻找删除选项,却发现它深藏在系统各处,顽固不化。这不仅仅是删除一个程序,更像是一场与数字世界“牛皮癣”的较量。本文将深入剖析其难以根除的奥秘,并提供一套从表层清理到深层根除的完整攻略,带你彻底终结这场拉锯战。
探秘插件顽固的生存机制
安全网址检测插件之所以难以删除,根源在于其设计之初就并非为了提供纯粹的“安全服务”。许多此类插件实质上是披着安全外衣的广告软件或潜在不受欢迎程序。它们往往通过捆绑在看似正规的免费软件中,在用户不经意勾选的“高级安装”选项里悄然入驻。一旦进入系统,它们便启动多层自我保护机制,包括注册为系统服务、注入浏览器核心进程、甚至修改系统关键文件,使其在普通的“控制面板-卸载程序”列表中隐身或变得无法直接移除。这种深度集成与伪装,使其获得了远超普通应用的生存权限。
更令人棘手的是,部分插件采用了动态再生技术。即便用户侥幸找到了主程序并删除,其潜伏在系统临时文件夹、用户应用数据目录或注册表深处的“种子”模块,会在下一次系统启动或浏览器打开时,自动从网络或本地备份中重新下载并安装完整组件。这种如同“九头蛇”般的特性,让简单的文件删除变得徒劳无功。用户面对的不是一个静态程序,而是一个具备一定自我修复与传播能力的数字生命体。
理解其生存机制是成功删除的第一步。这要求我们必须超越简单的“删除文件”思维,转而从进程管理、启动项拦截、注册表清理及浏览器扩展修复等多个维度发起协同攻击。将其视为一个需要被系统性“手术”清除的病灶,而非一个可以随手丢弃的桌面图标。
常规卸载途径为何频频失效
许多用户删除之旅的第一步,便是打开系统设置中的“应用”或传统的“控制面板”。然而在这里,他们常常遭遇两种挫败:要么根本找不到该插件的名称,要么找到了“卸载”按钮却点击无效,甚至触发错误提示。这是因为插件开发者刻意规避了标准的Windows Installer安装方式,采用了直接文件释放与注册表写入的“绿色”式安装,从而绕过了操作系统的程序管理框架。这使得系统自身的管理工具失去了对其的追踪与控制能力。
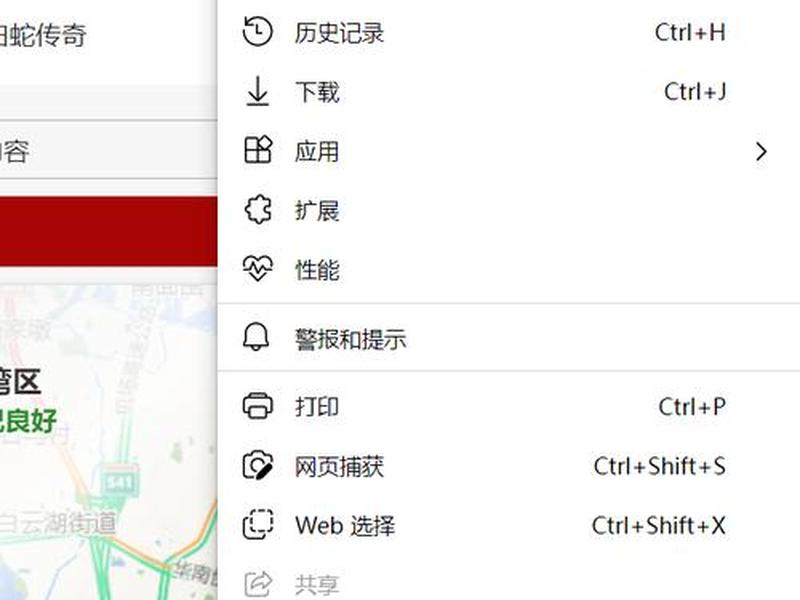
浏览器内部的扩展程序管理页面,是另一个常见的尝试地点。但问题在于,许多安全网址检测插件并非以标准浏览器扩展的形式存在。它们可能以浏览器助手对象、Explorer钩子、甚至驱动层过滤的形式深度嵌入。在Chrome的“更多工具-扩展程序”或Edge的“扩展”页面里,你根本看不到它的身影。它已化身为浏览器的一部分,如同血管中的血栓,常规的“禁用”按钮对此束手无策。
即便偶尔有插件在扩展页面显示,其“移除”按钮也可能被故意禁用或隐藏。更狡猾的变种会监控自身状态,一旦检测到被禁用或删除的企图,便会立即弹出伪装成系统警告的弹窗,恐吓用户“安全防护已关闭,风险增大”,诱导用户点击“修复”或“取消”,实则中断了卸载进程。这种心理战术利用用户对网络安全的不安,巩固了自身的生存。
手动清除的雷区与精准步骤
对于有一定电脑操作经验的用户,手动清除是挑战,也是最终解决方案的基石。这遍布雷区。首要步骤是终止相关进程。不能仅仅关闭浏览器,必须打开任务管理器,在“详细信息”选项卡中,仔细查找与插件名称相关或看似可疑的进程。注意,其进程名可能已被伪装成“security_service.exe”、“update_helper.exe”等具有迷惑性的名称。结束这些进程是后续操作的前提。
核心战场在文件系统与注册表。需要系统性地搜索并删除插件文件,其常见藏身地点包括:`C:Program Files (x86)` 和 `C:Program Files` 下的陌生文件夹;`C:Users[用户名]AppData` 下的Local、Roaming、LocalLow三个子目录;以及系统盘根目录、Windows目录下的临时文件夹。必须谨慎清理注册表。按下Win+R,输入`regedit`,导航至`HKEY_CURRENT_USERSoftware`、`HKEY_LOCAL_MACHINESOFTWARE`以及`HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun`等启动项位置,删除与插件相关的所有键值。此操作风险极高,误删可能导致系统不稳定,建议操作前备份注册表。
浏览器的修复同样关键。需要重置浏览器设置至默认状态。以Chrome为例,进入“设置-高级-重置并清理”,选择“将设置恢复为原始默认值”。这会将首页、新标签页、搜索引擎和固定标签页全部重置,并禁用所有扩展程序。对于更深的感染,可能需要创建全新的浏览器用户配置文件,以彻底摆脱被修改的配置环境。
借助专业工具的降维打击
当手动清除过于复杂或风险过高时,借助专业的反恶意软件工具是更明智的选择。这类工具能进行降维打击。首先推荐的是专门的广告软件移除工具,如AdwCleaner、Malwarebytes AdwCleaner等。它们针对此类PUP(潜在不受欢迎程序)进行了深度优化,数据库收录了海量变种特征,能够快速扫描出浏览器劫持者、工具栏、恶意扩展及相关的计划任务、服务等,并提供一键清理。
使用权威的杀毒软件进行全盘深度扫描。许多现代安全软件,如Windows Defender(已更名为Microsoft Defender)、卡巴斯基、诺顿等,都将此类插件归为“可能不需要的应用程序”或“风险软件”范畴。开启其最高级别的扫描,能够检测并清除更深层的组件。需要注意的是,扫描前应更新病毒库至最新,并确保在安全模式下运行扫描,以防止插件进程的主动防御干扰。
浏览器专项修复工具也值得一试。一些安全厂商提供了针对Chrome、Firefox、Edge等浏览器的独立清理工具,能够深度还原被篡改的浏览器设置、快捷方式属性(常见的是目标路径后被添加了推广网址参数)以及Hosts文件。这些工具自动化程度高,极大降低了用户的操作门槛和风险,是实现“根治”的有效外力。
预防重于治疗:构建安全习惯
彻底删除一次顽固插件令人疲惫,而最好的策略是永远不让它有可乘之机。构建固若金汤的预防体系至关重要。下载软件时,坚持从软件官网或公认的大型可信平台获取。对第三方下载站保持高度警惕,尤其注意那些标有“高速下载”、“本地下载”按钮的陷阱,它们往往是捆绑安装的源头。
安装软件过程中,必须选择“自定义安装”或“高级安装”模式。放慢节奏,仔细阅读每一个步骤的说明,取消所有预勾选的附加安装选项,尤其是那些关于“工具栏”、“安全助手”、“推荐软件”的勾选框。这是一个与软件安装程序斗智斗勇的过程,需要的是耐心而非一路狂点“下一步”。
保持系统和浏览器的更新。操作系统和浏览器的安全更新常常会修复可能被此类插件利用的漏洞。可以考虑使用带有一定HIPS(主机入侵防御系统)功能或行为检测功能的安全软件,它能在程序试图修改浏览器设置、注册表自启动项时发出警报,让用户在第一时间拦截潜在威胁。将安全的主动权掌握在自己手中,远比事后的亡羊补牢更为轻松有效。
当一切无效时的终极策略
如果尝试了所有方法,插件依然如幽灵般复活,那么可能需要祭出终极策略。可以考虑使用系统还原功能,将计算机还原到插件安装之前的一个还原点。这能有效逆转系统设置和注册表的更改。但前提是,系统保护功能此前已被开启并创建了合适的还原点。
更为彻底的方法是重置或重新安装操作系统。Windows 10/11提供了“重置此电脑”的选项,可以选择保留个人文件但移除所有应用和设置,这能带来一个几乎全新的系统环境,彻底肃清所有顽固软件。这是最后的手段,务必提前备份所有重要数据。
对于企业环境或追求绝对纯净的用户,在清除插件后,使用影子系统或沙盒软件来运行浏览器也是一种前瞻性方案。此类软件能将浏览器的改动隔离在虚拟环境中,每次关闭后即恢复原样,从根本上杜绝了任何插件或恶意软件对真实系统的持久化修改。这虽有些不便,但提供了无与伦比的安全性。
以上是关于安全网址检测插件怎么删除 - 安全网址检测插件怎么删除不了的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:安全网址检测插件怎么删除 - 安全网址检测插件怎么删除不了;本文链接:https://zwz66.cn/jianz/416755.html。
猜你喜欢
- 安全网址检测有什么用、安全网址检测有什么用处 2026-11-18
- 安全箱怎么获得;进阶安全箱怎么获得 2026-11-18
- 安全箱怎么升级,安全箱栏怎么升级 2026-11-18
- 安全箱哪里免费获得,安全保险箱在哪里 2026-11-18
- 安全箱下载,安全保险箱下载 2026-11-18
- 安全箱app下载 - 手机安全箱下载 2026-11-18
- 安全管理四知卡、岗位安全生产四知卡包含哪些内容 2026-11-18
- 安全等级保护备案证明(信息系统安全等级保护备案证明) 2026-11-18
- 安全等级保护备案证明的注意事项与风险评估方法 等级保护备案证明有效期 2026-11-18
- 安全等级保护备案查询 - 安全等级保护备案查询官网 2026-11-18







