安全等级保护备案证明的注意事项与风险评估方法 等级保护备案证明有效期
-
安全,等级,保护,备案,证明,的,注意事项,与,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-18 11:50
- 小虎建站百科知识网
安全等级保护备案证明的注意事项与风险评估方法 等级保护备案证明有效期 ,对于想了解建站百科知识的朋友们来说,安全等级保护备案证明的注意事项与风险评估方法 等级保护备案证明有效期是一个非常想了解的问题,下面小编就带领大家看看这个问题。
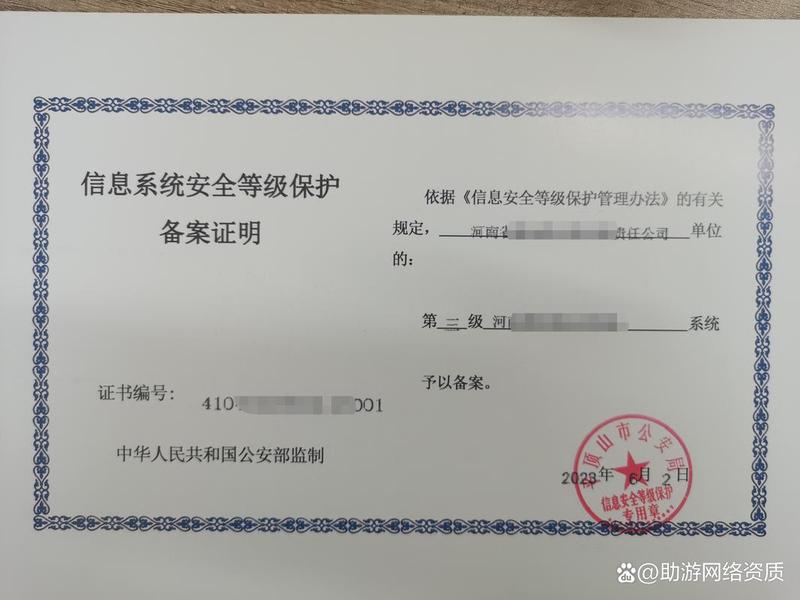
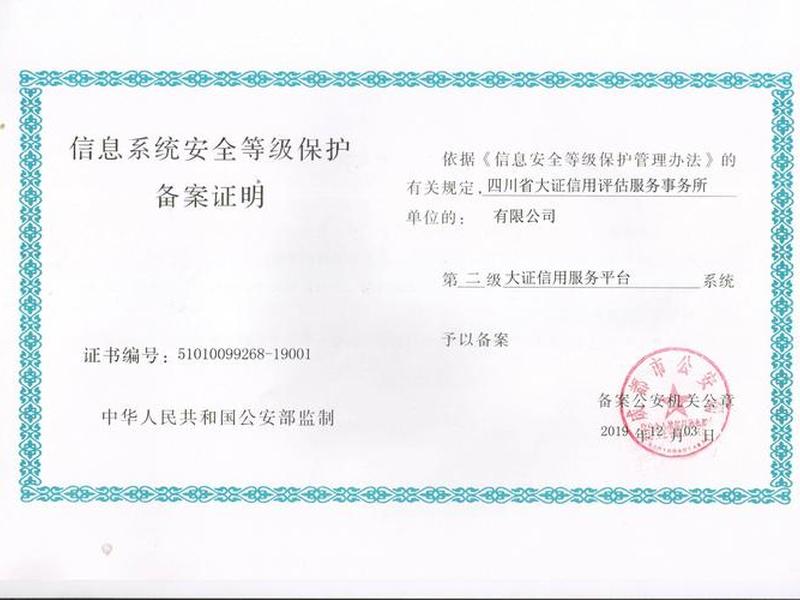
在数字世界的浩瀚疆域中,信息系统如同林立的堡垒,而安全等级保护备案证明则是这些堡垒合法合规、抵御风险的“官方认证身份证”。这张证明并非一劳永逸的“永久通行证”,其背后暗藏着严谨的三年有效期周期与复杂的合规逻辑。忽视它,可能意味着系统在监管盲区中“裸奔”,随时面临数据泄露、业务中断乃至严厉处罚的风险。本文将为您深入剖析备案证明的有效期奥秘,并系统梳理从准备到维护全流程的关键注意事项与风险评估方法,助您在合规之路上行稳致远。
备案证明有效期:三年之约与续期玄机
《网络安全等级保护备案证明》的有效期被明确设定为三年,这是一个极具管理智慧的周期设定。它既考虑了技术迭代和威胁环境演变的节奏,也为运营单位预留了充分的合规准备时间。这个“三年之约”的起算点需要特别注意:对于2025年1月1日前完成的备案,有效期统一自2025年1月1日起计算,这体现了新规执行过程中的过渡性安排。
有效期的管理绝非简单的日历提醒。完成符合要求的等级测评后,备案证明的有效期能够自动延长一年,这实际上是对持续落实安全防护措施的一种激励。“自动延长”并非无条件,它建立在测评结论合格且无重大风险隐患的基础上。将测评视为例行公事的观念极其危险,必须将其视为一次深度的安全体检和加固契机。
更为关键的是续期机制。备案证明期满需要延期的,运营者必须于期满前三个月主动向原受理备案的公安机关提出申请。这三个月是宝贵的缓冲期,用于完成新一轮的等级测评、整改问题并提交材料。错过这个窗口,或等到证明过期后才行动,系统将处于“未备案”或“备案失效”状态,不仅违反《网络安全法》等法规,在面临网络安全事件时也可能因合规缺失而承担更重责任。
精准定级:风险与成本的战略平衡
定级是备案工作的起点,也是风险与成本博弈的第一道关口。一个核心原则是:定级要“准”,而非盲目求“高”。系统安全等级应根据其受到破坏后对公民、法人和其他组织合法权益,社会公共利益乃至国家安全造成的侵害程度来客观判定。主观上为提高“安全级别”而刻意高定,将直接导致后续安全建设、等级测评和整改成本呈几何级数增长,造成不必要的资源浪费。
2025年的监管实践更加注重定级的准确性,对“级别高套”现象审查趋严。定级过程应严格依据《网络安全等级保护定级指南》进行,并充分利用网安部门提供的“智能定级助手”等在线工具辅助判断。定级报告需要清晰阐述业务信息流、系统服务范围和数据类型,逻辑严密地推导出最终级别。
尤其需要注意系统边界的划分。一个独立、有明确安全责任主体的信息系统就应单独定级备案。常见的误区是将公司的OA、官网、核心业务系统等打包成一个系统备案,这会导致安全防护范围模糊,风险管控失焦。对于采用云计算服务的系统,需清晰理解“责任共担”模型:云平台自身的安全由云服务商负责,但部署在云上的业务系统,其安全责任主体和备案义务仍在运营使用单位。
材料真实性与动态更新:拒绝“纸面合规”
备案材料的准备绝非形式主义的填表游戏,其真实性与准确性是合规的基石。提交的《定级报告》、系统拓扑图、安全建设方案等材料,必须与信息系统的实际情况保持高度一致。随着线上核查和常态化监测手段的加强,虚构系统架构、夸大或缩小业务范围等“纸面合规”行为极易被识破,一旦被认定为虚假备案,将面临通报批评、责令整改乃至行政处罚,并可能记入企业信用记录。
备案工作也非一蹴而就。当系统发生重大变化时,如业务功能重大调整、数据处理范围扩大、系统架构重构或安全责任单位变更,运营者必须在15日内向原备案机关办理变更手续。这种动态更新机制要求企业建立信息系统资产与备案状态的联动管理台账,确保任何重大变更都能及时触发备案流程的更新。
值得注意的是,根据最新要求,对于已完成定级备案的第二级以上网络系统,无论其级别是否变更,运营者都需依据2025年新版模板重新编写和填报定级报告与备案表,并按要求报送。这是一次全面的“备案体检”,旨在梳理系统现状,确保备案信息与当前实际匹配。
风险评估方法:贯穿生命周期的持续监控
有效的风险评估是等级保护工作的灵魂,它不应仅是测评前的临时突击,而应融入系统生命周期的全过程。风险评估的核心目标是识别资产、威胁、脆弱性,并分析安全事件可能造成的损失,从而为制定防护策略提供依据。
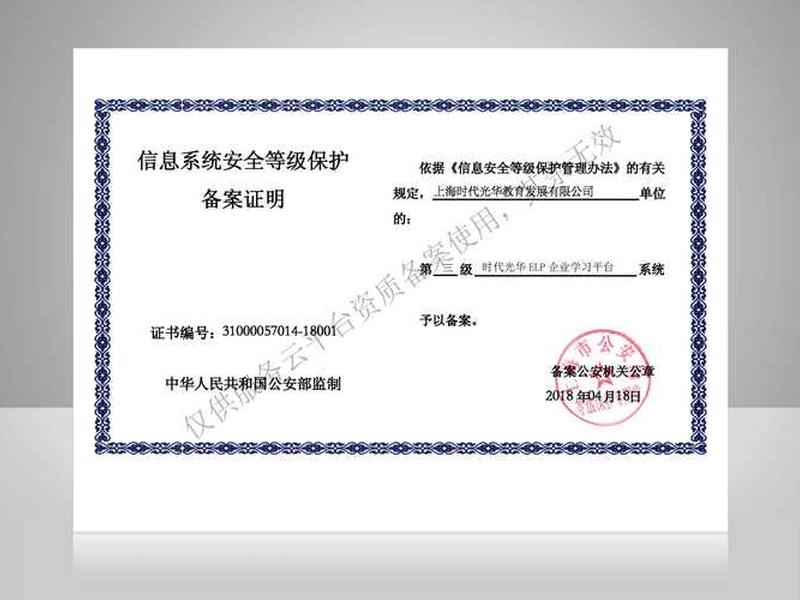
在备案准备阶段,风险评估应聚焦于定级合理性验证。通过分析系统承载的业务重要性、处理的数据敏感程度(特别是是否涉及大量个人信息或重要数据)、服务中断的影响范围等因素,量化评估其潜在危害,为科学定级提供数据支撑。此阶段的风险评估报告也是专家评审和备案审核的重要参考。
在系统运行维护阶段,风险评估需常态化、制度化。定期(如每半年或每年)或是在系统发生重大变更、外部威胁环境显著变化时启动风险评估。评估方法可结合自评估、工具扫描和渗透测试等多种形式,重点关注网络架构变化、新上线的业务模块、外部攻击手法演进等带来的新风险。评估发现的高风险隐患,必须纳入整改计划,并验证闭环。
特别需要关注“重大风险隐患”的判定。它可能由一个高风险问题直接引发,也可能是多个高、中、低等级安全问题的叠加效应。根据2025年测评规则,存在重大风险隐患将直接导致测评结论无法达到“符合”(即使符合率高于90%),这凸显了系统性、关联性风险评估的重要性。
测评与整改:有效期的核心支撑环节
等级测评是检验安全防护效果、支撑备案证明持续有效的关键动作。对于第三级及以上系统,法律强制要求每年进行一次等级测评。测评结论直接关系到备案证明的有效性延续。
选择具备合法资质的测评机构是第一步。测评过程中,运营单位需积极提供支持,确保测评人员能够全面、真实地了解系统状况。测评报告不仅是一份成绩单,更是一份详尽的“风险诊断书”。对于报告中指出的安全问题,尤其是高风险问题,必须高度重视,制定切实可行的整改方案,并跟踪落实。
整改工作应遵循风险优先、急用先行的原则。对于可能导致系统被攻陷、核心数据泄露或业务服务中断的高风险项,必须立即投入资源予以解决。整改完成后,可通过复测或自查验证其有效性。将测评-整改-复测的循环固化为管理流程,是确保系统在三年有效期内乃至后续周期中持续符合安全要求的不二法门。
跨省与第五级系统备案的特殊考量
对于跨省或全国统一联网运行的系统,备案地的选择遵循“属地管辖”原则。通常由系统总部所在地的省级公安机关网安部门受理备案,或由其指定地市级公安机关受理。若系统在各地有独立运行的分支系统,即使由上级统一定级,也需由分支系统所在地的地市级以上网安部门受理备案。厘清备案责任主体和受理机关,是此类系统合规的第一步。
第五级网络系统作为保护等级最高、关乎国家安全和国计民生的系统,其备案和测评要求更为严格。定级为第五级的系统需到省级公安机关网安部门备案。在测评依据上,现阶段可在第四级安全要求基础上,重点参考关键信息基础设施安全测评要求的相关内容。需明确的是,第五级系统并不等同于关键信息基础设施,二者认定依据不同。对于第五级系统的安全建设,应遵循“适度适配”原则,以提升实际防护能力为目标,而非盲目进行大规模投入或改造。
以上是关于安全等级保护备案证明的注意事项与风险评估方法 等级保护备案证明有效期的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:安全等级保护备案证明的注意事项与风险评估方法 等级保护备案证明有效期;本文链接:https://zwz66.cn/jianz/416747.html。
猜你喜欢
- 安全等级保护备案证明(信息系统安全等级保护备案证明) 2026-11-18
- 安全等级保护备案查询 - 安全等级保护备案查询官网 2026-11-18
- 安全生产资料目录模板(安全生产资料目录模板怎么写) 2026-11-18
- 安全生产标准化文件全套电子资料,安全生产标准化文件全套电子资料包括 2026-11-18
- 安全生产四知卡电子版 岗位安全生产四知卡包含哪些内容 2026-11-18
- 安全生产四知卡模板;安全生产四知卡样板 2026-11-18
- 安全生产四知卡样板(安全生产四知卡模板) 2026-11-18
- 安全生产四知卡是哪四知 - 安全生产四知卡是哪四知卡呢 2026-11-18
- 安全生产四知卡制作教程;安全生产四知卡 2026-11-18
- 安全生产四知卡内容 安全生产四知卡内容有哪些 2026-11-18







