大型企业网络对内服务器连接到本部哪个设备上?,大型企业网络一般分为哪三层
-
大型企业,网络,对内,服务器,连,接到,本部,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-17 17:54
- 小虎建站百科知识网
大型企业网络对内服务器连接到本部哪个设备上?,大型企业网络一般分为哪三层 ,对于想了解建站百科知识的朋友们来说,大型企业网络对内服务器连接到本部哪个设备上?,大型企业网络一般分为哪三层是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在现代商业的竞技场中,一个企业强大的神经系统并非可见的流水线或产品,而是那深藏不露、精密运转的网络架构。你是否曾好奇,支撑着海量数据流转、保障着核心业务稳定运行的对内服务器,究竟与网络中的哪个“指挥官”相连?那被广泛提及的大型企业网络三层结构,又如何在幕后编织出高效、安全与稳定的数字生命线?这不仅仅是技术问题,更关乎企业运转的底层逻辑与核心命脉。
接入层:万物互联的起点
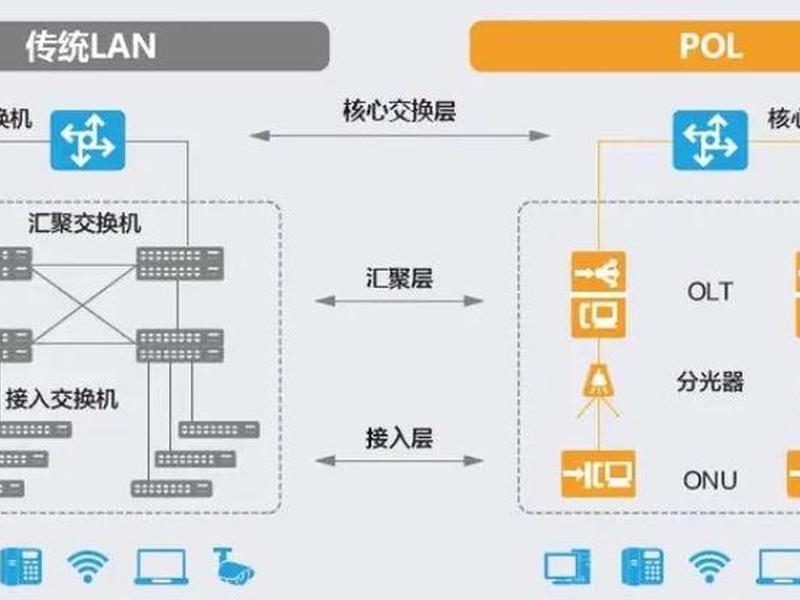
网络世界的毛细血管——接入层,是终端设备连接数字海洋的必经港口。在这一层级,对内服务器的物理接入点通常是接入交换机。无论是办公室的办公电脑,还是机房中默默运转的服务器,都需要通过网线或光纤,连接到部署在机柜顶部的接入交换机(常被称为ToR交换机)。这一层的关键在于提供海量的物理端口,以极高的密度将各类设备引入网络世界。
接入层的设计哲学是“连接”而非“思考”。其主要职责是忠实地转发数据帧,不做过多的策略判断。对内服务器与普通工作站一样,通过接入交换机汇聚流量。这种设计保证了网络基础的简洁与高效,为上层复杂的处理奠定了基础。可以想象,一座繁忙的航空港,接入层就是那一排排的登机口,确保每一位“数据乘客”都能顺利登上信息传输的航班。
简单的接入并不意味着无序。现代企业网络常在接入层引入VLAN技术,进行初步的逻辑隔离。这意味着,不同部门的服务器即使连接到同一台物理交换机上,也能被划分到不同的虚拟局域网中,如同在同一栋大楼里设立了相互独立的保密部门,初步保障了数据访问的安全边界,为服务器的安全运行提供了第一道屏障。
汇聚层:策略与控制的智慧中枢
如果说接入层是港口,那么汇聚层就是区域的交通枢纽与海关。从各接入交换机涌来的数据洪流,包括来自对内服务器的关键业务流量,都在此汇聚。对内服务器真正实现跨部门、跨网段访问的关键,就落在这里的汇聚层交换机(通常为三层交换机)上。这台设备,是连接服务器与网络核心的核心桥梁。
汇聚层扮演着“承上启下”的战略角色。它不仅是流量的聚合点,更是网络策略的强力执行者。在这里,管理员可以部署精细的访问控制列表,决定哪些用户可以访问哪台服务器的哪些服务;可以实施QoS策略,确保核心业务服务器的流量优先通行;它也是二层网络与三层网络的分水岭——服务器在接入层产生的广播流量被限制在此,而需要跨子网访问的请求,则由汇聚层交换机进行路由转发。
对于对内服务器而言,汇聚层是其网络身份的“定义者”。服务器所在的IP子网网关,通常就设置在汇聚层交换机上。当市场部的员工需要访问研发部的测试服务器时,请求数据包会先到达市场部网关,再被汇聚层交换机路由至研发部所在的网段。这一过程高效而智能,汇聚层如同一位经验丰富的调度官,指挥着数据在企业内部有序穿梭,确保关键服务器既能被安全访问,又不暴露于不必要的风险之下。
核心层:高速交换的骨干脊梁
网络架构的巅峰与心脏,非核心层莫属。这是由核心交换机或高端路由器构成的网络高速公路主干道。虽然对内服务器的直接数据连接通常止步于汇聚层,但核心层的作用至关重要:它负责连接企业内所有汇聚节点,并作为通向外部世界(如互联网、其他数据中心)以及企业核心数据中心的总出口。
核心层的唯一信条是“速度与可靠”。这里设备的设计目标是极致的转发性能和高可用性。核心交换机之间通常采用万兆甚至更高速率的光纤互联,并形成冗余的网状或环状结构,确保任意一条链路或设备故障,都不会导致网络瘫痪。当来自北京分公司的访问请求,需要调取上海总部数据中心服务器上的文件时,跨地域的流量就需要经过双方的核心层设备进行高速交换。
对内服务器的流量,当目的地是其他园区网、公有云或互联网时,就必须穿越核心层。核心层如同国家级的交通枢纽,不处理具体的本地事务(如下发安全策略),而是专注于以最快的速度、最可靠的路径,将远距离的数据包送达目的地。它的稳定与高效,直接决定了企业全域网络的体验,是服务器对外提供稳定服务、内部实现高效协同的终极保障。
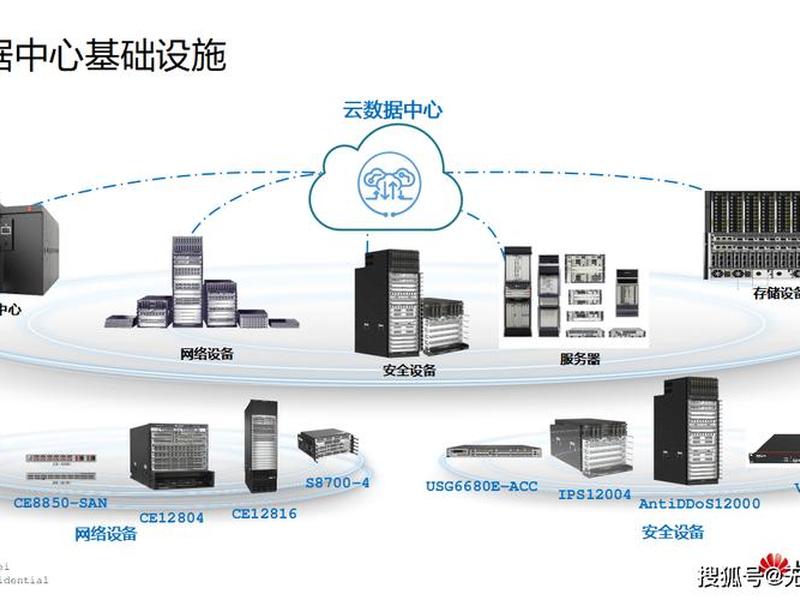
服务器连接的本质:网关与路由
穿透设备连接的表面,我们看到服务器接入网络的本质是IP地址的配置与路由的指向。一台对内服务器,无论其物理线缆插在何处,它在网络逻辑上的“家”是其配置的IP地址及对应的默认网关。这个网关地址,通常就是其所在网段汇聚层交换机的三层接口地址。
“连接到哪个设备”的问题,在逻辑上可以精确回答:对内服务器通过其默认网关(汇聚层三层交换机)接入企业网络的核心路由体系。所有发往非本网段的数据包,都会首先被服务器发送至这个网关,由网关查询路由表,决定下一跳的路径——是转发给同园区另一台汇聚交换机,还是上交给核心层路由器进行远距离传输。
这种设计的精妙之处在于解耦与灵活。服务器的物理位置可以在机房内灵活调整,只要其IP地址和网关设置正确,网络就能智能地找到它。通过在汇聚层统一设置网关,可以集中实施安全策略和流量管理,例如对访问服务器的行为进行审计、限速或威胁检测,从而在便捷性与安全性之间取得完美平衡。
架构优势:为何必须是三层?
大型企业为何普遍采纳三层架构?这背后是规模、管理与性能的必然要求。两层架构(核心-接入)在节点数量较少时(如少于250个)尚可应付,但当设备规模膨胀至数百上千时,三层架构的优势便无可替代。它将复杂的网络问题分解到三个层面,实现了模块化管理,任何一层的变动或故障,影响范围都能被有效隔离。
从性能角度看,分层实现了流量的本地化。接入层交换机处理同一VLAN内的广播和本地通信;汇聚层处理跨VLAN的部门间通信;只有跨园区或对外的流量才需要惊动核心层。这极大地减轻了核心设备的压力,避免了网络瓶颈。汇聚层的存在,使得网络扩展变得异常简单——新增一个部门或一栋楼,只需增加一组接入-汇聚设备,并连接到核心层即可,无需改动现有网络结构。
从安全与策略实施角度,三层架构提供了天然的战略纵深。安全策略可以分层部署:在接入层进行端口安全绑定;在汇聚层进行基于IP和应用的访问控制;在核心层部署全局性的入侵防御和流量清洗。这种纵深防御体系,使得企业内部服务器如同住在拥有社区门禁、单元楼门禁和家门的安保体系中,安全性得到层层加固。
现代演进:超越传统三层
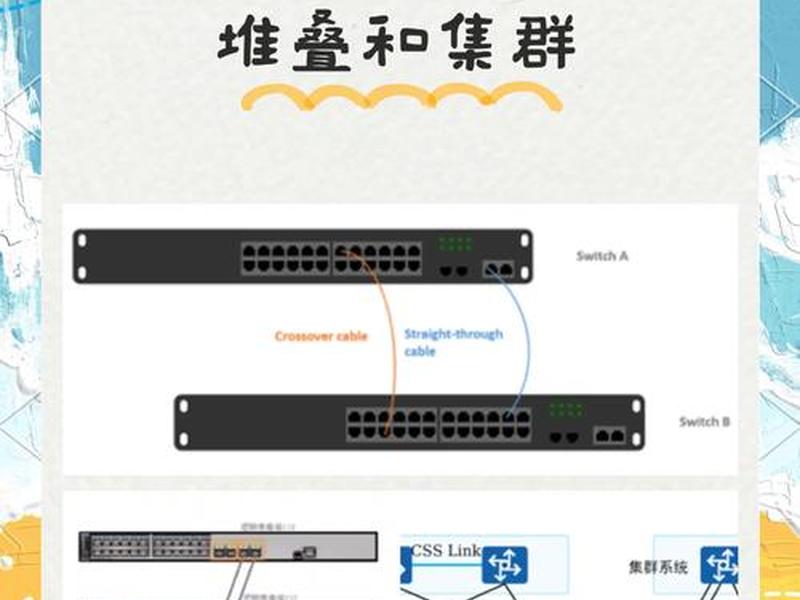
技术的浪潮永不停歇。随着云计算和虚拟化的普及,数据中心内部的东西向流量(服务器之间的流量)爆发式增长,传统三层架构在应对这种横向流量时,有时会显得力不从心,存在路径可能绕行、延迟增加等问题。这催生了如Spine-Leaf(脊叶)架构等更扁平、更适于东西向流量的新型数据中心网络架构。
这并不意味着三层架构过时。在企业园区网、分支机构互联等场景中,以南北向流量(客户端到服务器)为主的传统三层架构依然是最经典、最成熟的选择。并且,其设计思想被继承和发展。现代网络设备往往集成了更强大的功能,一台高性能的核心交换机可能同时承担了部分汇聚甚至路由功能,边界正在模糊,但“接入-汇聚-核心”的逻辑分层思想,依然是构建清晰、可管理大型网络的黄金准则。
未来的企业网络,将是传统三层、新型数据中心架构以及SD-WAN(软件定义广域网)等技术的融合体。但对内服务器的连接逻辑依然清晰:它锚定在汇聚层定义的网络子网中,通过汇聚层网关与整个网络世界对话,而强大可靠的核心层,则为这一切对话提供了无远弗届的高速通道。理解这一经典架构,是驾驭任何复杂网络变革的基石。
以上是关于大型企业网络对内服务器连接到本部哪个设备上?,大型企业网络一般分为哪三层的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:大型企业网络对内服务器连接到本部哪个设备上?,大型企业网络一般分为哪三层;本文链接:https://zwz66.cn/jianz/415863.html。
猜你喜欢
- 大型企业网络建设方案,大型企业网络建设方案范文 2026-11-17
- 大型企业网络安全;大型企业网络安全问题 2026-11-17
- 大型企业网络安全部门;大型企业网络安全部门是什么 2026-11-17
- 大型企业网络安全解决方案 大型企业网络安全解决方案范文 2026-11-17
- 大型企业网络安全管控与内外网建设方式 - 大型企业网络安全管控与内外网建设方式包括 2026-11-17
- 大型企业网络如何规划、大型企业网络如何规划使用 2026-11-17
- 大型企业网络发展趋势 - 大型企业网络发展趋势分析 2026-11-17
- 大型企业网络升级改造论文(大型企业网络升级改造论文范文) 2026-11-17
- 大型企业建站平台推荐 - 企业在线建站平台 2026-11-17
- 大企业采购审批流程详细步骤;大型企业采购流程 2026-11-17







