大型企业网络安全部门;大型企业网络安全部门是什么
-
大型企业,网络,安全部门,是什么,在,数字,

- 建站百科知识-小虎建站百科知识网
- 2026-11-17 17:52
- 小虎建站百科知识网
大型企业网络安全部门;大型企业网络安全部门是什么 ,对于想了解建站百科知识的朋友们来说,大型企业网络安全部门;大型企业网络安全部门是什么是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮席卷全球的今天,数据已成为企业的“新石油”,而网络空间则演变为没有硝烟却危机四伏的“新战场”。对于一艘航行于这片汹涌数据海洋中的巨型航母——大型企业而言,其网络安全部门绝非仅仅是技术支持的配角,而是掌控航向、抵御风暴、确保巨轮安然前行的“神经中枢”与“战略盾牌”。它是什么?是隐藏在代码背后的隐形防线,是化解于无形的危机管理大师,更是驱动企业数字化转型的底层安全引擎。本文将深入剖析这个关键部门的本质、架构与多维价值,揭开其作为企业生存与发展“生命线”的神秘面纱。
核心定义:超越防火墙的“战略大脑”
大型企业网络安全部门,远非传统认知中安装杀毒软件、修补系统漏洞的技术团队。它是一个集战略规划、主动防御、实时响应和合规治理于一体的综合性职能组织。其核心使命是构建并运营一个动态、智能、纵深的安全体系,确保企业关键信息资产(CIA)的机密性、完整性和可用性在任何时候都不受侵害。
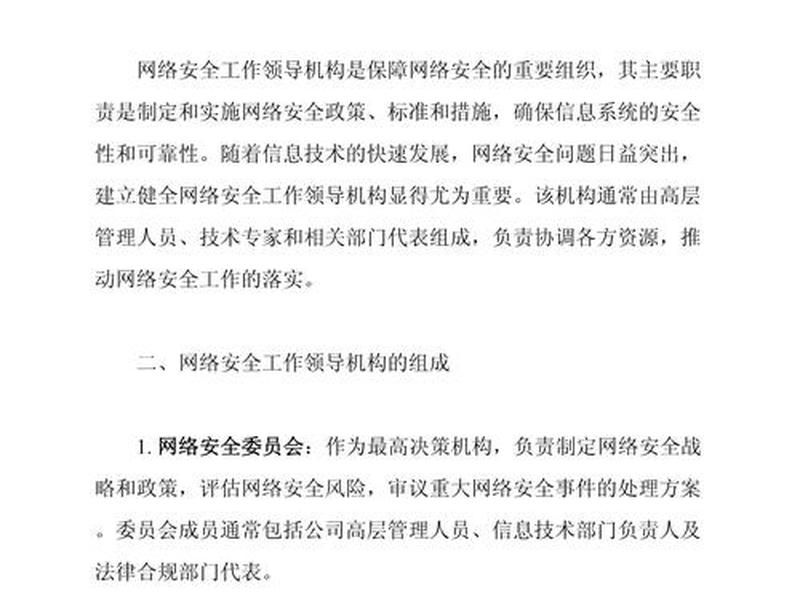
这个部门是企业数字躯体的“免疫系统”,不仅需要识别和清除已知“病毒”(威胁),更要具备预测未知“病原体”(高级持续性威胁APT)的能力。它深度嵌入企业的业务流程,从产品研发的初始阶段(安全左移)到数据生命周期的终结,实施全程安全管控,实现安全与业务的深度融合。
将其简单理解为IT的一个分支是片面的。现代大型企业的网络安全部门,直接向高级管理层(如CISO向CEO或董事会汇报)负责,其决策影响着企业的战略风险、品牌声誉乃至市场估值。它是企业在合规严监管时代航行所必需的“航行执照”和“保险单”。
架构与职能:纵横交织的防御网络
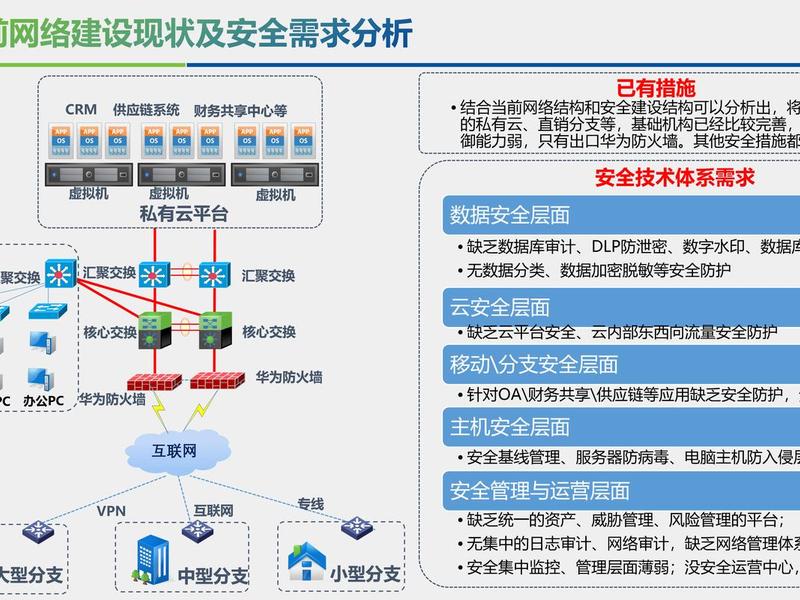
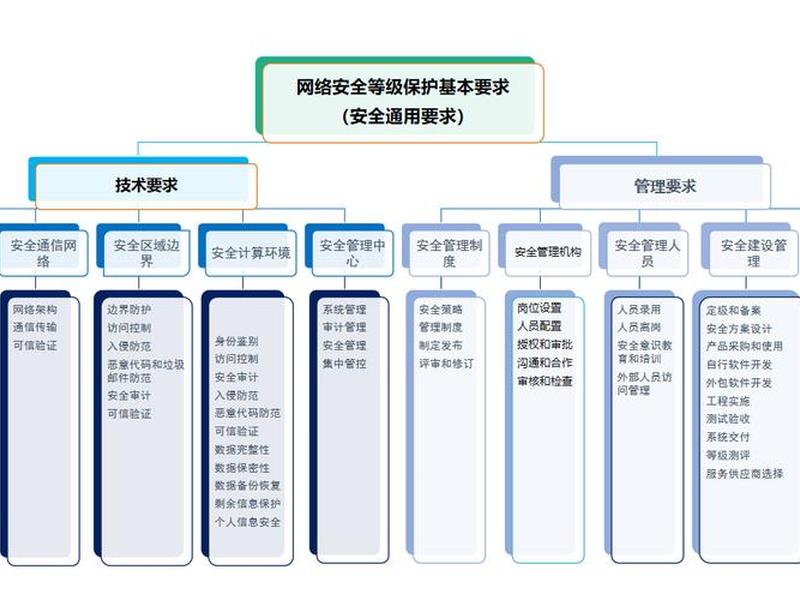
一个成熟的大型企业网络安全部门,通常呈现纵横交错的矩阵式架构。纵向上,涵盖治理、风险与合规(GRC)、安全运营中心(SOC)、安全工程与架构、渗透测试与红队、应用安全以及数据安全与隐私等专业领域。横向上,则与各业务部门、IT基础设施团队、研发中心紧密协作。
GRC团队如同部门的“立法与司法机构”,负责制定安全策略、管理风险框架并确保符合国内外法律法规(如《网络安全法》、GDPR)。SOC则是7x24小时不休的“指挥与预警中心”,通过安全信息和事件管理(SIEM)系统,监控全网流量,分析海量日志,成为威胁和应急响应的前线。
安全工程团队负责设计和构建安全基础设施,是“建筑师与工程师”;红队扮演攻击者角色,模拟真实黑客入侵,不断检验防御体系的有效性,是锋利的“磨刀石”。这种分工协作、攻防相长的模式,共同织就了一张立体、动态的主动防御网。
技术武装:从“铁壁”到“智能生态”
技术是网络安全部门的武器库。如今,这个武器库已从传统的防火墙、入侵检测系统(IDS),进化到融合了人工智能(AI)、机器学习(ML)、大数据分析和零信任架构的智能生态。AI算法能够从亿万级事件中自动识别异常模式,将安全分析师从繁重的低级告警中解放出来,专注于高级威胁分析。
零信任理念“从不信任,始终验证”正在重塑防护边界。它摒弃了传统的“内网即安全”的城堡模型,认为威胁可能存在于任何地方,要求对每一次访问请求进行严格的身份认证和权限复核。这好比为企业的每扇门、每条数据流都配备了生物识别锁和动态通行证。
威胁情报(TI)平台成为部门的“外部雷达”,实时接收全球最新的漏洞信息、攻击手法和黑客组织动态,实现“看见”未知威胁的能力。云安全配置管理(CSPM)、微隔离等新技术,则有效应对了企业上云和业务云化带来的全新挑战。
价值彰显:风险化解与业务赋能者
网络安全部门的直接价值在于规避巨额损失。一次成功的网络攻击可能导致业务中断、数据勒索、巨额罚款(如数据泄露)和不可逆的品牌信誉损伤。该部门通过预防、检测和响应,将这些隐性风险转化为可控成本。它不仅是“成本中心”,更是实质性的“利润保护中心”。
更深层的价值在于赋能业务创新与加速数字化转型。在安全合规的坚实基础上,业务部门才能放心地推出新的数字产品、采用新的云服务、开展大数据分析。安全部门通过提供便捷、内嵌的安全API和解决方案(如DevSecOps),让安全成为业务发展的助推器而非绊脚石。
在并购、上市等关键商业活动中,健全的网络安全体系也成为重要的资产增值项和信任基石。投资者和合作伙伴越来越关注企业的网络安全成熟度,一个强大的安全部门能显著提升企业的市场信心与估值。
人才与文化:安全意识的“终极防线”
再先进的技术,也绕不过“人”这一关键因素。网络安全部门肩负着在全公司范围内培育主动安全文化的重任。它通过持续的培训、逼真的钓鱼邮件演练、清晰的安全政策,将“安全是每个人的责任”这一理念植入每一位员工的意识中。
部门自身更是顶尖人才的聚集地。这里需要不仅是精通技术的“白帽黑客”,还需要懂得风险管理的分析师、熟悉法律的合规专家、善于沟通的项目管理者。面对全球性的人才短缺,企业必须通过有竞争力的薪酬、清晰的职业路径和挑战性的工作来吸引和留住这些“数字卫士”。
部门文化鼓励好奇心、协作精神和道德操守。红蓝对抗中的切磋、跨团队的安全挑战赛,都能激发创新,保持防御体系的活力与进化能力。人才与文化,共同构成了技术之外最坚韧、最灵活的“终极防线”。
未来演进:融入业务的“数字免疫系统”
展望未来,随着物联网(IoT)、5G、量子计算等技术的普及,攻击面将呈指数级扩张。大型企业网络安全部门的角色将继续深化,从“防御者”进一步转向“业务安全伙伴”和“数字免疫系统”的构建者。
它将更加深入地与业务逻辑绑定,实现安全策略的动态自适应调整。基于AI的自动化响应(SOAR)将大幅缩短威胁停留时间,实现“秒级”遏制。隐私计算、同态加密等前沿技术,将在保护数据价值的同时确保其不可见,打开数据安全共享的新纪元。
最终,最成功的网络安全部门将是那些“看不见的部门”——它们通过高度自动化和智能化的手段,将安全能力无声地融入每一个数字触点,让企业在享受科技红利时几乎感受不到安全的存在,却又无时无刻不处于其周密的庇护之下。这,才是安全运营的最高境界。
以上是关于大型企业网络安全部门;大型企业网络安全部门是什么的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:大型企业网络安全部门;大型企业网络安全部门是什么;本文链接:https://zwz66.cn/jianz/415861.html。
猜你喜欢
- 大型企业网络安全;大型企业网络安全问题 2026-11-17
- 大型企业网络安全解决方案 大型企业网络安全解决方案范文 2026-11-17
- 大型企业网络安全管控与内外网建设方式 - 大型企业网络安全管控与内外网建设方式包括 2026-11-17
- 大型企业网络如何规划、大型企业网络如何规划使用 2026-11-17
- 大型企业网络发展趋势 - 大型企业网络发展趋势分析 2026-11-17
- 大型企业网络升级改造论文(大型企业网络升级改造论文范文) 2026-11-17
- 大型企业建站平台推荐 - 企业在线建站平台 2026-11-17
- 大企业采购审批流程详细步骤;大型企业采购流程 2026-11-17
- 大专网络营销与直播电商就业前景,大专网络营销与直播电商就业前景如何 2026-11-17
- 复兴区网络推广招聘(复兴区网络推广招聘网) 2026-11-17







