wordpress后台登录(wordpress登录入口)
-
wordpress,后台,登录,入口,对于,每,一位,Wor

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 23:16
- 小虎建站百科知识网
wordpress后台登录(wordpress登录入口) ,对于想了解建站百科知识的朋友们来说,wordpress后台登录(wordpress登录入口)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
对于每一位WordPress网站的管理者而言,找到并成功进入后台登录入口,就如同寻获通往一座专属数字王国的唯一密钥。这扇看似简单的登录大门背后,连接着内容创作的无限天地、网站设计的奇幻工坊以及流量数据的智慧中枢。无论是初出茅庐的建站新手,还是经验丰富的网络管理者,深入理解WordPress后台登录的方方面面,不仅能确保安全无虞地掌控全局,更能解锁高效管理的秘密,让您的网站在浩瀚的互联网星海中脱颖而出。本文将为您深入剖析这个至关重要的入口,从基础定位到高级安全,从便捷访问到故障排除,带您全方位掌握这把开启无限可能的“管理之钥”。
精准定位:多种途径直达后台
WordPress后台登录入口并非隐藏于迷雾之中,它通常有几种清晰可循的路径。最经典、最直接的方式,便是在您的网站域名后添加“/wp-admin”或“/wp-login.php”。例如,若您的网站是“www.example.com”,那么“www.example.com/wp-admin”就是通往后台管理面板的快速通道。这是WordPress全球通用的标准登录地址,如同每座城市都有的中心车站。
除了标准路径,许多网站管理员或主题开发者会出于美观或安全考虑,自定义登录入口的链接。您可能会在网站页脚发现一个不起眼的“管理员登录”链接,或者通过特定主题提供的功能页面进入。了解并收藏您自己网站的准确登录地址,是日常管理的第一步。记住,将这个地址妥善保存,就如同保管好家门的钥匙。
更便捷的方式是,如果您当前已处于网站前端(即用户看到的公开页面),并且处于登录状态,通常页面顶部管理工具栏会有一个醒目的“仪表盘”或“编辑页面”链接,点击即可瞬间跳转至后台。这种无缝切换的设计,极大提升了内容创作者和管理者的工作效率,让灵感与执行之间不再有阻隔。
安全壁垒:构筑登录防线
登录入口是网站安全的第一道,也是至关重要的一道防线。默认的“/wp-admin”地址众所周知,也因此成为了自动化攻击脚本的首要目标。强化此入口的安全,无异于为您的数字王国加固城门。最基本且最有效的措施,便是使用强密码。一个由大小写字母、数字和特殊符号组成的、无规律的冗长密码,能有效抵御暴力破解。
仅靠强密码已不足以应对当今复杂的网络威胁。强烈建议启用双因素认证(2FA)。开启后,除了输入正确的用户名和密码,系统还会要求您通过手机验证码、认证器APP(如Google Authenticator)或安全密钥进行第二次验证。即使密码不幸泄露,攻击者也无法轻易闯入,为您的后台上了第二把绝对可靠的“物理锁”。
更进一步的安全策略包括限制登录尝试次数,以防止密码被无限次暴力猜测。您可以通过安全插件(如Wordfence, iThemes Security)来实现此功能,当同一IP地址在短时间内登录失败达到设定次数,该IP将被暂时或永久封禁。考虑更改默认的登录地址(例如将“/wp-admin”改为“/my-secret-entry”),也能避开大部分自动化机器人扫描,这被称为“隐藏登录入口”,是一种简单而有效的安全加固手段。
便捷访问:书签与工具技巧
对于需要频繁管理网站的用户而言,如何快速、省力地打开登录页面,是一个提升幸福感的小细节。将后台登录地址直接添加到浏览器的书签栏,是最直白的方法。只需一次点击,即可直达登录界面,省去记忆和输入网址的麻烦。您可以给这个书签起一个清晰的名字,如“[网站名]后台”,方便在众多书签中快速识别。
现代浏览器通常支持保存登录凭据(用户名和密码)。在确保是个人专用且安全的设备上,您可以放心使用此功能。这样,每次访问登录页面时,浏览器会自动填充账号信息,您只需点击登录按钮或输入2FA验证码即可。这极大地简化了重复性操作,但切记不要在公共或共享电脑上启用此功能。
对于管理多个WordPress站点的超级管理员或代理商,使用专门的仪表板管理工具(如MainWP、ManageWP)是更高效的选择。这些工具允许您在一个统一的控制面板内添加和管理所有站点,只需一次主账号登录,即可概览所有站点的状态、更新、备份,并快速跳转到任一站点的具体后台。这相当于拥有了一把可以打开所有客户网站大门的“万能密钥”,极大地提升了管理效率。
故障排除:当登录遇到阻碍
即便准备万全,偶尔也可能在登录时遇到阻碍。“忘记密码”是最常见的状况。幸运的是,WordPress登录页面提供了清晰的“忘记密码?”链接。点击后,输入您的用户名或注册邮箱,系统便会发送一封包含密码重置链接的邮件到您的邮箱。请务必确保管理员邮箱地址准确且可正常接收邮件,这是您账户的终极安全备份。
有时您可能会遇到登录后无限循环重定向,或直接显示空白页、错误提示。这通常与网站缓存、插件冲突或主题功能异常有关。您可以尝试通过“/wp-login.php”这个更基础的地址登录。如果仍不行,可能需要通过FTP或主机控制面板访问服务器文件,通过重命名插件或主题文件夹的方式,暂时禁用所有插件或切换至默认主题,以排除故障。
更严重的情况是,您发现自己完全无法访问登录页面,或者即使输入正确密码也无法进入。这极有可能是网站遭到了入侵,登录入口被恶意修改或屏蔽。应立即联系您的主机服务商寻求技术支持,并通过干净的备份恢复网站。定期备份和选择可靠的安全插件与主机服务,是预防此类灾难性问题的基石。
权限管理:分配不同的钥匙
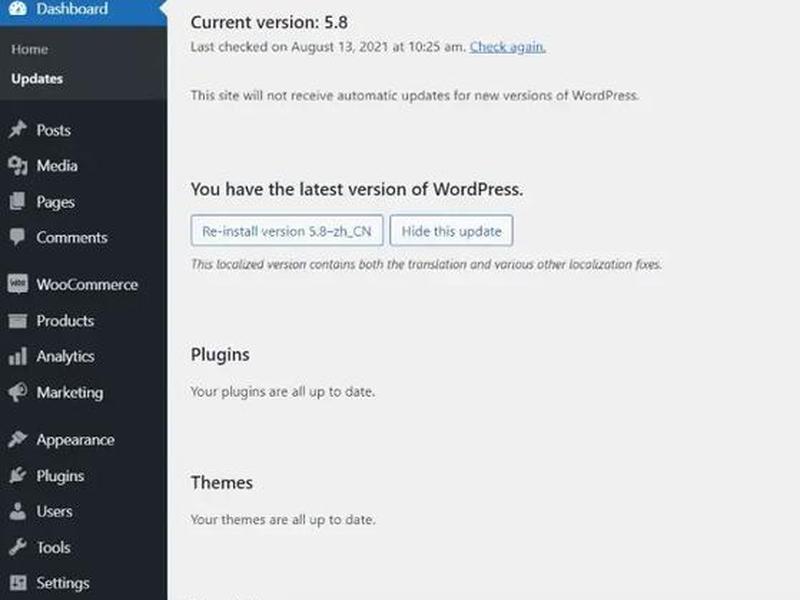
WordPress后台并非只有一把“”。其精细的角色权限系统,允许您为不同贡献者打造不同权限的“钥匙”。从具有最高权限的“管理员”,到只能撰写和管理自己文章的“作者”,再到仅能编辑内容的“编辑”,以及只能提交文章的“投稿者”。合理分配角色,是团队协作与安全保障的平衡艺术。
为团队成员创建账户时,务必遵循“最小权限原则”。即只赋予其完成本职工作所必需的最低权限。例如,一位内容撰稿人,通常赋予“作者”角色即可,无需接触插件、主题或网站设置。这样可以有效防止因误操作或账户泄露导致的系统性风险。每一把分配出去的“钥匙”,都应明确其可开启的门廊范围。
定期审核用户列表,及时清理不再活跃或已离职成员的账户,是权限管理的重要一环。闲置的账户是潜在的安全漏洞。关注核心管理员账户的数量,确保只有绝对信任且必要的人员拥有最高权限。后台登录入口的管理,不仅是技术问题,更是人员与流程管理的体现。
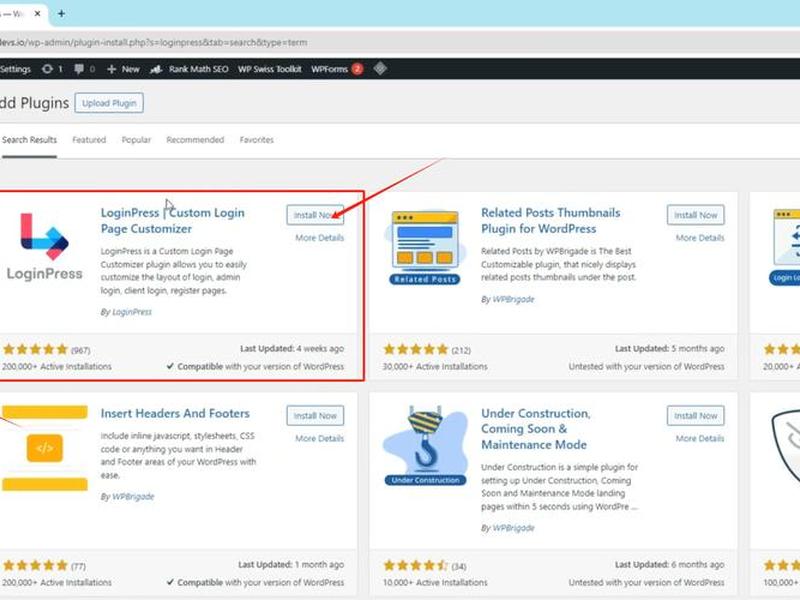
移动管理:指尖上的控制中心
在移动互联网时代,WordPress后台登录与管理早已突破了电脑浏览器的限制。官方推出的“WordPress”移动应用程序(iOS/Android),将后台的核心管理功能带到了您的手机和平板上。通过这款APP,您可以使用相同的账号密码登录,在通勤路上、会议间隙随时审核评论、发布文章、查看数据。
移动端登录提供了与网页版相似的安全保障,同样支持双因素认证。其界面针对触摸屏进行了优化,虽然功能不如桌面版全面,但对于内容发布、媒体上传、简单修改和即时回复等高频操作来说,它提供了无与伦比的便利性。您甚至可以配置APP仅通过特定网站地址登录,增加一层隔离保护。
将移动管理视为您网站控制中心的延伸,而非替代。它适合处理紧急、轻量的任务,而复杂的插件配置、主题定制、代码编辑等,仍需在功能完整的桌面版后台进行。合理利用移动登录的便捷性,能让您与网站的联系更加紧密,不错过任何重要的互动与更新,真正实现随时随地,掌控全局。
以上是关于wordpress后台登录(wordpress登录入口)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:wordpress后台登录(wordpress登录入口);本文链接:https://zwz66.cn/jianz/397819.html。
猜你喜欢
- wordpress后台管理系统 - 如何使用wordpress后天进行文章管理 2026-11-01
- wordpress后台登录地址怎么进去(wordpress 登录地址) 2026-11-01
- wordpress后台登录入口(wordpress 登录页面) 2026-11-01
- Wordpress后台界面设置;wordpress后台界面设置 2026-11-01
- wordpress后台操作步骤;wordpress后端是什么 2026-11-01
- wordpress后台操作新建轮播图步骤详解、wordpress设置首页轮播图 2026-11-01
- wordpress后台操作教程;wordpress 后端 2026-11-01
- wordpress后台操作教程导航栏 wordpress导航栏插件 2026-11-01
- wordpress后台怎么修改内容(wordpress怎么修改域名) 2026-11-01
- wordpress后台如何切换成中文(wordpress中英文切换) 2026-11-01







