wordpress后台登录地址怎么进去(wordpress 登录地址)
-
wordpress,后台,登录,地址,怎么,进去,当您,亲手

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 23:14
- 小虎建站百科知识网
wordpress后台登录地址怎么进去(wordpress 登录地址) ,对于想了解建站百科知识的朋友们来说,wordpress后台登录地址怎么进去(wordpress 登录地址)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
当您亲手搭建的WordPress网站如同一个数字王国般在互联网上矗立时,您是否曾站在它的“城门”前,却一时找不到那扇专属管理员的“秘钥之门”?WordPress后台登录地址,这个看似简单的入口,却是掌控您网站内容、设计与命运的核心枢纽。它并非总是显而易见,有时隐藏在默认路径之下,有时又被聪明的安全插件悄然转移。本文将为您揭开这扇门的所有秘密,从最基础的访问方法到高级的安全策略与疑难排解,带您彻底掌握进入WordPress管理后台的每一种可能路径,确保您永远不会被挡在自己的数字家园之外。
一、默认登录路径与直接访问
绝大多数新安装的WordPress网站,其后台登录地址都遵循一个全球通用的默认规则。这个标准路径通常是在您的网站域名之后,加上“/wp-admin”或“/wp-login.php”。例如,如果您的网站是“www.example.com”,那么后台登录地址就是“www.example.com/wp-admin”。当您在浏览器地址栏输入这个链接时,便会跳转到一个简洁的登录页面,要求输入用户名和密码。
直接访问这个默认路径是最原始、最经典的方式。它由WordPress核心代码所定义,是系统识别管理员身份的官方通道。这个页面设计简洁,专注于功能,是每一位站长开始管理旅程的起点。无论您的网站主题如何华丽,插件如何繁多,这个登录页面始终保持其纯粹性,确保管理权限验证过程不受任何前端设计的干扰。
正是由于其高度标准化和可预测性,这个默认地址也成为了自动化攻击脚本和恶意爬虫的首要扫描目标。它们会不断地尝试向这个地址发起登录请求,使用常见的用户名和密码组合进行“暴力破解”。虽然知道默认路径至关重要,但了解如何保护和变更它,则是迈向成熟网站管理的第一步。
二、通过网站前端入口进入
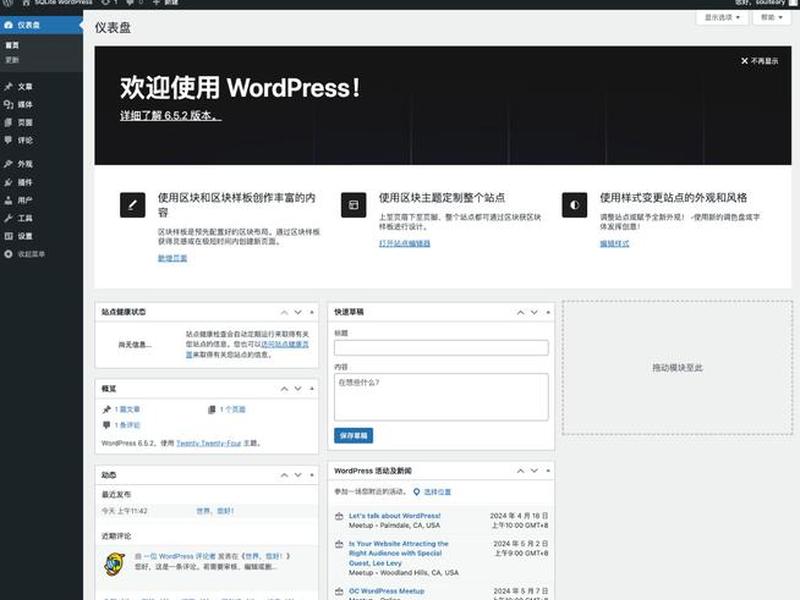
除了直接输入后台地址,WordPress通常会在网站的前端界面为已登录的用户提供便捷的入口。当您以管理员或其他具有后台权限的用户身份登录网站后,访问网站首页或其他任何页面时,请注意观察屏幕的顶部。在大多数主题下,这里会出现一个黑色的WordPress管理工具栏。
这个工具栏是一个功能强大的快捷菜单。它的最左侧通常会显示“欢迎,[您的用户名]”以及一个代表WordPress的“W”图标。将鼠标悬停或点击这个“W”图标或站点名称,便会下拉出一个丰富的菜单,其中直接包含“控制台”、“文章”、“媒体”、“页面”等核心后台管理选项。点击其中任意一项,便会直接进入后台的相应面板,无需再次输入密码。
对于未登录的访问者,某些主题或插件也可能在网站的页脚、侧边栏小工具或特定页面中,放置一个“管理员登录”或“站点管理”的文本链接或按钮。网站开发者有时会为了客户方便而添加此类链接。如果您在网站前端尝试提交评论时未登录,系统也可能提示您先登录,而这个登录页面同样会引导您进入后台。这些前端入口极大地提升了用户体验和管理效率。
三、修改与自定义登录地址
为了提高网站安全性,防止针对“/wp-admin”和“/wp-login.php”的集中攻击,修改默认的WordPress登录地址成为一种非常流行且有效的安全措施。这个过程通常无法通过WordPress自带的后台设置完成,而需要借助专门的安全插件。
市面上众多优秀的WordPress安全插件,如All In One Security (AIOS)、iThemes Security、Wordfence等,都提供了“重命名登录页面”或“隐藏后台”的功能。启用此类功能后,您可以将登录地址自定义为任何您喜欢的、难以被猜到的字符串,例如“/my-secret-portal”或“/site-admin-area”。此后,只有知道这个新地址的人才能看到登录界面,原有的“/wp-admin”地址将返回404错误或重定向到首页,从而将大量自动化攻击拒之门外。
自定义登录地址是一项强大的安全策略,它大幅增加了攻击者的探测成本。在设置时,建议避免使用过于简单或与网站内容明显相关的词汇。请务必将新地址妥善记录保存,并确保所有需要访问后台的团队成员都知道这一变更。一个被遗忘的自定义登录地址,可能会将管理员自己也暂时锁在门外,虽然可以通过数据库或FTP方式重置,但终究会带来不必要的麻烦。
四、密码找回与无法登录的解决
即使知道了正确的登录地址,有时也可能因为忘记密码而无法进入。WordPress为此设计了便捷的“忘记密码?”功能。在登录页面,点击这个链接,系统会要求您输入用户名或注册时使用的电子邮件地址。随后,一封包含密码重置链接的邮件将会发送到您的邮箱。
点击邮件中的链接,您将被引导至一个设置新密码的页面。这个过程充分体现了通过邮箱验证身份的安全性。请确保网站能够正常发送邮件,并且您能访问注册时使用的邮箱。如果收不到重置邮件,请检查垃圾邮件文件夹,或考虑网站是否因配置问题无法发信,此时可能需要联系主机商或通过数据库直接重置密码。
更为棘手的情况是,即使地址和密码都正确,您也可能遇到登录后立即被登出、页面空白或重定向循环等问题。这通常与插件冲突、主题错误、浏览器缓存Cookie问题或服务器PHP配置有关。您可以尝试通过“安全模式”登录:临时禁用所有插件或切换至默认主题。最直接的方法是,通过FTP或主机控制面板的文件管理器,将“wp-content/plugins”文件夹临时重命名,这会使所有插件失效,从而允许您登录后台排查问题。
五、安全加固登录页面的策略
掌握了如何进入后台,接下来必须思考如何守护这扇门。除了修改登录地址,还有多层安全加固策略可以应用。强制使用强密码是基础中的基础。后台可以设置密码强度要求,并定期提醒用户更新密码。启用双因素认证则能提供史诗级的安全提升。即使用户名和密码被盗,攻击者没有您手机上的动态验证码或安全密钥,依然无法登录。
限制登录尝试次数是另一道坚固的防线。通过安全插件,您可以设置当某个IP地址在短时间内连续输入错误密码达到一定次数(如5次)后,将其IP暂时或永久封禁。这能有效挫败暴力破解攻击。将后台登录权限限制在特定的、可信的IP地址范围内,是最高级别的访问控制,但需要管理员自身拥有固定IP。
保持WordPress核心、主题和插件更新至最新版本,是修复已知安全漏洞、防止攻击者利用旧漏洞入侵后台的根本方法。一个更新不及时的网站,就像一扇虽有复杂门锁却满是裂缝的木门。定期查看后台访问日志,监控是否有异常登录时间或陌生IP地址成功登录的记录,做到防患于未然。
六、多站点与特殊环境登录
对于更复杂的WordPress多站点网络,登录地址的结构略有不同。在子目录型多站点中,每个子站点都有自己的独立后台,登录地址一般为“主站域名/子站点路径/wp-admin”。而在子域名型多站点中,则是“子域名.主站域名/wp-admin”。超级管理员则可以通过网络主站的“/wp-admin”地址登录,从而管理整个网络。
在一些特殊部署环境下,登录方式也可能变化。例如,如果网站使用了反向代理或配置了特殊的SSL证书,可能需要确保登录页面在HTTPS协议下正常工作。如果网站被迁移或域名更改,但数据库中的“siteurl”和“home”地址未更新,会导致登录页面指向错误的旧地址。需要通过修改“wp-config.php”文件或直接操作数据库来修正。
对于通过本地服务器(如XAMPP、MAMP)搭建的本地开发环境,其登录地址通常是“localhost/您的项目文件夹名/wp-admin”。原理与线上完全一致,只是域名不同。理解这些变体,能确保您在任何环境下都能游刃有余地找到并进入您的网站指挥中心。
以上是关于wordpress后台登录地址怎么进去(wordpress 登录地址)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:wordpress后台登录地址怎么进去(wordpress 登录地址);本文链接:https://zwz66.cn/jianz/397818.html。
猜你喜欢
- wordpress后台登录(wordpress登录入口) 2026-11-01
- wordpress后台登录入口(wordpress 登录页面) 2026-11-01
- Wordpress后台界面设置;wordpress后台界面设置 2026-11-01
- wordpress后台操作步骤;wordpress后端是什么 2026-11-01
- wordpress后台操作新建轮播图步骤详解、wordpress设置首页轮播图 2026-11-01
- wordpress后台操作教程;wordpress 后端 2026-11-01
- wordpress后台操作教程导航栏 wordpress导航栏插件 2026-11-01
- wordpress后台怎么修改内容(wordpress怎么修改域名) 2026-11-01
- wordpress后台如何切换成中文(wordpress中英文切换) 2026-11-01
- wordpress后台地址;wordpress地址和站点地址 2026-11-01







