web服务器设置(web服务器的设置)
-
web,服务器,设置,的,当,你在,浏览器,中,轻轻,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 06:48
- 小虎建站百科知识网
web服务器设置(web服务器的设置) ,对于想了解建站百科知识的朋友们来说,web服务器设置(web服务器的设置)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
当你在浏览器中轻轻敲下回车,一个绚丽网页瞬间呈现,这背后是一场由Web服务器精心编排的无声交响乐。它不仅仅是托管代码的容器,更是数字世界的流量守门人、体验雕刻师与安全钢铁长城。一次精妙的服务器设置,能让你的网站在信息洪流中如灯塔般闪耀,反之,则可能使其沉入无人问津的深渊。本文将为你揭开高效Web服务器设置的神秘面纱,从性能压榨到安全堡垒,手把手带你构筑坚不可摧的线上据点。
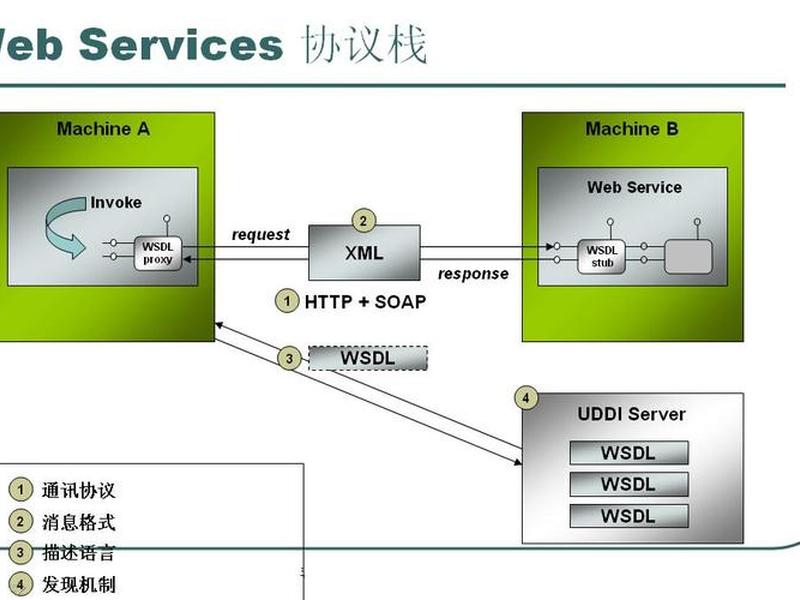
性能调优:极速响应的艺术
速度是互联网世界的硬通货。用户耐心以毫秒计,一次迟缓的加载便足以让心血付诸东流。性能调优的核心,在于对服务器资源的极致压榨与对请求路径的精妙缩短。
启用Gzip或Brotli压缩,能将文本资源体积锐减70%以上,仿佛为数据传输装上了涡轮增压。合理配置浏览器缓存策略,让重复访客的浏览器不再向服务器索取已拥有的静态文件,极大减轻服务器负担。这不仅仅是技术操作,更是对用户注意力的尊重。
深入引擎内核,调整工作进程与连接数。例如,在Nginx中,通过`worker_processes`与`worker_connections`的黄金配比,能让并发处理能力呈指数级增长。每一个微小的参数,都像是精密钟表里的齿轮,咬合得当,方能奏出流畅的时间之舞。监控工具如`htop`或`ngx_http_stub_status_module`,则是你的听诊器,时刻倾听服务器心跳,预警任何可能的性能栓塞。
别忘了内容交付网络(CDN)这张王牌。将静态资源分布至全球边缘节点,让用户无论身处何地,都能从最近的“数字仓库”获取内容,物理距离带来的延迟被瞬间抹平。性能调优,是一场永无止境的竞速赛,唯有偏执狂才能生存。
安全加固:构筑数字护城河
在暗流涌动的网络空间,一台未加固的服务器如同敞开门户的金库,吸引着无数恶意的窥探。安全设置绝非可有可无的选项,而是生存的最低底线。
首要之盾便是防火墙配置。利用`iptables`或`firewalld`严格管控入站与出站流量,遵循“最小权限原则”,只开放必要的端口(如HTTP的80、HTTPS的443),将SSH等管理端口从默认设置中隐藏或改为非标准端口,这能自动过滤掉大量自动化扫描攻击。想象它为服务器建造了一座带有隐蔽门的坚固城堡。
加密是信任的基石。部署SSL/TLS证书,强制使用HTTPS协议,这不仅是保护数据传输不被的铜墙铁壁,更是搜索引擎排名的重要加分项。配置安全的加密套件,禁用陈旧的SSL协议,抵御降级攻击。定期更新服务器操作系统及所有软件补丁,如同为城墙更换最新的砖石,封堵已知漏洞。
针对应用层,防范SQL注入、跨站脚本(XSS)等常见攻击。在Web服务器配置中设置严格的安全头部,如`Content-Security-Policy`, `X-Frame-Options`, `X-XSS-Protection`,它们如同训练有素的卫兵,能有效识别并阻挡恶意载荷的入侵。安全是一场攻防战,你的警惕性,就是最好的入侵检测系统。
高可用架构:永不停机的誓言
单点故障是线上业务的噩梦。高可用性设置旨在许下一个永不停机的誓言,确保即便在硬件故障或流量海啸面前,服务依然优雅屹立。
负载均衡是实现高可用的核心架构。通过引入Nginx或HAProxy等负载均衡器,将流量智能分发到后端多个应用服务器节点。当某个节点宕机,均衡器能瞬间将其从池中剔除,将请求无缝导向健康节点,用户对此毫无感知。这构建了一个弹性伸缩的有机体。
在后端,建立数据库的主从复制或集群。主库负责写入,从库同步数据并承担读取压力,既提升了性能,又提供了数据冗余。结合虚拟IP(VIP)或DNS故障转移技术,在主库失效时,能快速提升一台从库为主库,保障数据服务连续性。
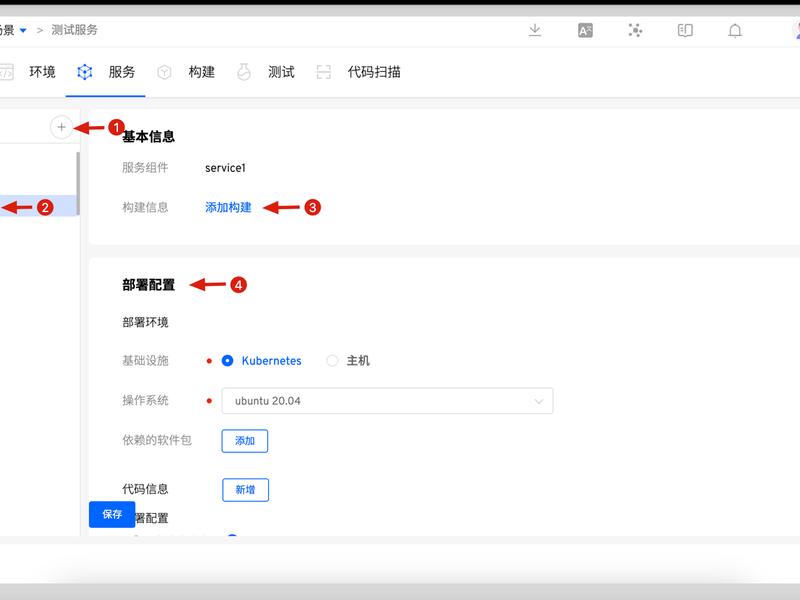
自动化监控与告警是高可用体系的神经中枢。使用Prometheus、Grafana等工具监控所有节点的健康状态、资源使用率和业务指标。设置关键阈值告警,让运维团队在用户投诉之前就已展开抢修。高可用不是一种状态,而是一个通过精心设计、不断演练而达成的动态平衡过程。
日志管理:洞察一切的鹰眼
服务器日志并非无用的文本堆积,而是记录其每一次呼吸与心跳的宝贵档案。高效的日志管理,是诊断问题、分析流量、追溯攻击的鹰眼。
规范日志格式与分级。清晰定义访问日志、错误日志、应用日志的格式,并合理利用`info`、`warn`、`error`等不同级别。这能让你在浩如烟海的记录中,快速定位异常。例如,Nginx的日志格式可以自定义,包含客户端IP、请求时间、状态码、响应时长、用户代理等关键字段,为后续分析提供结构化数据。
集中化日志收集至关重要。当拥有多台服务器时,使用ELK Stack(Elasticsearch, Logstash, Kibana)或Graylog等方案,将分散的日志统一收集、索引和存储。这提供了一个全局的仪表盘,让你能跨服务器关联事件,洞察潜在的模式与关联性攻击。
定期轮转与归档日志,防止单个日志文件无限膨胀耗尽磁盘空间。配置`logrotate`工具,按日或按大小切割日志,并压缩旧日志。更重要的是,分析日志价值:通过分析访问日志,可以了解热门内容、用户地理分布;分析错误日志,能提前发现代码缺陷或配置错误。日志是沉默的证人,而你,是解读真相的侦探。
资源管控:精细化的成本舵手
服务器资源(CPU、内存、磁盘I/O、带宽)并非无限。不加管控的应用如同脱缰野马,可能耗尽资源导致整体服务雪崩。资源管控就是那位精细化的成本舵手,确保公平与稳定。
在进程层面,利用cgroups(控制组)技术为不同应用或服务分配和限制CPU、内存资源。例如,可以确保核心数据库服务拥有充足的CPU份额,而次要的后台任务则受到限制,防止其意外疯抢资源。这实现了在共享环境下的性能隔离。
对于Web服务器软件本身,限制每个工作进程的最大连接数、请求超时时间以及请求体大小。这能有效防御慢速攻击(Slowloris)和防止过大的文件上传拖垮服务器。为静态资源设置带宽限制,也能避免某个热门下载耗尽所有出口带宽,影响网站其他部分的访问。
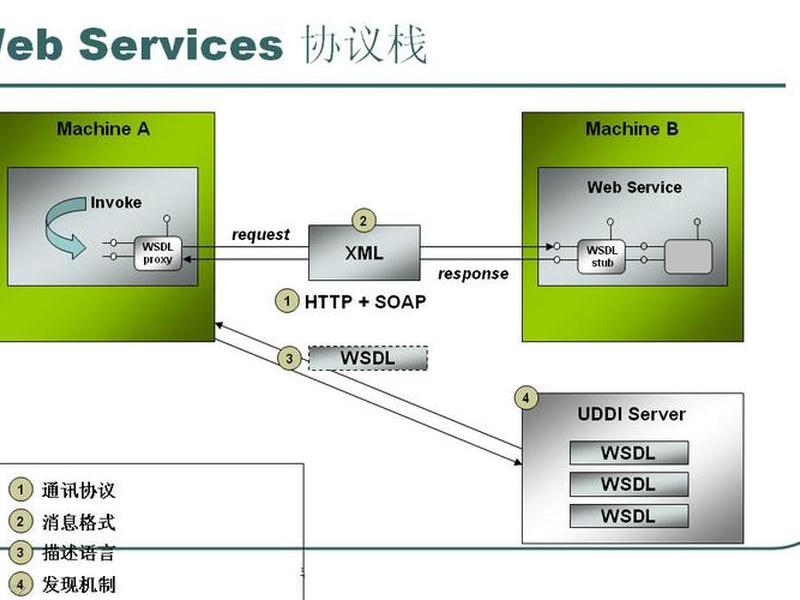
监控与配额并重。持续监控资源使用趋势,设置合理的预警线。结合云服务提供的自动伸缩组功能,在流量高峰时自动增加实例,低谷时缩减,实现成本与性能的最优平衡。资源管控的精髓在于“预见”与“约束”,在自由的代码世界里划定文明的疆界。
环境配置:奠定稳健的基石
所有高级功能都建立在正确、整洁的基础环境之上。初始的服务器环境配置,犹如大厦的地基,决定了其日后能承载的高度与稳定性。
操作系统的选择与最小化安装是第一步。根据应用需求选择稳定的LTS版本,并在安装时仅勾选最必要的包,减少潜在的攻击面。系统初始化后,立即更新源、升级所有补丁,并创建一个具有sudo权限的专用管理用户,禁用root的远程SSH登录,这是安全的第一道锁。
搭建稳健的运行环境。无论是PHP-FPM池的配置、Java应用的JVM参数调优,还是Python的虚拟环境隔离,都需要根据应用特点精心设置。正确配置文件权限,遵循“最小权限原则”,确保Web用户(如www-data)只能访问其必需的文件目录,绝不能拥有不必要的写权限,尤其是对代码目录。
标准化与自动化。使用Ansible、Chef、Puppet等配置管理工具,将服务器配置代码化。这意味着任何新服务器的部署,或现有服务器的重建,都能通过执行脚本快速、一致地完成,彻底告别手动操作的疏漏与低效。一个版本控制下的配置仓库,是你服务器环境最可靠的蓝图。
以上是关于web服务器设置(web服务器的设置)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器设置(web服务器的设置);本文链接:https://zwz66.cn/jianz/397000.html。
猜你喜欢
- web服务器软件下载;web服务器文件下载 2026-11-01
- web服务器网页,web页面服务 2026-11-01
- web服务器网页怎么搭建 web服务器网页怎么搭建的 2026-11-01
- web服务器系统软件(web服务器系统软件有哪些) 2026-11-01
- web服务器系统 - web服务器操作系统 2026-11-01
- web服务器端(web服务器端技术有哪些) 2026-11-01
- web服务器端软件(web服务器端软件是什么) 2026-11-01
- web服务器端口号是多少,web服务器端口号是多少位 2026-11-01
- web服务器端口占用率,web服务器端口占用率多少 2026-11-01
- web服务器的请求和响应离不开谁 web服务器的请求和响应离不开谁的安全 2026-11-01







