web服务器的请求和响应离不开谁 web服务器的请求和响应离不开谁的安全
-
web,服务器,的,请,求和,响应,离不开,谁,谁的,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 06:38
- 小虎建站百科知识网
web服务器的请求和响应离不开谁 web服务器的请求和响应离不开谁的安全 ,对于想了解建站百科知识的朋友们来说,web服务器的请求和响应离不开谁 web服务器的请求和响应离不开谁的安全是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的每一次点击、每一次登录、每一次交易背后,都有一场无声的对话正在发生。当你在浏览器地址栏敲下网址,一个请求便踏上了前往远方的旅程;片刻之后,服务器的响应承载着网页、数据或结果,穿越重重网络回到你的屏幕。这看似简单的“一问一答”,构成了互联网的脉搏。你是否曾想过,这场对话的顺畅与安全,究竟离不开谁?是精密的硬件,是高效的代码,还是无形的协议?更深一层追问,保障这场对话不被、篡改、劫持的安全屏障,其核心又离不开谁?答案或许比你想象的更贴近本质,也更关乎全局。它不是某个单一的软件或硬件,而是一个由多重角色协同构成的动态防御体系。今天,我们就将深入探寻,在Web服务器的请求与响应这场关键对话中,谁是那位不可或缺的“守护者”,以及安全如何成为其存在的第一要义。
协议基石:HTTP/HTTPS的沉默契约
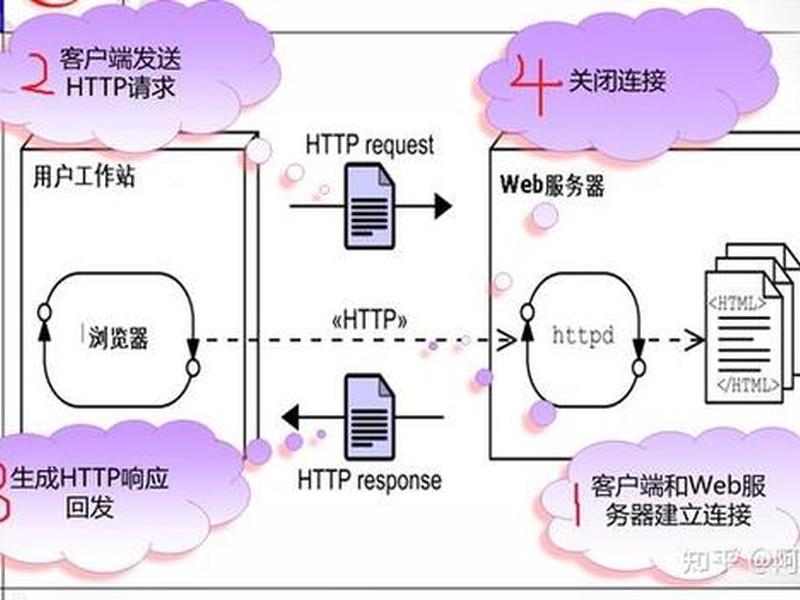
每一次请求与响应的发起,都始于一套预先约定的“语言规则”——网络协议。其中,HTTP及其安全升级版HTTPS,是这场对话得以进行的基础语法。没有它们,客户端与服务器就如同说着不同语言的两个人,无法理解彼此的意图。
HTTP协议定义了请求的结构(方法、URL、头部、主体)和响应的格式(状态码、头部、主体),使得浏览器能告诉服务器“我需要什么”,服务器能回应“这就是你想要的”。传统的HTTP协议是“透明”的,数据在传输过程中如同明信片,可能被途径的任何一个节点窥探、甚至篡改。这时,安全的缺失直接动摇了请求与响应存在的根基——信任。
离不开HTTPS。HTTPS在HTTP之下加入了SSL/TLS加密层,为对话套上了“加密信封”。它通过数字证书验证服务器身份,防止“中间人”冒充;通过加密算法(如AES)将传输数据变成乱码,确保即使被截获也无法破译。这意味着,当你在线输入密码或进行支付时,只有你和目标服务器能读懂彼此。这份由加密技术守护的“沉默契约”,是请求与响应得以安全进行的首要前提。没有这份基于密码学的信任,任何数据交换都暴露在风险之中,服务器响应内容的真实性、完整性将无从谈起。
核心枢纽:Web服务器软件的精密调度
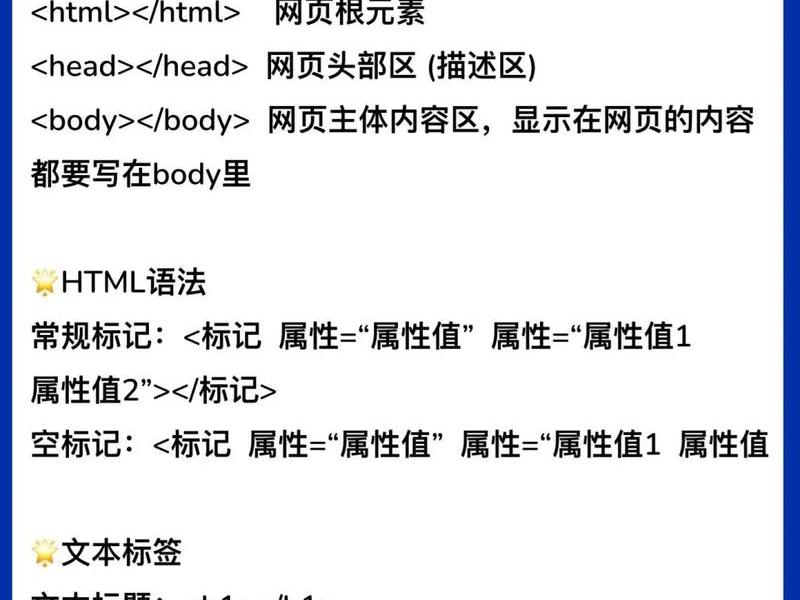
协议定义了对话的语言,而Web服务器软件(如Apache, Nginx, IIS, Tomcat)则是对话发生的具体“大厅”与“调度中心”。它运行在服务器操作系统之上,时刻监听特定端口(如80或443),接收来自四面八方的HTTP/HTTPS请求。
它的核心职责是解析请求、定位资源、执行逻辑(对于动态内容)、组装响应并发送回去。这个过程高度复杂且需极高性能。一个高效的Web服务器能处理成千上万的并发连接,快速分发静态文件,或将动态请求传递给后端的应用服务器(如PHP-FPM, uWSGI)。可以说,请求能否被正确理解,响应能否被高效生成,离不开这些服务器软件的精密调度与稳定运行。
而在此枢纽中,安全配置是其生命线。默认安装的Web服务器往往存在大量“安全宽松”的设置,这无异于将大门虚掩。安全的守护体现在:严格的身份验证与访问控制,防止未授权访问;细粒度的权限设置,确保服务器进程以最小权限运行;及时更新与漏洞修补,抵御已知的攻击向量(如缓冲区溢出、解析漏洞);关闭不必要的服务与模块,减少攻击面。例如,对上传文件类型的严格检查可以防范恶意脚本上传,对请求大小和频率的限制可以缓解DDoS攻击。服务器的安全配置,直接决定了攻击者能否利用其本身漏洞,将“调度中心”变为“破坏基地”。
逻辑守卫:后端应用程序的智慧防线
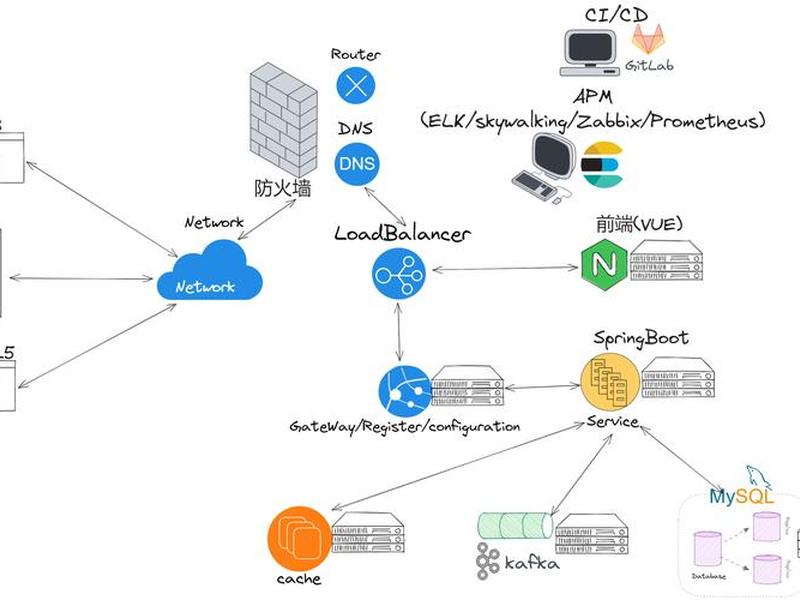
Web服务器处理了“信封”的传递,但信封内的“信件内容”——业务逻辑,则由后端应用程序(如用Java Spring Boot、Python Django、PHP Laravel等框架编写的程序)负责生成。这是请求与响应内容价值的创造者,也是安全风险最集中的战场。
应用程序接收来自Web服务器转发的请求参数,与数据库交互,处理业务逻辑,最终生成动态的HTML、JSON或XML响应。这个过程离不开严谨的代码逻辑。也正是这里,充斥着SQL注入、跨站脚本、跨站请求伪造、命令注入等经典漏洞的陷阱。攻击者通过精心构造的恶意输入,试图欺骗应用程序执行非预期的操作。
应用程序自身必须是智慧的“守卫”。输入验证与过滤是第一道关卡,确保所有外来数据符合预期格式与范围,将恶意代码扼杀在入口。参数化查询或预编译语句是抵御SQL注入的盔甲,将数据与指令分离,使攻击者的恶意片段无法改变查询结构。输出编码则在数据返回给浏览器前,对特殊字符进行转义,有效中和跨站脚本攻击的破坏力。实施安全的会话管理(如使用安全、HttpOnly的Cookie,设置合理的超时)、防范CSRF(如使用Token校验),都是应用程序必须内建的安全机制。没有这些逻辑层的深度防御,再坚固的协议和服务器防线,也可能从内部被攻破。
纵深屏障:网络与主机的立体布防
请求与响应的旅程并非只在应用层完成。它们需要穿越网络,并在最终的主机操作系统上被处理。一个立体的、纵深的安全防御体系至关重要,这离不开网络层与主机层的协同防护。
在网络边界,防火墙如同守城卫士,依据规则集(如IP、端口、协议)过滤流量,阻挡明显的恶意扫描与攻击。Web应用防火墙则更专注于应用层,能识别并拦截如SQL注入、XSS等特定于Web的攻击载荷,即使它们通过了传统防火墙。入侵检测与防御系统实时监控网络流量模式,发现异常行为(如高频登录尝试、特定攻击指纹)并发出警报或主动阻断。这些设备共同在网络通道上构筑了多层滤网,为请求与响应的纯净性提供保障。
在主机层面,操作系统的安全加固是最后一道堡垒。这包括:最小化安装与服务开启,定期更新系统与软件补丁,配置严格的用户与文件权限,部署主机级入侵检测系统,以及进行全面的日志审计(记录所有访问、错误、安全事件)。服务器和应用程序的日志是宝贵的“黑匣子”,通过分析异常登录、错误请求中的攻击特征、不明进程或文件变更,能够追溯攻击源头,评估损失。没有操作系统层面的稳固,运行其上的所有服务都如同建于流沙之上。
持续之眼:监控、审计与响应循环
安全并非一劳永逸的静态配置,而是一个持续的过程。请求与响应的安全态势时刻在变,新的漏洞与攻击手法层出不穷。一套持续的安全监控、审计与应急响应机制不可或缺。
这离不开自动化工具的辅助与专业团队的 vigilance。持续的漏洞扫描与渗透测试,主动发现系统弱点,模拟攻击以检验防御有效性。安全信息与事件管理系统聚合来自网络、主机、应用、数据库等各处的日志,进行关联分析,从海量数据中提炼出真正的威胁线索。建立明确的事件分级与响应流程,确保在发生安全事件(如数据泄露、网站篡改、拒绝服务攻击)时,能快速定位、有效遏制、根除威胁并恢复业务。
从另一个角度看,每一次异常的请求与响应,都可能是一次攻击的试探或实施。通过监控异常流量模式(如来自单一IP的突发请求)、识别恶意负载特征、分析日志中的攻击痕迹,能够将安全防线从被动防御转向主动预警。这个“持续之眼”的存在,使得安全体系具备了动态适应和进化能力,是应对未知威胁的关键。
人的因素:开发者与运维者的安全心智
最终,所有技术层面的安全措施,都依赖于设计、实施、维护它们的人。请求与响应流程中每一个环节的安全,从根本上离不开开发者与运维人员内化的安全心智。
开发者在编写每一行代码时,是否遵循安全编码规范?是否对用户输入保持“零信任”?是否在功能开发的同时同步考虑安全需求?这决定了应用程序天生的“免疫力”。运维人员在配置服务器、部署应用、管理网络时,是否遵循最小权限原则?是否养成了定期备份、更新、审计的习惯?这决定了系统运行时的“健康度”。
安全意识培训、安全开发流程的融入、责任制的建立,是将安全从技术条款转化为日常实践的文化基础。一个未被修复的已知漏洞,一个使用弱密码的管理后台,一次疏忽的配置更改,都可能让之前所有精妙的技术防御功亏一篑。人才是安全链条中最关键、也最脆弱的一环。培养全员的安全责任感,让安全成为设计和运维中的本能思考,是构筑不可摧毁的防御体系的终极答案。
以上是关于web服务器的请求和响应离不开谁 web服务器的请求和响应离不开谁的安全的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器的请求和响应离不开谁 web服务器的请求和响应离不开谁的安全;本文链接:https://zwz66.cn/jianz/396991.html。
猜你喜欢
- web服务器端口占用率,web服务器端口占用率多少 2026-11-01
- web服务器的端口(web服务器使用的端口是) 2026-11-01
- web服务器的架设 web服务器的配置与架设实验总结 2026-11-01
- web服务器的搭建(web服务器搭建的流程图) 2026-11-01
- web服务器的搭建过程 web服务器的搭建过程有哪些 2026-11-01
- web服务器的搭建用什么语言;web服务器的搭建用什么语言编译 2026-11-01
- web服务器的搭建用什么语言编译(web服务器的搭建用什么语言编译程序) 2026-11-01
- web服务器的搭建用什么语言开发,web服务器的搭建用什么语言开发的 2026-11-01
- web服务器的搭建流程、web服务器的搭建流程图 2026-11-01
- web服务器的搭建步骤、web服务器的搭建步骤包括 2026-11-01







