web服务器的端口(web服务器使用的端口是)
-
web,服务器,的,端口,使,用的,是,在,浩瀚,无垠,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 06:37
- 小虎建站百科知识网
web服务器的端口(web服务器使用的端口是) ,对于想了解建站百科知识的朋友们来说,web服务器的端口(web服务器使用的端口是)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在浩瀚无垠的数字海洋中,数据如同川流不息的潮水。你是否曾好奇,当你在浏览器中输入一个网址,轻敲回车,那绚丽的网页是如何跨越千山万水,精准地呈现在你眼前的?这一切的背后,隐藏着一个至关重要的“交通枢纽”——Web服务器的端口。它并非实体插孔,而是网络通信中一个逻辑意义上的数字门户,是服务器与外界对话的专属通道。理解端口,就如同掌握了互联网世界的地址簿与门禁密码,既是技术探索的钥匙,也是构筑安全防线的基石。本文将带你潜入表层之下,揭开端口运作的神秘面纱。
端口的本质:数字世界的门牌号
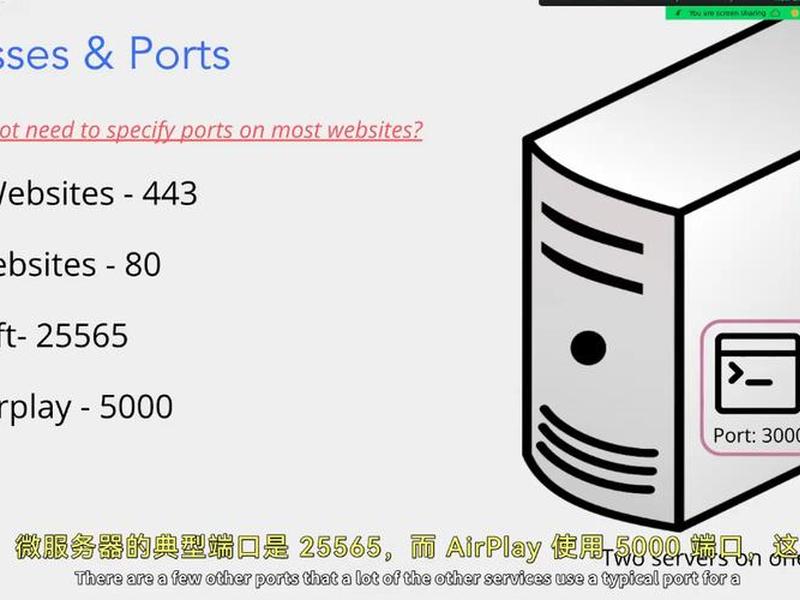
端口,本质上是一个16位的整数,范围从0到65535。我们可以将服务器的IP地址想象成一栋宏伟大楼的具体街道地址,而端口就是这栋大楼里成千上万个房间的门牌号。当客户端(如你的浏览器)想要访问服务器上的特定服务(如网页服务),它必须同时知道服务器的IP地址和对应的端口号。著名的80端口和443端口,就如同这栋大楼最繁忙的“接待大厅”和“加密贵宾室”,分别承载着普通的HTTP流量和加密的HTTPS流量。
这个设计精妙的寻址系统,允许多个网络服务在同一台服务器上和谐共存,互不干扰。电子邮件服务可能守着25号门(SMTP),文件传输服务活跃在21号门(FTP),而数据库服务则在3306号门(MySQL)内默默工作。每一个端口都像是一个专注的接线员,只处理特定协议的电话。没有端口,网络数据包将如同无头苍蝇,找不到正确的归宿,整个互联网的秩序将瞬间崩塌。
端口的分配并非随意为之,而是由互联网号码分配机构(IANA)大致规划。0到1023号端口被称为“知名端口”或“系统端口”,通常预留给最重要的系统服务,普通用户程序无权占用。1024到49151号是“注册端口”,可供用户进程或程序注册使用。剩余的则是“动态或私有端口”,供临时连接使用。这套严谨的体系,确保了全球网络通信的基础秩序。
默认端口的秘密与变迁
提及Web服务器,80端口几乎是无人不知的“默认入口”。自万维网诞生之初,它便承载了绝大多数HTTP网页流量,成为互联网开放的象征。访问`http://example.com`,浏览器默认就是在向服务器的80端口发起请求。这个端口的选择带有早期网络的简洁印记,它足够靠前,易于记忆和配置。随着互联网的爆炸式增长,这个开放通道也暴露出了巨大的安全隐患——数据以明文传输,犹如在熙攘的广场上高声喊出密码。
于是,肩负加密重任的443端口登上了历史舞台。当你在网址前看到“https”和那把绿色的小锁时,你正通过443端口与服务器建立一条加密隧道。所有在这条隧道中穿梭的数据——你的登录凭证、支付信息、私密聊天——都被复杂的加密算法所保护,窥探者只能看到一堆毫无意义的乱码。从80到443的迁移,不仅仅是端口数字的变化,更是整个互联网向安全、隐私保护迈进的一大步,是信任的基石。
默认端口并非一成不变。一些管理员出于安全或特殊需求,会进行“端口重定向”或使用非标准端口。例如,将Web服务从显眼的80端口迁移到8080、8888等端口,这就像给公司正门挂上不起眼的招牌,一定程度上能避开自动化攻击脚本的粗略扫描。但这也带来了新的问题,用户可能需要手动在地址后输入“:端口号”才能访问。理解默认端口及其变迁,是管理、访问乃至保护Web服务的第一课。
端口扫描:黑客的探针与防御者的雷达
在暗流涌动的网络安全领域,端口是攻击与防御的前沿阵地。端口扫描,是一种探测目标主机开放了哪些端口及其对应服务的技术。对于系统管理员,这是宝贵的资产清点和漏洞评估工具;对于恶意攻击者,这则是寻找入侵突破口的前奏。一个不该对外开放的端口被意外打开,就如同城堡墙上留下了一道未上锁的侧门,足以让整个防御体系功亏一篑。
攻击者利用扫描工具,可以快速绘制出目标服务器的“端口地图”。发现开放了21端口?可能意味着存在配置不当的FTP服务器,尝试匿名登录。发现了3306端口?MySQL数据库可能暴露在外,弱密码猜测攻击随即而来。甚至,一个过时Web服务软件在80端口上的微小版本漏洞,都可能成为植入后门、窃取数据的起点。安全的第一要义便是 “最小化开放” ——只开放绝对必要的端口,并为它们配备坚固的防火墙规则。
防御端口扫描,是一场持续的智慧较量。除了严格限制开放端口,还可以采用端口敲门、设置入侵检测系统(IDS)等技术。端口敲门技术要求客户端先按特定顺序访问一系列封闭端口,如同对暗号,正确后才打开真正的服务端口。而IDS则像警觉的哨兵,能识别出频繁、快速的扫描行为并发出警报。将服务器置于防火墙或安全组之后,仅允许可信IP地址访问管理端口,更是基础的、却至关重要的安全实践。
性能优化与负载均衡中的端口艺术
在高并发、大流量的现代Web应用中,端口的管理直接关系到用户体验与系统稳定性。单靠80或443端口已难以应对海量请求,这时便需要负载均衡器登场。负载均衡器本身监听80/443端口,接收所有用户请求,然后根据预设策略(如轮询、最少连接数等),将流量分发到后端多个真实Web服务器上的内部端口(如8080)。这样,对外只有一个统一的访问入口,对内却实现了水平扩展,有效避免了单点故障。
端口在此架构中扮演着路由标签的角色。不同的服务或同一服务的不同集群,可以被分配不同的内部端口,便于管理和监控。例如,静态图片服务跑在8001端口,动态API服务跑在8002端口,后台管理服务跑在8003端口。通过Nginx、HAProxy等反向代理软件的精确配置,可以根据请求的路径、域名等特征,将流量透明地转发到对应的后端端口。这种解耦使得扩容、升级某个特定服务变得轻而易举,无需中断整体服务。
端口的合理配置还能优化连接资源。操作系统为每个连接分配一个临时端口,端口的数量是有限的。通过调整TCP/IP内核参数,如`net.ipv4.ip_local_port_range`,可以优化服务器处理大量并发连接的能力。在微服务架构中,每个微服务实例往往在随机或指定的高端口号上运行,服务发现机制(如Consul, Eureka)则负责记录这些动态变化的“门牌号”,确保服务间能准确通信。端口的艺术,就是资源调度与流量治理的艺术。
云时代与容器化下的端口新范式
云计算与容器技术的兴起,彻底重塑了端口的定义与管理方式。在传统的物理机或虚拟机中,端口直接绑定在主机网络栈上。而在Docker容器的世界里,每个容器拥有自己独立的、隔离的网络命名空间,容器内部的应用可以自由使用任何端口(比如容器内应用监听80端口),而不会与主机或其他容器冲突。关键在于“端口映射”——将容器内部的端口映射到宿主机的某一个端口上,外部世界通过访问宿主机的这个映射端口,才能与容器内的服务交互。
这使得端口的配置变得极度灵活且可编程。通过Docker命令或Kubernetes编排文件的简单声明,就能轻松完成端口暴露和映射。在Kubernetes中,Service资源抽象了一层,它为一组Pod(容器组)提供了一个稳定的访问入口(ClusterIP和端口),无论Pod如何重启、迁移,这个访问入口保持不变。而Ingress资源则进一步提供了基于HTTP/HTTPS(通常仍是80/443端口)的七层路由能力,根据域名和路径将流量分发到不同的后端Service。
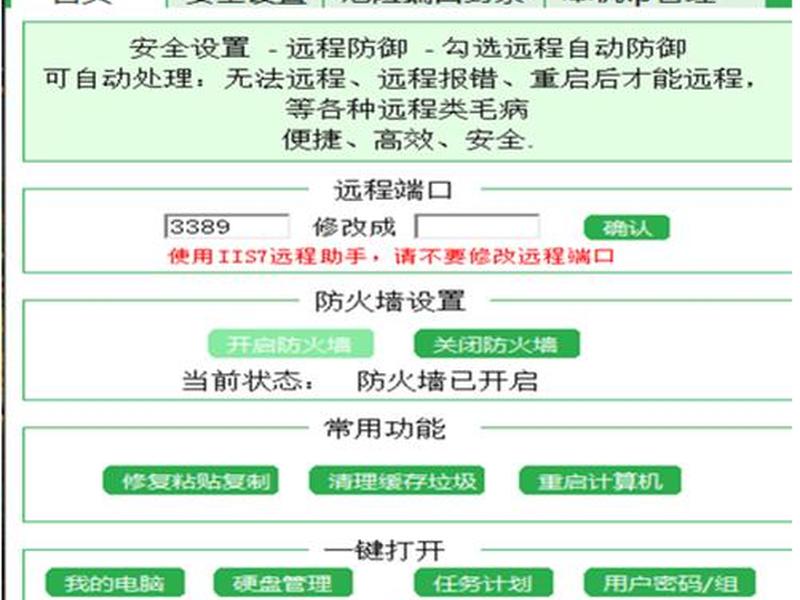
云服务商也提供了新的抽象。例如,在AWS或阿里云上,安全组(Security Group)取代了部分传统的防火墙功能,它以更直观的规则形式控制着端口的入站和出站流量。服务器本身可能不再直接拥有公网IP,端口暴露在负载均衡器或API网关之后。这些变化要求运维人员和开发者必须用新的视角看待端口:它不再仅仅是服务器的一个属性,更是整个云原生应用交付链条中一个可动态配置、声明式管理的连接端点。
端口的安全加固与最佳实践
守护端口的安全,就是守护数字家园的大门。定期审计开放端口是必须的仪式。使用`netstat`、`ss`(Linux)或`Get-NetTCPConnection`(PowerShell)等命令,可以清晰列出本机所有监听中的连接和端口。任何未知的、非授权的监听端口都应立即引起警惕,它们可能是恶意软件留下的后门。结合防火墙(如iptables, firewalld, Windows防火墙)的白名单策略,只允许来自特定IP或IP段访问管理端口(如SSH的22端口),能极大缩小攻击面。
对于必须开放的Web服务端口(80/443),保持软件最新是抵御漏洞利用的最有效手段。Web服务器软件(如Nginx, Apache)、运行环境(如PHP, Python, Node.js)以及应用程序本身的安全补丁,都需要及时更新。可以借助Web应用防火墙(WAF),它部署在Web服务器前端,像一道智能过滤网,能够识别并阻断针对80/443端口的常见Web攻击,如SQL注入、跨站脚本(XSS)等,即使应用本身存在漏洞,也多了一层坚固的防护。
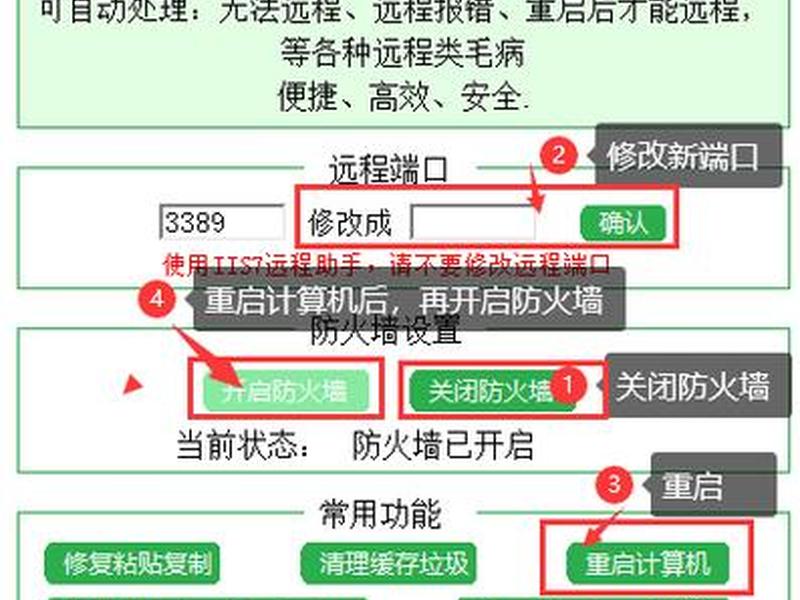
改变“默认即信任”的思维定势。将关键管理服务从默认端口迁移到非标准高端口号,是一种简单有效的“安全通过隐匿”策略(尽管不能作为唯一依赖)。例如,将SSH服务从22端口改为一个随机的高位端口,能自动过滤掉大量针对22端口的自动化暴力破解尝试。为所有服务,尤其是数据库、缓存等中间件的监听端口,设置强密码或密钥认证,并坚决杜绝使用默认密码。端口的安全,归根结底是人的安全意识与严谨流程的结合。
从信息高速公路的“门牌号”,到网络安全攻防的“烽火台”,再到高可用架构的“调度枢纽”,Web服务器的端口远不止一个简单的数字。它是逻辑与物理的交汇点,是秩序与流量的控制器,更是安全与风险的放大器。理解它,意味着理解了网络通信的基本法则;管理它,意味着掌握了服务部署的核心技能;守护它,则意味着背负起了数据安全的重要责任。在这个万物互联的时代,每一个默默工作的端口,都在无声地支撑着我们数字生活的每一刻。下次当你轻松打开一个网页时,不妨在脑海中向那些精准、高效、安全的端口,道一声感谢。
以上是关于web服务器的端口(web服务器使用的端口是)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器的端口(web服务器使用的端口是);本文链接:https://zwz66.cn/jianz/396990.html。
猜你喜欢
- web服务器的请求和响应离不开谁 web服务器的请求和响应离不开谁的安全 2026-11-01
- web服务器的架设 web服务器的配置与架设实验总结 2026-11-01
- web服务器的搭建(web服务器搭建的流程图) 2026-11-01
- web服务器的搭建过程 web服务器的搭建过程有哪些 2026-11-01
- web服务器的搭建用什么语言;web服务器的搭建用什么语言编译 2026-11-01
- web服务器的搭建用什么语言编译(web服务器的搭建用什么语言编译程序) 2026-11-01
- web服务器的搭建用什么语言开发,web服务器的搭建用什么语言开发的 2026-11-01
- web服务器的搭建流程、web服务器的搭建流程图 2026-11-01
- web服务器的搭建步骤、web服务器的搭建步骤包括 2026-11-01
- web服务器的搭建实验报告(web服务器搭建实训报告) 2026-11-01







