web服务器登录入口,web服务器登录入口在哪里
-
web,服务器,登录,入口,在哪里,在,浩瀚,的,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 06:20
- 小虎建站百科知识网
web服务器登录入口,web服务器登录入口在哪里 ,对于想了解建站百科知识的朋友们来说,web服务器登录入口,web服务器登录入口在哪里是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在浩瀚的互联网宇宙中,每一个绚丽的网站、每一次流畅的交互,背后都矗立着一台无声运转的Web服务器。它如同数字城堡的心脏,而Web服务器登录入口,便是打开这座城堡核心机房的唯一钥匙。那么,这把关键的钥匙究竟藏在哪里?通往服务器控制中枢的路径又有几条?这不仅是一个技术问题,更是一场关于掌控与探索的数字冒险。本文将为您拨开迷雾,深入揭示Web服务器登录入口的多个维度,无论您是运维新手还是资深开发者,都能找到那条属于自己的通关秘径。
一、基础路径:远程协议直连入口
最经典、最直接的登录方式,莫过于通过各种远程管理协议建立的通道。这如同获得了城堡正门的特许通行证。
SSH(安全外壳协议) 是Linux/Unix世界毋庸置疑的王者。它通过22端口(默认)建立加密连接,使用命令行界面提供强大的控制能力。管理员通过输入`ssh username@server_ip`命令,配合密码或密钥,即可穿越网络,直接置身于服务器的终端环境中。这种方式的魅力在于其极致的高效与安全,所有传输数据皆被加密,是执行脚本、管理服务、查看日志的首选入口。
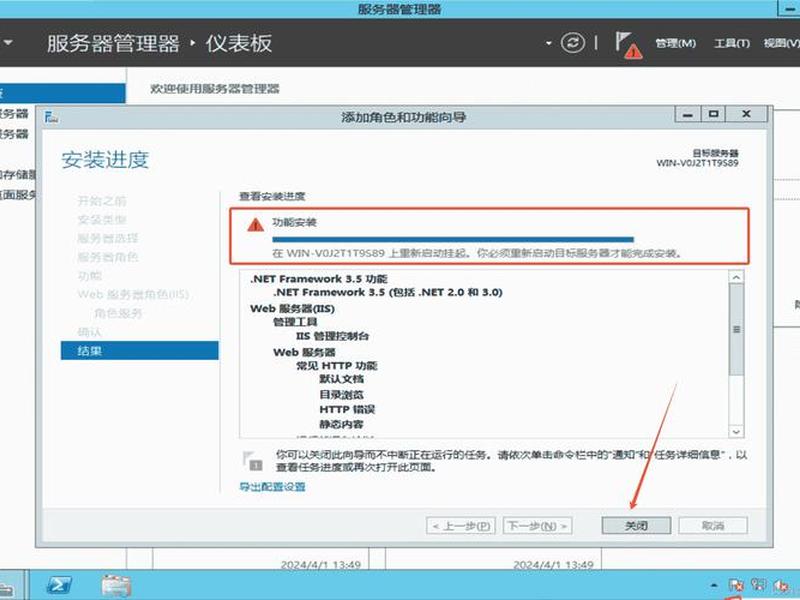
对于Windows服务器阵营,远程桌面协议(RDP) 则提供了图形化的登堂入室体验。默认使用3389端口,它允许用户看到与服务器本地几乎相同的桌面环境。鼠标点击、窗口操作、图形化配置,这一切都让管理变得直观。尤其是在部署ASP.NET应用或配置IIS(Internet信息服务)时,图形界面的优势无可替代。只需在本地电脑的远程桌面连接工具中输入服务器IP地址,验证凭据后,便能“附身”于远端的服务器。
Telnet作为一个更古老的协议,因其数据传输不加密已逐渐被SSH取代,但在某些特定网络设备或遗留系统中仍可能见到它的身影。而FTP/SFTP/SCP等文件传输协议,虽然主要功能是文件交换,但其身份验证过程也可被视为一种针对文件系统的特定“登录入口”,是管理网站内容的常用侧门。
二、控制面板:图形化集成管理门户
如果说协议直连是专业工匠的工具间,那么Web控制面板就是为城堡管理者准备的现代化指挥中心。它将复杂的命令行操作转化为直观的按钮和表单,大大降低了服务器管理的门槛。
cPanel/Plesk 是虚拟主机和中小型服务器领域的双子星。它们的登录入口本身就是一个特定的网站地址,通常形如`https://服务器IP:2083`(cPanel)或`https://服务器IP:8443`(Plesk)。用户只需使用服务商提供的账号密码在浏览器中登录,便能在一个界面里完成域名绑定、数据库创建、邮箱设置、文件管理、备份恢复等几乎所有日常操作。这个入口将分散的工具整合成一套仪表盘,是无数网站站长的起点。
宝塔面板 则在中文用户中享有盛誉。它支持Linux与Windows系统,安装后通过`http://服务器IP:8888`这样的特定端口访问。其设计更符合国内用户习惯,提供软件一键安装、安全监控、任务计划等丰富功能。通过宝塔面板,管理Nginx、Apache、MySQL、PHP等环境变得像搭积木一样简单,它创造了一个高度集成的Web化服务器操作入口。
各大云服务商也提供了自家的云控制台,例如阿里云ECS控制台、腾讯云CVM控制台。登录云平台账号后,可以在网页上对服务器进行开关机、重置密码、配置安全组、挂载磁盘等底层操作。虽然不直接提供系统内的命令行或桌面环境,但它是管理服务器“硬件”生命周期和网络配置的最高层级入口,与上述面板相辅相成。
三、应用层入口:特定服务的管理后台
服务器之上运行的具体应用,也往往拥有自己独立的Web登录入口。这些入口是管理网站内容、业务数据的直接界面,可视为城堡内各个功能大厅的管理室。
最典型的便是内容管理系统(CMS)的后台。无论是WordPress、Joomla还是Drupal,安装完成后都会有一个管理员后台地址,通常是`http://你的网站域名/wp-admin`或`/administrator`。通过这个入口,编辑者可以发布文章、上传图片、安装主题插件,实现所有网站内容的更新与管理,而无需触碰服务器底层。这个入口面向的是内容运营人员,而非系统管理员。
数据库管理界面 是另一个关键入口。phpMyAdmin 作为MySQL/MariaDB最著名的Web客户端,通过`http://服务器IP/phpmyadmin`地址访问,提供了用浏览器执行SQL语句、管理数据库和表的强大能力。类似地,Adminer 作为一个轻量级替代品,以及pgAdmin 用于PostgreSQL数据库,它们都创造了通过浏览器管理复杂数据系统的友好入口。
监控与管理工具 如Webmin,也是一个强大的通用型Web管理入口。它通过10000端口访问,旨在用Web界面完成系统用户管理、服务配置、网络设置等大量Linux系统管理任务,可以看作是将部分命令行功能Web化的桥梁。这些应用层入口将特定的管理功能封装成直观的Web应用,实现了权限的细分和操作的专精化。
四、安全网关:跳板机与堡垒机屏障
在大型企业或高安全要求的环境中,直接暴露服务器的登录入口被认为是巨大的风险。于是,跳板机或堡垒机应运而生,它们构成了一个统一的、受严密审计的安全代理入口。
所有运维人员不再直接连接生产服务器,而是必须先登录到这台特定的堡垒主机。登录堡垒机本身,可能采用SSH、RDP或专属的Web客户端。在通过堡垒机的严格身份认证(常结合双因素认证)后,运维人员才能在堡垒机提供的界面或隧道中,选择目标服务器进行二次连接。这个入口模式的核心价值在于收敛和审计:它将所有入口收归一点,并详细记录“谁、在何时、通过何账号、登录了哪台服务器、执行了什么命令”。
这种架构下,Web服务器的真实登录入口(如SSH端口)可能被防火墙策略严格限制,只允许来自堡垒机IP的访问,从而对公网完全隐形。寻找入口的过程变成了“找到并进入堡垒机”。这不仅是技术路径的改变,更是安全管理哲学的体现——将入口本身转化为一个具备强认证、强审计的安全缓冲区。
五、自动化与API入口:无声的机器对话
在现代 DevOps 和云原生实践中,一种新型的“登录”方式正变得越来越主流:应用程序编程接口(API)。人类通过图形或命令行界面交互,而程序与服务器之间则通过API进行“对话”。
云服务商提供完整的API,允许通过发送HTTP请求(通常附带密钥签名)来创建、启动、停止或配置服务器。像Ansible、Terraform这样的基础设施即代码工具,正是通过这些API入口,用声明式的配置文件来“管理”成百上千的服务器,无需人工逐一登录。容器化环境更是如此,管理Kubernetes集群中的服务,主要操作入口是`kubectl`命令行工具或其背后的API Server,而非登录到每个容器或节点。
这种入口是机器可读、高度自动化的。它意味着“登录”这一行为被抽象和编码,融入了持续集成/持续部署(CI/CD)的流水线中。服务器管理从手动操作演变为由代码驱动的、可重复的自动化过程,其入口也从浏览器或终端,转移到了代码仓库和自动化工具的配置文件中。
六、入口寻踪:端口、域名与发现技巧
在实际场景中,如何准确“找到”这些入口?它们通常与网络端口和访问地址紧密绑定。
最直接的线索是端口号。常见端口如22(SSH)、3389(RDP)、2083(cPanel)、8888(宝塔)、80/443(Web应用后台)是指引方向的明灯。使用`nmap`等端口扫描工具(在授权范围内)可以探测目标服务器开放了哪些服务端口,从而推测出可能的登录入口。是特定的URL路径。许多Web管理界面有默认路径,如`/admin`、`/login`、`/manager`等,尝试访问这些路径可能发现隐藏的入口。
对于云服务器,服务商提供的控制台是获取连接信息的起点,那里有公网IP、默认用户名以及重置密码的功能。虚拟主机服务则会将控制面板的访问地址直接告知用户。查看服务器的相关文档、配置文件(如查看Web服务器配置中是否定义了某个管理站点的虚拟主机),也是发现入口的有效方法。这个过程本身,就是一次结合网络知识、工具和实践经验的探索。
Web服务器登录入口并非一个单一、固定的地点,而是一个多元、立体的概念集合。它既可以是通往操作系统深处的SSH隧道或RDP连接,也可以是掌控全局的cPanel、宝塔等图形化面板;既是管理具体应用的WordPress后台、phpMyAdmin界面,也是保障企业安全的核心堡垒机;在自动化浪潮下,它甚至演变为机器与机器对话的API。
理解“入口在哪里”,本质上是理解服务器管理的不同层次、不同角色和不同安全范式。从直接操控的命令行,到便捷的图形界面,再到集中管控的安全网关和面向自动化的API,每一种入口都对应着一种管理哲学和适用场景。掌握寻找和运用这些入口的能力,就等于掌握了驾驭数字世界核心引擎的钥匙。无论入口形式如何演化,其根本目的始终未变:为授权者提供一条安全、可控、高效的路径,去管理和维护那些支撑起我们网络生活的、静默而强大的数字基石。
以上是关于web服务器登录入口,web服务器登录入口在哪里的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器登录入口,web服务器登录入口在哪里;本文链接:https://zwz66.cn/jianz/396974.html。
猜你喜欢
- web服务器百度百科(web服务器是什么东西) 2026-11-01
- web服务器登录入口网页版(web服务器登录入口网页版官网) 2026-11-01
- web服务器用什么语言、web服务器用什么语言编译 2026-11-01
- web服务器架设(web服务器的架设) 2026-11-01
- web服务器构建,web服务器的构建 2026-11-01
- web服务器有哪些 - web服务器有哪些?分别介绍其优缺点 2026-11-01
- web服务器是什么软件,web服务器是什么软件类型 2026-11-01
- web服务器是什么协议,web服务器是基于什么协议 2026-11-01
- web服务器是什么 - web服务器是什么场景下的应用,如何评估是否需要waf 2026-11-01
- web服务器是一种中间件,web服务器是一种中间件吗 2026-11-01







