web服务器是什么 - web服务器是什么场景下的应用,如何评估是否需要waf
-
web,服务器,是什么,场景,下,的,应用,如何,评估,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 06:12
- 小虎建站百科知识网
web服务器是什么 - web服务器是什么场景下的应用,如何评估是否需要waf ,对于想了解建站百科知识的朋友们来说,web服务器是什么 - web服务器是什么场景下的应用,如何评估是否需要waf是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的脉搏中,Web服务器如同永不疲倦的心脏,日夜不息地跳动,将信息与服务的血液泵送至全球网络的每个末梢。无论是轻触屏幕获取一则新闻,还是企业核心业务在云端流畅运转,背后都离不开它的默默支撑。这颗“心脏”暴露在开放网络环境中,也时刻面临着恶意流量的窥探与攻击。那么,Web服务器究竟是什么?它在哪些关键场景中扮演着不可或缺的角色?我们又该如何判断自己的“数字堡垒”是否需要部署Web应用防火墙(WAF)这面智能盾牌? 本文将带您深入探索,揭开从基础架构到安全决策的层层迷雾。
Web服务器:互联网的基石与守门人
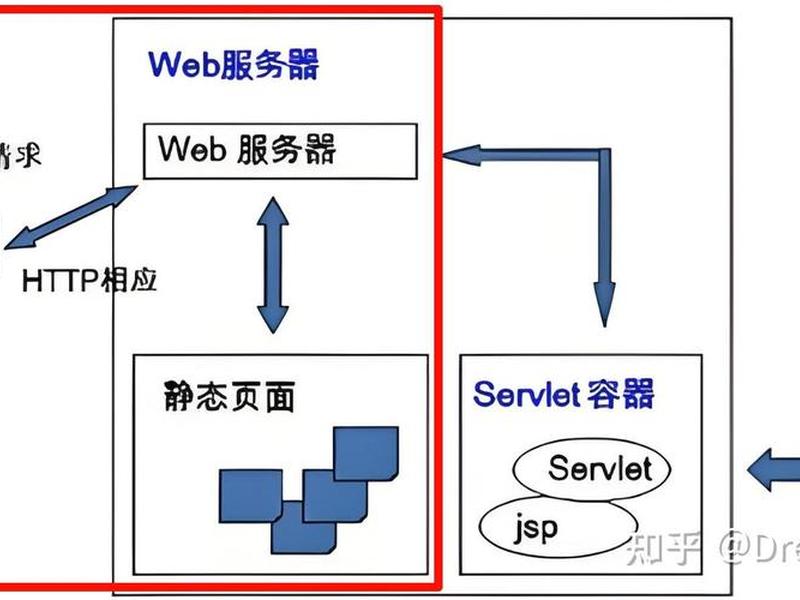
从本质上讲,Web服务器是一个特殊的软件程序,或者运行该程序的计算机系统。它的核心使命是理解并响应客户端(通常是浏览器)发来的HTTP/HTTPS请求。当您在地址栏输入一个网址,敲下回车键的瞬间,一场无声的对话便已开启:您的浏览器向目标Web服务器发送请求,服务器接收后,或从自身存储中调取对应的HTML文档、图片、CSS、JavaScript文件,或通过与其他程序(如应用服务器、数据库)交互动态生成内容,最后再将封装好的“响应包裹”精准送回您的浏览器,呈现为绚丽的网页。
它不仅是静态内容的仓库,更是动态交互的调度中心。现代Web服务器,如Nginx、Apache、IIS等,具备负载均衡、反向代理、缓存加速等高阶能力,其性能与稳定性直接决定了网站的访问速度、并发承载能力和用户体验。可以说,Web服务器是互联网内容与服务的物理承载点和逻辑交汇点,是数字世界得以存在和运行的基石性守门人。
纵横四海:Web服务器的核心应用场景
Web服务器的身影无处不在,其应用场景随着技术演进不断拓宽。最经典和普遍的场景莫过于内容发布与展示。从个人博客、企业官网到新闻门户、电商平台的商品详情页,这些以信息呈现为主的站点,严重依赖Web服务器高效、可靠地分发海量静态资源。
在交互式Web应用与服务场景中,Web服务器的角色更为复杂。它作为前端入口,接收用户登录、表单提交、API调用等请求,将请求转发给后端的应用逻辑处理单元(如Tomcat、Node.js应用),并将处理结果返回。社交平台、在线办公软件、银行网银系统等,都属于这一范畴。Web服务器是连接用户与复杂业务逻辑的关键桥梁。
在云端服务与API经济的浪潮下,Web服务器构成了云服务平台和微服务架构的对外接口。无数Restful API、GraphQL端点背后,都是Web服务器在管理请求路由、认证鉴权与流量调度。它支撑着手机App、物联网设备与云端服务的海量数据交换,成为现代数字化业务的神经中枢。
暗流涌动:Web服务器面临的安全威胁
越是重要的枢纽,越容易成为攻击者的靶心。Web服务器暴露于公网,面临着形形的安全威胁。注入攻击,如SQL注入、命令注入,企图通过构造恶意输入数据,欺骗服务器执行非预期指令,窃取或破坏数据库。跨站脚本攻击(XSS) 则试图将恶意脚本注入到网页中,在用户浏览器中执行,盗取用户会话Cookie等敏感信息。
更常见的还有跨站请求伪造(CSRF)、文件上传漏洞、安全配置错误以及旨在耗尽服务器资源的DDoS洪水攻击。这些攻击手段不断进化、自动化,传统基于网络层的防火墙和入侵检测系统(IDS/IPS)往往难以精准识别针对应用层(HTTP/HTTPS)逻辑漏洞的复杂攻击。安全威胁的暗流,时刻冲刷着Web服务器这道防线。
智慧盾牌:WAF的核心防护原理
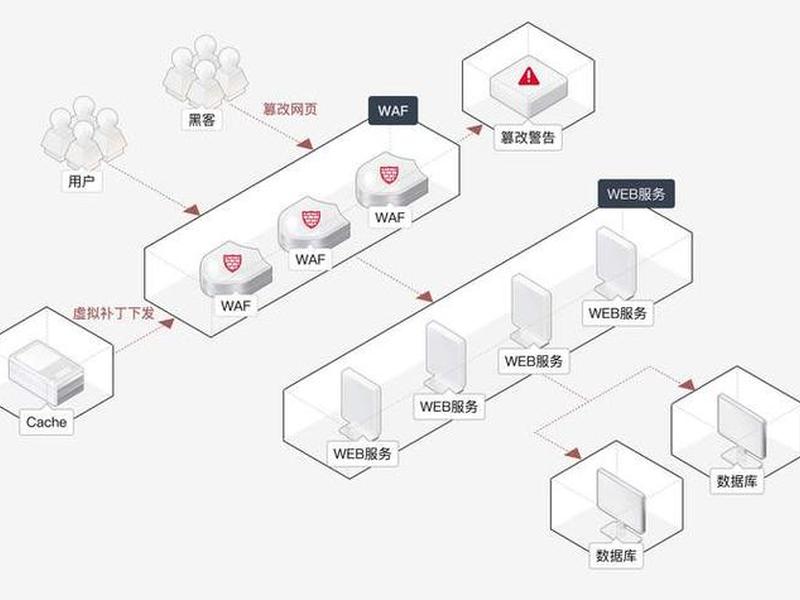
正是在这样的背景下,Web应用防火墙(WAF) 应运而生,它被视作守护Web应用的“智慧盾牌”。与传统防火墙关注IP、端口不同,WAF工作在应用层,深度解析HTTP/HTTPS流量。它像一位精通多国语言且经验丰富的安全检察官,仔细审视每一个进出Web服务器的请求和响应。
WAF的核心防护原理基于多种技术混合。签名/规则库过滤是其基础,通过匹配已知攻击模式(如OWASP Top 10中列举的攻击特征)来拦截恶意请求。行为分析则更进一步,通过建立正常流量模型,识别偏离常态的异常行为,从而发现零日攻击或变种攻击。先进的WAF还具备虚拟补丁功能,在官方修复程序发布前,临时为已知漏洞提供防护,为系统升级争取宝贵时间。
关键评估:何时需要引入WAF?
并非所有Web服务器都必须立即部署WAF。是否需要引入这面“智慧盾牌”,需要进行审慎的自我评估。审视业务价值与数据敏感性。如果您的网站处理用户隐私数据(身份证、银行卡号)、交信息,或是企业核心业务平台,一旦被攻破将导致重大经济损失或声誉风险,那么WAF几乎是一项必需品。
评估现有的安全措施与暴露面。如果您的Web应用由第三方框架或开源系统(如WordPress、Discuz!)快速搭建,存在大量已知漏洞隐患,且直接面向公网提供服务,那么遭受自动化扫描和攻击的概率极高。仅依靠系统补丁和开发者修复往往滞后,WAF能提供重要的额外防护层。
考虑合规性要求与成本效益。金融、医疗、政务等行业常常受到等级保护、PCI DSS等法规的强制约束,部署WAF可能是合规的硬性要求。需权衡安全事件可能造成的损失与WAF的采购、维护成本。对于小型静态宣传页,风险较低,或许可以通过严格的安全配置和定期审计来替代;但对于任何具有交互功能、用户输入或敏感数据的Web应用,投资WAF的性价比通常非常高。
部署与选择:让WAF价值最大化
决定部署WAF后,如何让其价值最大化?首先需选择适合的部署模式。云WAF(SaaS模式)部署快捷,无需维护硬件,适合大多数中小型企业和上云业务。反向代理模式将流量牵引至WAF服务商清洗后再回源,防护效果好。而硬件WAF或软件WAF(安装在自有服务器)则更适合对数据流量管控有极高自主性要求的大型机构。
在选择具体产品时,应关注其防护能力深度(是否覆盖OWASP Top 10、能否防御绕过技术)、性能影响(延迟、吞吐量)、易用性(策略配置是否灵活、告警是否清晰)以及可视化与报告功能。优秀的WAF不仅是拦截工具,更是安全态势的感知器,能帮助管理员持续优化安全策略。记住,WAF并非“部署即安全”,需要根据业务变化和威胁情报,持续调优规则,并与其他安全设备(如IDS、SIEM)联动,构建纵深防御体系。
以上是关于web服务器是什么 - web服务器是什么场景下的应用,如何评估是否需要waf的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器是什么 - web服务器是什么场景下的应用,如何评估是否需要waf;本文链接:https://zwz66.cn/jianz/396966.html。
猜你喜欢
- web服务器是什么协议,web服务器是基于什么协议 2026-11-01
- web服务器是一种中间件,web服务器是一种中间件吗 2026-11-01
- web服务器是 web服务器是响应来自web浏览器的请求 2026-11-01
- web服务器搭设 - web服务器的搭建与应用 2026-11-01
- web服务器搭建过程 web服务器搭建过程视频 2026-11-01
- web服务器搭建视频,web服务器搭建视频网站 2026-11-01
- web服务器搭建虚拟网站的详细教程(web服务器搭建虚拟网站的详细教程视频) 2026-11-01
- web服务器搭建网站、web服务器怎么搭建网站 2026-11-01
- web服务器搭建的流程图,web服务器搭建的流程图怎么做 2026-11-01
- web服务器搭建步骤(web服务器搭建步骤有哪些) 2026-11-01







