web服务器协议和端口协议区别、web服务器协议和端口协议区别大吗
-
web,服务器,协,议和,端口,协议,区别,、,大吗,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 05:17
- 小虎建站百科知识网
web服务器协议和端口协议区别、web服务器协议和端口协议区别大吗 ,对于想了解建站百科知识的朋友们来说,web服务器协议和端口协议区别、web服务器协议和端口协议区别大吗是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在互联网世界的底层,数据的奔流如同城市的交通系统。当我们畅游网络时,背后是两套至关重要的“交通规则”在默默协作:Web服务器协议与端口协议。许多初入网络技术领域的朋友常会困惑:它们到底有什么区别?区别大吗?是截然不同的两个概念,还是紧密关联、共同织就互联网这张大网的核心经纬?
本文将带你深入技术的肌理,剥开抽象术语的外壳,从多个维度透彻解析这两者的本质区别与深刻联系。理解它们,不仅是掌握网络基础的关键,更是优化服务器配置、保障网络安全、提升应用性能的基石。
核心定义:协议与门户的本质分野
让我们从最根本的定义入手。Web服务器协议,指的是在应用层定义的一套通信规则与标准,它规定了客户端(如浏览器)与服务器之间如何交换信息、理解彼此的意图。最常见的代表是HTTP(超文本传输协议) 及其安全版本HTTPS。它就像两国元首会谈时使用的“外交语言”和“礼仪流程”,决定了对话的内容结构、请求与回应的格式(例如GET、POST请求)、状态码(如404、500)等。没有这套协议,浏览器即使收到了服务器的数据包,也如同看到天书,无法解析成我们看到的图文并茂的网页。
而端口协议,更准确地说,是端口号与传输层协议(主要是TCP或UDP)的结合体。端口号是一个16位的数字(范围0-65535),它充当网络通信中的“门户”或“通道编号”。当数据通过IP地址找到目标计算机(服务器)后,端口号指明了数据应该交给这台计算机上的哪一个具体的应用程序或服务来处理。例如,Web服务通常监听80端口(HTTP) 或443端口(HTTPS)。传输层协议(TCP/UDP)则负责数据的可靠或不可靠传输。端口协议更像是“货物运输的码头编号和运输方式”,它不关心运输的“货物”(数据)具体是什么内容,只确保数据能准确送达正确的“仓库”(应用程序)。
由此可见,二者的区别从诞生之初就已注定:一个规约“对话内容”(What),一个管理“传送地址与方式”(Where & How)。
所属网络层次:OSI模型中的不同舞台
为了更清晰地定位,我们必须请出经典的OSI(开放系统互连)七层模型或简化的TCP/IP四层模型。在这个分层架构中,不同的协议各司其职。
Web服务器协议(如HTTP/HTTPS) 位于模型的应用层(第七层)。这一层直接面向用户应用程序,提供网络服务。它的职责是生成最终用户能看到和交互的数据内容。当你点击一个链接,浏览器就会按照HTTP协议的规定,封装一个请求报文,发往服务器。
而端口的概念则紧密关联于传输层(第四层)。传输层的核心协议TCP和UDP,利用端口号来实现多路复用和多路分解。即一台服务器可以同时运行多个网络服务(如Web、FTP、邮件),每个服务绑定一个唯一的端口号。当数据包到达时,操作系统根据端口号就能将其分发给对应的服务进程。可以说,端口是传输层为上层应用层服务提供的“接入点”。
这种层次差异意味着:Web服务器协议是“演员”,在应用层的舞台上表演(生成网页内容);端口是“舞台侧面的入场通道编号”,确保观众(数据包)能准确找到要看哪场演出(哪个服务)。
功能角色:内容引擎与交通枢纽的对比
从功能视角看,二者的角色截然不同,却又缺一不可。
Web服务器协议的核心功能是“内容生成与交换”。它定义了资源的标识方式(URL)、操作的方法(GET、POST、PUT、DELETE等)、响应的状态、报文头的元信息(如内容类型、缓存控制)、以及会话管理(如Cookie)。HTTPS还在HTTP基础上增加了TLS/SSL加密层,确保了传输过程的安全性。没有HTTP协议,就没有万维网(World Wide Web)的统一交互体验。
端口协议的核心功能是“进程寻址与传输控制”。它的首要任务是唯一标识主机上的应用程序端点。著名的“周知端口”(0-1023)如80、443、21(FTP)、25(SMTP)等,就像公共服务的热线电话,广为人知。结合TCP协议,它提供面向连接的、可靠的、基于字节流的传输服务,确保数据包有序、无误地到达;结合UDP协议,则提供无连接的、尽最大努力交付的传输服务,追求速度。端口本身不解释数据,它只是忠实的邮差和分拣员。
简言之,一个负责“生产并包装货物”(协议),一个负责“按照地址送货上门”(端口+传输层)。
配置与体现:软件逻辑与系统绑定的差异
在实际的服务器配置与管理中,二者的体现方式和配置位置也大相径庭。
Web服务器协议的配置与实现,主要体现在Web服务器软件(如Nginx, Apache, IIS)的配置文件中。管理员需要配置虚拟主机、URL重写规则、SSL证书、缓存策略、内容压缩、请求限制等,这些都是HTTP/HTTPS协议功能的具体实现和优化。例如,在Nginx配置中设置 `listen 443 ssl http2;` 并指定证书路径,就是在启用HTTPS协议。协议的升级(如从HTTP/1.1到HTTP/2)通常需要服务器软件和客户端同时支持。
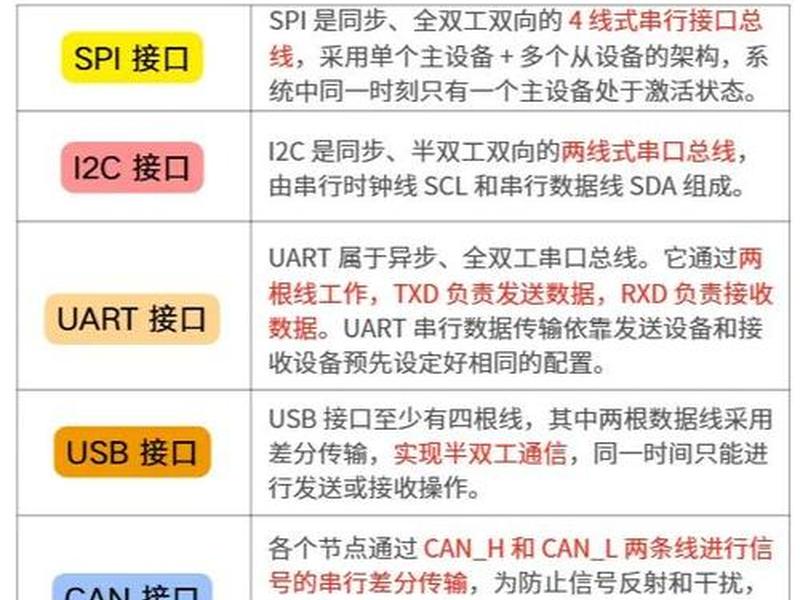
端口协议的配置与使用,则更多与操作系统和网络安全策略相关。服务进程启动时会向操作系统申请绑定一个特定的端口。管理员通过操作系统的防火墙(如iptables, Windows防火墙)或安全组(云服务器)来开放或封锁特定端口。端口的更改相对灵活,例如可以将Web服务从80端口改到8080端口,但这需要客户端在访问时显式指定端口号(如 `http://example.com:8080`)。端口本身没有“配置”,只有“占用”和“放行”的概念。
协议是Web服务器软件的“业务逻辑”,端口是操作系统网络的“通行证”。
安全性维度:攻击面与防御点的分离
在网络安全领域,协议和端口构成了不同维度的攻击面和防御重点。
Web服务器协议的安全,聚焦于应用层攻击。这包括:
防御措施包括使用WAF(Web应用防火墙)、定期更新服务器软件修补协议实现漏洞、实施安全的编码实践。
端口协议的安全,聚焦于网络层访问控制。风险包括:
防御措施主要是严格的网络隔离和最小权限原则:通过防火墙只开放必要的端口,关闭所有无关端口;使用非标准端口在一定程度上可避免自动化扫描(但非根本安全手段)。
安全加固必须双管齐下:既要在网络边界守好“端口”大门,也要在应用内部筑牢“协议”逻辑的城墙。
相互依存:协同工作的共生关系
尽管区别显著,但Web服务器协议与端口协议绝非孤立存在,而是深度耦合、协同工作的共生关系。它们的联系如同“锁与钥匙”、“电话内容与电话号码”。
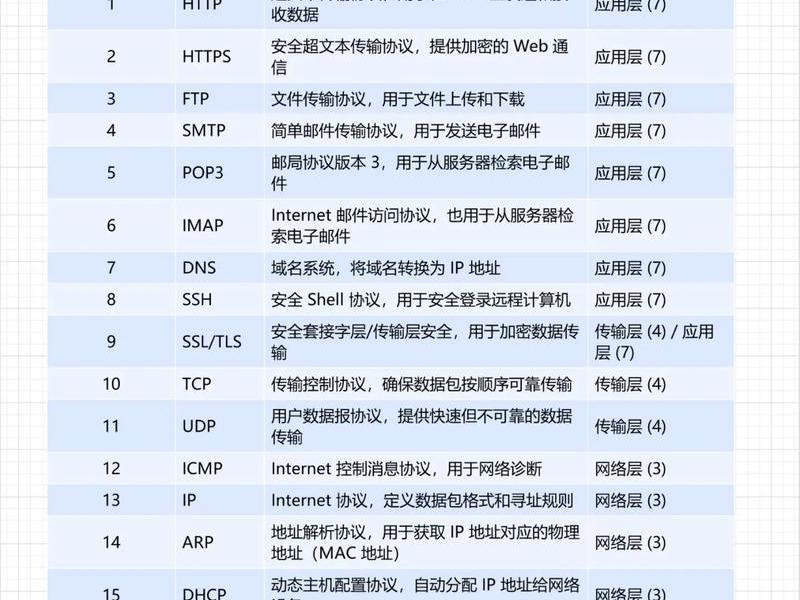
一个完整的Web访问过程完美体现了两者的协作:用户在浏览器输入URL(包含协议和域名),浏览器首先通过DNS解析得到服务器IP地址,然后默认向该IP的80端口(HTTP) 或443端口(HTTPS) 发起TCP连接。连接建立后,浏览器才按照HTTP/HTTPS协议的格式,封装请求报文,通过已建立的TCP连接(对应特定端口)发送出去。服务器端的Web服务进程监听着80/443端口,收到TCP连接请求和数据后,根据HTTP/HTTPS协议解析请求内容,生成响应,再通过同一个TCP连接和端口将数据传回浏览器。
没有端口,协议报文无法送达正确的应用程序;没有协议,端口传送的数据只是一堆无意义的二进制流,无法被理解。 将HTTPS服务绑定到443端口是一种强制的“最佳实践”约定,但技术上完全可以将HTTPS服务配置到其他任意端口(如8443),只要客户端知晓并指定即可。这恰恰说明,协议决定了通信的“语义”,而端口决定了通信的“地址”。
区别显著,但合则两利
回到最初的问题:Web服务器协议和端口协议的区别大吗? 答案是:非常大,它们分属于网络通信体系中不同层次、承担不同核心职能的两个基础概念。
它们的区别体现在定义、所属层次、功能角色、配置位置和安全性等方方面面。这种区别并非割裂,而是专业分工的体现。在庞大的互联网世界中,正是这种清晰的分层与协作,使得复杂、高效的网络服务成为可能。理解它们的区别与联系,是驾驭网络技术、进行服务器运维、实施安全防护的必修课。下一次,当你配置服务器或排查网络故障时,请记得同时审视这两个维度:协议是否正确处理?端口是否畅通无阻? 唯有二者兼备,数据的洪流才能在你的指挥下,有序、安全、高效地奔涌。
以上是关于web服务器协议和端口协议区别、web服务器协议和端口协议区别大吗的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器协议和端口协议区别、web服务器协议和端口协议区别大吗;本文链接:https://zwz66.cn/jianz/396918.html。
猜你喜欢
- web服务器协议和端口有关系吗(web服务器协议和端口有关系吗知乎) 2026-11-01
- web服务器协议和端口协议、web服务器协议和端口协议的关系 2026-11-01
- web服务器协议和端口 web服务器协议和端口有关系吗 2026-11-01
- web服务器内网穿透工具 web服务器内网穿透工具有哪些 2026-11-01
- web服务器入口、web服务入口软件 2026-11-01
- web服务器入口 - web服务入口软件 2026-11-01
- web服务器使用的协议;web服务器使用的协议有哪些 2026-11-01
- web服务器使用的协议是什么(web服务器使用的协议是什么意思) 2026-11-01
- Web服务器使用教程(web服务器使用教程视频) 2026-11-01
- web服务器位于哪里 web服务器位于哪里安全 2026-11-01







