web服务器协议和端口协议、web服务器协议和端口协议的关系
-
web,服务器,协,议和,端口,协议,、,的,关系,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 05:15
- 小虎建站百科知识网
web服务器协议和端口协议、web服务器协议和端口协议的关系 ,对于想了解建站百科知识的朋友们来说,web服务器协议和端口协议、web服务器协议和端口协议的关系是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在浩瀚如宇宙的数字网络中,每一比特数据的流动都遵循着无形的法则。当你轻点鼠标,一个网页瞬间在屏幕上绽放,这看似简单的动作背后,是一场由Web服务器协议与端口协议共同导演的精密交响。它们并非各自为政的孤立技术,而是彼此缠绕、互为唇齿的共生体。协议定义了对话的“语言”与“礼仪”,而端口则划定了这场对话发生的“专属房间”。理解它们之间千丝万缕的关系,就如同掌握了开启互联网核心殿堂的密钥,不仅能洞悉信息流转的奥秘,更能为构建高效、安全的网络服务奠定基石。本文将深入探索这对数字世界基石组合的深层联系,揭示它们如何协同编织出我们每日依赖的网络体验。
协议与端口:定义与角色
Web服务器协议,最广为人知的代表是HTTP(超文本传输协议)及其安全版本HTTPS,是一套预先设定好的通信规则。它详细规定了客户端(如浏览器)与服务器之间如何交换请求与响应,包括数据的格式、顺序以及错误处理方式。可以说,协议是网络通信的“语法”和“语义”,确保了双方能够无歧义地理解彼此的信息。
端口协议,更准确地说,是传输层协议(如TCP或UDP)与端口号的结合概念。端口并非一个独立的协议,而是一个16位的数字标识符,范围从0到65535。它像是一栋大楼里无数个房间的门牌号。传输协议负责建立可靠或不可靠的连接通道,而端口号则在这个通道上指明了数据应该送达哪个具体的“应用程序房间”。例如,Web服务器软件(如Nginx、Apache)通常“监听”在特定的端口上,等待客户端的敲门。
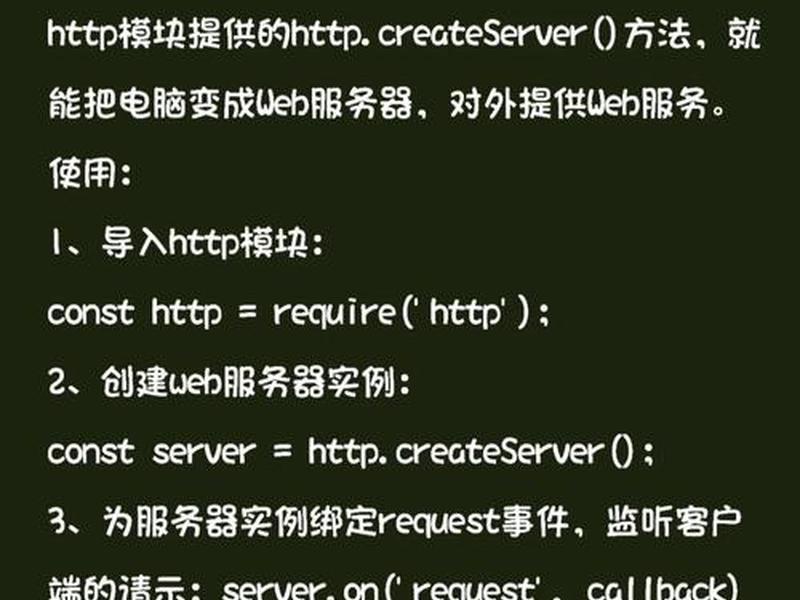
两者的关系在初始连接时就已确立:当你在浏览器输入一个网址,系统首先通过DNS解析得到服务器IP地址(大楼地址),然后默认使用HTTP协议(约定语言)尝试连接到该IP地址的80端口(默认房间),或使用HTTPS协议连接到443端口。没有端口,协议请求不知送往何处;没有协议,端口接收到的只是一堆无法解读的乱码。它们是地址与导航图的关系,共同完成了通信的寻址与解读两大基础任务。
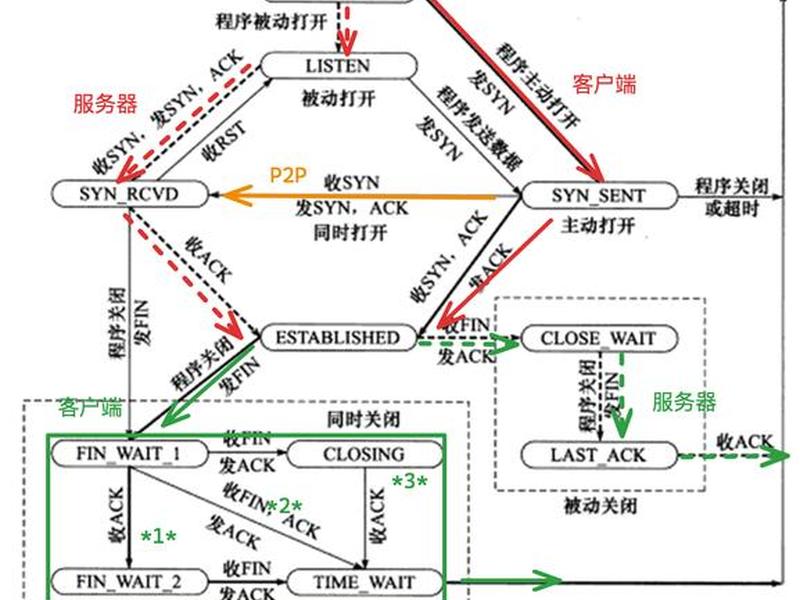
默认配对的经典组合
互联网的便利性很大程度上源于一些约定俗成的“默认配对”。这些配对是协议与端口关系最直观、最普遍的体现,形成了网络世界的标准礼仪。HTTP与80端口,HTTPS与443端口,就是其中最著名的黄金搭档。这种绑定并非物理强制,而是由互联网数字分配机构(IANA)官方规定并深入人心的事实标准。
这种默认配对带来了极高的效率。用户无需记住复杂的端口号,浏览器和服务器会依据协议类型自动导向正确的端口。它降低了使用门槛,构成了万维网得以普及的基础设施。这种强关联性也带来了安全与管理的考量。攻击者同样熟知这些默认端口,非标准端口有时被用于隐藏服务或规避常规扫描。
除了Web服务,其他常见服务也有其标志性配对:FTP协议通常使用21端口,SSH协议使用22端口,SMTP协议使用25端口。每一个配对都代表了一项特定的网络服务功能。理解这些经典组合,是进行网络配置、故障排查和安全加固的第一步。它们像城市里的主要干道,标识清晰,车流密集,承载着互联网的基础流量。
灵活映射与运维艺术
尽管存在默认配对,但协议与端口的关系绝非一成不变。在实际运维和高级应用场景中,灵活的映射关系展现了强大的适应能力。管理员可以轻易地将一个HTTP服务配置在8080端口,或将HTTPS服务配置在8443端口。这种灵活性是协议与端口关系动态一面的精彩展现。
这种灵活映射服务于多种目的。首先是端口复用:当服务器需要同时运行多个Web应用(如不同网站或测试环境)时,它们可以共享同一个IP地址,但监听不同的端口。其次是规避冲突与安全增强:将服务从众所周知(well-known)的默认端口迁移到非标准端口,可以避免与系统其他服务冲突,并形成一种简易的安全通过模糊性实现的方式。再者是反向代理与负载均衡的基石:像Nginx这样的反向代理服务器,常常监听80或443端口,然后根据规则将请求转发到内部服务器不同的高端口号上,对外则隐藏了内部复杂的结构。
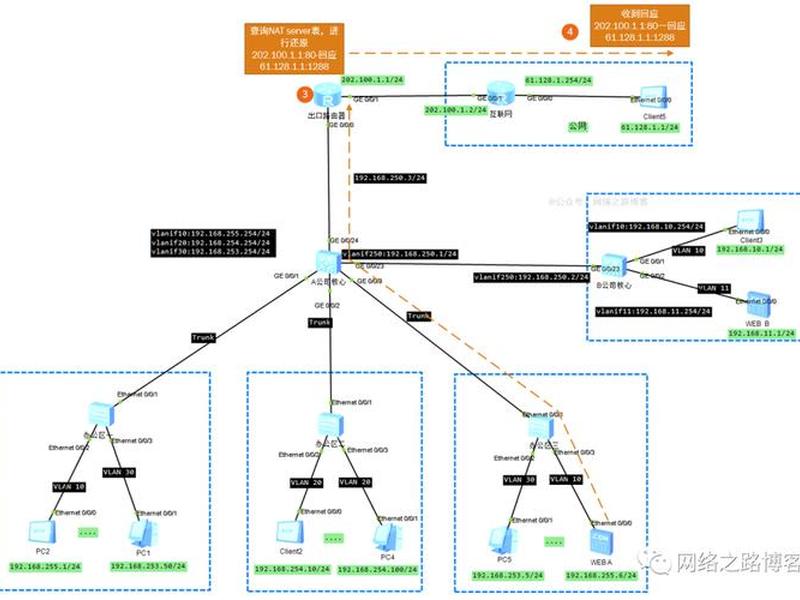
这种关系要求网络通信的双方必须就“在哪个端口使用哪种协议”达成一致。客户端在发起请求时必须明确指定端口号(或使用默认值),服务器端必须在对应端口上配置好处理该协议的应用程序。这种约定可以是公开的,也可以是私密的,构成了网络服务部署的多样性与复杂性。运维的艺术,就在于如何巧妙地设计和利用这种映射关系,以实现性能、安全与可管理性的最佳平衡。
安全维度的深度绑定
在网络安全领域,协议与端口的关系呈现出另一层深刻含义。端口是网络攻击的首要侦察目标,而协议则决定了该端口上数据流的安全属性。二者的结合点,往往是安全策略配置的关键。防火墙和入侵检测系统的核心规则,几乎都是围绕“允许或禁止某个IP通过某个协议访问某个端口”来制定的。
以HTTP与HTTPS的对比最为典型。HTTP协议在80端口上传输的数据是明文的,如同邮寄一张内容公开的明信片,极易被和篡改。而HTTPS协议在443端口上,通过叠加SSL/TLS加密层,为数据传输提供了机密性和完整性保护。这里,协议的升级(从HTTP到HTTPS)直接带来了安全性的质变,但端口通常也随之改变(从80到443)。安全策略必须同步更新,否则可能导致服务不可用。
一些协议本身设计就与特定安全实践相关。例如,SFTP(SS件传输协议)通常通过SSH协议在22端口运行,它继承了SSH的强大加密和认证能力,远比传统的FTP(21端口)安全。从安全视角看,审查一个开放端口,必须结合其上运行的协议来评估风险。一个开放的443端口运行着配置得当的HTTPS服务是安全的象征,但若一个未知的高位端口运行着不安全的旧版协议,则可能成为严重的安全后门。
性能与优化的交织影响
协议与端口的协同,也直接影响到Web服务的性能与用户体验。不同的协议设计导致了不同的性能特性,而这些特性的发挥,又与端口的配置和管理息息相关。HTTP/1.1、HTTP/2与新兴的HTTP/3协议在连接复用、头部压缩、传输机制上差异巨大,这些差异会直接影响页面加载速度。
端口管理本身也是性能优化的一环。例如,将服务部署在非标准端口可能会遭遇企业防火墙或透明代理的拦截,反而降低可达性。操作系统对知名端口(0-1023)和注册端口(1024-49151)的管理权限不同,这影响了服务部署的便利性和安全性。在高并发场景下,服务器可能需要打开大量端口来应对瞬时连接,此时端口的分配策略、连接跟踪表的大小都会成为性能瓶颈。
更深层次的优化体现在协议与传输层端口的结合上。HTTP/3基于QUIC协议,而QUIC运行在UDP协议之上。这意味着传统的基于TCP端口的防火墙规则可能无法有效管理HTTP/3流量,需要新的策略。优化者必须通盘考虑:选择哪种协议(HTTP/2还是HTTP/3)?它默认或应该绑定到哪个端口?这个端口的网络路径是否最优?是否会受到中间设备的不利影响?对这些问题的回答,决定了数据高速公路的最终通行效率。
未来演进与协同发展
随着网络技术的不断演进,Web服务器协议与端口的关系也在被重新定义和拓展。云原生、微服务和容器化技术的兴起,使得服务的发现与通信模式发生了变革。在Kubernetes等编排平台中,服务通过ClusterIP和NodePort等抽象暴露,后端Pod的实际端口可能动态变化,但通过稳定的服务端口对外提供协议访问。
新兴协议也在挑战传统的端口观念。例如,WebSocket协议(通常通过HTTP/HTTPS的80/443端口升级而来)实现了全双工通信,它复用HTTP的端口,但建立了完全不同的持久化连接。这体现了一种“端口复用,协议拓展”的新关系。同样,HTTP/3的推广可能会逐渐弱化“一个服务一个固定端口”的硬性绑定,转向更灵活的、基于连接ID的复用模式。
未来的网络可能会更加智能,协议与端口的关系可能从静态配置走向动态协商。客户端和服务器在初次握手时,就可能协商出最优的传输协议和端口策略。但无论如何演进,其核心逻辑不变:协议解决“如何说”的问题,端口解决“对谁说(哪个服务)”的问题。二者将持续作为网络通信不可分割的二元基础,共同适应着更加复杂、快速、安全的互联网未来。
以上是关于web服务器协议和端口协议、web服务器协议和端口协议的关系的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器协议和端口协议、web服务器协议和端口协议的关系;本文链接:https://zwz66.cn/jianz/396917.html。
猜你喜欢
- web服务器协议和端口协议区别、web服务器协议和端口协议区别大吗 2026-11-01
- web服务器协议和端口 web服务器协议和端口有关系吗 2026-11-01
- web服务器内网穿透工具 web服务器内网穿透工具有哪些 2026-11-01
- web服务器入口、web服务入口软件 2026-11-01
- web服务器入口 - web服务入口软件 2026-11-01
- web服务器使用的协议;web服务器使用的协议有哪些 2026-11-01
- web服务器使用的协议是什么(web服务器使用的协议是什么意思) 2026-11-01
- Web服务器使用教程(web服务器使用教程视频) 2026-11-01
- web服务器位于哪里 web服务器位于哪里安全 2026-11-01
- web服务器产品,web服务器长什么样 2026-11-01







