iis发布web应用(iis发布webservice)
-
iis,发布,web,应用,webservice,在,当今,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 02:15
- 小虎建站百科知识网
iis发布web应用(iis发布webservice) ,对于想了解建站百科知识的朋友们来说,iis发布web应用(iis发布webservice)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在当今快速发展的数字时代,将精心开发的Web应用或WebService成功部署到线上环境,是实现其价值的临门一脚。对于众多使用Windows服务器的开发者而言,Internet Information Services (IIS) 无疑是这个关键环节中最值得信赖的“守门员”。无论是承载一个面向公众的网站,还是发布一个供内部系统调用的WebService接口,IIS都以其强大的功能、与Windows生态的无缝集成以及直观的管理界面,成为无数开发者和运维人员的首选平台。从本地开发环境到IIS服务器的平滑迁移,并非仅仅是一个“发布”按钮那么简单,其背后涉及配置、优化、安全与管理的艺术。本文将带您深入探索IIS发布Web应用/WebService的完整世界,揭开高效、稳定部署的秘密,让您的数字产品在互联网的海洋中稳健起航。
IIS核心概念与安装配置
在开始部署之旅前,深刻理解IIS的定位至关重要。IIS不仅仅是微软提供的一个Web服务器软件,它更是一个集成了Web服务、FTP服务、SMTP服务等多种功能的综合平台。其核心在于通过一系列模块化组件处理HTTP/HTTPS请求,并与ASP.NET等框架深度集成,为动态网站和Web服务提供了原生级别的支持。
安装IIS的过程在Windows Server或具备专业版/企业版的Windows桌面操作系统中已经变得极为简便。通过服务器管理器或“启用或关闭Windows功能”对话框,您可以勾选所需的IIS角色服务,例如ASP.NET、.NET Extensibility、ISAPI扩展等。对于WebService的发布,确保选中对应的.NET Framework版本支持是成功的关键第一步。安装完成后,通过浏览器访问本地“localhost”,看到那个经典的IIS欢迎页面,便意味着您已成功搭建好了舞台的基石。
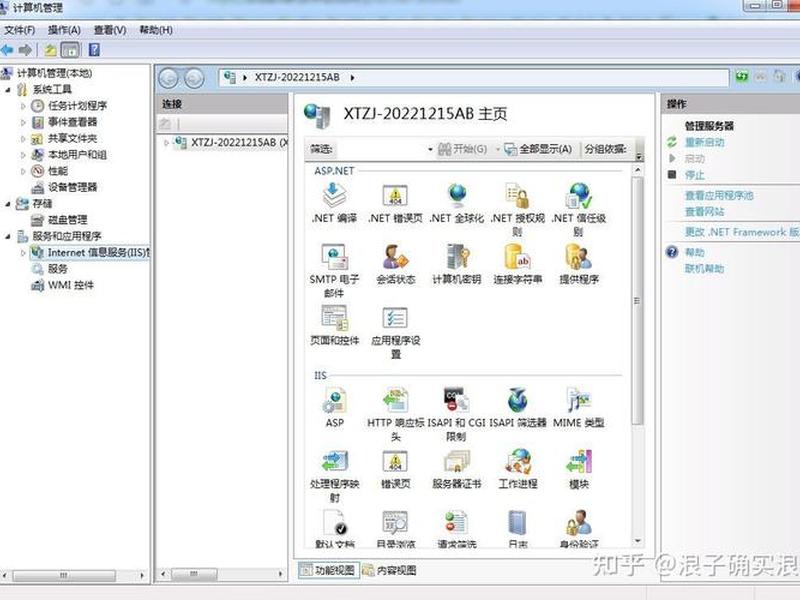
初始配置同样不容忽视。打开IIS管理器,您将面对一个清晰的树形结构,从服务器节点到网站,再到应用程序池。理解“应用程序池”的概念是后续所有工作的基础。它本质上是承载一个或多个应用程序的工作进程的集合,负责内存管理、进程隔离和安全边界。为不同的Web应用创建独立的应用程序池,是实现稳定性与安全性的首要策略。
网站创建与应用程序部署
舞台已经搭好,接下来便是将您的“演员”——Web应用程序或WebService项目——请上台。在IIS管理器中,右键点击“网站”节点,选择“添加网站”,一个全新的世界就此开启。您需要为网站指定一个易于识别的名称、绑定访问的协议(HTTP/HTTPS)、IP地址、端口以及至关重要的物理路径。这个物理路径,就是您编译后项目文件(如.dll、.aspx、.asmx文件等)存放的目录。
部署应用程序文件本身有多种途径。对于Visual Studio开发者,最直接的方式是使用“发布”功能,将项目编译输出直接生成到服务器的目标目录。您也可以手动将本地开发环境中的发布文件夹,通过FTP、文件共享或直接拷贝的方式上传至服务器。对于WebService(通常以.asmx文件或WCF服务形式存在),确保其相关的代码文件和Web.config配置文件被完整放置于站点目录下。
部署完成后,并非万事大吉。您需要检查站点的基本运行状况。在浏览器中输入站点的绑定地址进行访问,观察是否能正常加载首页或调用WebService的测试页面。首次访问时,可能会因为文件权限、应用程序池身份标识等问题遭遇错误。这时,IIS管理器中的“内容视图”和“功能视图”将成为您排查问题的得力工具,帮助您逐项检查身份验证、授权规则等模块配置。
应用程序池的精细化管理
如果说网站是舞台上的表演,那么应用程序池就是后台的导演和剧务团队,其状态直接决定了演出的成败。为您的Web应用分配合适的应用程序池是性能调优的第一步。根据应用使用的.NET框架版本(如.NET CLR v4.0)、托管管道模式(集成模式或经典模式)来创建或选择池子。集成模式性能更优,是现代应用的首选;经典模式则主要用于兼容一些遗留的旧式应用。
应用程序池的高级设置中蕴藏着稳定性的秘密。您可以在这里配置回收条件,例如固定时间间隔回收、特定内存占用阈值后回收,或在收到一定数量的请求后回收。合理的回收策略可以定期释放内存碎片,防止内存泄漏导致的服务缓慢或崩溃,同时保证应用在用户无感知的情况下平滑重启。设置进程模型中的“闲置超时”和“最大工作进程数”(用于Web园场景),也是应对不同负载模式的常用手段。
监控应用程序池的健康状况是运维的日常。通过IIS管理器或性能监视器,您可以实时观察工作进程的内存消耗、CPU占用率、请求队列长度等关键指标。当应用出现无响应或异常时,快速定位到具体是哪个应用程序池出现问题,并尝试通过“回收”甚至“停止-启动”操作来恢复服务,是每个管理员必备的技能。
安全加固与访问控制
在互联网上开放服务,如同将珍宝置于展台,安全防护是重中之重。IIS提供了多层次的安全防线。首先从网络层面,通过网站绑定,您可以强制使用HTTPS协议,并配置从权威机构获取的SSL证书,对传输过程中的数据进行加密,防止信息和篡改。这不仅是安全要求,也日益成为搜索引擎排名和用户信任的标配。
身份验证与授权是守护内容的核心门禁。IIS支持匿名身份验证、基本身份验证、Windows身份验证等多种方式。对于内部使用的WebService,可能采用Windows集成认证;而对于面向公众的网站,匿名访问结合后台自有账号体系更为常见。通过“授权规则”,您可以精确控制哪些用户或角色可以访问整个站点或特定目录,例如禁止直接访问存放上传文件的文件夹。
请求筛选、IP地址限制、动态IP限制等功能,能有效抵御恶意扫描和攻击。通过配置请求筛选器,您可以阻止包含可疑字符串(如脚本注入特征)的URL访问。动态IP限制则能在短时间内拦截来自同一IP地址的过多请求,为防范CC攻击提供一道屏障。定期查看IIS日志,分析异常访问模式,是主动发现安全威胁的重要习惯。
性能优化与高可用考量
当应用能够安全运行后,追求极致的性能与可靠性便成为新的目标。IIS的压缩功能可以显著减少网络传输的数据量。启用对静态内容(如CSS、JS、图片)和动态内容(如aspx输出)的压缩,能在几乎不增加服务器CPU负担的情况下,大幅提升页面加载速度,改善用户体验,这对SEO排名也大有裨益。
输出缓存是另一个性能利器。对于内容不经常变化的页面或WebService响应,您可以配置输出缓存规则,将完整的响应存储在内存或磁盘中。当下一个相同的请求到来时,IIS可以直接从缓存中返回结果,完全绕过应用程序代码的执行,响应速度得到质的飞跃。合理设置缓存依赖项和过期策略是关键。
对于承载关键业务的应用,单一服务器存在单点故障风险。这时,就需要引入高可用架构。您可以通过Windows服务器集群或网络负载均衡(NLB)技术,将同一个Web应用部署到多台服务器上的IIS中,并通过负载均衡器分发流量。结合共享的会话状态服务器或将会话状态存储在数据库中,可以确保用户请求在任意一台后端服务器都能被正确处理,从而实现业务的连续性和可扩展性。
诊断日志与故障排除
即使准备万全,线上环境仍可能遇到各种预料之外的问题。一套完善的诊断机制是快速定位和解决问题的生命线。IIS的日志记录功能默认开启,它会将每一个HTTP请求的详细信息(如客户端IP、访问时间、请求URL、状态码、耗时等)记录到文本文件中。这些日志是分析访问流量、追踪错误请求、审计安全事件的宝贵资源。
当应用发生特定错误(如HTTP 500内部服务器错误)时,IIS的“失败请求跟踪”功能(也称为FreB)能够大显身手。您可以配置跟踪规则,当满足特定条件的请求失败时,IIS会生成一个详细的XML日志文件,记录该请求从进入IIS到返回响应的整个生命周期中,每一个模块的处理细节。这份“病历”对于诊断复杂的运行时错误,尤其是涉及多个IIS模块和自定义代码交互的问题,具有无可替代的价值。
与Windows事件查看器、性能监视器以及应用程序自身的日志系统(如Log4net、NLog)结合分析,可以构建起立体的监控网络。养成定期查看日志的习惯,建立错误告警机制,方能在问题影响扩大之前将其扼杀在摇篮之中,保障服务的SLA(服务等级协议)。
以上是关于iis发布web应用(iis发布webservice)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:iis发布web应用(iis发布webservice);本文链接:https://zwz66.cn/jianz/391953.html。
猜你喜欢
- iis发布网站后怎么查看状态;iis发布网站后怎么查看状态信息 2026-10-28
- iis发布https(iis发布net6的项目) 2026-10-28
- iis发布asp网站(iis6发布网站) 2026-10-28
- iis中没有新建网站(iis中没有新建网站怎么办) 2026-10-28
- iis上传网站 iis网站发布 2026-10-28
- http服务状态(查看httpd的服务状态) 2026-10-28
- http服务器和www服务器、http服务和web服务 2026-10-28
- http服务器与web服务器 http服务器和web服务器 2026-10-28
- http服务器 web服务器、http服务器与web服务器 2026-10-28
- http和webserver(http和webserver请求的区别) 2026-10-28







