新建server - server2016新建用户
-
新建,server,server2016,用户,在,数字化,

- 建站百科知识-小虎建站百科知识网
- 2026-10-02 16:22
- 小虎建站百科知识网
新建server - server2016新建用户 ,对于想了解建站百科知识的朋友们来说,新建server - server2016新建用户是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,每一台服务器都是一个微型王国,而用户账户则是进入这个王国的唯一身份凭证。想象一下,一个没有门禁、无需身份验证的服务器,就像一个门户大开的宝库,其危险性不言而喻。Windows Server 2016作为一款成熟稳定的服务器操作系统,其用户管理功能远不止“新建一个账号”那么简单。它是一套精密、安全且高效的权限管理体系,是企业IT架构中至关重要的一环。本文将带您深入探索在Windows Server 2016上新建用户的艺术与科学,揭开从基础创建到高级管理的层层帷幕,助您构建坚不可摧的服务器安全防线。
基石准备:环境与网络的交响曲
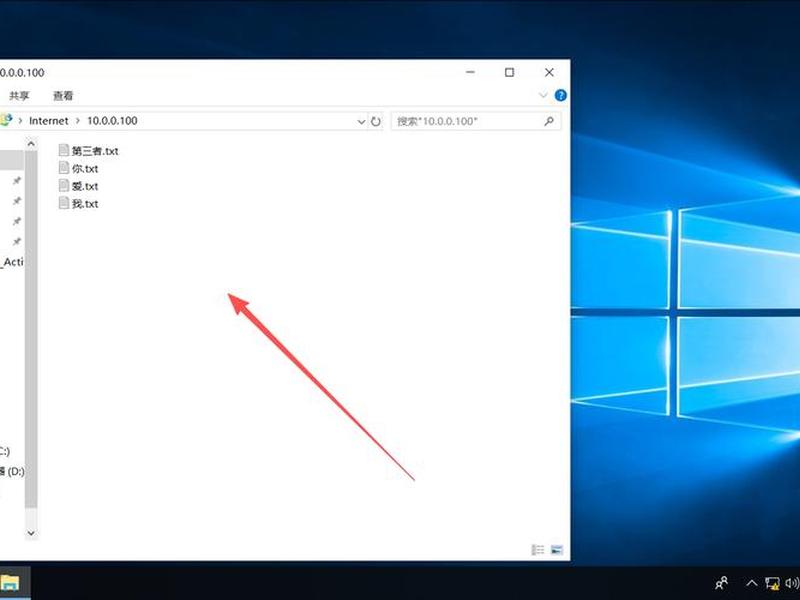
新建用户并非孤立的操作,它建立在稳定、互联的服务器环境之上。一切始于精心的准备。在启动服务器管理器之前,必须确保您的Windows Server 2016虚拟机或物理机拥有一个稳固的“地基”。这包括分配足够的计算资源,如内存与CPU,以及关键的存储空间。建议为系统盘预留充足容量,并为后续的共享文件夹准备独立的NTFS格式分区,这是未来权限精细控制的物理基础。
网络是连接服务器与客户端的血脉。配置静态IP地址是确保服务稳定性的关键一步。服务器需要一个固定的网络身份,例如`192.168.1.100`,避免动态获取IP带来的访问中断风险。客户端计算机(如Windows 10/11)需要配置在同一网段的IP,确保两者能够“对话”。完成配置后,务必使用`ping`命令进行连通性测试,这是验证网络血脉是否畅通的简易听诊器。
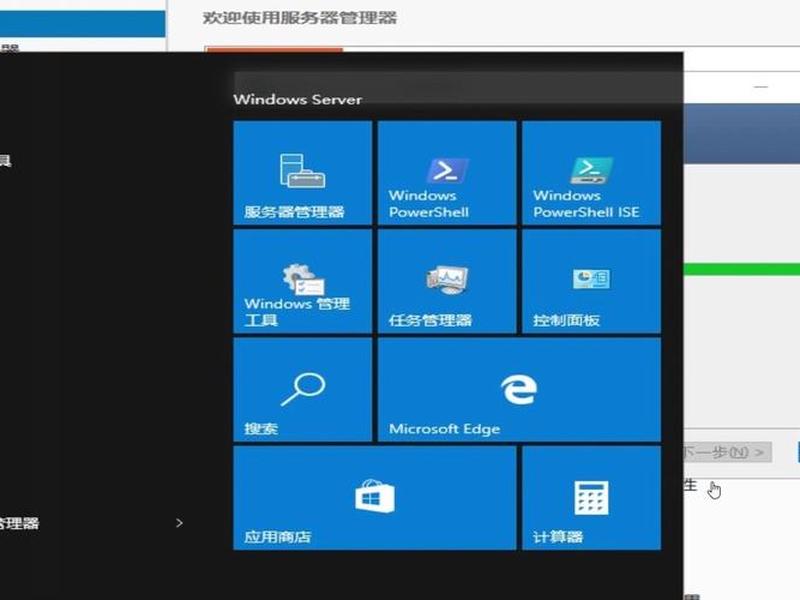
如果`ping`测试失败,最常见的“拦路虎”是防火墙。Windows Server 2016自带的防火墙默认会阻止外部探测。一个优雅的解决方案不是粗暴地关闭防火墙,而是精准地启用“文件和打印机共享(回显请求
核心创建:图形化与命令的双手剑
当环境就绪,创建用户的核心时刻便到来了。Windows Server 2016提供了两把强大的“武器”:直观的图形化界面和高效的命令行工具,犹如剑与盾,相辅相成。对于大多数管理员,图形化界面是最直接的路径。通过“服务器管理器”进入“工具”菜单,选择“计算机管理”,在“本地用户和组”的“用户”目录下右键“新用户”,一个创建数字身份的窗口就此展开。
在这个窗口中,每一个字段都承载着意义。“用户名”建议使用英文或拼音,如`zhangsan`,以避免在某些旧版应用中出现乱码。“全名”可以填写中文“张三”,便于日常识别与管理。“描述”字段则是对账户用途的简要标注,是未来运维时的重要提示。密码的设置是安全的第一道闸门,强密码策略(结合大小写字母、数字和符号)至关重要,系统也会强制要求密码复杂性,这是抵御暴力破解的基础防线。
另一把“利剑”是命令行。对于需要批量创建用户或进行自动化脚本部署的场景,`New-LocalUser`等PowerShell命令展现出无可比拟的效率。通过脚本,可以一次性定义多个用户的属性,甚至将其加入特定组。图形化界面提供了友好与可控,命令行则赋予了批量与自动化的力量。掌握这两种方式,意味着您能在任何场景下,从容地塑造服务器的访问权限。
权限赋予:从账户到权力的艺术
一个孤立的用户账户价值有限,唯有被赋予恰当的权限,才能发挥其作用。权限管理是将一个“名字”转变为“角色”的精妙过程。最直接的方式是将新建的用户添加到内置的本地组中,如“Users”、“Remote Desktop Users”或“Administrators”。通过“计算机管理”中“组”的功能,可以将用户拖拽或添加到相应组,从而继承该组预设的一系列权限。
真正的艺术在于自定义权限的精细雕刻。这通常与资源共享紧密结合。例如,在E盘创建一个名为“Public”的共享文件夹后,通过其“属性”中的“共享”选项卡,可以添加新建的用户`zhangsan`,并赋予其“读取”或“读取/写入”权限。但这仅是共享权限,还需关注“安全”选项卡中的NTFS权限。最终的有效权限是共享权限与NTFS权限的交集,这种双层设计提供了更细腻的控制粒度。
权限的赋予必须遵循“最小权限原则”。即只授予用户完成其工作所必需的最低级别权限。不应为了方便而轻易赋予普通用户管理员权限。通过精细的组策略和权限分配,可以构建一个既满足协作需求,又能将风险隔离的安全环境。一个权限配置得当的用户账户,就像一把量身定制的钥匙,只能打开其被授权的那扇门。
安全加固:超越创建的守护之盾
用户创建完成并非终点,而是安全加固的起点。账户安全是一个持续的动态过程。应严格执行密码策略,包括密码长度最小值、复杂性要求和定期更换周期。这些策略可以通过“本地安全策略”工具进行集中配置,从源头上提升密码强度,抵御撞库攻击。
要警惕账户的闲置与滥用。定期审查和清理长期未使用的休眠账户,这些账户可能成为攻击者利用的跳板。对于服务账户或测试账户,应明确其生命周期并按时禁用或删除。启用账户锁定策略至关重要,例如,在连续五次登录失败后自动锁定账户一段时间,这能有效挫败暴力破解企图。
更深层的加固涉及对用户行为的审计与监控。启用对重要文件夹访问、用户登录/注销等事件的审计策略,可以在安全日志中留下痕迹,便于在发生安全事件后进行溯源分析。将新建的用户置于一个经过严密设计的安全框架内,配合防火墙规则(如仅开放必要的端口445、3389)、定期系统更新和防病毒软件,共同构成一个立体的、纵深的防御体系,让新建的用户身份在安全堡垒中运行。
高级场景:域环境下的身份交响
在更复杂的企业网络中,工作组模式往往捉襟见肘,这时便需要引入Active Directory域服务。在域环境中,用户账户的创建与管理上升到了一个新的维度。在域控制器上,通过“Active Directory用户和计算机”管理单元创建的是域用户账户,它可以在域内的任何成员计算机上登录,实现了身份的集中管理与单点登录。
域用户的登录方式也更具灵活性。除了传统的`域名用户名`(SamAccountName)格式,还可以使用类似电子邮件格式的UPN(用户主体名称),如`zhangsan@company.com`进行登录,体验更加统一和现代。域管理员可以将用户账户逻辑性地组织到不同的组织单位中,并基于组策略批量部署软件、设置脚本和安全管理策略,效率远非本地用户管理可比。
在域树或域林等多层结构中,还可以通过配置UPN后缀来简化长域名带来的登录不便。这体现了域环境在大型组织中对身份管理的强大扩展性和灵活性。从本地用户到域用户,是从管理单台服务器到驾驭整个网络帝国的关键跃迁,新建用户的行为也因此被赋予了战略集权的意义。
故障排查与性能调优
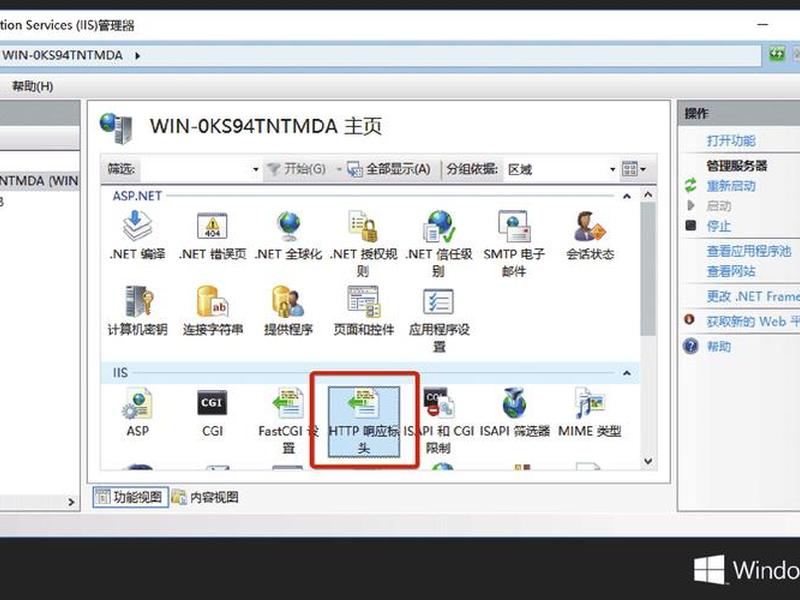
即使流程再规范,新建用户及后续访问也可能遇到挑战。常见的故障包括网络连通性问题、权限不足导致访问被拒绝、或防火墙阻止了SMB协议通信。一套清晰的排查思路至关重要:先使用`ping`和`telnet`(测试端口如445)验证网络层和传输层连通性;再在服务器上使用“计算机管理”确认用户账户状态是否正常;最后仔细核对共享文件夹的共享权限与安全权限设置。
从更宏观的视角看,用户访问的流畅体验也依赖于服务器自身的健康状态。如果服务器响应缓慢,新建用户的登录和文件访问都会变得卡顿。定期进行性能调优是必要的维护工作。这包括监控内存和CPU使用率,清理不必要的后台程序和服务,确保系统盘(通常是C盘)有足够的剩余空间。对于磁盘I/O密集型的文件服务器,考虑将数据迁移到固态硬盘能显著提升访问速度。
一些高级网络参数调优也可能带来益处,例如在注册表中调整TCP连接数、TCP KeepAlive时间等参数,以适应高并发访问场景。一个经过优化的服务器环境,能让每一个新建的用户账户都获得流畅、稳定的使用体验,从而提升整个组织的工作效率。
以上是关于新建server - server2016新建用户的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:新建server - server2016新建用户;本文链接:https://zwz66.cn/jianz/366829.html。
猜你喜欢
- 新建soho - 新建solidworks文件 2026-10-02
- 新建php文件(php新建文件夹) 2026-10-02
- 新建iis网站、iis创建一个新网站 2026-10-02
- 新建h5页面 - h5页面搭建 2026-10-02
- 新建ghost(win10创建ghost) 2026-10-02
- 新建flash文档选哪个 新建flash文档的快捷键 2026-10-02
- 新建dr机房,dr机房建设标准 2026-10-02
- 新ucs怎么建立 - 怎么新建ucs坐标 2026-10-02
- 文本文档怎么新建html网页、怎么创建html网页文本文件 2026-10-02
- 数据的新建查询在哪;数据的新建查询在哪里 2026-10-02







