开启nat共享 nat共享ip
-
开启,nat,共享,在,数字,世界,的,隐秘,角落,

- 建站百科知识-小虎建站百科知识网
- 2026-09-28 21:56
- 小虎建站百科知识网
开启nat共享 nat共享ip ,对于想了解建站百科知识的朋友们来说,开启nat共享 nat共享ip是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的隐秘角落,一个看似平凡的技术,正支撑着亿万设备与互联网的无声对话。它就像一个拥有无限分身术的魔术师,让单一的公网IP地址背后,可以隐藏并活跃着数十、甚至上百台设备。这就是开启NAT共享的魔力,是连接私有网络与浩瀚公网的“时空之门”。无论你是渴望优化家庭网络性能的极客,还是寻求企业网络高效管理的工程师,理解并掌握NAT共享IP的精髓,都将为你打开一扇通往更流畅、更安全、更经济网络世界的大门。本文将为你层层剥开这项技术的核心,揭示一个IP地址如何承载起整个数字世界的秘密。
理解NAT:网络世界的“翻译官”与“守门人”
要开启NAT共享,首先必须理解它的双重身份。NAT,即网络地址转换,其核心使命是在IPv4地址日益枯竭的当下,扮演一个精明的“资源分配者”。它允许一个局域网内的多台设备,共享一个或少数几个宝贵的公网IP地址访问互联网。想象一下,你的家庭网络就像一个庞大的公司,而公网IP是公司对外的唯一总机号码。NAT就是那位高效的前台总机,将内部无数个分机(私有IP)的呼叫,统一通过总机号码(公网IP)转接出去,并将外部的来电准确地转接到对应的分机。
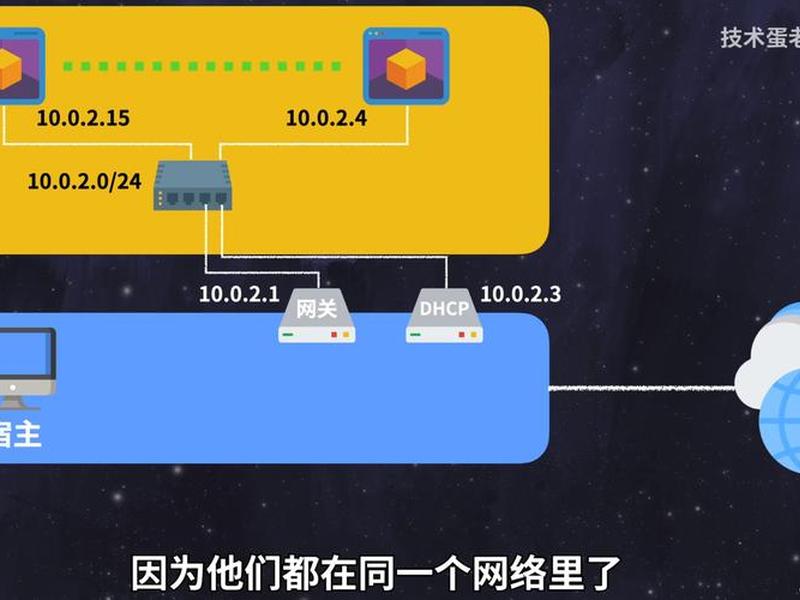
更深一层,NAT也是一个至关重要的“安全守门人”。它将内部网络设备的真实私有IP地址隐藏起来,对外只暴露经过转换的公网IP。这意味着来自互联网的潜在威胁无法直接窥探和攻击内网中的具体设备,为家庭或企业网络筑起了一道基础但有效的防火墙。这种“隐藏内部,统一对外”的模式,不仅极大地节约了稀缺的IPv4地址资源,更在无意中提升了网络边界的安全性,成为现代网络架构中不可或缺的基石。
开启NAT共享,本质上就是激活路由器或网关设备的这项核心功能。它通过维护一张动态的“会话映射表”,实时记录内网设备IP和端口与对外转换后的IP和端口的对应关系。当内网设备发起访问请求时,NAT设备修改数据包的源地址信息;当外部数据返回时,再根据映射表精准地送回给发起请求的内部设备。这个过程高速、透明,让用户几乎无感,却默默地支撑着我们从网页浏览到在线游戏的一切网络活动。
部署实战:从基础配置到高级优化
开启NAT共享并非一个简单的开关,而是一套可以精细调校的系统。基础配置通常已在现代家用路由器中默认启用,但对于有特定需求的用户,深入配置能带来质的飞跃。核心步骤包括明确内网与外网的接口,定义需要转换的私有网段,以及配置用于转换的公网IP地址池(对于动态NAT)或端口复用规则(对于PAT/NAPT)。例如,在命令行环境中,管理员需要指定“内部”接口(连接局域网)和“外部”接口(连接互联网),并设置ACL(访问控制列表)来匹配需要进行地址转换的流量。
对于高级用户,优化NAT配置能显著提升网络体验。端口地址转换(PAT),或称NAPT,是实现“多对一”共享的核心技术。它通过利用TCP/UDP端口号这个维度,让成百上千的内网连接通过同一个公网IP的不同端口区分开来,最大化IP地址的利用效率。针对需要从公网直接访问的内网服务器(如网站、监控系统),需要进行静态NAT或端口转发(Port Forwarding)配置,将公网IP的特定端口固定映射到内网服务器的私有IP和端口上,实现服务的对外暴露。
性能调优同样关键。合理的NAT会话超时时间设置,能及时清理闲置连接,释放资源。对于连接数巨大的环境(如企业、校园网),需要关注NAT表的大小限制,避免因会话表项耗尽导致新连接无法建立。在硬件层面,选择支持硬件加速NAT功能的路由器,能大幅降低数据包处理延迟,提升网络吞吐量,尤其对于高带宽、低延迟要求的在线游戏和4K流媒体播放至关重要。
穿透迷雾:NAT类型与连接性挑战
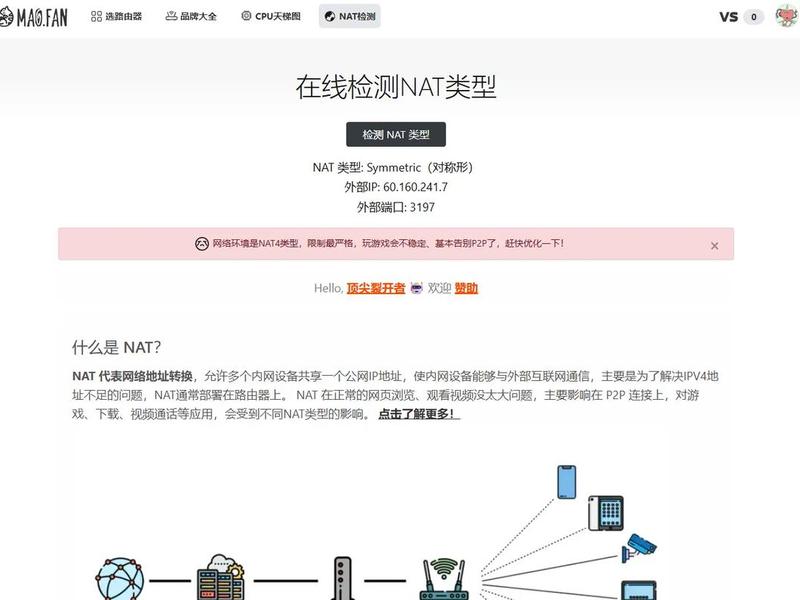
NAT在提供便利和安全的也筑起了一道无形的墙,对点对点(P2P)连接构成了挑战。这就是“NAT类型”概念的由来。NAT行为模式的不同,主要分为全锥型、受限锥型、端口受限锥型和对称型等。其中,对称型NAT(常被称为NAT4) 最为严格,它会为内网主机发往不同外部地址的每个会话分配不同的外部端口映射,这导致传统的P2P“打洞”技术难以成功,严重影响某些在线游戏联机、视频通话和P2P下载的体验。
理解自己网络所处的NAT类型是优化的第一步。用户可以通过专门的在线检测工具或软件(如一些游戏主机内置的网络测试)进行检测。如果你的网络处于限制较严格的NAT类型,并遇到了联机困难,可以尝试进行“NAT优化”。常见的优化方法包括:将光猫设置为桥接模式,由性能更强的路由器进行PPPoE拨号并承担NAT功能;在路由器中开启UPnP(通用即插即用) 功能,允许应用程序自动请求路由器打开所需端口;或者,在确保安全的前提下,为特定主机(如游戏主机)设置DMZ(非军事区),将其完全暴露在路由器防火墙之外(需谨慎使用)。
对于无法通过简单设置解决的对称型NAT,或者需要从公网稳定访问内网服务的场景,就需要借助内网穿透技术。这类技术通过一个具有公网IP的第三方服务器进行中转,绕过了NAT的直接限制。市面上有许多成熟的内网穿透方案和软件,它们通过在服务器和内网客户端之间建立隧道,将公网流量转发至内网,从而实现远程访问和P2P通信的优化。
安全与平衡:在便利与风险间走钢丝
开启NAT共享,在带来便利的也必须警惕其安全内涵的复杂性。默认状态下,NAT确实提供了“隐藏内网”的基础安全好处,这是一种“非主动安全”的防护。但它绝非万能的防火墙。端口转发和DMZ主机等功能的开启,相当于在NAT这堵墙上开了特定的“窗户”或“大门”,如果配置不当或对应服务存在漏洞,反而会成为攻击者入侵内网的直接通道。
安全实践至关重要。应遵循最小化原则,仅对必要的服务开启端口转发,并确保转发到的内网主机系统及应用程序保持最新,修补已知漏洞。避免使用默认端口,可以降低被自动化扫描工具发现的风险。将NAT设备与防火墙功能协同工作是最佳实践。现代路由器通常集成了状态检测防火墙,可以基于连接状态、协议和端口制定更精细的访问控制策略,与NAT配合,构建“动态防御”体系。
定期审计网络配置也必不可少。检查NAT映射表,确认没有未知或异常的端口开放;监控网络流量,发现异常出站或入站连接。记住,NAT是网络架构的一部分,而非安全解决方案的全部。一个健壮的网络安全策略,需要结合强密码、定期更新、入侵检测以及用户安全意识教育等多层次措施,才能构成完整的防御纵深。
未来演进:NAT在IPv6时代的角色变迁
当我们深入探讨NAT共享时,一个无法回避的宏大背景是IPv6的普及。IPv6拥有近乎无限的地址空间,号称能为地球上的每一粒沙子分配一个IP地址。这似乎预示着,让NAT技术存在的根本动因——地址短缺——即将成为历史。那么,NAT在IPv6时代会消失吗?答案并非简单的“是”或“否”。
在纯IPv6的理想网络中,每台设备都可以拥有全球唯一的公网IP,端到端的直接通信得以恢复,许多由NAT引起的连接复杂性(如P2P打洞)将自然化解。从这个角度看,NAT的“地址转换”核心功能确实会逐渐淡化。NAT所附带的“网络边界定义”和“基础隐藏”功能,在安全和管理层面仍有其价值。一种称为NAT64的技术应运而生,它主要用于在IPv6网络与残存的IPv4互联网之间进行协议转换,确保过渡期的互联互通。
更重要的是,即便在IPv6全面普及后,基于策略的地址转换和防火墙技术仍将长期存在。企业和服务提供商可能出于安全策略、流量管理或网络架构的需求,继续使用类似NAT的技术来控制内外网流量。理解NAT的原理和思想,其意义远超应对当下的IPv4环境。它代表了一种网络地址管理和流量控制的范式,这种范式将在未来以新的形式延续和发展。
以上是关于开启nat共享 nat共享ip的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:开启nat共享 nat共享ip;本文链接:https://zwz66.cn/jianz/362582.html。
猜你喜欢
- 开发人员怎么开启(开发人员怎么开启网络权限) 2026-09-28
- 实用建站教程pdf - 建站详细教程 2026-09-27
- 学校搭建共享存储 - 搭建家庭共享存储 2026-09-27
- 学建elg网站 - elg学建官网 2026-09-27
- 如何配置nat服务器、配置与管理nat服务器 2026-09-27
- 如何搭建本地文件共享服务器、如何搭建本地文件共享服务器呢 2026-09-26
- 如何建wps,如何建wps表格共享文档 2026-09-26
- 如何建excel(如何建excel共享文档) 2026-09-26
- 如何在雅虎中注册自己的网站 - 如何在雅虎中注册自己的网站账号 2026-09-26
- 夸克自动打印官网;夸克浏览器如何开启自动阅读 2026-09-26







