开发人员怎么开启(开发人员怎么开启网络权限)
-
开发,人员,怎么,开启,网络,权限,在,移动,

- 建站百科知识-小虎建站百科知识网
- 2026-09-28 21:18
- 小虎建站百科知识网
开发人员怎么开启(开发人员怎么开启网络权限) ,对于想了解建站百科知识的朋友们来说,开发人员怎么开启(开发人员怎么开启网络权限)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在移动应用开发的宏大交响乐中,网络权限就像是乐谱上第一个必须被敲响的音符。没有它,无论你的应用构思多么精妙,功能多么强大,都将在数据的静默中归于沉寂。对开发人员而言,掌握在不同操作系统上开启网络权限的“钥匙”,是让应用与世界对话的第一步。这不仅仅是一行配置代码,更是连接用户、数据与服务的生命线。本文将带你深入鸿蒙、安卓、iOS等主流系统的腹地,揭开网络权限配置的神秘面纱,助你构建畅通无阻的数字桥梁。
鸿蒙系统的权限交响
在华为鸿蒙系统的世界里,开启网络权限是一场严谨而有序的四步舞。第一步,你需要在应用的“宪法”——`config.json`清单文件中,郑重地写下你的宣言。通过添加`
静态的声明只是序曲。第二步,动态申请权限才是真正的交互核心。在应用启动的入口,你需要调用`requestPermissions`方法,向用户弹出一个清晰的权限请求对话框。这一步至关重要,它体现了对用户知情权和选择权的尊重。用户指尖的“允许”或“拒绝”,决定了应用能否迈出联网的第一步。
权限申请并非一劳永逸。第三步,明智的开发者会在每次发起网络请求前,先进行权限检查。使用`verifyPermission`方法确认用户是否已经授权,可以避免应用在无权限状态下进行无谓的尝试,从而提升稳定性和用户体验。第四步是妥善处理用户的授权结果。在`onRequestPermissionsResult`回调中,根据用户的选择来调整应用的后续行为,是构建负责任应用的关键闭环。
安卓平台的权限基石
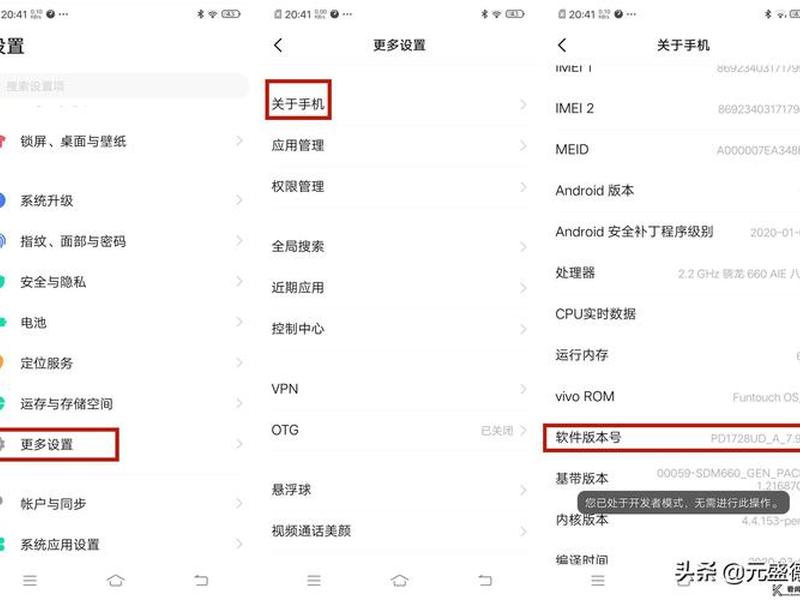
对于安卓开发人员而言,网络权限的开启流程早已成为肌肉记忆。一切始于项目的心脏——`AndroidManifest.xml`文件。在这个配置中枢里,添加`
尽管声明简单,但背后的原理却值得深思。安卓系统通过严格的权限沙箱机制,确保每个应用只能在其声明的权限范围内操作。没有网络权限的应用,理论上无法建立任何出站连接。现实世界存在一些“曲线救国”的路径,例如通过调用系统浏览器或其他有权限的应用间接发送数据。这提醒我们,权限管理不仅是技术配置,更关乎设计哲学与安全。
对于希望深入掌控的开发者,了解用户端的权限查看方式也大有裨益。用户可以在系统设置的“应用权限”列表中,清晰地看到哪些应用拥有“完全的网络访问权限”。这种透明度既是约束,也是信任的桥梁。作为开发者,确保应用仅在必要时、以清晰的目的使用网络权限,是赢得用户长期信任的不二法门。
iOS的本地网络隐私墙
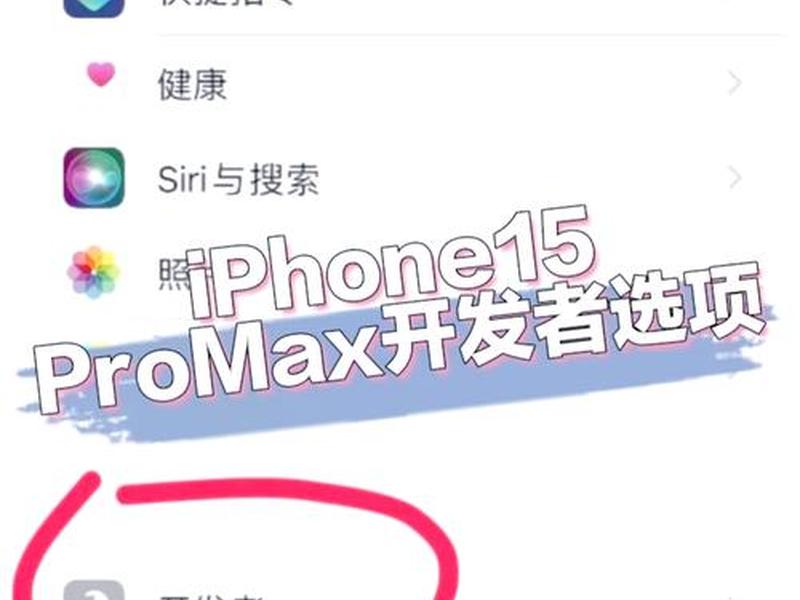
进入苹果的生态,故事有了新的篇章。自iOS 14起,苹果筑起了一道名为“本地网络权限”的隐私高墙。这不再仅仅是访问互联网的权限,而是特指应用与同一Wi-Fi网络下其他设备(如智能家居设备、打印机、其他手机)通信的许可。这一变化源于苹果对用户本地网络隐私的深度关切,因为扫描本地设备可能暴露用户的家庭网络构成和生活习惯。
开启这道权限的第一步,是在项目的`Info.plist`文件中添加钥匙`NSLocalNetworkUsageDescription`,并配上一段诚恳的描述文字,例如“应用需要发现同一网络下的智能设备以提供服务”。这段描述将直接显示在向用户请求权限的弹窗上,其说服力与清晰度直接影响用户的授权意愿。这要求开发者从“技术实现者”转变为“需求沟通者”。
第二步,在代码中适时地触发权限请求。通常,这发生在应用尝试使用`Bonjour`、`mDNS`或直接通过IP地址与本地设备通信时。系统会弹出一次性的授权对话框。用户的选择将被系统记住。开发者需要在代码中妥善处理授权和未授权两种状态,确保应用在两种情况下都能提供恰当的用户体验。值得注意的是,即使用户拒绝了本地网络权限,应用仍然可以正常访问互联网,并使用`AirPlay`、`AirDrop`等系统服务与本地网络交互,这体现了苹果在隐私与功能间寻求的平衡。
Windows应用的网络隔离策略
在Windows应用开发,特别是UWP(通用Windows平台)应用中,微软引入了“网络隔离”与“网络功能”的概念,其精细程度令人惊叹。开发者需要像规划一座城堡的进出口一样,明确指定应用网络访问的“方向”与“范围”。这不仅仅是添加一个权限标签,而是在应用清单中声明精确的“功能”。
这些功能被分为“出站”与“入站”。出站功能允许应用作为客户端,主动向互联网或家庭/工作网络发起请求,这是大多数应用场景。而入站功能则允许应用像服务器一样监听网络请求,适用于媒体服务器或多人游戏等场景。你还需要指定访问范围:是仅限“家庭/工作网络”,还是可以通达“互联网”。这种粒度的控制,迫使开发者在设计之初就深思熟虑应用的真实网络需求,避免过度索权。
配置这些功能通常通过Visual Studio的项目属性界面完成,系统会将其写入应用的清单文件。Windows运行时会在应用运行时主动强制执行这些边界限制。如果应用尝试越界访问网络资源,相关API调用将直接失败。这种“默认拒绝,明确允许”的安全模型,极大地提升了整个平台的安全性,要求开发者具备更前瞻性的网络架构设计能力。
跨平台开发的权限统一管理
在多平台盛行的今天,许多开发团队使用Flutter、React Native或Unity等跨平台框架。在这些框架下开启网络权限,是一场“求同存异”的智慧之旅。其核心思想是:在共享的业务逻辑代码之上,通过各平台的“原生模块”或特定配置,来满足不同操作系统的权限要求。
以Flutter为例,网络请求本身由Dart的`http`包或`Dio`库处理,看似与平台无关。但要让这些请求真正发出,你必须在安卓的`AndroidManifest.xml`和iOS的`Info.plist`中,分别按照前述的各自平台规则,完成网络权限的声明。这通常需要在项目中的`android/app/src/main/`和`ios/Runner/`目录下找到对应的原生配置文件进行操作。
更复杂的场景涉及本地网络发现或蓝牙通信。这时,你可能需要编写或引用特定的平台通道插件,这些插件会在原生代码层处理好权限请求的逻辑,然后通过通道将结果返回给Dart层。跨平台开发中管理权限的最佳实践,是在应用初始化阶段,通过统一抽象接口检查并请求必要的权限,并在UI层友好地引导用户开启,确保核心功能不受阻。这要求开发者不仅懂框架,更要懂底层平台的规则。
权限背后的安全与深思
当我们熟练地敲下那一行行权限声明代码时,不应忘记其背后沉甸甸的重量。网络权限是一把双刃剑,它既能传递温暖的信息,也可能成为数据泄露的通道。每一次权限请求,都是一次与用户建立的微小契约。滥用这份信任,短期可能获得数据便利,长期必将损害品牌声誉,甚至引发法律风险。
从技术角度看,开发者应遵循“最小必要原则”。只申请业务真正必需的权限,并在应用内清晰解释为何需要。例如,一个简单的笔记应用,可能只需要互联网权限来同步数据,而绝无理由请求访问本地网络设备。权限的时机也至关重要。不要在应用一启动就“轰炸式”地请求所有权限,而应在用户即将使用相关功能时,结合场景进行“适时请求”,这样通过率更高,体验也更佳。
作为数字世界的建设者,我们应积极拥抱透明。在应用隐私标签、用户协议和应用内设置中,清晰地说明网络数据的使用方式、传输内容及加密措施。将安全与隐私视为核心功能而非合规负担,这样才能在赢得算法推荐的更赢得人心。在这个数据如潮的时代,对权限的敬畏与善用,是区分优秀开发者和伟大产品的重要标尺。
以上是关于开发人员怎么开启(开发人员怎么开启网络权限)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:开发人员怎么开启(开发人员怎么开启网络权限);本文链接:https://zwz66.cn/jianz/362548.html。
猜你喜欢
- 开发人员招聘平台、开发人员招聘平台有哪些 2026-09-28
- 开发人员常用网站;开发人员常用网站有哪些 2026-09-28
- 开发人员官网建站教程下载 - 开发人员官网建站教程下载安装 2026-09-28
- 开发人员官网建站教程 - 开发人员官网建站教程下载 2026-09-28
- 开发人员兼职平台 开发人员兼职平台是什么 2026-09-28
- 开发人员主页预览版(开发人员主页预览版怎么删除) 2026-09-28
- 开发人员主页怎么使用 - 开发人员主页怎么使用图片 2026-09-28
- 开发一个网站的步骤流程 - 开发一个网站的步骤流程是什么 2026-09-28
- 康乐虚拟主机管理系统、康乐虚拟主机管理系统怎么用 2026-09-28
- 康乐健身器材基础;康乐健身器材基础怎么样 2026-09-28







