应用程序服务器搭建;应用程序服务器搭建方案
-
应用程序,服务器,搭建,方案,在,数字,浪潮,

- 建站百科知识-小虎建站百科知识网
- 2026-09-28 20:21
- 小虎建站百科知识网
应用程序服务器搭建;应用程序服务器搭建方案 ,对于想了解建站百科知识的朋友们来说,应用程序服务器搭建;应用程序服务器搭建方案是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮席卷一切的今天,应用程序服务器如同数字世界的隐形引擎,默默支撑着从社交互动到金融交易的一切在线体验。你是否曾好奇,那些承载着亿级流量的应用,其背后的“动力心脏”是如何被构建与驱动的?搭建一个稳定、高效、安全的应用程序服务器,早已不再是大型企业的专属魔法,而是每一位开发者、每一位技术探索者都可以掌握的核心技艺。本文将为你揭开这层神秘面纱,从宏观架构到微观配置,提供一套从零到一的完整搭建方案,带你亲手铸造属于你自己的数字基石。
二、明晰需求与架构选型
搭建应用程序服务器的第一步,并非急于动手安装软件,而是进行一场深刻的自我拷问与蓝图绘制。你需要明确服务器的核心使命:是承载一个高并发的Web应用,还是一个处理复杂逻辑的API服务?不同的业务场景,决定了截然不同的技术路径。例如,一个以内容展示为主的网站,可能选择Nginx搭配PHP;而一个高并发的微服务架构,则可能拥抱Java Spring Boot或Node.js。
接下来,架构选型成为关键决策点。是采用传统的单体架构,将所有功能模块打包部署,还是拥抱现代的微服务架构,将应用拆分为多个独立自治的服务?单体架构部署简单,初期开发速度快,但当应用膨胀时,会面临升级困难、扩展性差等挑战。微服务架构则以其灵活性、独立部署和按需伸缩的优势,成为复杂、大型应用的首选,但其带来的服务治理、网络通信复杂度也不容小觑。云原生理念的兴起,让容器化(如Docker)和编排(如Kubernetes)成为现代化部署的标准姿势,它们能极大提升资源利用率和部署效率。
还需要考虑与周边生态的集成。你的应用是否需要连接数据库?缓存机制如何设计?是否需要消息队列来解耦服务?这些问题都需要在搭建之初就纳入规划。一个清晰的架构蓝图,如同航海图,能确保你的搭建之旅不会迷失在技术的海洋中。
三、硬件与云环境抉择
架构既定,承载它的物理或虚拟“土地”便需要被选择。这主要分为两条路径:传统的物理服务器和灵活弹性的云服务器。物理服务器意味着你对硬件拥有完全的控制权,从CPU的型号、内存的频率到硬盘的阵列(RAID)配置,都可以根据极致性能需求进行定制。它适合对数据主权、性能有极端要求,或已有成熟数据中心的企业。组装物理服务器时,需关注CPU核心数与主频的平衡、内存通道与频率的匹配,以及根据数据安全性与读写需求选择合适的RAID级别(如RAID 1用于镜像保护,RAID 10兼顾性能与冗余)。
对于绝大多数个人开发者、初创公司乃至快速发展中的企业,云服务器是更明智、更主流的起点。它省去了昂贵的硬件采购与复杂的运维,提供了按需付费、弹性伸缩的极致便利。在选择云服务器时,你需要关注几个核心参数:地域(选择离你的目标用户最近的区域以降低延迟)、实例规格(根据应用类型选择计算优化型、内存优化型或通用型)、带宽(根据预估访问量选择,通常3-5Mbps起步)以及存储(高效云盘或SSD云盘能提供更好的IO性能)。主流云平台如阿里云、腾讯云都提供了丰富的配置选项和直观的控制台,让服务器创建在几分钟内即可完成。
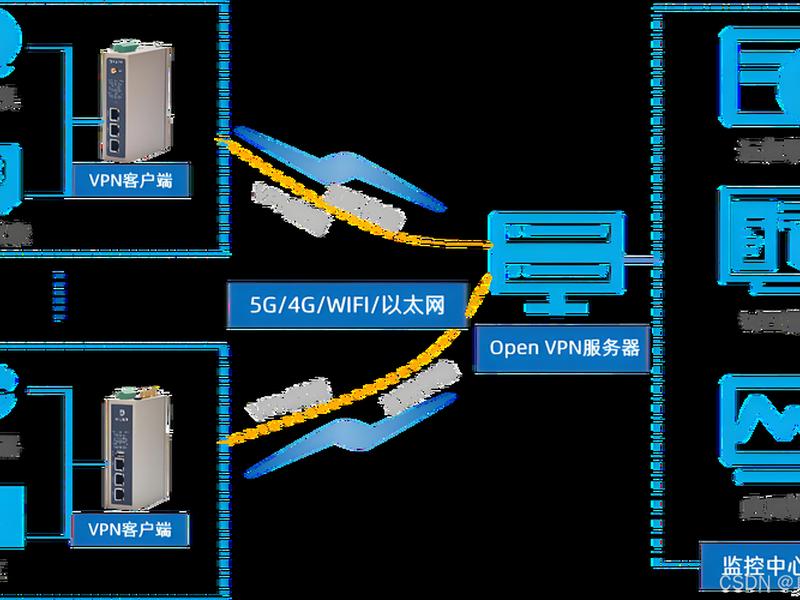
无论是物理还是云端,系统镜像的选择都至关重要。CentOS、Ubuntu Server是Linux世界的两大长青选择,以稳定和丰富的软件生态著称;而Windows Server则更适合依赖.NET框架的应用。建议选择官方提供的最新长期支持(LTS)版本,以获得更好的安全性和兼容性。
四、系统部署与基础环境配置
获得服务器“空壳”后,便是为其注入灵魂——安装操作系统与搭建基础运行环境。以最流行的CentOS为例,通过云平台控制台或物理服务器的管理口,你可以轻松完成系统安装。安装过程中,合理的磁盘分区方案能提升管理效率与安全性,例如为`/boot`、`/`、`/swap`(交换分区)和`/var/log`(日志)分配独立空间。
系统安装完毕,首次登录后,一系列基础配置必须立即执行。更新系统是安全的第一步,通过`yum update`或`dnf update`命令获取最新的安全补丁。随后,配置静态IP地址或确认云服务器已自动分配的网络,确保服务器能被稳定访问。一个关键的步骤是创建专用运维用户并赋予其sudo权限,这比直接使用root账户更安全。通过命令`useradd`创建用户,并将其加入`wheel`组(CentOS)或`sudo`组(Ubuntu),然后使用`passwd`命令设置强密码。
接下来,搭建应用程序的运行环境。对于Java应用,需要安装合适版本的JDK并配置`JAVA_HOME`等环境变量。对于Python或Node.js应用,则需安装相应的运行时和包管理器(如pip、npm)。数据库的安装也在此列,无论是关系型的MySQL/PostgreSQL,还是非关系型的MongoDB/Redis,都需要根据应用需求进行部署和初始化配置。别忘了设置数据库的root密码、创建专用数据库和用户,这是数据安全的第一道防线。
五、安全加固与防护策略
将服务器暴露于网络,就如同将房屋建于街市,坚固的门锁与警觉的守卫必不可少。安全加固应从最小权限原则出发。首要任务是强化SSH访问:修改默认的22端口为非常用端口,禁用root用户的直接密码登录,强制使用密钥对认证。这能有效抵御自动化扫描和暴力破解攻击。编辑`/etc/ssh/sshd_config`文件,修改`Port`、`PermitRootLogin`和`PasswordAuthentication`等参数,然后重启SSH服务。
防火墙是服务器的城墙。使用`firewalld`(CentOS 7/8)或`ufw`(Ubuntu)配置防火墙规则,遵循“只开放必要端口”的原则。通常,Web服务需要开放80(HTTP)和443(HTTPS)端口,SSH管理开放你自定义的端口,数据库端口(如3306)则应仅允许内网或特定IP访问。命令如`firewall-cmd --permanent --add-service=http`可以方便地添加规则。
部署入侵检测与防御工具能进一步提升安全性。例如,安装`fail2ban`可以监控系统日志,当发现多次失败的登录尝试时,自动将该IP地址加入黑名单一段时间。定期更新所有软件包、设置复杂的密码策略、关闭不必要的系统服务,也都是基础而有效的安全习惯。记住,安全是一个持续的过程,而非一劳永逸的设置。
六、应用部署与性能调优
当安全堡垒构筑完毕,便是将你的应用程序代码部署上线的时刻。通常,你会将项目代码通过Git、SCP或SFTP等方式上传到服务器的指定目录,例如`/var/www/yourapp`。随后,根据技术栈进行启动:Java的Spring Boot应用可能通过`java -jar`命令启动jar包;Python Django应用可能需要启动Gunicorn等WSGI服务器;Node.js应用则使用`npm start`或PM2等进程管理器。
为了让外部用户能通过域名或IP访问你的应用,需要配置Web服务器或反向代理。Nginx因其高性能和高并发处理能力,常被用作反向代理。你需要编写Nginx的server配置块,将到达80/443端口的请求,代理转发到应用实际监听的内部端口(如8080、3000)。在此配置SSL证书,启用HTTPS加密通信,这已是现代网站的标配。
部署完成并非终点,性能调优才真正开始。你需要监控服务器的资源使用情况,使用`top`、`htop`或`vmstat`等工具查看CPU、内存、磁盘I/O和网络流量。针对瓶颈进行优化:调整Java虚拟机的堆内存参数(-Xms, -Xmx);为数据库查询添加合适的索引;对静态资源启用Nginx的Gzip压缩和浏览器缓存;对于高并发场景,可以考虑引入Redis作为缓存数据库,减轻后端压力。监控与调优是一个循环往复的过程,旨在让服务器在资源消耗与响应速度间找到最佳平衡点。
七、持续运维与高可用设计
服务器上线后,便进入了生命周期中最长的阶段——运维。建立自动化备份机制是重中之重。使用`crontab`设置定时任务,定期备份数据库(使用`mysqldump`或`pg_dump`)和重要的应用数据到远程存储或另一台机器,并定期验证备份的可恢复性。日志管理同样关键,配置日志轮转(logrotate),避免日志文件无限膨胀占满磁盘,同时从日志中及时发现错误和异常访问模式。
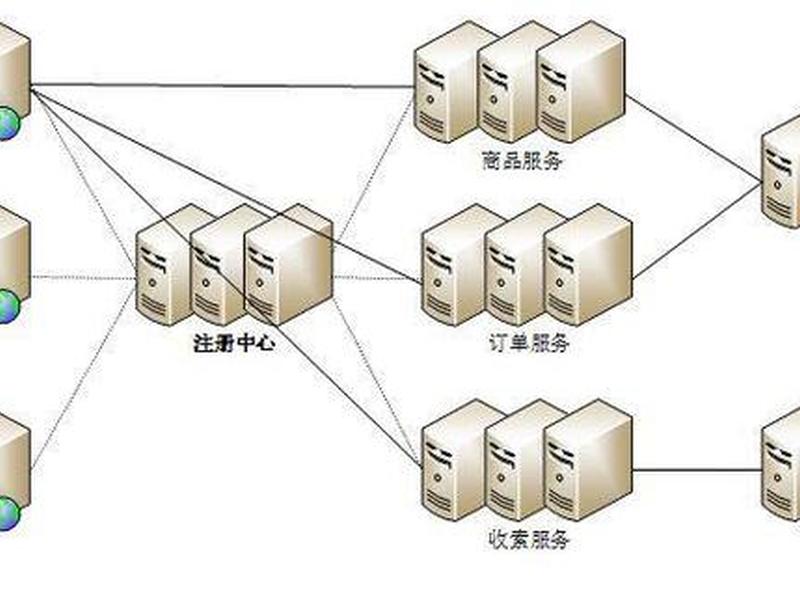
为了保障服务的连续性,高可用设计应被纳入考量。对于关键业务,单点故障是致命的。你可以通过部署多台应用服务器,在前端使用Nginx或专门的负载均衡器(如云厂商提供的SLB)进行流量分发,实现负载均衡和故障转移。数据库层面可以采用主从复制架构,从库既可以用于读写分离提升性能,也能在主库故障时快速切换。
利用现代监控告警系统(如Prometheus搭配Grafana,或云平台自带的监控服务)对服务器的核心指标(CPU、内存、磁盘、网络)和应用健康状态(端口存活、接口响应时间)进行全天候监控,并设置告警阈值。当出现异常时,可以通过邮件、短信或钉钉/企业微信机器人及时通知运维人员,实现快速响应。运维的终极目标,是让服务器稳定、透明、可控地运行,支撑业务永不停歇。
以上是关于应用程序服务器搭建;应用程序服务器搭建方案的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:应用程序服务器搭建;应用程序服务器搭建方案;本文链接:https://zwz66.cn/jianz/362496.html。
猜你喜欢
- 应用虚拟化服务器搭建 - 虚拟化服务器搭建步骤 2026-09-28
- 应用服务器配置操作步骤 应用服务器配置操作步骤有哪些 2026-09-28
- 应用服务器配置 - 应用服务器的安装调试配置及使用 2026-09-28
- 应用服务器部署,服务器部署应用程序 2026-09-28
- 应用服务器部署教程、应用服务器部署教程图 2026-09-28
- 应用服务器软件;应用服务器基础软件 2026-09-28
- 应用服务器设置在哪 - 应用服务器设置在哪里 2026-09-28
- 应用服务器英语(应用服务器英语怎么说) 2026-09-28
- 应用服务器的搭建实验报告;服务器搭建实验总结 2026-09-28
- 应用服务器的安装调试配置及使用 应用服务器的安装调试配置及使用方法 2026-09-28







