应用服务器部署,服务器部署应用程序
-
应用,服务器,部署,应用程序,在,数字,浪潮,

- 建站百科知识-小虎建站百科知识网
- 2026-09-28 20:16
- 小虎建站百科知识网
应用服务器部署,服务器部署应用程序 ,对于想了解建站百科知识的朋友们来说,应用服务器部署,服务器部署应用程序是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮奔涌的时代,一个绝妙的应用程序创意,若不能稳健地运行在服务器之上,便如同璀璨星辰陨落于深海。应用服务器部署,这看似冰冷的工程术语,实则是赋予代码生命、连接亿万用户的关键魔法仪式。它不仅是将程序文件上传到远程机器的简单操作,更是一场涉及架构、安全、性能与弹性的综合博弈。本文将带你潜入服务器部署的深邃世界,揭秘如何让你的应用在互联网的星河中,不仅闪耀,更能稳居潮头。
部署前的战略蓝图绘制
任何伟大的远征都始于一份精密的地图,服务器部署亦然。在敲下第一条命令之前,你必须进行周密的战略规划。这远不止是选择一台云主机那么简单,它关乎你对应用生命周期的全盘掌控。
你需要深入理解应用程序的技术栈特性。是基于Java的庞然大物,需要Tomcat或Spring Boot的容器?还是轻盈的Node.js应用,对异步处理有极致要求?抑或是Python的Django/Flask框架,依赖特定的WSGI服务器?不同的技术栈,直接决定了服务器环境的基础配置,从操作系统的选择(如Ubuntu, CentOS)到运行时环境的安装,每一步都至关重要。
资源评估与容量规划是避免后续性能噩梦的基石。你需要预估应用上线初期的并发用户数、数据处理量、内存消耗与存储需求。是选择共享虚拟主机,还是独立的虚拟私有服务器(VPS),或是直接迈向可弹性伸缩的容器化与云原生架构?这决定了应用的起跑线。一个常见的误区是盲目追求高配置,导致成本失控;或过于保守,让应用在流量洪峰前瞬间崩溃。
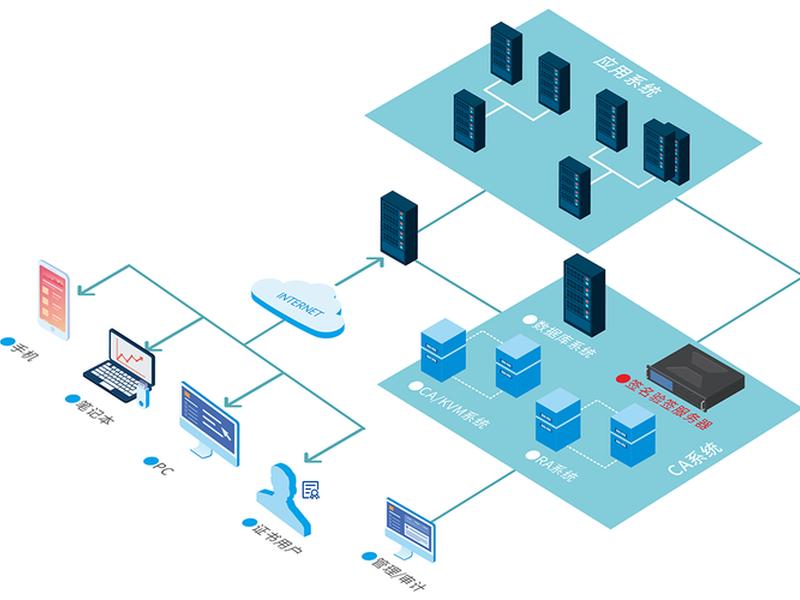
制定清晰的部署与回滚流程。如何将代码从版本库(如Git)安全地同步到生产环境?出现致命错误时,能否在分钟内回退到上一个稳定版本?思考这些问题,能迫使你建立自动化的部署管道(CI/CD),这是现代敏捷开发的灵魂所在。蓝图绘制的越细致,实际部署时的迷雾就越少。
服务器环境的精雕细琢
当战略落定,接下来便是打造一座坚固、高效的“数字宫殿”——服务器运行环境。一个未经优化的原始系统,是性能与安全的最大敌人。
系统安全加固是首要防线。这包括:立即更新所有系统软件包以修补已知漏洞;禁用root用户的直接远程登录,创建具有sudo权限的专用用户;配置防火墙(如iptables或ufw),严格限制入站和出站端口,仅开放应用必需的SSH、HTTP/HTTPS等端口;安装并配置入侵检测系统。这些措施如同为宫殿筑起高墙与护城河,将大部分恶意攻击挡在门外。
紧接着,是运行环境与依赖的精准部署。根据你的技术栈,安装对应版本的JDK、Node.js、Python解释器或PHP运行时。使用虚拟环境(如Python的venv)或容器技术来隔离项目依赖,避免不同应用间的冲突。配置Web服务器(如Nginx或Apache)作为反向代理,它不仅能处理静态文件、提升性能,还能进行负载均衡和SSL终端,为后端的应用服务器(如Gunicorn, uWSGI, Tomcat)提供一个安全的缓冲层。
基础服务的集成不可或缺。数据库(MySQL, PostgreSQL, MongoDB)的安装、优化与安全配置;缓存服务(Redis, Memcached)的部署以减轻数据库压力;以及监控代理(如Prometheus Node Exporter)的安装,为后续的性能洞察埋下伏笔。一个精雕细琢的环境,是应用稳定运行的温床。
持续部署与流水线自动化
在手动部署成为历史遗迹的今天,自动化部署流水线是现代开发团队的标配。它不仅仅是为了“偷懒”,更是为了保障部署的一致性、可重复性与高效率,将人为失误降至最低。
核心在于构建CI/CD管道。当开发者将代码推送到Git仓库的主分支时,管道自动触发。持续集成(CI)阶段会自动执行代码拉取、依赖安装、单元测试、代码质量扫描和构建(如编译、打包)。只有通过所有检查的代码,才能进入持续部署(CD)阶段。这一阶段会将构建产物(如JAR包、Docker镜像)自动发布到预生产或生产环境。工具链的选择丰富多样,从Jenkins、GitLab CI到云原生的GitHub Actions、ArgoCD,它们都是实现这一自动魔法的法杖。
环境一致性通过容器化实现飞跃。Docker技术将应用及其所有依赖打包成一个标准化的镜像。无论是在开发者的笔记本电脑,还是在测试、生产服务器上,这个镜像都能以完全相同的方式运行,彻底解决了“在我机器上是好的”这一经典难题。结合Kubernetes等编排工具,你可以轻松管理成百上千个容器实例,实现无缝滚动更新、自动扩缩容和自我修复。
更进一步,部署策略的智能化能实现用户无感知的更新。蓝绿部署:准备一个与当前生产环境完全相同的“绿”环境,部署新版本后,将流量一次性切换过来,随时可切回“蓝”环境。金丝雀发布:先将新版本部署给一小部分用户,验证无误后再逐步扩大范围。这些策略如同精密的外科手术,最大限度地保障了线上服务的连续性。
性能监控与深度优化
部署上线绝非终点,而是精细化运营的起点。没有监控的系统如同在黑暗中航行,性能瓶颈与潜在故障随时可能让船只触礁。
建立全方位的监控指标体系是洞察系统健康的眼睛。这包括:基础设施层(服务器CPU、内存、磁盘I/O、网络流量)、应用层(应用服务器的线程池状态、请求响应时间、错误率、JVM内存垃圾回收情况)、业务层(关键接口的调用量、成功率、用户活跃度)。使用Grafana配合Prometheus等工具,可以将这些指标转化为直观的仪表盘,让你对系统状态一目了然。
基于数据的深度性能调优随之展开。当监控发现数据库查询缓慢,你可能需要优化SQL语句、添加缺失的索引,甚至引入读写分离。如果应用服务器响应时间过长,可能需要调整线程池参数、优化代码中的慢逻辑,或增加缓存命中率。面对突发的流量高峰,自动伸缩组(Auto Scaling Group)应自动增加服务器实例以分摊压力。优化是一个持续的过程,目标是在有限的资源内,支撑最大的业务吞吐。
日志的集中化与可观测性是故障排查的生命线。将分散在各服务器、各容器中的应用日志、系统日志、访问日志,统一收集到Elasticsearch、Loki这样的日志平台。结合链路追踪(如Jaeger, SkyWalking),你可以清晰地还原一个用户请求从进入负载均衡器,到流经各个微服务,最终返回全过程的每一处耗时与状态,快速定位问题根因。
安全加固与合规防护
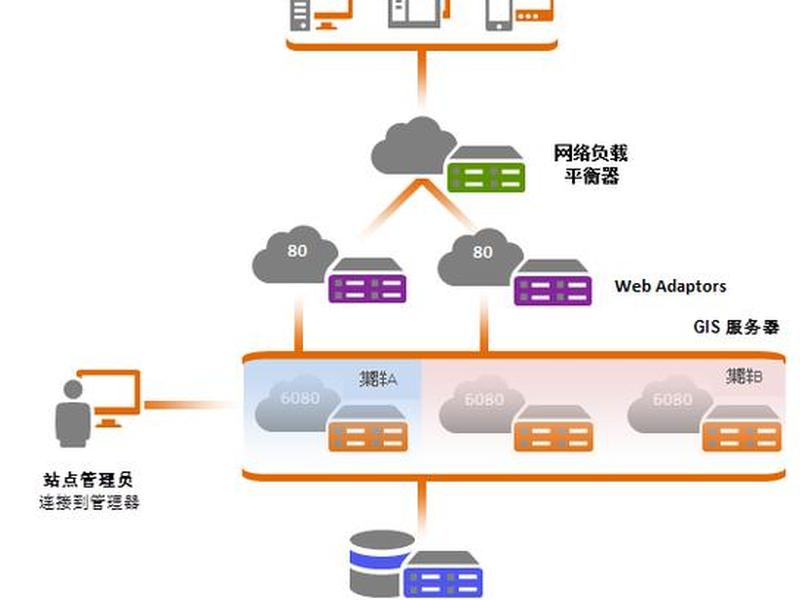
在数字世界,安全是一场没有终点的攻防战。服务器部署必须将安全思维贯穿始终,任何一处疏漏都可能成为黑客的突破口,导致数据泄露、服务中断乃至法律风险。
网络安全纵深防御体系需层层布防。在防火墙之后,部署Web应用防火墙(WAF)来防御SQL注入、跨站脚本(XSS)等常见应用层攻击。为所有服务,特别是管理界面,配置强制性的HTTPS加密,使用权威机构颁发的SSL证书。对内部服务间的通信,也应采用双向TLS认证(mTLS),确保即使在内部网络,通信也不被或篡改。
数据安全与访问控制是守护核心资产的堡垒。对数据库中的敏感信息(如用户密码、个人信息)进行强加密存储;定期备份数据,并将备份文件存储在与生产环境隔离的安全位置。严格执行最小权限原则,每个应用、每个服务账户只拥有完成其功能所必需的最低权限。定期进行漏洞扫描与渗透测试,主动发现并修复安全隐患。
合规性与审计不容忽视。根据业务所在地区和行业(如金融、医疗),你可能需要遵守GDPR、等保2.0等法规。这意味着你需要建立完整的操作审计日志,记录所有对生产环境的配置变更、数据访问行为,并确保日志的防篡改。制定灾难恢复计划(DRP)并定期演练,确保在极端情况下业务能快速恢复,满足合规要求的RTO(恢复时间目标)与RPO(恢复点目标)。
成本管控与持续演进
在追求性能与稳定的精明的成本控制能让你的项目行稳致远。云时代的资源弹性是一把双刃剑,使用不当可能导致惊人的账单。
实施精细化的成本分析与优化。利用云服务商提供的成本管理工具,详细分析每一分钱的花费:是计算资源(CPU/内存)占大头,还是数据存储或网络出口流量?对于非峰值时段的计算资源,可以考虑使用竞价实例或自动降低规格;对访问频率低的“冷数据”,将其从昂贵的SSD存储迁移到对象存储或归档存储;通过CDN加速静态资源,不仅能提升用户访问速度,还能大幅减少源站服务器的带宽压力。
架构的持续演进与债务偿还。技术债务如同利息,越早偿还代价越小。定期评估现有架构是否仍能满足业务增长的需求。单体应用是否到了拆分为微服务的时机?某些陈旧的、难以维护的组件是否需要重写或替换?通过建立技术雷达,持续关注并小步引入更高效、更稳定的新技术与新工具,如服务网格(Service Mesh)、无服务器(Serverless)函数计算,在关键处提升系统能力。
最终,建立反馈与迭代的文化。将监控数据、用户反馈、业务指标作为驱动部署与架构演进的核心输入。每一次部署都不是结束,而是下一次更好部署的开始。让服务器部署从一项被动的运维任务,转变为驱动业务创新与稳定增长的主动引擎。
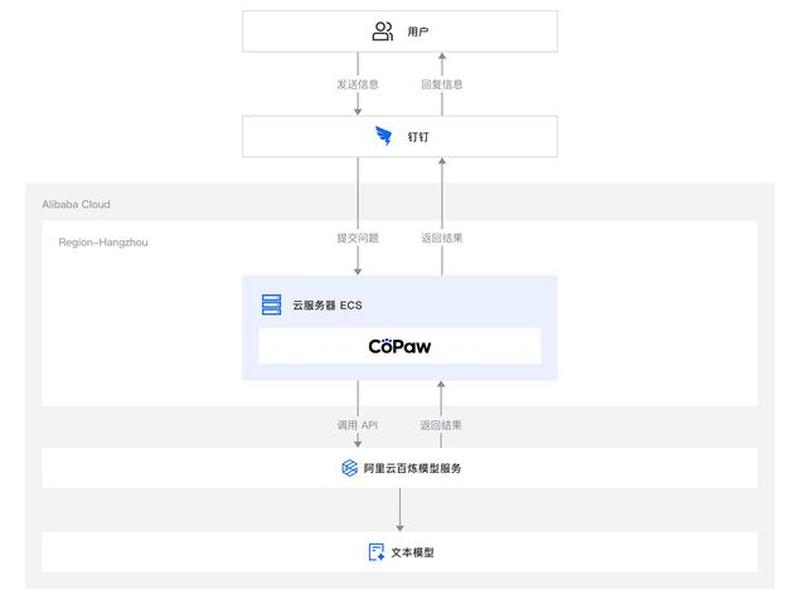
以上是关于应用服务器部署,服务器部署应用程序的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:应用服务器部署,服务器部署应用程序;本文链接:https://zwz66.cn/jianz/362493.html。
猜你喜欢
- 应用服务器配置 - 应用服务器的安装调试配置及使用 2026-09-28
- 应用服务器部署教程、应用服务器部署教程图 2026-09-28
- 应用服务器软件;应用服务器基础软件 2026-09-28
- 应用服务器设置在哪 - 应用服务器设置在哪里 2026-09-28
- 应用服务器英语(应用服务器英语怎么说) 2026-09-28
- 应用服务器的搭建实验报告;服务器搭建实验总结 2026-09-28
- 应用服务器的安装调试配置及使用 应用服务器的安装调试配置及使用方法 2026-09-28
- 应用服务器的安装 应用服务器的安装过程 2026-09-28
- 应用服务器的作用、应用服务器的作用包括 2026-09-28
- 应用服务器框架有哪些(应用服务器框架有哪些软件) 2026-09-28







