如何架设ftp外网服务器、ftp服务器怎么搭建外网访问
-
如何,架设,ftp,外网,服务器,、,怎么,搭建,访问,

- 建站百科知识-小虎建站百科知识网
- 2026-09-27 00:35
- 小虎建站百科知识网
如何架设ftp外网服务器、ftp服务器怎么搭建外网访问 ,对于想了解建站百科知识的朋友们来说,如何架设ftp外网服务器、ftp服务器怎么搭建外网访问是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在信息爆炸的时代,你是否曾渴望拥有一个专属的“数字仓库”,可以随时随地存取文件,与团队成员无缝共享资料?FTP服务器正是实现这一梦想的利器。仅仅在局域网内搭建FTP服务器,就像建造了一座只对内部开放的宝库,其价值大打折扣。真正的挑战与魅力,在于如何让这座宝库向全世界安全地敞开大门——即实现FTP服务器的外网访问。本文将为你揭开这层神秘面纱,手把手带你穿越从内网架设到公网访问的完整路径,不仅让你掌握搭建的核心步骤,更深入剖析实现外网穿透的多种策略与优化技巧,助你打造一个既高效又安全的远程文件共享中心。
基石构建:本地FTP服务器的搭建
万丈高楼平地起,搭建外网可访问的FTP服务器,第一步必须在本地计算机或服务器上成功部署FTP服务。这个过程是后续所有高级功能的基础。
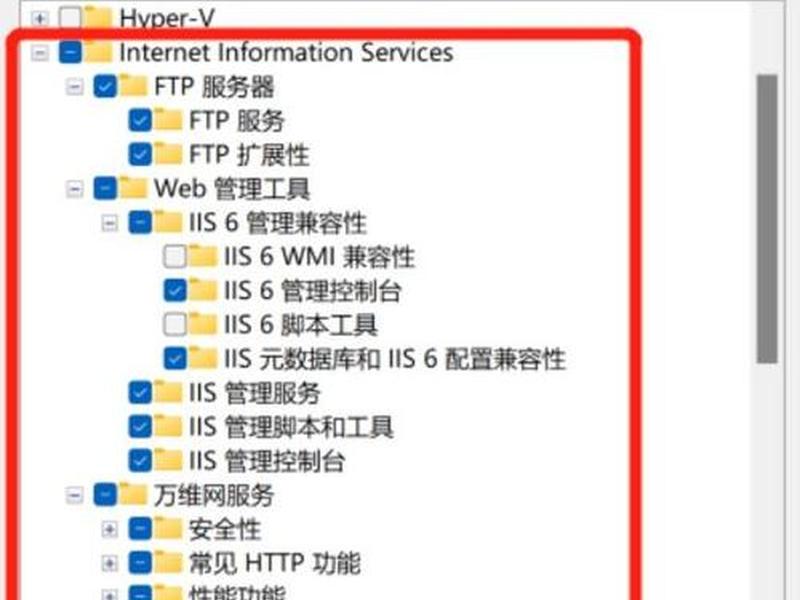
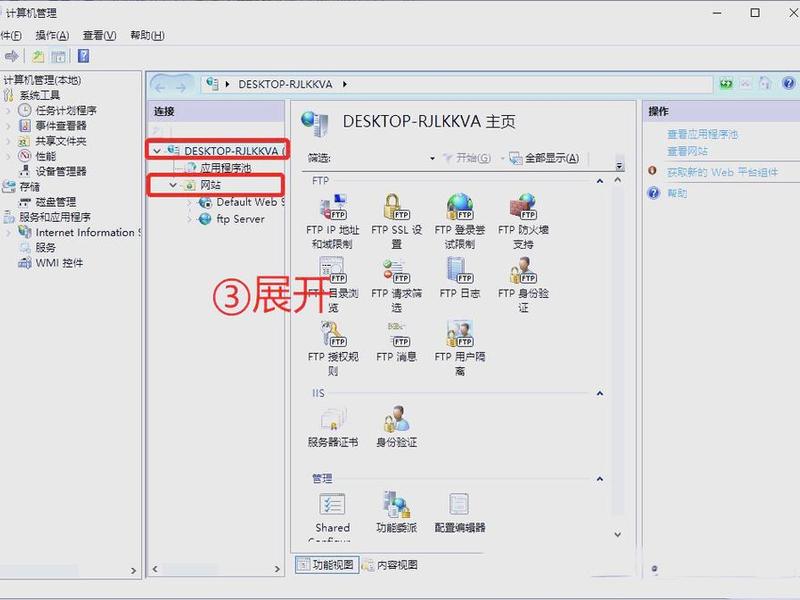
目前,主流的搭建方法有两种。对于Windows用户,最便捷的方式是利用系统自带的IIS组件。你需要进入“控制面板”的“程序和功能”,找到“启用或关闭Windows功能”,勾选“Internet信息服务”下的“FTP服务器”和“Web管理工具”。安装完成后,通过“计算机管理”中的“Internet信息服务(IIS)管理器”来添加FTP站点。你需要为站点命名,指定一个本地文件夹作为文件存储的根目录,并设置IP地址绑定与端口(默认为21)。接下来,至关重要的一步是创建专用的FTP访问用户。在“计算机管理”的“本地用户和组”中新建用户,并确保在IIS中为此FTP站点配置身份验证时,指定该用户并授予其读取和写入权限。
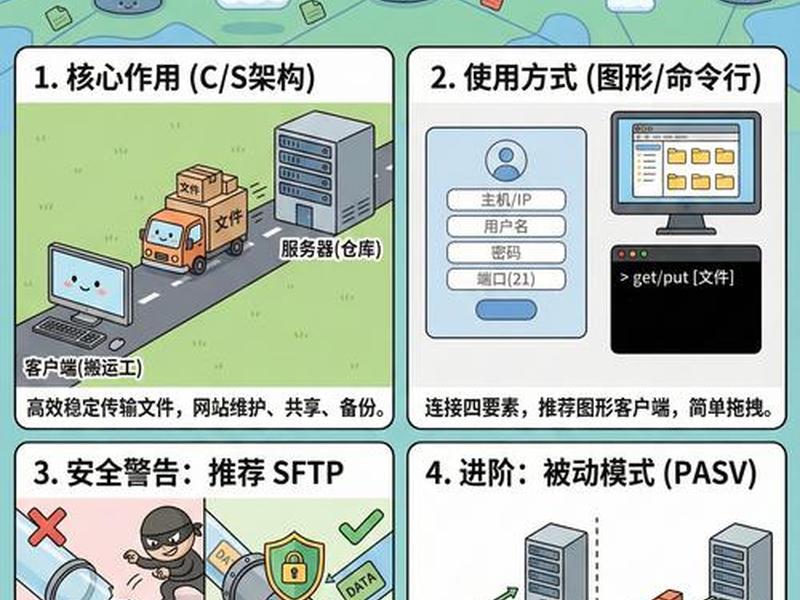
另一种更灵活强大的方式是使用第三方专业FTP服务器软件,例如经典的Serv-U或FileZilla Server。以Serv-U为例,安装后首先需要创建一个“域”,这相当于一个虚拟的FTP服务器实例。在域中,你可以精细地管理用户账号、密码以及每个用户对应的主目录和访问权限。这类软件通常提供更丰富的功能,如带宽限制、日志记录、SSL/TLS加密支持等,为后续实现安全的外网访问打下了更坚实的基础。无论选择哪种方式,搭建完成后,务必在局域网内使用另一台电脑或本机浏览器输入`ftp://本地IP地址`进行测试,确保基础服务运行正常。
网络困局:理解内网与公网访问的屏障
成功在本地搭建FTP服务器,只是完成了万里长征的第一步。服务器通常只能被同一局域网内的设备访问。为什么外网无法直接连接?这源于我们常见的网络环境结构。
绝大多数家庭和小型企业网络都处于运营商的NAT内网之中。路由器会为你的设备分配一个私有IP地址,而整个局域网对外则共享一个公网IP地址。当你从外部网络尝试连接时,数据包只能到达路由器的公网IP,路由器并不知道该将请求转发给内网中的哪一台设备(即你的FTP服务器)。这就好比你知道一座公寓楼的地址,但不知道具体要找的人住在哪个房间。路由器的防火墙出于安全考虑,通常会阻挡外部发起的、指向非知名服务端口的连接请求,FTP的21端口或被动模式使用的高位端口很可能就在被阻挡之列。
实现外网访问的核心,就是要在你的内网FTP服务器与外部互联网之间,建立一条稳定的“通道”,让外部请求能够被正确引导至内网服务器。这需要解决IP地址映射和端口转发两大关键问题。
破壁之道:端口映射与动态DNS解析
解决内网穿透问题,最经典且相对稳定的方法是进行端口映射,并配合动态DNS服务。这种方法适用于能够从运营商处获取公网IP地址的用户。
端口映射需要在你的路由器上进行配置。登录路由器的管理后台,找到“虚拟服务器”、“端口转发”或“NAT”等相关设置选项。你需要添加一条新的规则:将外部端口(例如2121,为避免冲突可以不使用默认的21端口)和内部端口(FTP服务器实际监听的端口,如21)都指向你内网FTP服务器的私有IP地址,协议类型选择“TCP”。这样,当外部用户访问`你的公网IP:2121`时,路由器就会自动将请求转发给内网指定的服务器。
家庭宽带获取的公网IP地址通常是动态的,会不定期变化。IP一旦变化,外部用户就无法通过原来的地址访问了。这时就需要动态DNS服务。你可以注册一个DDNS服务商提供的免费域名,并在路由器或FTP服务器所在的电脑上安装其客户端软件。该软件会持续监测你的公网IP变化,并自动将域名解析到最新的IP地址上。此后,外部用户只需记住这个固定的域名(如`yourftp.ddns.net:2121`),即可始终访问到你的服务器,无需关心IP是否变动。
神器助攻:内网穿透工具的妙用
对于无法获取公网IP的绝大多数用户而言,端口映射方法行不通。各类内网穿透工具就成了打通内外网络的“神兵利器”。它们通过在公网服务器上建立中转,巧妙地绕过了没有公网IP的障碍。
这类工具的工作原理是:在你的内网FTP服务器上运行一个客户端程序,这个客户端会主动与工具服务商在公网部署的服务器建立一条加密隧道。当外部用户想要访问你的FTP时,实际上是先连接到公网服务器,再由公网服务器通过已建立的隧道将请求转发给你的内网客户端,最终抵达FTP服务器。数据返回的路径则相反。整个过程中,你的内网服务器始终作为“客户端”向外发起连接,因此不受没有公网IP和防火墙入站规则的限制。
市场上有许多成熟的内网穿透方案,例如花生壳、Ngrok、frp等。以花生壳为例,你只需在内网安装并登录其客户端,然后添加一个映射:将内网FTP服务器的IP和端口,映射到花生壳为你分配的一个二级域名和端口上。完成后,外部用户访问这个二级域名,就能穿透内网,直接访问你的FTP服务了。这种方法配置简单,几乎适用于所有网络环境,是个人和小型企业实现外网访问的优选方案。
安全加固:为外网访问穿上盔甲
将FTP服务器暴露在公网上,就像将珍宝陈列于闹市,安全风险急剧上升。在实现外网访问的必须构筑坚固的安全防线。
首要且最有效的安全升级,是弃用明文传输的FTP协议,改用加密协议。FTPS是在FTP基础上添加了SSL/TLS加密层,而SFTP则是基于SSH协议的文件传输方式,两者都能对传输中的用户名、密码及文件数据进行加密,防止被。在Serv-U等软件中可以直接启用FTPS,而在Linux系统上搭建SFTP服务则更为常见和方便。强化访问控制。禁用匿名登录,为每个用户设置强密码并定期更换。严格限制用户的访问目录权限,遵循最小权限原则。可以修改默认端口,将FTP服务的监听端口从众所周知的21改为一个不常见的高位端口,这能有效减少被自动化扫描工具发现的概率。
不要忽视防火墙的配置。即使在内网,也应确保服务器本机的防火墙只放行必要的FTP服务端口及其被动模式可能用到的端口范围。如果使用端口映射,路由器防火墙也需做相应放行。通过多层次的安全措施,才能确保你的“数字仓库”在联通世界的牢不可破。
性能优化:提升远程访问的流畅体验
成功实现安全的外网访问后,用户体验至关重要。跨网络、长距离的文件传输,很可能面临速度慢、不稳定的问题,需要进行针对性优化。
启用FTP的被动模式是提升连接成功率和稳定性的关键。在被动模式下,数据传输连接由客户端向服务器发起,这能更好地兼容各种位于路由器或运营商后的网络环境。你需要在FTP服务器软件中配置被动模式的端口范围,并在路由器上将这些端口也进行转发或在内网穿透工具中映射。对于传输大文件或大量小文件,调整TCP窗口大小、启用传输压缩功能(如果客户端和服务器都支持)能显著提升效率。一些专业的FTP服务器软件和客户端支持多线程传输,可以同时建立多个连接传输文件的不同部分,充分利用带宽。
如果对传输速度和稳定性有极高要求,可以考虑使用基于UDP的加速传输协议。市面上一些商用或开源的传输方案,通过私有协议实现了更高效的数据封装、冗余校验和丢包重传机制,在跨国或跨运营商等复杂网络环境下,速度可能比传统FTP快数倍甚至数十倍。这为团队协作、大文件分发等场景提供了更佳的解决方案。
以上是关于如何架设ftp外网服务器、ftp服务器怎么搭建外网访问的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:如何架设ftp外网服务器、ftp服务器怎么搭建外网访问;本文链接:https://zwz66.cn/jianz/360501.html。
猜你喜欢
- 如何架设电影网站,如何架设电影网站链接 2026-09-27
- 如何本地搭建网站;如何本地搭建网站链接 2026-09-27
- 如何新建网页站点,如何新建网页站点链接 2026-09-27
- 如何新建站点cs6教程视频(如何新建站点cs6教程视频讲解) 2026-09-27
- 如何新建站点cs6教程、如何新建站点cs6教程视频 2026-09-27
- 如何新建站点 新建站点要设置什么 2026-09-27
- 如何新建一个站点 - 如何创建一个站点制作网页 2026-09-27
- 如何新建pages(如何新建一个Excel文档) 2026-09-27
- 如何新建iis站点让任意主机访问、如何新建iis站点让任意主机访问端口 2026-09-27
- 如何新建flash 如何新建一个html文件 2026-09-27







