如何新建iis站点让任意主机访问、如何新建iis站点让任意主机访问端口
-
如何,新建,iis,站点,让,任意,主机,访问,、,你,

- 建站百科知识-小虎建站百科知识网
- 2026-09-27 00:26
- 小虎建站百科知识网
如何新建iis站点让任意主机访问、如何新建iis站点让任意主机访问端口 ,对于想了解建站百科知识的朋友们来说,如何新建iis站点让任意主机访问、如何新建iis站点让任意主机访问端口是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾对如何让服务器上的IIS站点像互联网明星一样,被世界各地的任意主机访问而心潮澎湃?你是否也为如何巧妙地配置端口,让数据在特定通道中自由穿梭而绞尽脑汁?今天,我们将揭开IIS站点部署的神秘面纱,带领你从安装配置到端口管理,构建一个真正对外可见、访问自如的网站服务器。无论是局域网内的同事访问,还是通过互联网让全球用户触达,掌握这些核心技能,你将掌控数据的闸门。
一、基石搭建:IIS服务的安装与启动
万事开头难,搭建IIS站点访问的第一步,便是确保IIS服务这栋“大楼”的地基稳固。在Windows系统中,IIS(Internet信息服务)是微软提供的一款强大且集成的Web服务器。它的安装并非想象中复杂,通常通过系统自带的“启用或关闭Windows功能”即可完成。你需要在控制面板中找到相应选项,勾选包含“Web管理工具”和“万维网服务”在内的核心组件。
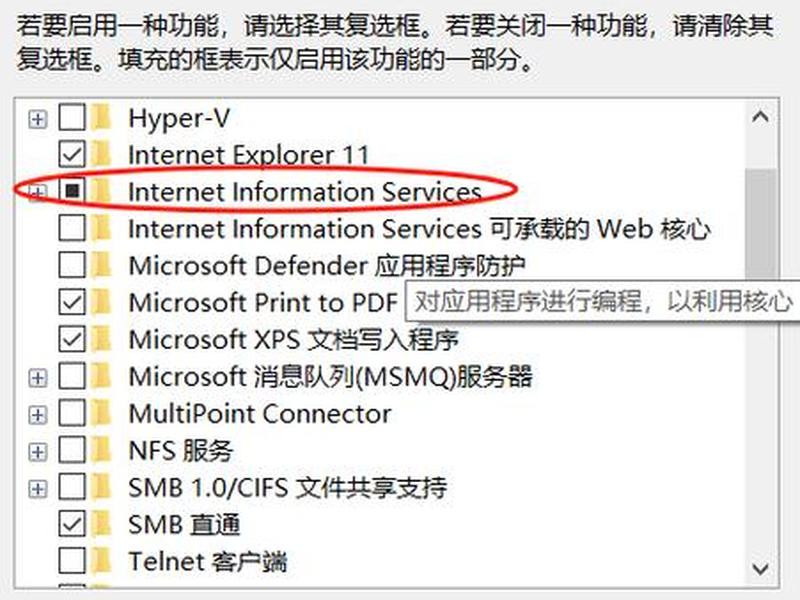
成功安装后,并不意味着网站已经上线。你需要通过“管理工具”找到并打开“Internet信息服务(IIS)管理器”。在这里,你将看到一个初始的默认网站。一个安全的实践是停止或删除这个默认站点,因为它常常成为潜在攻击者的目标。一个全新的、由你命名的站点即将诞生。安装与启动IIS服务,是后续所有配置工作的基础,如同为网站世界安装了一台强劲的引擎。
二、站点创建:定义你的网络家园
有了IIS服务引擎,接下来就是建造属于你的“网络家园”——创建新站点。在IIS管理器左侧的“网站”节点上右键,选择“添加网站”,一个全新的配置界面将为你展开。这里,你需要为你的站点赋予一个独特的名称,这将是它在服务器内部的身份标识。更重要的是“物理路径”,它指向你网站程序文件在磁盘上的实际存放位置,建议选择非系统盘(如D盘、E盘)的目录,以提升安全性和管理便利性。
在创建站点的过程中,“应用程序池”的选择至关重要。它如同网站的独立运行环境,将不同站点的资源隔离,防止一个站点的故障影响其他站点。对于新建站点,通常可以选择默认的应用程序池,或新建一个专门的应用池。完成这些设置后点击确定,一个网站的框架便已建立。此刻,虽然网站已存在于服务器上,但距离“任意主机访问”的目标,我们还差关键的几步——IP与端口的配置。
三、访问桥梁:IP地址与端口绑定
如何让外部世界找到你的网站?这依赖于IP地址和端口的精确绑定。在“添加网站”或网站属性设置的“绑定”配置中,这是实现“任意主机访问”的核心环节。对于IP地址,初学者常选择“全部未分配”,这意味着服务器上所有可用的IP地址都将监听该网站。如果你的服务器有多个IP,也可以指定其中一个特定的IP,让网站只在该IP上响应。
端口的配置则更具灵活性。HTTP协议默认使用80端口,HTTPS使用443端口。如果你希望网站通过标准方式访问(如输入域名即可),通常保留默认的80端口。如果你在同一服务器上运行多个网站,或者希望网站通过非标准端口访问,就需要修改端口号,例如8080或8888。用户访问时需要在网址后加上“:端口号”。巧妙配置IP与端口,就像为你的网站大厦安装了精确的经纬度坐标和专用的门户。
四、权限之门:匿名访问与目录浏览
站点建好了,端口也开放了,但用户访问时却可能看到“403禁止访问”的错误。这通常是因为身份验证和目录权限没有正确设置。为了实现任意主机的匿名访问,你需要在IIS管理器中选择你的网站,双击“身份验证”功能,确保“匿名身份验证”处于启用状态。通常,将其匿名用户标识设置为“应用程序池标识”是一种简便安全的方式。
目录权限则是另一道安全闸门。在网站属性的“主目录”选项卡中,你可以设置基本的访问权限,如“读取”、“写入”等。对于静态展示型网站,通常只需赋予“读取”权限。谨慎启用“目录浏览”功能,除非你希望访问者能直接看到网站目录下的文件列表,否则建议保持禁用,以防止敏感文件结构泄露。正确配置这些权限,相当于为你的网站安装了智能门禁,既允许来宾进入,又保护了内部隐私。
五、内网穿透:无公网IP的访问之道
对于许多个人开发者或小型团队,服务器可能位于家庭或公司内网,没有独立的公网IP地址。这时,如何让互联网上的任意主机访问呢?答案就是“内网穿透”技术。这项技术通过在公网服务器建立映射,将内网服务的端口“穿透”到公网。你可以使用诸如nat123、cpolar、frp等内网穿透工具。
具体操作通常包括:在内网服务器上安装穿透工具的客户端,并登录账号;然后在工具的管理界面添加一条“端口映射”规则。这条规则需要指定你的内网服务器IP(通常是127.0.0.1或局域网IP)、IIS站点配置的端口号,以及工具提供给你的一个公网域名或地址。配置成功后,互联网上的用户访问这个公网地址时,请求就会被自动转发到你的内网IIS站点上,实现“无公网IP,亦有公网访问”的奇迹。
六、安全加固:构建访问的铜墙铁壁
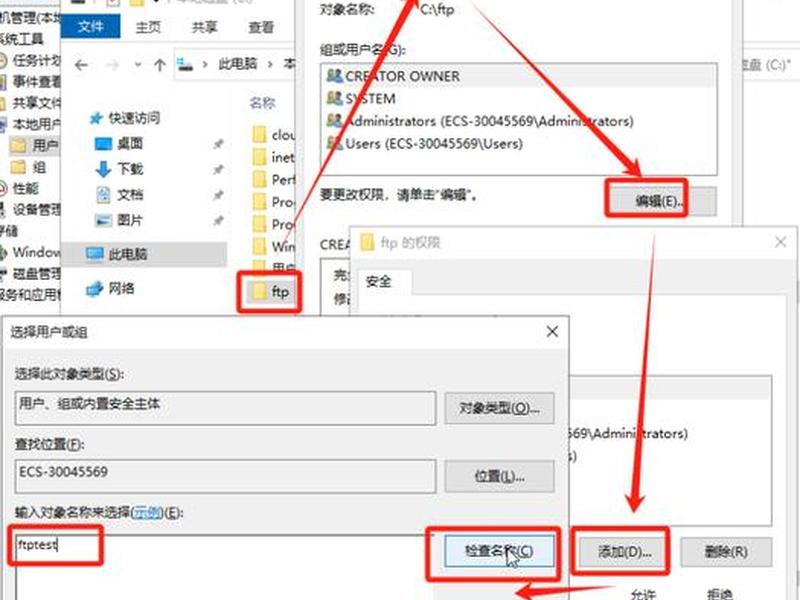
开放访问的安全警钟必须长鸣。一个暴露在公网上的IIS站点,时刻面临着潜在风险。首要的安全措施是及时为Windows系统和IIS安装最新的安全补丁,修补已知漏洞。在服务器上配置防火墙规则,仅开放必要的端口(如你网站使用的80、443或其他自定义端口),屏蔽其他所有不必要的入站连接。
在IIS自身配置上,可以删除默认安装时不必要的虚拟目录(如IISSamples、MSADC)和危险的应用程序映射,减少攻击面。对于网站目录,应充分利用NTFS文件系统的权限控制,为不同文件类型设置严格的读写执行权限。启用并定期检查IIS日志和Windows安全日志,能帮助你追踪异常访问行为,防患于未然。安全加固不是束缚,而是为你的网站访问通道铺设坚固的护栏,确保开放与稳定并存。
以上是关于如何新建iis站点让任意主机访问、如何新建iis站点让任意主机访问端口的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:如何新建iis站点让任意主机访问、如何新建iis站点让任意主机访问端口;本文链接:https://zwz66.cn/jianz/360493.html。
猜你喜欢
- 如何新建pages(如何新建一个Excel文档) 2026-09-27
- 如何新建flash 如何新建一个html文件 2026-09-27
- 如何新建csv文件的详细教程 - 如何创建csv文件 2026-09-27
- 如何新建csv文件 如何创建csv文件 2026-09-27
- 如何敲代码赚钱 - 如何敲代码赚钱软件 2026-09-27
- 如何敲代码挣钱(如何敲代码挣钱教程) 2026-09-27
- 如何操作wordpress、如何操作接龙 2026-09-27
- 如何撰写网站建设和运营方案(如何撰写网站建设和运营方案范文) 2026-09-27
- 如何搭建鱼塘料台、鱼塘饲料台搭建视频播放 2026-09-27
- 如何搭建香港服务器 如何搭建香港服务器网络 2026-09-27







