如何搭建ssh服务器;如何搭建ssh服务器教程
-
如何,搭建,ssh,服务器,教程,在,数字化,浪潮,

- 建站百科知识-小虎建站百科知识网
- 2026-09-26 21:22
- 小虎建站百科知识网
如何搭建ssh服务器;如何搭建ssh服务器教程 ,对于想了解建站百科知识的朋友们来说,如何搭建ssh服务器;如何搭建ssh服务器教程是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,远程安全访问已成为系统管理员和开发者的必备技能。想象一下,你坐在家中舒适的沙发上,指尖轻敲键盘,便能瞬间穿越网络,安全地掌控千里之外的服务器——这一切的魔法钥匙,就是SSH(Secure Shell)。它不仅是一道坚固的加密盾牌,更是通往远程世界的安全桥梁。本文将为你揭开SSH服务器的神秘面纱,提供一份从零基础到安全精通的完整搭建教程,并融入SEO优化策略,助力你的技术分享在浩瀚的网络信息中脱颖而出,直达搜索榜首。
理解SSH的核心价值
在动手搭建之前,我们必须深刻理解SSH为何如此重要。SSH协议诞生于对Telnet、FTP等明文传输协议安全缺陷的反思。它通过在客户端与服务器之间建立一条加密隧道,确保登录过程、命令执行乃至文件传输的所有数据,都被严密封装,有效抵御了、连接劫持等网络攻击。这不仅仅是技术的进步,更是对数字资产安全理念的一次革新。
SSH的核心功能远不止远程登录。它支持安全的文件传输(通过SCP或SFTP),使得在本地与远程服务器之间搬运数据变得既安全又便捷。更令人惊叹的是其端口转发能力,它能将本地网络服务安全地映射到远程,或将远程服务安全地引入本地,为复杂的网络架构提供了灵活的连接方案。理解这些价值,是搭建一个真正有用、安全的SSH服务的基础。
搭建SSH服务器,本质上是为你的数字领地修筑一道智能且坚固的城墙。它不仅仅是安装一个软件,更是构建一套可靠、可控的远程管理体系的第一步。接下来的每一步操作,都需怀着对安全与效率的追求。
服务器环境准备与安装
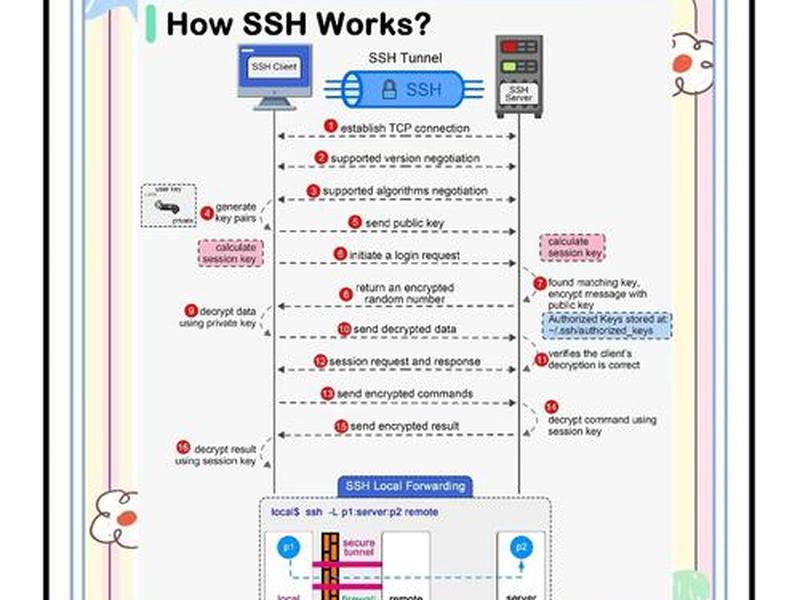
工欲善其事,必先利其器。搭建SSH服务器的第一步,是确保你的服务器环境准备就绪。绝大多数现代Linux发行版,如Ubuntu、CentOS、Debian等,都已将OpenSSH作为标准组件或默认安装选项。你可以通过一个简单的命令来检查系统是否已安装SSH服务端软件。
如果检查发现尚未安装,安装过程也异常简单。以基于APT包管理的系统为例,仅需执行更新软件源和安装OpenSSH服务端两条命令即可。安装完成后,系统的守护进程管理器会自动启动SSH服务,并通常将其设置为开机自启。这一过程自动化程度很高,几乎不需要人工干预。
安装成功后,一个基础的SSH服务器就已经在后台默默运行,监听者默认的22号端口,等待着远方的连接。一个“能用”的服务器距离一个“好用且安全”的服务器,还有很长的路要走。默认配置往往只考虑了通用性,在安全性上留有隐患,接下来的配置优化至关重要。
关键安全配置实战
直接使用默认配置的SSH服务器,犹如将家门钥匙挂在门外,风险极高。安全配置是搭建过程中最核心、最不能妥协的环节。我们应该修改默认的22号端口。成千上万的自动化扫描脚本每天都在互联网上扫描22端口,尝试暴力破解。将其改为一个大于1024的非知名端口,能立刻过滤掉绝大部分无意义的攻击流量。
强烈建议禁止root用户直接通过SSH登录。root账户权限至高无上,是攻击者的首要目标。正确的做法是创建一个具有sudo权限的普通用户,先用该用户登录,再切换至root身份执行管理任务。这为系统增加了一层宝贵的缓冲。可以配置`AllowUsers`或`AllowGroups`指令,明确指定允许登录的用户或用户组,实现最小权限原则。
也是安全性上的一次飞跃:禁用密码认证,强制使用密钥对认证。密码可能被暴力破解或遗忘,而基于非对称加密的密钥对则安全得多。你需要在客户端生成一对公钥和私钥,将公钥上传至服务器的对应用户目录下。此后登录,服务器会用你留存的公钥来挑战你的私钥,匹配成功即可登录,无需输入密码,既安全又便捷。
防火墙与访问控制策略
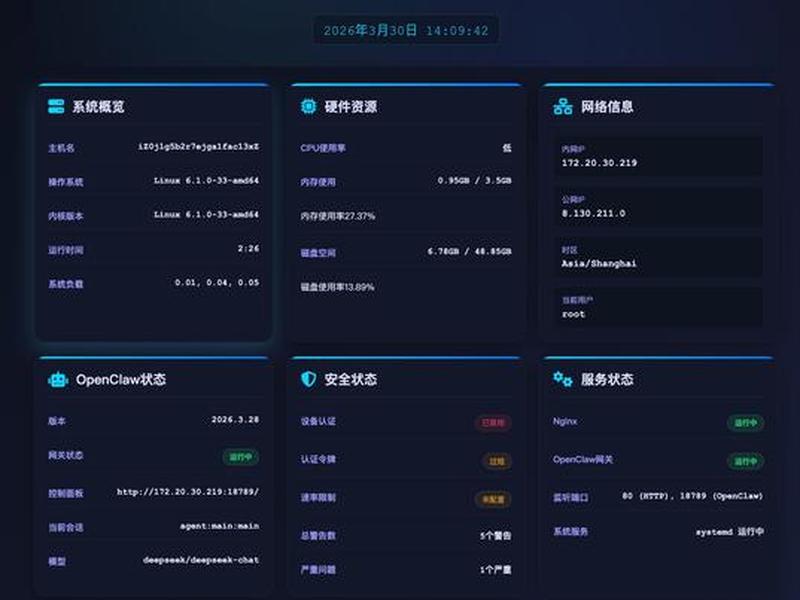
配置好SSH服务本身后,我们还需要借助系统的防火墙,为其构筑第二道防线。无论是`iptables`还是更易用的`ufw`(Uncomplicated Firewall),其核心思想都是:只允许来自可信源的连接访问你的SSH端口。
例如,如果你的管理工作站IP固定,那么防火墙规则可以设置为仅允许该IP地址访问服务器的SSH端口(无论是默认的22还是你修改后的端口),其他所有来源的请求一律拒绝。这能极大降低服务器暴露在公网下的风险。对于动态IP的环境,可以考虑结合Fail2Ban等工具,它能监控认证日志,一旦发现某个IP在短时间内多次尝试失败,便自动将其加入防火墙黑名单一段时间。
云服务提供商的安全组(Security Group)或网络ACL(Access Control List)也是实现访问控制的重要层面。务必确保在这些网络层面的配置中,也仅对必要的IP地址开放SSH端口。多层次、立体化的防御策略,才能让你的SSH入口固若金汤。
连接测试与故障排查
完成所有配置并重启SSH服务后,至关重要的步骤是测试。切勿在断开当前连接的情况下,直接应用可能导致自己也无法登录的激进配置(如错误地限制了IP)。正确的做法是,开启一个新的终端窗口或会话,使用新配置的参数尝试连接。
如果连接失败,不要慌张。系统的日志文件是你的第一求助对象。查看`/var/log/auth.log`或`/var/log/secure`文件,其中通常会详细记录SSH连接的尝试、成功与失败信息,并能明确指出失败原因,如“权限拒绝(公钥)”、“密码错误”或“用户不允许”等。根据日志提示,反向检查对应的配置项。
常见的连接问题包括:防火墙未正确放行端口、密钥文件权限设置错误(`.ssh`目录权限应为700,`authorized_keys`文件权限应为600)、服务器SSH服务未正常运行、或客户端指定的端口、IP、用户名有误。耐心地按照“客户端配置->网络连通性->服务器配置->权限设置”的顺序逐一排查,绝大多数问题都能迎刃而解。
高级功能与日常维护
当基础的SSH服务稳定运行后,你可以探索其更多高级功能来提升效率。例如,利用SSH隧道进行端口转发,可以安全地访问位于内网或受防火墙保护的数据库、Web管理界面等。通过编辑本地`~/.ssh/config`文件,可以为经常登录的服务器设置别名、指定默认端口和密钥文件,简化连接命令。
日常维护同样重要。定期更新系统和OpenSSH软件包,以获取安全补丁和新功能。定期审查认证日志,警惕异常登录尝试。对于使用密钥认证的环境,应考虑定期更换密钥对。备份好你的SSH配置文件和服务器的`authorized_keys`文件,以便在系统迁移或故障时快速恢复。
一个健康、安全的SSH服务,不是一劳永逸的产物,而是需要持续关注和适度维护的数字资产。将其纳入你的常规运维流程,它将成为你最得力的远程管理伙伴,默默守护着你与服务器之间的每一次安全对话。
以上是关于如何搭建ssh服务器;如何搭建ssh服务器教程的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:如何搭建ssh服务器;如何搭建ssh服务器教程;本文链接:https://zwz66.cn/jianz/360345.html。
猜你喜欢
- 如何搭建tomcat服务器配置 tomcat服务器配置过程 2026-09-26
- 如何搭建ssc(如何搭建ssr) 2026-09-26
- 如何搭建saas平台 搭建saas平台需要的基础是什么 2026-09-26
- 如何搭建rpc 如何搭建自己的api接口 2026-09-26
- 如何搭建phpwind,如何搭建自己的api接口 2026-09-26
- 如何搭建pc端官网,如何搭建pc端官网账号 2026-09-26
- 如何搭建nft平台 如何搭建nft交易平台 2026-09-26
- 如何搭建nfs;如何搭建个人nas 2026-09-26
- 如何搭建mysql(如何搭建mysql服务器) 2026-09-26
- 如何搭建linux 如何搭建linux云服务器游戏 2026-09-26







