如何搭建nfs;如何搭建个人nas
-
如何,搭建,nfs,个人,nas,在,数据,洪,流的,时代,

- 建站百科知识-小虎建站百科知识网
- 2026-09-26 21:13
- 小虎建站百科知识网
如何搭建nfs;如何搭建个人nas ,对于想了解建站百科知识的朋友们来说,如何搭建nfs;如何搭建个人nas是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数据洪流的时代,我们的数字记忆——照片、文档、创作,散落在不同的设备角落,寻找与管理变得日益繁琐。你是否渴望一个专属的、高效的、触手可及的数据中心?本文将为你揭开构建个人数据王国的双重密钥:一是搭建灵活高效的NFS文件共享服务,实现跨设备无缝协作;二是从硬件到软件,亲手打造一台功能强大的个人NAS私有云。这不仅是技术的实践,更是一场关于数据自主与效率的革命。跟随本指南,你将一步步掌握从核心原理到实战部署的全过程,构建属于自己的高效、安全存储生态系统。
一、 蓝图规划:明确需求与硬件选型
任何伟大的建造都始于一张清晰的蓝图。在动手之前,首要任务是审视自身的数据需求。是用于家庭影音库的海量存储,还是小型团队的协同工作文件共享?抑或是需要运行虚拟机、Docker容器的轻量级服务器?需求决定了硬件的规格与系统的复杂度。
硬件是NAS系统的基石。核心在于平衡性能、功耗与扩展性。对于入门级或专注于文件存储的用户,树莓派等开发板配合USB硬盘是低成本试水的绝佳选择。若追求更佳性能与稳定性,自行组装是更优方案。选择支持多个SATA接口的主板,搭配一颗低功耗但性能足够的处理器,如Intel的赛扬或AMD的锐龙嵌入式系列。内存建议从8GB起步,若计划运行更多服务,16GB或更高容量将提供更流畅的体验。存储介质方面,机械硬盘负责大容量仓库,固态硬盘则能显著提升系统响应与缓存速度。不要忽视网络,千兆网卡是标配,若有内网高速传输需求,可考虑未来升级万兆的可能。
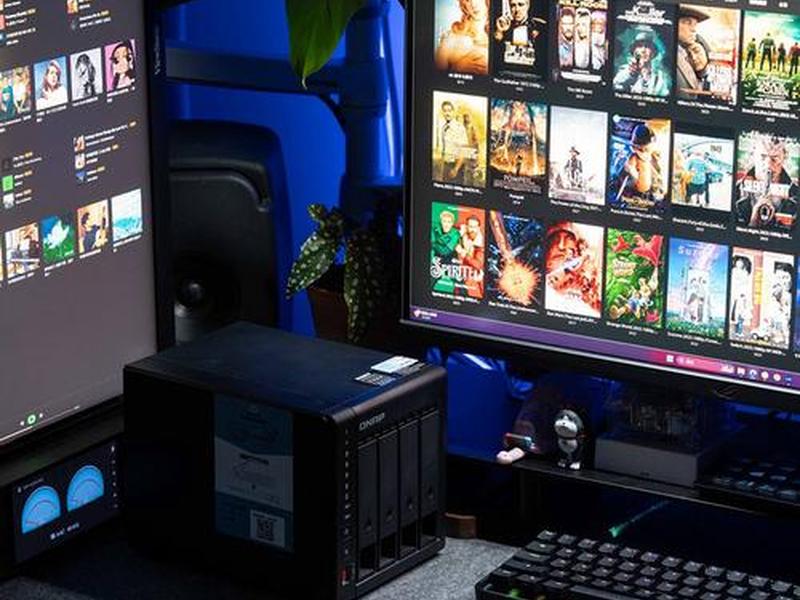
电源与机箱同样关键。一个稳定、高效的电源是系统长时间可靠运行的保障,建议选择80Plus认证产品。机箱则需要根据硬盘数量选择,良好的散热设计能延长硬盘寿命。这一步的深思熟虑,能为后续所有环节奠定坚实的基础,避免因性能瓶颈或扩展不足而推倒重来。
二、 系统奠基:选择与安装操作系统
硬件准备就绪后,需要为其注入灵魂——操作系统。对于NAS而言,有多种成熟的开源系统可供选择。TrueNAS Core基于FreeBSD,以其强大的ZFS文件系统闻名,提供了企业级的数据完整性保护功能。OpenMediaVault则基于Debian,拥有友好的Web管理界面和丰富的插件生态,对新手更为友好。Unraid以其独特的缓存阵列和磁盘管理方式,在灵活性与易用性间取得了良好平衡。
安装过程通常较为直观。从官网下载系统镜像,使用工具写入U盘制作成启动盘。将U盘插入NAS主机,设置从U盘启动,跟随图形化或命令行安装向导即可完成。安装过程中,关键步骤包括选择安装磁盘、设置管理员密码、配置网络等。建议将系统安装在单独的固态硬盘上,以获得最佳的系统响应速度,并与数据存储盘分离。
系统安装完成后,通过同一局域网内另一台电脑的浏览器,输入NAS的IP地址即可访问其管理后台。在这里,你将进行后续所有的配置工作。首次登录后,建议立即检查系统更新,安装最新的安全补丁。根据硬件情况,在BIOS中启用必要的虚拟化技术,为未来运行Docker或虚拟机做好准备。一个稳定、安全的系统基础,是承载所有高级功能的平台。
三、 存储核心:配置存储池与文件系统
存储是NAS的核心使命。进入管理界面后,首要任务是将物理硬盘组织成逻辑的存储空间。大多数NAS系统都支持创建存储池。你可以选择简单的单盘模式,或是更具弹性和安全性的RAID阵列。RAID 1通过镜像提供数据冗余,一块硬盘损坏数据不丢。RAID 5在多个硬盘间分布奇偶校验信息,在保证数据安全的同时提供了更高的存储利用率。对于更高级的用户,ZFS存储池提供了快照、去重、压缩等强大功能,能极大提升数据管理效率与安全性。
创建存储池后,需要在其上建立文件系统并设置共享。这是让数据能够被网络访问的关键一步。根据客户端设备的主要操作系统,选择合适的共享协议。SMB协议在Windows和macOS上拥有原生支持,兼容性最好。NFS协议则在Linux、Unix系统及虚拟机环境中性能与效率更优。AFP曾是苹果设备的首选,但现代macOS也已完美支持SMB。
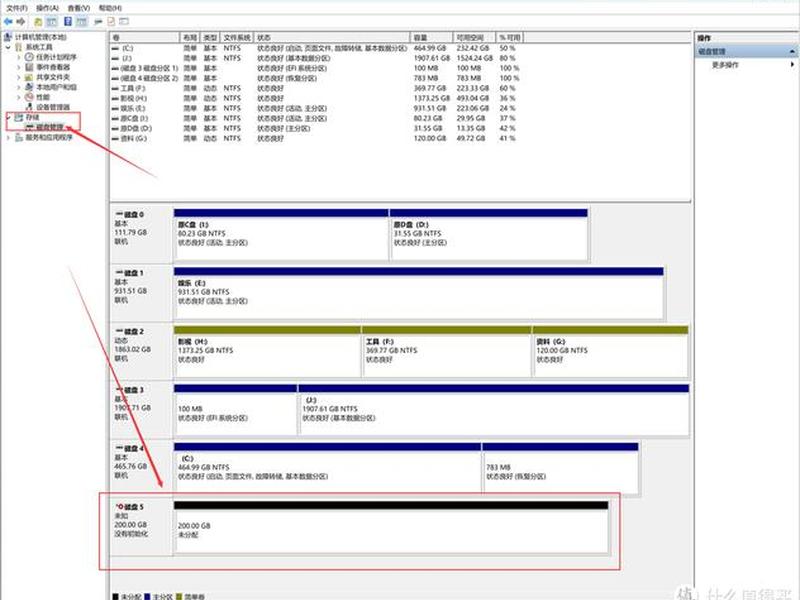
在创建共享文件夹时,细致的权限管理至关重要。应遵循最小权限原则,为不同用户或用户组创建账户,并分配仅满足其需要的读写权限。例如,为家庭成员创建一个“媒体”共享,设置只读权限;为工作项目创建一个共享,仅限项目组成员读写。良好的权限规划不仅能保护隐私,也能防止误操作导致的数据丢失。
四、 网络共享:深度配置NFS服务
NFS是实现Linux/Unix系统间高效文件共享的基石协议。其配置的核心在于服务端的`/etc/exports`文件。在这个文件中,你需要精确指定共享哪些本地目录,允许哪些客户端IP或网段访问,以及赋予何种访问权限。例如,一行配置`/mnt/data/pool1 192.168.1.0/24(rw,sync,no_subtree_check)`意味着将`/mnt/data/pool1`目录共享给192.168.1.0网段的所有主机,权限为读写,采用同步写入模式。
权限参数是NFS配置的精髓。`rw`代表读写,`ro`代表只读。`sync`要求服务器在响应客户端写请求前,必须将数据写入磁盘,保证数据一致性但性能稍低;`async`则性能更高但略有风险。`no_root_squash`将客户端的root用户映射为服务器端的root,需谨慎使用;通常更安全的做法是使用`root_squash`,将客户端的root映射为服务器上的匿名用户。修改配置文件后,需执行`exportfs -ra`命令使其生效,并确保`nfs-server`和`rpcbind`服务正常运行。
在客户端,挂载NFS共享非常简单。使用`mount -t nfs 服务器IP:/共享目录 /本地挂载点`命令即可。为了实现开机自动挂载,可以将配置写入客户端的`/etc/fstab`文件。为了获得最佳性能,可以在挂载时指定参数,如增加`rsize`和`wsize`(读写块大小)到1048576(1MB),使用`hard`模式确保数据完整性,并合理设置`timeo`(超时)和`retrans`(重试)参数以优化网络不稳定时的表现。
五、 功能扩展:部署应用与远程访问
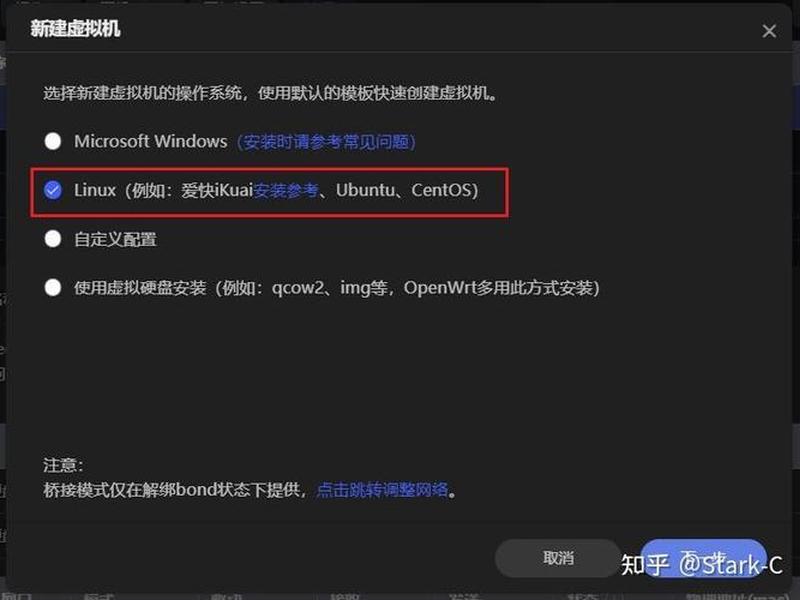
基础的文件服务搭建完毕后,你的NAS潜力远不止于此。通过容器化技术,可以轻松部署各种应用,将其变为家庭或办公的多功能服务器。安装Docker后,你可以在图形化界面或命令行中拉取镜像,一键部署Nextcloud构建私有云盘,用Plex或Jellyfin打造媒体中心,用Bitwarden管理密码,甚至搭建博客或Wiki知识库。
让数据随时随地可及是私有云的另一大魅力。实现安全的远程访问有多种方案。最推荐的方式是搭建VPN服务器,如WireGuard或OpenVPN,将家庭网络与外部设备组成一个安全的虚拟局域网,所有访问如同在内网般安全。若拥有公网IP,可以配置DDNS服务,将动态IP绑定到一个固定域名,并在路由器上设置端口转发。对于没有公网IP的用户,可以使用内网穿透工具。
安全是远程访问的生命线。务必为所有服务设置强密码,并启用双因素认证。在路由器或NAS防火墙上,仅开放必要的服务端口。定期检查系统日志,关注异常登录尝试。对于Web管理界面和关键应用,考虑通过反向代理服务提供HTTPS加密访问。这些措施能将你的数字堡垒武装得更加坚固。
六、 优化加固:提升性能与保障安全
系统投入运行后,持续的优化与安全加固不可或缺。性能方面,若遇到访问速度不如预期,可从多角度排查。检查内网是否达到千兆速率,网线、交换机、网卡均需支持。在NFS挂载参数中尝试调整`rsize`和`wsize`。对于大量小文件的操作,适当增加NFS服务器的内存可能有益。若使用机械硬盘阵列,确保RAID卡或软件RAID配置正确,并启用合适的读写策略。
数据安全是重中之重。除了RAID提供的硬件冗余,必须建立“3-2-1”备份策略:至少保留三份数据副本,使用两种不同介质存储,其中一份存放在异地。可以利用NAS系统自带的快照功能,定期为重要共享创建时间点快照,误删文件时可快速回滚。将最关键的数据加密后同步到云端或另一台离线存储设备。
系统安全同样不可忽视。禁用默认账户,创建具有复杂密码的独立管理账号。定期更新操作系统及所有应用软件,修补安全漏洞。配置防火墙规则,仅允许来自可信IP范围的访问请求。关闭不必要的服务端口。可以部署入侵检测系统或定期进行安全扫描。一个经过精心优化和加固的NAS系统,才能真正成为你值得信赖的数据港湾。
以上是关于如何搭建nfs;如何搭建个人nas的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:如何搭建nfs;如何搭建个人nas;本文链接:https://zwz66.cn/jianz/360338.html。
猜你喜欢
- 如何搭建nft平台 如何搭建nft交易平台 2026-09-26
- 如何搭建mysql(如何搭建mysql服务器) 2026-09-26
- 如何搭建linux 如何搭建linux云服务器游戏 2026-09-26
- 如何搭建lamp环境,搭建lamp环境图片 2026-09-26
- 如何搭建iis;如何搭建自己的api接口 2026-09-26
- 如何搭建iis网站 - 如何搭建iis网站的软件 2026-09-26
- 如何搭建https网站 https网站怎么搭建 2026-09-26
- 如何搭建h5网站(如何搭建h5网站链接) 2026-09-26
- 如何搭建github个人网站 如何利用github搭建个人网站(无需购买云服务器) 2026-09-26
- 如何搭建ftp站点、如何搭建ftp站点服务器 2026-09-26







