非443端口 https;非443端口可以https吗
-
非,443,端口,https,可以,吗,当您,键入,一个,网

- 建站百科知识-小虎建站百科知识网
- 2026-09-16 11:06
- 小虎建站百科知识网
非443端口 https;非443端口可以https吗 ,对于想了解建站百科知识的朋友们来说,非443端口 https;非443端口可以https吗是一个非常想了解的问题,下面小编就带领大家看看这个问题。
当您键入一个网址,按下回车,一场静默的数字握手便在后台悄然完成。大多数人或许不曾留意,浏览器地址栏前那个代表安全的“小锁”图标,其背后通常默认连接着443端口。这几乎成了一种互联网“常识”:HTTPS即443,443即HTTPS。这条看似铁律的规则,真的不可撼动吗?今天,我们将一同潜入网络协议的深海,探寻一个被忽视的真相:HTTPS并非443端口的囚徒。它完全有能力,也时常在实际场景中,挣脱这个默认的束缚,在其他端口上建立起同样坚固的加密通道。这不仅仅是技术上的一个冷知识,更是架构灵活性、安全策略乃至合规需求的关键一环。
默认端口的“习惯”与“误解”
443端口之所以成为HTTPS的默认选择,源于互联网工程任务组(IETF)的早期规定和行业约定俗成。它如同HTTP的80端口一样,是一种为了方便而设立的“标准入口”。浏览器和服务器都默认使用这个端口进行加密通信,用户无需在URL中额外指定,体验流畅而自然。久而久之,这种便利性催生了一种普遍的误解:HTTPS服务必须、且只能运行在443端口上。
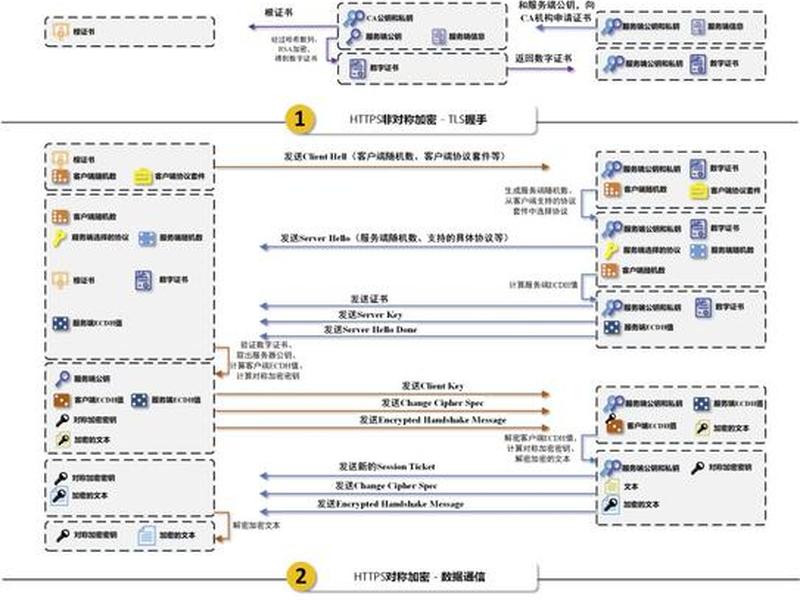
这种误解根深蒂固,以至于许多开发者和运维人员在规划系统架构时,会不假思索地将HTTPS与443端口绑定。从协议本质上看,HTTPS的核心是HTTP over SSL/TLS,即建立在SSL/TLS安全套接层之上的HTTP协议。SSL/TLS层负责加密、解密和身份验证,而端口号仅仅是网络通信中的一个“门牌号”,用于区分同一台服务器上的不同服务。加密过程本身与端口号无关,它发生在网络连接建立之后的通信层。将HTTPS服务部署在443端口,是一种最佳实践和惯例,而非技术上的强制规定。
理解这一点至关重要。它意味着,当我们因为某些原因无法使用443端口时,HTTPS协议本身并不会失效。只要客户端和服务器就端口号达成一致,并正确配置了SSL/TLS证书,加密通信完全可以在任何未被占用的TCP端口上正常进行。这为我们在复杂网络环境中部署服务,提供了宝贵的灵活性。
为何需要非标准端口的HTTPS
那么,在什么情况下,我们需要放弃便利的443端口,转而使用其他端口呢?实际应用场景远比想象中丰富。首要原因便是端口占用与冲突。在企业内部或测试环境中,一台服务器可能同时运行多个需要HTTPS的服务。如果所有服务都争抢443端口,必然导致冲突。为不同的服务分配不同的非标准HTTPS端口(如8443、9443等),是简单有效的解决方案。
安全策略与隐蔽性考量也促使人们选择非标准端口。虽然“通过隐匿来保障安全”并非绝对可靠的原则,但使用非默认端口确实可以避开一些自动化扫描工具和低级别的批量攻击。攻击者通常会优先扫描80、443、22等常见服务端口,使用非常用端口能在一定程度上减少暴露面,为系统增加一道额外的、简易的防护层。
特殊的网络环境与合规要求也是重要因素。例如,在某些云服务商或网络运营商的策略中,使用80或443端口可能需要完成繁琐的备案流程。为了快速部署服务或绕过某些限制,开发者会选择开放其他无需备案的端口来提供HTTPS服务。在一些内网穿透、特定代理或容器化部署场景中,端口映射可能要求外部访问端口与内部服务端口不同,这也自然导致了HTTPS服务运行在非443端口上。
服务器端配置实战指南
将HTTPS服务配置在非443端口上,技术上并不复杂,关键在于正确修改服务器软件的配置文件。以最流行的Web服务器Nginx为例,其配置简洁明了。你只需在站点的server配置块中,将`listen`指令从默认的`443 ssl`修改为你想要的端口,例如`listen 8443 ssl;`。确保`ssl_certificate`和`ssl_certificate_key`指令指向正确的SSL证书和私钥文件路径。保存配置并重载Nginx后,服务便会在8443端口上提供HTTPS访问。
对于Apache服务器,配置思路类似。你需要在VirtualHost配置中,将端口号从`:443`改为如`:8443`,并确保SSLEngine、SSLCertificateFile等SSL相关指令配置正确。而在Spring Boot等现代Java应用框架中,配置更为便捷。通常只需在`application.properties`或`application.yml`文件中,设置`server.port=8443`和`server.ssl.enabled=true`等属性,并配置好证书路径和密码,应用启动后便会自动在指定端口启用HTTPS。
一个常见的进阶需求是,如何让用户访问HTTP(80端口)时,能自动跳转到非443端口的HTTPS服务?这可以通过Nginx的`error_page`指令巧妙实现。例如,在监听8443端口的server块中,添加一行:`error_page 497 https://$host:8443$request_uri;`。这样,当用户不小心使用HTTP协议访问8443端口时,Nginx会返回497错误,并自动重定向到正确的HTTPS URL,包含端口号,从而实现平滑过渡。
客户端访问方式的调整
服务器配置妥当后,客户端访问方式需要相应调整。最直接的变化是,用户必须在浏览器地址栏中显式指定端口号。例如,如果服务运行在8443端口,完整的访问地址将是`https://www.example.com:8443`。这对于普通用户而言,增加了一点记忆和输入的负担,体验上不如直接输入域名来得便捷。这种方案更适用于内部系统、API接口或对访问地址有明确引导的场景。
对于程序员而言,在代码中调用HTTPS API时也需要特别注意。无论是使用Python的requests库、JavaScript的axios,还是Java的HttpURLConnection,在构造请求URL时都必须包含非标准的端口号。如果服务端使用的是自签名证书,客户端代码可能需要额外配置以跳过证书验证(在生产环境中应谨慎使用),或手动将服务端证书加入信任链。
命令行工具如`curl`和`wget`也同样支持指定端口。例如,`curl -k https://example.com:8443`(`-k`参数用于忽略证书验证)。这些调整虽然细微,但却是确保通信成功的关键步骤,任何遗漏都可能导致连接失败。
潜在优势与面临挑战
采用非443端口运行HTTPS,在带来灵活性的也伴随着独特的优势与挑战。其优势显而易见:部署灵活性大增,能够轻松应对多服务共存、端口冲突等局面;满足特定网络策略,尤其在一些受管控的环境中;作为一种简单的安全辅助手段,可以过滤掉一部分无针对性的自动化扫描流量。
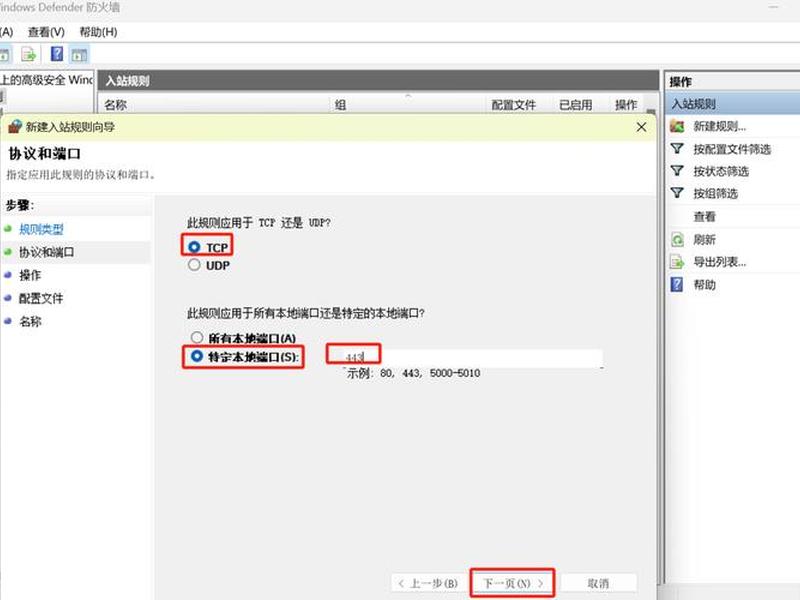
挑战也同样不容忽视。最突出的问题是用户体验的下降。要求用户记住并输入端口号,违背了互联网“简便”的初衷,可能影响服务的可访问性和普及度。可能引发兼容性问题。一些过于陈旧的客户端软件、网络中间设备(如防火墙、代理服务器)或安全扫描策略,可能会对非标准端口的HTTPS流量产生误判或阻拦,需要额外的配置白名单。
搜索引擎优化(SEO)可能受到影响。虽然主流搜索引擎爬虫能够跟随链接抓取不同端口的内容,但将核心网站内容放在非标准端口,并非SEO的最佳实践。标准端口(80/443)仍然是搜索引擎和用户心中“正规网站”的默认认知。对于面向公众的、希望获得自然流量的主要网站,仍应优先考虑使用标准端口。
总结与最佳实践建议
探索至此,结论已然清晰:HTTPS完全可以运行在443之外的非标准端口上,这在技术上是完全可行且在实践中广泛应用。它打破了“HTTPS等于443”的思维定式,揭示了网络协议底层灵活多变的一面。这种能力是应对复杂部署环境、满足特定安全与合规需求的一把利器。
那么,何时该使用,又该如何权衡呢?对于面向公众的主站服务,强烈建议坚持使用443标准端口,以保证最佳的用户体验、兼容性和SEO效果。对于内部管理系统、开发测试环境、API网关、微服务或需要特殊网络策略的后端服务,则可以积极考虑使用非标准HTTPS端口(如8443, 9443)。这能有效实现服务隔离,避免端口冲突,并简化网络配置。
在实施时,务必做好访问引导。对于需要用户访问的非标准端口服务,应提供清晰的访问链接或二维码。在服务器配置上,确保SSL证书有效,并考虑配置HTTP到HTTPS的非标准端口重定向以提升体验。评估并测试相关网络设备(防火墙、WAF、负载均衡器)的兼容性,确保流量不会被误拦截。
非443端口的HTTPS不是对标准的背离,而是对标准潜力的深度挖掘。它让我们明白,安全通信的基石是SSL/TLS加密协议,而非一个固定的端口数字。在拥抱这份灵活性的审慎评估场景需求,方能在便利、安全与功能之间找到完美的平衡点,让加密通信真正服务于多样化的数字世界构建。
以上是关于非443端口 https;非443端口可以https吗的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:非443端口 https;非443端口可以https吗;本文链接:https://zwz66.cn/jianz/348821.html。
猜你喜欢
- 非80端口 百度会收录吗;非80端口百度会收录吗 2026-09-16
- 阿里云虚拟主机端口在哪里 - 阿里云虚拟主机端口在哪里设置 2026-09-16
- 阿里云端口全开教程 - 阿里云怎么开放全部端口 2026-09-16
- 阿里云怎么搭建服务器,阿里云搭建服务器端口数值都是一样的怎么修改 2026-09-15
- 阿里云建站怎么去掉端口(阿里云设置端口访问、使用) 2026-09-15
- 阿里云主机开放端口 - 阿里云主机开放端口是什么 2026-09-14
- 阿里云ecs开放端口教程 阿里云ecs开放所有端口 2026-09-14
- 花生壳动态端口多久更新一次,花生壳动态端口多久更新一次啊 2026-09-13
- 程序员用来创建程序模型的非正式语言是什么、程序员用来创建程序模型的非正式语言是什么语言 2026-09-12
- 百度智能云开放端口 - 百度智能云开放端口在哪 2026-09-11







