阿里云端口全开教程 - 阿里云怎么开放全部端口
-
阿里,云,端口,全开,教程,怎么,开放,全部,在,

- 建站百科知识-小虎建站百科知识网
- 2026-09-16 00:36
- 小虎建站百科知识网
阿里云端口全开教程 - 阿里云怎么开放全部端口 ,对于想了解建站百科知识的朋友们来说,阿里云端口全开教程 - 阿里云怎么开放全部端口是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在云计算的浩瀚海洋中,阿里云服务器如同承载业务的坚固舰船。而服务器的网络端口,则是这艘舰船连接世界的无数个舱门与舷窗。对于追求极致灵活性与部署效率的管理员而言,“开放全部端口”是一个极具诱惑力的指令,它意味着不再受制于繁琐的端口规则,仿佛一键解除了所有网络访问的限制。这把双刃剑的另一面,是暴露在未知威胁下的巨大风险。本文将深入探讨阿里云端口全开的完整教程,不仅手把手教你如何实现,更会揭开其背后的安全面纱,助你在便捷与安全之间找到最佳平衡点。
一、洞悉端口:网络世界的隐秘通道
在深入操作之前,我们必须理解端口的本质。在TCP/IP协议的网络世界中,端口是服务器与外界通信的逻辑通道,每个通道都有其独特的编号。想象一下,你的阿里云服务器是一座拥有65535个门的城堡。其中,22号门(SSH)和3389号门(RDP)是管理员专用的秘密入口,80号门和443号门则向公众敞开,用于提供网页服务。而3306号门可能通向数据库宝库,21号门则连接着文件仓库。
默认情况下,阿里云服务器出于安全考虑,只开启了少数几个必要的管理端口,如22和3389。其他成千上万个“门”都处于关闭状态。当您部署一个全新的应用,比如一个内部通信服务或一个特定协议的API接口时,就需要手动去打开对应的那扇“门”。这种按需开启的模式,构成了服务器安全的第一道防线,遵循了网络安全中最基本的“最小权限原则”。
在某些特定的开发、测试或需要临时兼容大量未知协议的场景下,逐一配置端口变得异常繁琐。这时,“全开端口”的需求便应运而生。这并非指物理上打开所有门,而是通过配置网络安全策略,允许所有端口接受来自外部的连接尝试。这就像给城堡的围墙开了一个巨大的缺口,虽然通行无阻,但风雨与危险也随之而来。
二、核心操作:安全组一键全开指南
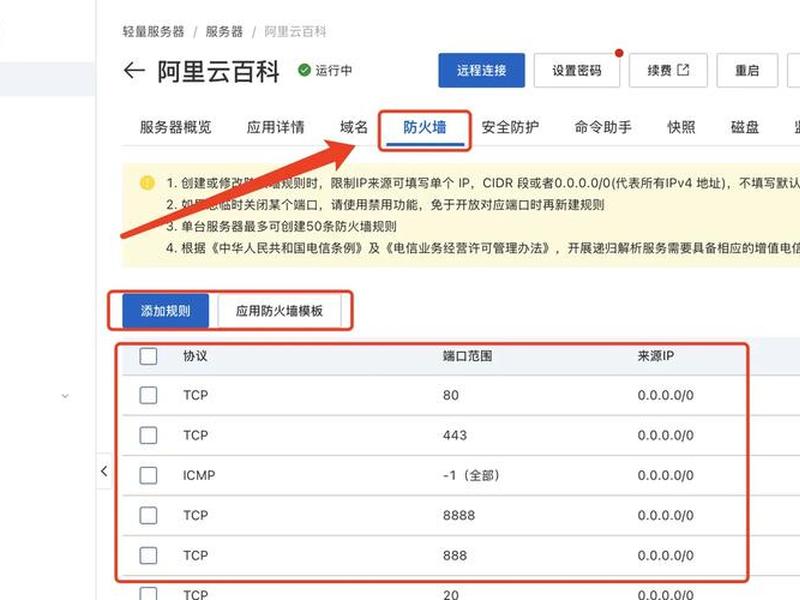
在阿里云上实现端口全开,核心操作在于配置“安全组”。安全组是一种虚拟防火墙,是控制ECS实例出入流量的关键。实现全开端口的操作路径非常清晰。
登录阿里云管理控制台,进入云服务器ECS的管理页面。找到您需要配置的目标实例,点击实例ID进入详情页。在实例详情页中,定位到“安全组”标签页,这里会显示当前实例绑定的安全组规则。点击“配置规则”,进入安全组规则管理界面。
关键步骤在于添加入方向规则。您需要选择“手动添加”。在规则配置中,将“协议类型”设置为“全部”,这代表覆盖TCP、UDP、ICMP等所有协议。在“端口范围”一项中,填入“-1/-1”,这是代表所有端口的特殊标识。接着,在“授权对象”中填写“0.0.0.0/0”,这意味着允许来自互联网上任何IP地址的访问。设置授权策略为“允许”,并赋予一个合适的优先级(通常为1)。
点击保存后,这条规则会立即生效,无需重启服务器。顷刻之间,您的服务器所有端口在入方向上都处于开放状态。这是一个强大而危险的操作,它移除了网络层面的访问过滤,将安全责任完全交给了服务器自身的防火墙和应用程序。
三、潜藏危机:全开端口的致命诱惑
开放全部端口,如同将自家保险库的钥匙公之于众。其带来的安全风险是立体且严峻的。最直接的风险是攻击面指数级扩大。黑客和自动化扫描工具会持续不断地扫描互联网上的IP地址,探测开放端口。一旦发现端口开放,便会尝试利用该端口对应服务的已知漏洞进行攻击。例如,一个暴露的6379端口可能招致Redis未授权访问攻击,导致数据泄露甚至服务器被植入挖矿程序。
它破坏了纵深防御体系。在理想的安全架构中,安全组、主机防火墙、应用程序权限应构成多层防御。安全组作为最外层的屏障,承担了第一波过滤任务。当这层屏障被完全撤除,所有攻击压力将直接转移到服务器操作系统和应用程序上,对后者的安全配置和维护提出了极高的要求。任何一处的疏忽都可能导致全线崩溃。
这增加了内部误操作或恶意操作的影响范围。即使在受信任的内部网络,全开的端口也可能被恶意软件或错误的配置利用,进行横向移动或发起不必要的网络通信,导致性能下降或内部数据泄露。除非在绝对可控、隔离的测试环境中,否则在生产环境中开放全部端口是一种极不推荐的做法。
四、理性替代:精准控制的智慧之选
鉴于全开端口的高风险,更明智的做法是采用精细化、动态化的端口管理策略。这并非妥协,而是专业运维的体现。应始终坚持“最小化开放”原则。在安全组中,只为确需对外提供服务的应用开放特定端口,并尽可能缩小授权对象的IP范围,例如仅允许公司办公网络IP或特定的云服务IP段访问。
善用“端口段”和“安全组规则描述”。对于需要开放一系列连续端口的情况(如FTP的被动模式端口范围),可以一次性授权一个端口段,而不是单个添加。为每一条规则添加清晰的描述,注明开放原因、负责应用和有效期,便于日后审计和管理。
更重要的是,结合阿里云的网络访问控制列表、云防火墙等更高级的网络产品,构建立体的防护体系。例如,可以通过云防火墙设置基于威胁情报的入侵防御规则,即使端口开放,也能实时拦截恶意流量。将安全配置从简单的“开/关”思维,升级为基于身份、行为和环境的风险动态评估与响应。
五、应急与排错:当端口出现异常
即使在精准控制下,端口访问问题仍可能发生。掌握排错思路至关重要。当发现某个端口无法访问时,应遵循从外到内、从网络到应用的排查路径。第一步,确认阿里云安全组规则是否已正确配置并已绑定到目标ECS实例。一个常见的疏忽是规则配置在了错误的安全组上。
第二步,检查ECS实例内部的操作系统防火墙(如Firewalld、iptables)是否阻止了该端口的流量。安全组与主机防火墙是并行工作的,两者都允许,流量才能通过。第三步,确认目标端口上是否有应用程序正在监听。可以使用`netstat -tlnp`或`ss -tlnp`命令进行查验。如果服务未启动或监听地址配置错误(如只监听了127.0.0.1),外部依然无法访问。
还需考虑网络链路问题,例如运营商屏蔽了某些特定端口,或者VPC网络的路由表配置有误。阿里云也提供了“网络智能服务”等工具,可以帮助诊断网络连通性问题。建立清晰的排查流程,能帮助您在业务中断时快速定位问题根源,恢复服务。
六、安全收官:全开之后的加固必须
如果您因特殊原因已经执行了全开端口操作,那么事后加固刻不容缓。首要任务是立即评估并尽快恢复为最小化开放策略。在调整之前,务必通过服务器日志或云防火墙流量日志,分析过去一段时间端口的访问情况,了解真实的业务需求,为制定精准规则提供依据。
强化服务器主机层面的安全。确保系统补丁和所有软件已更新至最新版本,消除已知漏洞。安装并配置主机安全Agent(如阿里云安骑士),启用入侵检测、病毒查杀和漏洞扫描功能。对服务器上的所有服务进行安全审计,禁用不必要的服务,为必要服务配置强密码和严格的访问控制列表。
建立持续的监控与告警机制。利用云监控服务,对服务器的网络流量、CPU负载、异常登录等进行全天候监控。设置安全告警,例如当出现来自陌生地域的暴力破解尝试、非常用端口的突发流量时,能第一时间通过短信、钉钉等方式通知管理员。安全是一个持续的过程,而非一劳永逸的设置。
以上是关于阿里云端口全开教程 - 阿里云怎么开放全部端口的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云端口全开教程 - 阿里云怎么开放全部端口;本文链接:https://zwz66.cn/jianz/348329.html。
猜你喜欢
- 阿里云系统怎么进入工程模式,阿里云os工程模式 2026-09-16
- 阿里云空间怎么绑定域名;阿里云空间怎么绑定域名信息 2026-09-16
- 阿里云盘怎么建团队(阿里云盘怎么建团队群) 2026-09-16
- 阿里云盘小程序看不了视频;阿里云盘小程序看不了视频怎么回事 2026-09-16
- 阿里云盘博客(阿里云盘博客推荐) 2026-09-16
- 阿里云盘windows版本 - 阿里云windows版本选择 2026-09-16
- 阿里云盘windows下载,阿里云网盘 windows 2026-09-16
- 阿里云盘pdf怎么打开、阿里云盘pdf打不开 2026-09-16
- 阿里云的香港服务器在大陆能上吗,阿里云的香港服务器怎么样 2026-09-16
- 阿里云的自助建站教程、阿里云建站视频教程 2026-09-16







