阿里云堡垒机搭建;阿里云 堡垒机
-
阿里,云,堡垒机,搭建,在,数字化,转型,的,浪潮,

- 建站百科知识-小虎建站百科知识网
- 2026-09-15 01:08
- 小虎建站百科知识网
阿里云堡垒机搭建;阿里云 堡垒机 ,对于想了解建站百科知识的朋友们来说,阿里云堡垒机搭建;阿里云 堡垒机是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化转型的浪潮中,企业的IT架构日益复杂,服务器资产遍布云端与本地。运维人员如何安全、高效、合规地管理这些分散的资产,成为一道棘手的难题。想象一下,如果没有统一的入口和严格的管控,每一次运维操作都可能是一次“裸奔”,安全隐患无处不在,审计追溯更是无从谈起。阿里云堡垒机,正是为解决这一核心痛点而生的云原生安全管控平台。它如同一位不知疲倦的“安全指挥官”,在运维人员与目标服务器之间建立起一道逻辑隔离的坚固屏障,将所有运维行为纳入可管、可控、可审计的透明通道。本文将深入剖析阿里云堡垒机的搭建与应用,为您揭开这座“钢铁长城”的构建奥秘。
核心价值:为何需要堡垒机?
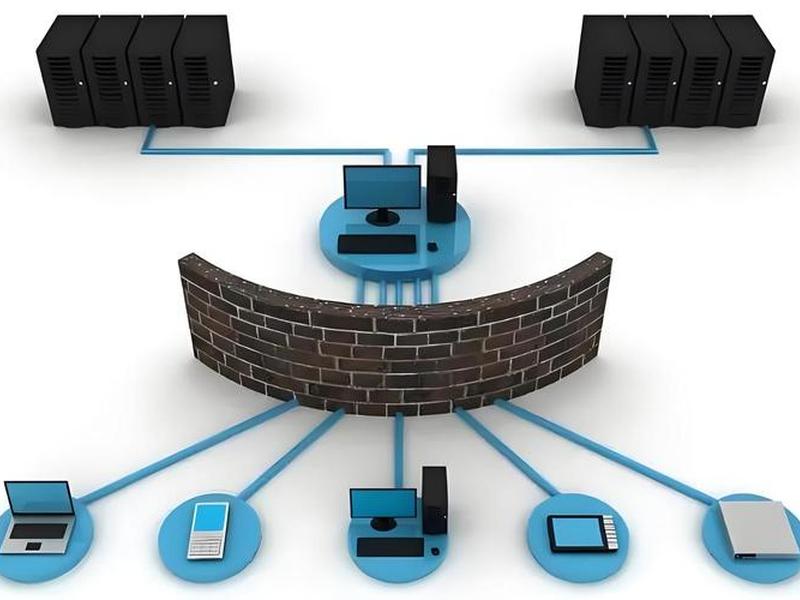
在深入搭建细节之前,我们必须理解堡垒机存在的根本意义。传统运维模式中,运维人员直接掌握大量服务器的账号密码,通过跳板机或直接登录进行操作。这种模式存在账号共享、密码泄露、权限混乱、操作无记录等诸多风险,一旦发生安全事故,定责与追溯异常困难。
阿里云堡垒机的核心思路是实现“人与目标设备的逻辑分离”。它建立了一个“运维人员 -> 堡垒机主账号 -> 授权 -> 目标设备从账号”的集中管控模式。所有运维人员首先登录堡垒机,再通过堡垒机代理访问最终的服务器、数据库或网络设备。这一转变带来了革命性的价值:统一入口解决了登录分散问题;精细授权实现了最小权限原则;全程审计确保了操作行为可追溯。它不仅是安全工具,更是企业满足网络安全等级保护(等保)合规要求的利器,将无序的运维 chaos 转化为有序的安全秩序。
搭建准备:规划与选型先行
搭建阿里云堡垒机并非简单的点击开通,前期的规划与选型至关重要,这直接决定了后续运维体系的效能与成本。阿里云堡垒机提供多个版本,包括适用于中小企业的基础版、满足高安全与大规模业务需求的企业双擎版,以及采用国密算法满足特殊合规要求的国密版,还有面向开发者或微小企业的轻量版。
选型需综合考量资产规模、业务场景与合规要求。例如,基础版支持50-500台混合资产,提供细粒度管控;企业双擎版采用双活引擎架构,服务可用性高达99.95%,并支持数据库运维、混合云场景及更高性能。在规划时,还需设计好账号体系,明确管理员、运维员、审计员等角色职责。网络架构也需提前规划,堡垒机通常部署在独立的运维管理VPC中,通过云企业网与业务VPC打通,确保网络连通性与安全性。清晰的蓝图是成功搭建的第一步。
资产纳管:统一运维的基石
搭建完成后,首要任务是将需要运维的主机资产纳入堡垒机的统一管理之下。阿里云堡垒机支持纳管多种来源的资产,包括阿里云ECS实例、其他云厂商的服务器、线下IDC的物理机或虚拟机等,真正实现了混合IT环境的统一管控。
资产导入方式灵活便捷。对于阿里云ECS,可以借助RAM授权,实现一键同步,自动将指定账号下的ECS实例信息、甚至账号密码托管至堡垒机,极大提升了效率。对于非阿里云资产或线下服务器,则支持手动创建主机,填写IP、协议、端口及认证信息。堡垒机支持密码和SSH密钥两种认证方式,并可对托管密码执行定期自动改密任务,动态更新,进一步降低了密码泄露风险。将所有资产集中到同一个平台,是构建统一运维视图、实施集中安全策略的基础。
权限管控:编织细粒度的安全网
资产就位后,下一步是构建精细化的访问控制体系,这是堡垒机安全能力的核心体现。权限管理的本质是回答“谁能在什么时间、以什么身份、访问什么资产、执行什么操作”。
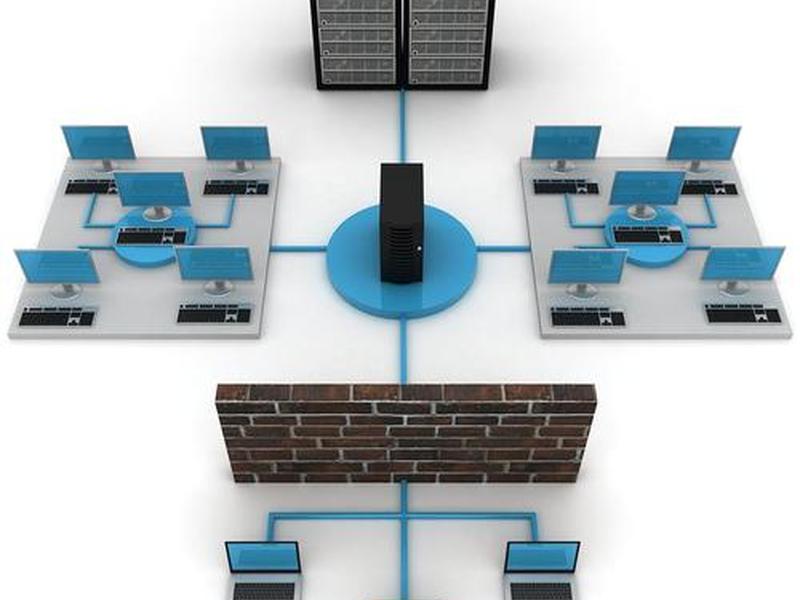
阿里云堡垒机支持基于用户、用户组、主机、主机组、时间、协议类型和行为命令等多个维度进行授权。管理员可以为运维人员创建主账号,并将其与目标资产上的从账号(即资产本身的系统账号)进行绑定授权。例如,可以设置开发人员张三只能在工作日9点到18点,通过SSH协议访问预发布环境的Linux服务器组,并且禁止执行`rm -rf /`等高风险命令。这种最小权限原则和动态授权机制,确保了每个运维人员仅拥有完成工作所必需且足够的权限,有效防止了越权操作和内部威胁。
运维审计:操作行为的“黑匣子”
如果说权限管控是事前的预防,那么运维审计就是事中的监控与事后的追溯,二者结合方能构成完整的安全闭环。阿里云堡垒机提供了强大的审计能力,堪称运维操作的“黑匣子”。
其审计功能覆盖字符串命令(如SSH)、图形操作(如RDP)、文件传输(SFTP)及数据库操作等多种协议。所有通过堡垒机的会话,都会被全程录像,支持录像回放,真实还原操作现场。更强大的是指令检索功能,管理员无需查看数小时的完整录像,可以直接通过关键词搜索历史会话中的操作命令,快速定位到可疑行为。结合实时会话监控,管理员能够发现异常或高风险操作时,立即进行事中阻断。这些详尽的日志记录,不仅是安全事件追溯的铁证,也为运维流程优化和合规审查提供了数据支撑。
高可用与全球化:企业级稳健架构
对于大型企业或跨国业务,运维系统的稳定性和全球可达性至关重要。阿里云堡垒机在设计之初就考虑了企业级需求。其采用的云化架构实现了计算、存储、网络等核心组件的解耦与独立部署,避免了单点故障,保障了系统本身的稳定可靠。
特别是企业双擎版,采用了双活引擎架构,通过智能负载均衡和故障自动切换(HA)机制,实现了业务的高可用性,服务等级协议可达99.95%。依托阿里云全球数据中心,堡垒机支持在亚太、美洲、欧洲、中东等多个地区部署,提供纯英文界面,并兼容海外手机号的双因子认证。这意味着,无论您的运维团队和服务器资产位于全球何处,都能通过就近的接入点获得稳定、安全、低延迟的运维体验,真正支撑起企业的全球化业务布局。
构建智能运维安全新生态
阿里云堡垒机的搭建与应用,远不止于开通一项云服务。它是一个系统工程,是企业将运维安全体系从“人治”转向“技治”的关键跃迁。从前期的规划选型,到资产的统一纳管,再到精细的权限编织与全方位的审计覆盖,最后依托高可用的云原生架构实现全球稳定服务,每一步都在加固企业的数字资产护城河。
它化身为云上运维的“中枢神经”和“安全守门人”,将散乱的风险点收束于统一的管控平台之下。通过它,企业不仅能显著提升运维效率,更能构建起身份可鉴别、权限可管控、操作可审计的完整安全闭环,从容应对日益严峻的网络安全挑战与严格的合规监管要求。在万物上云的时代,部署阿里云堡垒机,就是为企业核心IT资产穿上了一件量身定制的“金刚铠甲”,为业务的稳定与发展保驾护航。
以上是关于阿里云堡垒机搭建;阿里云 堡垒机的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云堡垒机搭建;阿里云 堡垒机;本文链接:https://zwz66.cn/jianz/347722.html。
猜你喜欢
- 阿里云外贸 - 阿里云外贸建站教学 2026-09-15
- 阿里云堡垒机使用教程 阿里云堡垒机怎么用 2026-09-15
- 阿里云培训网 阿里云培训网怎么样 2026-09-15
- 阿里云培训机构、阿里云培训机构怎么样 2026-09-15
- 阿里云培训中心是干嘛的,阿里云培训中心是干嘛的啊 2026-09-15
- 阿里云域名建站 - 阿里云域名注册成功后如何搭建王网站 2026-09-15
- 阿里云国际版搭建外贸网站、阿里云海外版网站 2026-09-15
- 阿里云售前技术培训课程,阿里云售前技术培训课程怎么样 2026-09-15
- 阿里云和wordpress 阿里云和腾讯云服务器哪个好 2026-09-15
- 阿里云可视化建站 - 阿里云datav数据可视化 2026-09-15







