阿里云堡垒机使用教程 阿里云堡垒机怎么用
-
阿里,云,堡垒机,使用,教程,怎么,用,在,数字化,

- 建站百科知识-小虎建站百科知识网
- 2026-09-15 01:07
- 小虎建站百科知识网
阿里云堡垒机使用教程 阿里云堡垒机怎么用 ,对于想了解建站百科知识的朋友们来说,阿里云堡垒机使用教程 阿里云堡垒机怎么用是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷一切的今天,企业的服务器、数据库等核心资产如同上的明珠,其安全与稳定直接关乎命脉。传统的运维模式如同将钥匙随意分发,风险暗藏。你是否曾为服务器权限混乱、操作无法追溯、外部威胁防不胜防而焦虑?阿里云堡垒机,正是为此而生的“数字守门神”。它并非冰冷的硬件,而是一个集统一入口、精细管控与全程审计于一体的智慧安全中枢。本文将化身你的专属向导,深入浅出地拆解阿里云堡垒机的使用教程,带你一步步掌握这门构建企业网络安全防线的核心技艺,开启高效且安全的运维新时代。
准备工作:构筑安全地基
任何宏伟建筑的起点,都是一块坚实的地基。使用阿里云堡垒机的第一步,便是完成必要的前期配置,为后续所有操作铺平道路。这个过程的核心在于将你需要管理的“资产”(如云服务器ECS、数据库)和“人员”(运维用户)有序地纳入堡垒机的管理体系。
你需要将阿里云上的资产同步到堡垒机实例中。在堡垒机的管理控制台,可以便捷地一键导入当前阿里云账号下的ECS服务器资产。这就像为你的所有服务器办理统一的“数字身份证”,并将其信息录入堡垒机的管理名册。随后,你需要为这些主机创建或托管对应的登录账户,确保堡垒机能以代理身份访问它们。
是用户体系的建立。你可以选择在堡垒机本地创建用户,更高效的方式是直接导入阿里云RAM用户(子账号)。这实现了与企业现有身份体系的打通,避免了账号的重复管理。也是至关重要的一步——授权。管理员需要为指定的堡垒机用户,分配其可以运维的特定主机及主机账户权限。这遵循“最小权限原则”,确保每个运维人员只能接触到其工作必需的那部分资源,从源头上杜绝越权操作的风险。
用户登录:开启运维门户
当资产与用户的准备工作就绪,运维人员便可以开始他们的工作。阿里云堡垒机提供了灵活多样的登录方式,以适应不同场景下的运维需求。最常用的是通过Web方式登录堡垒机的运维门户,这是一个集成了所有授权资产视图的统一操作界面。
运维人员可以使用阿里云主账号或已授权的RAM用户账号登录堡垒机控制台,在实例列表中找到目标堡垒机并点击“管理”,即可进入功能清晰的Web管理页面。页面通常会展示用户、资产组统计、实例连接地址以及近期运维趋势图,让管理员对整体状况一目了然。对于需要更高安全级别的场景,堡垒机支持配置多因子认证,如结合手机动态验证码,为登录入口再添一把锁。
对于习惯使用本地客户端工具(如Xshell、SecureCRT)的专业运维人员,堡垒机同样支持。他们可以通过获取堡垒机提供的运维地址和专属令牌,在本地客户端中配置SSH隧道,将堡垒机作为跳板机来访问最终的目标服务器。这种方式在体验上更接近传统运维,却全程处于堡垒机的安全管控之下。
核心运维:执行安全操作
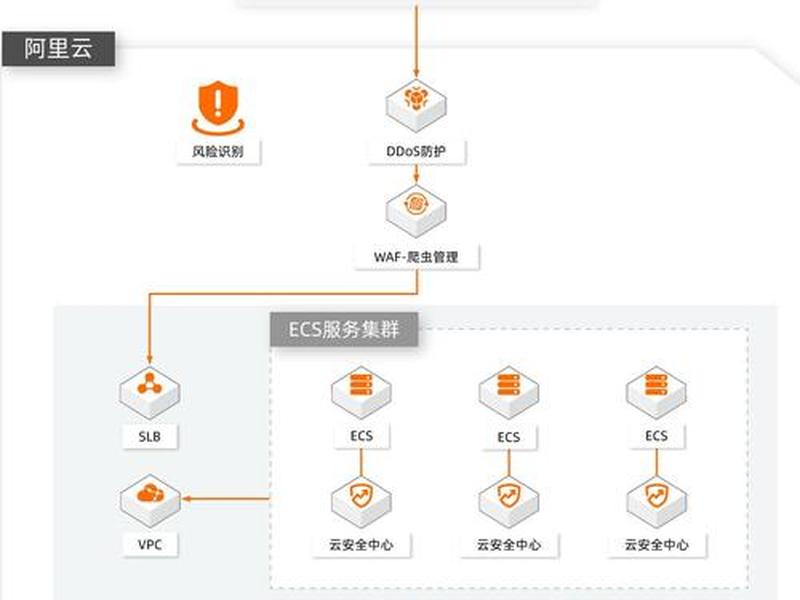
登录成功之后,真正的运维操作便开始了。无论是通过网页终端直接操作,还是通过客户端工具建立连接,所有的指令与数据流都会经过堡垒机这座“安全桥梁”。在这一步,堡垒机的价值得到充分体现。
在网页运维门户中,用户可以看到自己被授权访问的所有主机和数据库列表。点击任意一个资产,即可在一个安全的浏览器环境中开启运维会话。对于Linux服务器,可以执行命令;对于Windows服务器,可以进行远程桌面操作;对于MySQL、SQL Server等数据库,则可以通过集成的数据库客户端工具执行查询与管理。整个过程流畅自然,用户几乎感知不到堡垒机的存在,但它却在后台默默地记录着一切。
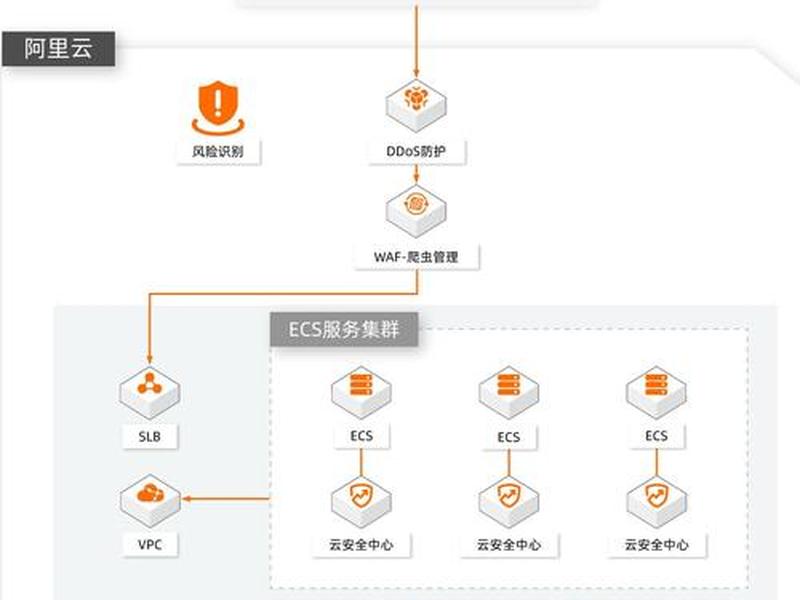
堡垒机在此环节扮演着“隐形守护者”与“交通警察”的双重角色。一方面,它通过协议代理,实现了对SSH、RDP、SFTP、数据库协议等多种运维协议的统一支持与转发。它内置了实时风险监控策略。如果运维人员尝试执行预设的高危命令(例如 `rm -rf /`),堡垒机可以实时拦截并告警,甚至直接阻断会话,将危险操作扼杀在摇篮之中,有效防止了误操作或恶意操作带来的灾难性后果。
会话审计:追溯每步足迹
安全运维不仅是“防患于未然”,更是“事后可追溯”。阿里云堡垒机的审计功能,如同一台永不关闭的全方位记录仪,为每一次运维操作留下了不可篡改的“铁证”。这是满足等保合规要求、进行事件回溯定责的终极武器。
所有通过堡垒机进行的运维会话,无论是命令行指令、图形界面操作还是文件传输,都会被完整记录。审计日志详细包含了操作人、操作时间、来源IP、目标资产、执行的命令或操作内容等关键信息。更强大的是,对于图形化操作(如RDP)和命令行会话,堡垒机支持全程录屏。管理员可以像回放电影一样,精准还原事发时的完整操作画面和流程,真正做到“所见即所审”。
当发生安全事件或需要例行检查时,管理员可以在堡垒机的Web管理后台,通过强大的审计查询功能,快速筛选和定位相关会话记录。这种基于行为录播的审计方式,比单纯的文字日志更加直观、有力,极大提升了安全事件调查的效率和准确性,让任何违规行为都无所遁形。
高级配置:定制安全策略
为了适应不同企业复杂的运维场景和安全要求,阿里云堡垒机提供了丰富的高级配置选项,允许管理员进行精细化管控。这些配置如同为“守门神”设定更智能的行为规则,使其防护能力更具弹性与针对性。
在“运维配置”中,管理员可以设定运维令牌的有效时长、是否允许用户自主续期,从而控制临时访问权限的生命周期。可以设置运维会话的总时长和空闲断开时间,避免资源被长期无效占用。还能配置会话被管理员阻断后的“冷静期”,在此期间内用户无法发起新的运维,作为一种惩戒或风险控制手段。
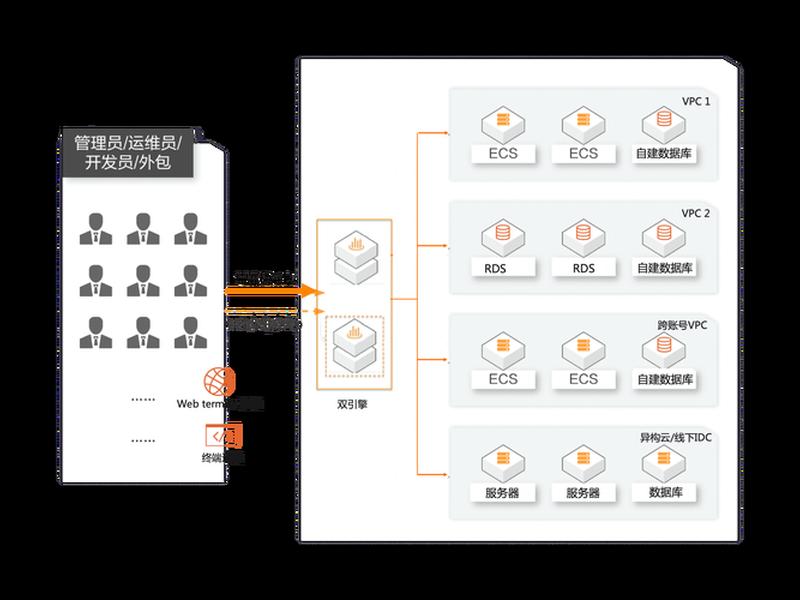
堡垒机还支持与企业的LDAP/AD域服务对接,实现用户的统一认证与同步。对于拥有线下IDC或其他云厂商资产的混合云架构,堡垒机可以通过“网络域”功能,将这些异构环境中的资产统一纳管,实现一个平台管控所有运维入口的愿景。这些高级功能共同将堡垒机从一个简单的访问控制工具,提升为企业级一体化运维安全管控平台。
总结归纳:掌控运维之钥
通过以上从准备、登录、操作到审计、配置的完整旅程,我们可以看到,阿里云堡垒机的使用并非高深莫测的技术壁垒,而是一套逻辑清晰、环环相扣的安全运维最佳实践。它将散乱的运维入口收归于一,将粗放的权限管理细化为精,将不可控的操作风险转化为可审计、可追溯的明。
掌握阿里云堡垒机,就等于为企业核心数字资产上了一把智能锁。它不仅是一道防御外部攻击的坚固盾牌,更是一面审视内部操作的透明镜子。在数字化转型深入的今天,这样一套系统早已从“可选配”变为“必选项”。遵循本教程的指引,你不仅能快速上手,更能深刻理解其设计哲学——安全不是束缚效率的枷锁,而是保障业务永续运行的基石。现在,就开启你的堡垒机部署之旅,为企业的运维世界树立起清晰、坚固且智能的安全边界吧。
以上是关于阿里云堡垒机使用教程 阿里云堡垒机怎么用的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:阿里云堡垒机使用教程 阿里云堡垒机怎么用;本文链接:https://zwz66.cn/jianz/347721.html。
猜你喜欢
- 阿里云堡垒机搭建;阿里云 堡垒机 2026-09-15
- 阿里云培训网 阿里云培训网怎么样 2026-09-15
- 阿里云培训机构、阿里云培训机构怎么样 2026-09-15
- 阿里云培训中心是干嘛的,阿里云培训中心是干嘛的啊 2026-09-15
- 阿里云域名建站 - 阿里云域名注册成功后如何搭建王网站 2026-09-15
- 阿里云国际版搭建外贸网站、阿里云海外版网站 2026-09-15
- 阿里云售前技术培训课程,阿里云售前技术培训课程怎么样 2026-09-15
- 阿里云和wordpress 阿里云和腾讯云服务器哪个好 2026-09-15
- 阿里云可视化建站 - 阿里云datav数据可视化 2026-09-15
- 阿里云博客搭建、阿里云搭建个人博客教程 2026-09-15







