建站源码泄露后果(网站源代码泄露的后果)
-
建站,源码,泄露,后果,网站,源代码,的,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-22 07:55
- 小虎建站百科知识网
建站源码泄露后果(网站源代码泄露的后果) ,对于想了解建站百科知识的朋友们来说,建站源码泄露后果(网站源代码泄露的后果)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
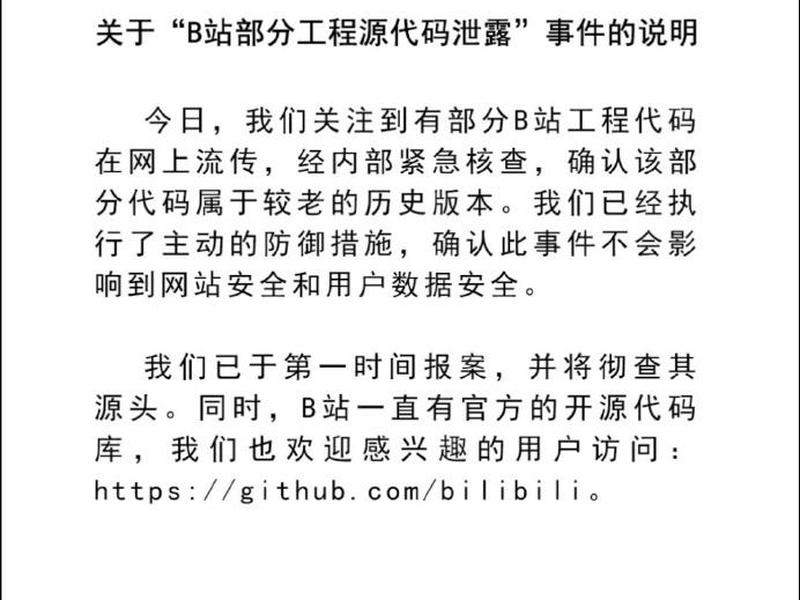
在互联网的光鲜表象之下,潜藏着无数看不见的暗流。对于网站运营者而言,最恐怖的噩梦或许不是服务器宕机,也不是流量下滑,而是网站源代码的悄然泄露。这串由无数行字符构筑的数字基石,一旦脱离掌控,就如同将自家大门的钥匙复制了无数份,随意抛洒在暗网与黑客论坛。其引发的连锁反应,绝非简单的“信息暴露”四字可以概括,而是一场足以摧毁商业根基、颠覆安全信任的全面崩坏。本文将深入剖析源码泄露后那触目惊心的后果图景,揭示每一个网站主都应警惕的深渊。
一、 安全防线彻底崩塌
源代码是网站一切安全机制的蓝图。当这份蓝图落入恶意攻击者手中,意味着所有精心构建的防火墙、加密逻辑和访问控制机制都变成了透明玻璃。攻击者可以像阅读说明书一样,仔细研究代码中的每一处逻辑判断、每一个数据库查询语句、每一段输入验证流程。
他们能轻而易举地发现开发者未曾察觉的细微漏洞,或是利用代码中留下的后门与调试信息。这些漏洞在源码未泄露时,可能如同深埋地下的,难以被主动探测到。但源码公开后,它们就成了地图上被清晰标记的靶心。随之而来的,是精准的SQL注入、跨站脚本攻击、权限提升漏洞利用,防御方将从“守城”变为“裸奔”,完全陷入被动。
更可怕的是,攻击者可以针对业务逻辑漏洞发起定制化攻击。例如,分析支付流程的代码,寻找金额校验的绕过方法;或是研究用户会话管理机制,伪造身份凭证。这种“知根知底”的攻击,其破坏力和成功率远高于盲目的渗透测试,往往能直击要害,造成数据篡改、资金盗取等直接损失。
二、 核心知识产权遭窃取
对于许多企业,尤其是科技公司和互联网初创企业而言,网站源代码是其最核心的知识产权与商业机密。它凝聚了独特的算法逻辑、创新的功能设计、优化的用户体验流程以及专有的业务处理模型。源码的泄露,无异于将企业的“技术心脏”公之于众。
竞争对手可以免费获得你耗费数年心血、投入巨额研发成本才积累的技术成果。他们可以直接复制关键功能模块,或者在你的创新基础上进行快速迭代,从而以极低的成本推出同质化甚至更具竞争力的产品。这不仅使原开发者的先发优势和技术壁垒荡然无存,更可能因对方更快的市场响应速度而反超。
即使代码不能直接复制,其架构思想、设计模式和解决问题的方法也极具参考价值。这会导致企业的核心竞争力被迅速稀释,长期来看,严重损害其市场地位和估值。对于依赖技术专利或软件许可盈利的公司,源码泄露更是毁灭性的打击,可能直接断送其商业模式。
三、 数据泄露风险无限放大
源代码中常常不可避免地包含着与数据安全相关的线索,甚至是硬编码的敏感信息。虽然成熟的开发规范要求将数据库连接信息、API密钥、加密盐值等配置放在环境变量或独立的配置文件中,但在实际开发中,历史遗留代码、临时测试代码或开发人员的疏忽,都可能导致敏感信息残留在源码注释、配置文件或常量定义中。
攻击者通过分析泄露的源码,可以像侦探一样拼凑出数据库的结构、位置乃至访问凭证。他们能够明确知道哪些表存储用户密码(尽管可能是哈希后的)、个人身份信息、交易记录。这为发起极具针对性的数据窃取攻击铺平了道路,大大降低了攻击成本,提高了成功率。
即便没有直接泄露密钥,代码中数据访问层的逻辑也暴露无遗。攻击者可以清楚知晓数据校验的薄弱环节、缓存策略的缺陷,从而设计出更高效的数据爬取或注入方案。一次源码泄露,可能成为后续大规模数据泄露事件的“”和“攻击指南”。
四、 网站遭遇克隆与仿冒
获取完整的网站源代码,意味着攻击者或不良竞争者能够几乎1:1地复刻整个网站。他们可以快速搭建起一个外观、功能与原站完全相同的“李鬼”网站。这种克隆行为会带来多重危害。
首先是品牌声誉的损害。克隆站可能被用于网络钓鱼,诱导用户输入账号密码和支付信息,用户上当后会将怒火指向原品牌。其次是流量和客户的直接劫持。通过搜索引擎广告、社交媒体传播等手段,克隆站可以分流本应属于正版网站的访问和交易。更恶劣的情况是,克隆站被用于传播恶意软件、从事非法交易,使原品牌无端卷入法律纠纷。
源码泄露还可能催生大量低质量的“山寨版”或“破解版”网站,充斥网络,扰乱市场秩序,让用户难辨真伪,最终损害整个行业生态的信任度。
五、 修复成本与法律风险剧增
一旦源码泄露,亡羊补牢的代价极其高昂。企业必须假设所有基于当前源码的安全机制均已失效,需要立即启动全面的安全应急响应。这包括但不限于:全面审计代码,修补所有可能被利用的漏洞;更换所有可能已暴露的密钥、证书和API令牌;加强服务器和网络层的监控与防护。
整个过程需要投入大量安全专家的人力与时间,业务可能被迫暂停或受限,造成巨大的直接经济损失和机会成本。与此企业还面临严峻的法律与合规风险。如果因源码泄露导致用户数据外泄,企业很可能违反《网络安全法》、《数据安全法》、《个人信息保护法》等相关法律法规,面临监管部门的严厉处罚、天价罚款,以及来自用户的大规模集体诉讼。
如果源码中包含第三方授权代码或开源组件但未遵守相应许可协议,泄露事件还可能引发知识产权侵权诉讼,让公司陷入更复杂的法律泥潭。
六、 用户信任与品牌价值崩解
在数字时代,信任是品牌最宝贵的资产。当用户得知他们赖以使用的网站源代码已经泄露,其第一反应便是对自身数据安全和个人隐私的深切担忧。无论企业如何解释和补救,“技术不严谨”、“管理有漏洞”的标签已经难以撕下。
这种信任危机会像病毒一样扩散。用户可能大规模流失,停止使用服务,并在社交媒体、评测网站上发表,形成长期的品牌污点。合作伙伴和投资者也会重新评估公司的技术能力和风险管理水平,可能导致合作终止或融资困难。
重建信任的历程漫长而艰辛,需要付出远超事件本身的经济成本,包括持续的公关宣传、更透明的安全报告、额外的用户补偿措施等。对于许多企业,尤其是初创公司,一次严重的源码泄露事件足以导致品牌价值归零,再无翻身之日。
网站源代码泄露绝非一次普通的信息安全事件,它是一场从技术底层蔓延至商业核心、从内部管理失控到外部信任崩塌的系统性灾难。它撕开了所有的安全伪装,将企业的“技术命门”和“商业底牌”赤裸呈现于潜在的攻击者与竞争者面前。其后果是连锁的、深远的、且修复成本极高的。对于任何网站所有者而言,保护源代码的安全,必须提升到捍卫企业生命线的战略高度,通过严格的代码仓库权限管理、定期的安全审计、员工安全意识培训以及完善的技术防护体系,构筑起守护这串数字基因的铜墙铁壁。因为,在数字世界的暗战中,丢失了源代码,就等同于交出了未来的主动权。
以上是关于建站源码泄露后果(网站源代码泄露的后果)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:建站源码泄露后果(网站源代码泄露的后果);本文链接:https://zwz66.cn/jianz/421245.html。
猜你喜欢
- 建站源码程序 - 建站源码程序是什么 2026-11-22
- 建站源码怎么用,建网站的源码什么意思 2026-11-22
- 建站源码怎么使用 - 建网站的源码什么意思 2026-11-22
- 建站源码审计步骤,建站源码审计步骤是什么 2026-11-22
- 建站源码免费获取,在线建站源码 2026-11-22
- 建站源码交付验证方法 - 源码发布交付构建流程 2026-11-22
- 建站源码交付相关政策 - 建站源码交付相关政策有哪些 2026-11-22
- 建站源码下载,建站之家源码 2026-11-22
- 建站源代码;网站建设源代码 2026-11-22
- 建站流程;阿里云建站流程 2026-11-22







