局域网一键搭建https网站;搭建一个局域网网站
-
局域网,一键,搭建,https,网站,一个,在,信息,

- 建站百科知识-小虎建站百科知识网
- 2026-11-19 08:49
- 小虎建站百科知识网
局域网一键搭建https网站;搭建一个局域网网站 ,对于想了解建站百科知识的朋友们来说,局域网一键搭建https网站;搭建一个局域网网站是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在信息时代的浪潮中,局域网不仅是企业办公的神经脉络,更是家庭智能设备交互的隐秘花园。你是否曾渴望在内部网络中,建立一个专属、安全且便捷的网站,用于共享文件、部署应用或搭建内部门户?传统的搭建过程往往伴随着繁琐的证书配置和复杂的服务器设置,令人望而却步。如今,“一键搭建”技术的成熟,正将这种高门槛的技术活动,转变为如同安装普通软件般简单的操作。本文将深入探索在局域网内一键搭建HTTPS网站的全过程,揭开安全内网服务的神秘面纱,为您提供从概念到实践的完整路线图。
为何选择HTTPS局域网网站
在局域网环境中部署HTTPS网站,绝非多此一举。安全性是核心考量。即便数据仅在内部流转,HTTPS加密能有效防止局域网内的嗅探和中间人攻击,保护敏感的业务数据、财务信息或个人隐私不被同一网络下的其他设备窥探。现代浏览器对非HTTPS网站的警告日益严格,使用HTTPS可以避免团队成员访问时出现安全警告,提升使用体验和专业形象。许多先进的Web API和功能(如地理位置、Service Worker等)已要求安全的上下文环境,HTTPS是解锁这些现代Web能力的钥匙,为未来功能扩展铺平道路。
核心工具与方案选型
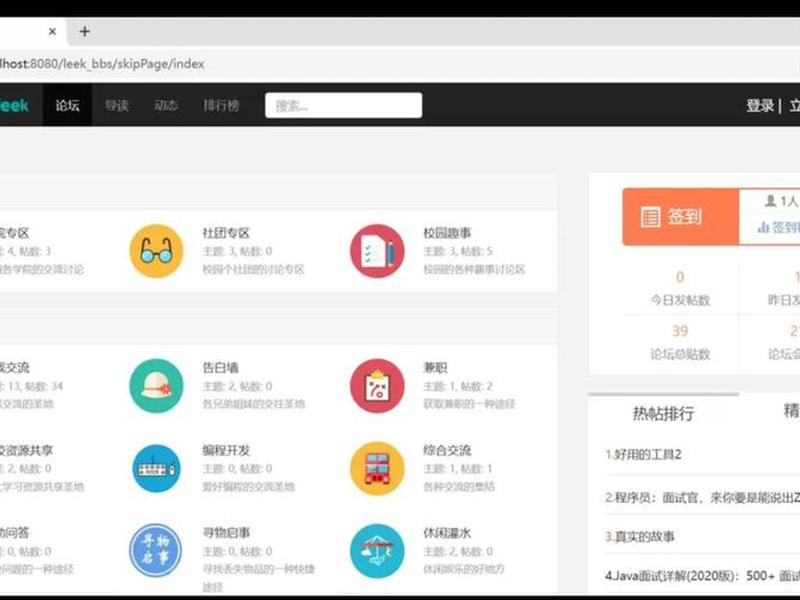
实现一键搭建的关键在于选择合适的工具。对于Windows环境,集成了Nginx、PHP、MySQL的软件包如WampServer或XAMPP,配合自签名证书生成工具,可以快速搭建基础环境。而更现代化的方案是使用Docker容器技术,通过预配置的镜像(如包含Nginx和Let‘s Encrypt自动续签的镜像),只需几条命令即可启动一个安全的HTTPS站点。对于追求极简的用户,一些新兴的开源项目提供了图形化界面,将证书申请、服务器配置、域名绑定等步骤全部封装,真正实现“一键完成”。选择合适的方案,需权衡技术背景、维护成本与功能需求。
域名与证书的魔法
即便在局域网,一个易于记忆的域名也远比IP地址友好。可以在本地DNS服务器或每台主机的hosts文件中,将如“internal.company.com”这样的域名解析到服务器内网IP。证书方面,虽然公网证书颁发机构不验证内网IP,但我们可以创建自签名证书。使用OpenSSL命令即可生成证书和私钥。虽然浏览器首次访问时会提示“不安全”,但手动信任一次后,后续访问便会显示安全的锁标志。更优雅的方案是建立私有CA(证书颁发机构),为局域网内所有服务签发统一受信的证书,实现一次信任,全网通认。
一键搭建实战步骤解析
以使用Docker搭配Caddy服务器为例,这是一个支持自动HTTPS的轻量级Web服务器。只需在服务器上安装Docker后,执行一个简单的docker run命令,指定本地端口、网站根目录和局域网域名,Caddy便会自动生成并配置好HTTPS证书。整个过程可能不超过五分钟。另一种方法是使用预制的脚本工具包,下载后运行“setup.bat”或“install.sh”脚本,程序会自动安装所需服务、配置防火墙规则、生成证书并启动网站。这些工具将数小时甚至数天的学习与配置过程,压缩成了几分钟的自动化流程。
安全加固与最佳实践
一键搭建完成后,安全加固不容忽视。首要任务是修改所有默认密码,包括服务器操作系统、数据库以及Web应用后台的密码。应配置服务器的防火墙,仅允许必要的端口(如443)被局域网访问,关闭不必要的服务。定期更新服务器操作系统、Web服务器软件及所用工具链的补丁,是防范已知漏洞的关键。对于重要的内部网站,可以考虑实施基于IP或MAC地址的访问控制,或集成局域网内的统一身份认证系统,增加另一层安全屏障。
应用场景与价值延伸
一个安全的局域网HTTPS网站,其应用场景远超想象。它可以作为团队内部的文档Wiki、项目管理看板(如部署开源的Taiga或WeKan),实现信息高效协同。可以作为家庭媒体中心,通过Jellyfin或Plex安全地流式传输私人影音库。开发者可以将其用于测试环境的API服务,模拟真实的HTTPS生产环境。企业则可用于部署内部办公系统、培训平台或仪表盘,所有数据都在内网加密传输,安全可控。这方私有的网络天地,是效率工具与数据安全的完美结合点。
以上是关于局域网一键搭建https网站;搭建一个局域网网站的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:局域网一键搭建https网站;搭建一个局域网网站;本文链接:https://zwz66.cn/jianz/417777.html。
猜你喜欢
- 局域网入侵工具手机 - 局域网入侵工具手机版下载 2026-11-19
- 对低代码搭建的理解 低代码平台搭建 2026-11-19
- 富阳网站搭建哪家公司好 - 富阳网络公司 2026-11-19
- 富阳区购物网站搭建,杭州富阳区购物商场 2026-11-19
- 富阳区网站搭建视频、富阳网站建设 2026-11-19
- 富阳区网站搭建者(富阳区网站搭建者招聘) 2026-11-19
- 富阳区网站搭建流程 富阳网站建设 2026-11-19
- 富阳区网站搭建模板(富阳网站建设) 2026-11-19
- 富阳区网站搭建公司 富阳区网站搭建公司有哪些 2026-11-19
- 富阳区网站搭建价格 杭州网站建设价格 2026-11-19







