将文件挂在网上生成下载链接(将文件挂在网上生成下载链接安全吗)
-
将,文件,挂在,网上,生成,下载,链接,安全,吗,

- 建站百科知识-小虎建站百科知识网
- 2026-11-19 08:39
- 小虎建站百科知识网
将文件挂在网上生成下载链接(将文件挂在网上生成下载链接安全吗) ,对于想了解建站百科知识的朋友们来说,将文件挂在网上生成下载链接(将文件挂在网上生成下载链接安全吗)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字信息如洪流般奔涌的时代,分享一个文件变得前所未有的简单。只需点击几下,一个看似无害的下载链接便能跨越山海,抵达任何角落。在这份便捷的背后,潜藏着多少不为人知的陷阱与风险?当我们将私密的文档、珍贵的数据、甚至是关乎生计的工作文件“挂”上网络,生成那串简短的URL时,我们是否无意中打开了一扇通往未知危险的大门?本文将深入探秘文件在线分享的安全迷局,为你揭开便利背后的阴影,并提供一套坚实的防护铠甲。
链接背后的隐形战场
每一个生成的下载链接,都像是一个公开的坐标。它不仅指向你的文件,也可能吸引不怀好意的窥探者。免费网盘或临时文件分享服务,其服务器安全水平参差不齐。攻击者可能利用服务平台的漏洞,绕过简单的密码保护,直接访问服务器上的海量文件。更令人不安的是,一些链接甚至可能被网络爬虫或恶意软件索引,使本应私密的分享变成公开的“资源”。
链接本身的构造也暗藏玄机。看似随机的字符组合,是否真的无法被暴力破解或预测?短链接服务虽然方便,却可能掩盖了真实的文件路径,让用户对最终的目的地失去控制。文件在上传和存储过程中,是否进行了端到端的加密?还是以明文形式躺在服务器硬盘上,任由管理员或潜在入侵者浏览?这第一个环节的失守,往往是数据灾难的开始。
文件的“生命周期”常常被忽视。许多服务提供的链接具有时效性,但“过期”是否意味着数据被彻底擦除?还是仅仅隐藏了访问入口,原始文件仍在服务器上留存?这些无人清理的数据残骸,构成了长期的数据泄露风险。分享者自以为的“临时”,可能在数字世界留下永恒的印记。
隐私数据的无声泄露
文件内容本身,就是一座隐私的富矿。一份普通的文档可能包含姓名、电话、身份证号;一张看似寻常的图片,其EXIF信息可能记录了拍摄地点与时间;一个工作汇报可能涉及未公开的商业计划。当文件被上传至第三方平台,你便失去了对数据的绝对控制权。服务商的隐私条款如何?他们是否会在你不知情的情况下分析文件内容,用于广告推送或商业分析?
更隐蔽的风险来自“元数据”。许多文件格式(如Office文档、PDF)会自动保存编辑者信息、修订记录甚至电脑名称。这些隐藏信息会随文件一同被分享出去,无意中泄露了你的工作环境、合作对象乃至组织架构。恶意接收者可以利用这些信息进行社会工程学攻击,伪装成熟人或同事,实施更精准的诈骗。
即使你对文件内容进行了清理,现代技术也能从部分文件中恢复已删除的历史内容或版本。如果分享的是可执行文件(.exe, .apk等),风险则呈指数级上升。它们可能被植入木马、后门,伪装成正常软件,在接收方设备上悄然运行,窃取更多敏感信息。文件分享,从来不是简单的数据搬运,而是一次隐私控制权的潜在转移。
法律与版权的灰色地带
安全不仅关乎技术,也关乎规则。随意分享文件可能让你在不知不觉中踏入法律雷区。分享受版权保护的软件、电子书、影视资源,即使未牟利,也可能构成侵权,面临法律追责。在职场环境中,分享包含公司商业秘密、技术图纸、的文件,更是严重的违规行为,可能导致巨额经济赔偿甚至刑事责任。
不同国家和地区对于数据跨境流动有着严格的法律规定,例如欧盟的《通用数据保护条例》(GDPR)。将包含欧盟公民个人信息的文件上传到位于其他地区的服务器,可能本身就违反了法律。许多免费文件分享服务的数据中心遍布全球,你根本无法确定文件具体存储在哪个国家的服务器上,这无疑增加了法律合规的复杂性。
文件内容本身可能触犯法律。即便你是无心之失,分享或传播了违法违规信息,平台方为规避自身责任,通常会选择配合执法机构,提供上传者的IP地址、注册信息等数据。生成的那个小小链接,由此可能成为一条指向你的确凿证据链的起点。在按下“生成链接”按钮前,对内容进行法律风险评估,是数字公民必备的素养。
接收方端的信任危机
安全是一个双向链条。即使你确保了上传平台可靠、文件内容无害、链接防护严密,风险也可能来自接收方。你无法控制接收者如何处置这个链接。他可能将其二次分享到不安全的群组、论坛,甚至恶意传播。一旦链接扩散开来,最初的访问控制便形同虚设。
接收方的设备环境同样关键。如果对方的电脑已感染病毒或木马,下载行为可能被恶意软件监控,文件在落地瞬间就被窃取。更糟糕的是,有些高级威胁会伪装成正常的下载文件(如下载一个.docx文件,实际却是伪装的恶意脚本),在对方电脑上执行破坏性操作。你的善意分享,可能成了攻击他人设备的“帮凶”。
建立对接收方的基本信任与安全共识至关重要。在发送链接的告知对方文件的大致内容、来源,并提醒其注意杀毒扫描。对于极其敏感的文件,可以考虑使用双方事先约定的加密压缩包,并通过另一条安全通道(如加密通讯软件)传递解压密码,实现链路分离,增加破解难度。
构建你的主动防御工事
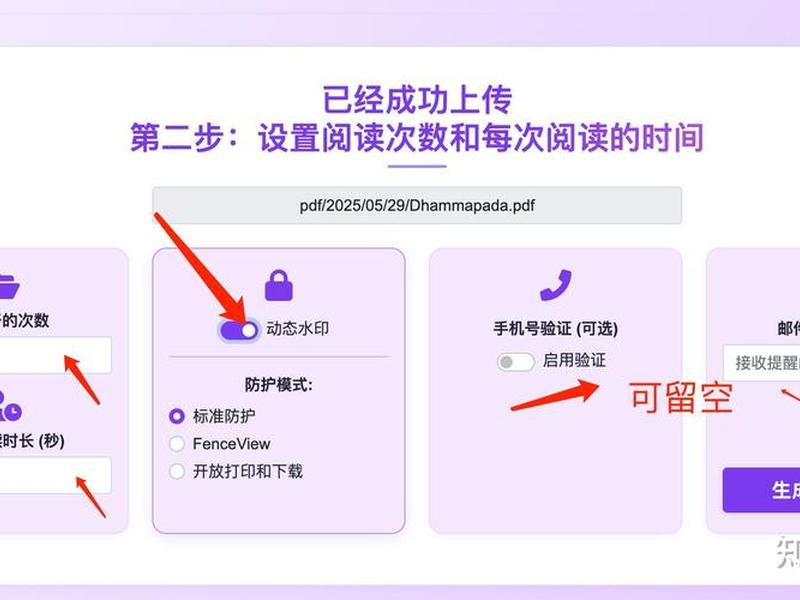
面对重重风险,消极回避并非上策,主动构建安全分享体系才是关键。首要原则是“分类管理”。将文件按敏感程度分级:公开信息、内部资料、机密文件。对于非敏感文件,可选用信誉良好的大型云服务商分享功能。对于敏感文件,则应优先考虑企业级安全网盘或自行搭建的私有云,并强制启用高强度密码、访问次数限制和自动过期。
加密是保护数据的终极铠甲。在上传前,使用可靠的加密软件(如Veracrypt、7-Zip的AES-256加密)对文件进行本地加密。将加密后的文件上传,再将解密密匙通过另一条安全渠道发送给接收者。这样,即便链接和文件被第三方截获,没有密匙也无法解密原始内容,实现了“链接”与“密钥”的分离保护。
定期审计与清理同样重要。养成习惯,定期查看你曾生成过的分享链接列表,及时关闭那些不再需要的链接。不要依赖平台的自动过期功能。提高自身的安全意识,了解常见的网络钓鱼手法和社交工程陷阱,不轻易点击来历不明的下载链接,也从源头减少自己“中招”并波及他人的可能。你的数字安全,最终取决于你最薄弱的一环。
未来趋势与安全演进
文件分享的技术与安全态势仍在不断演进。零信任架构正在被更多企业采纳,其核心思想是“从不信任,始终验证”,即使文件在内部网络分享,也需要持续的身份验证和权限审核。区块链技术或许能为文件分享提供不可篡改的访问记录,确保每一次链接的生成、访问和失效都有迹可循。
人工智能在安全领域的应用也日益深入。AI可以智能识别待分享文件中的敏感信息(如个人身份证号、银行卡号),并在上传前主动预警。它还能分析接收方的行为模式,一旦发现链接被异常IP地址频繁访问或在陌生地域登录,可自动触发链接失效或通知分享者。
无论技术如何进步,人的因素始终是安全的基石。培养审慎的数字习惯,理解每一次点击和分享背后的潜在代价,保持对新技术的好奇与对风险的敬畏,才是应对这个透明又隐秘的数字世界最永恒的安全法则。文件分享的便利性与安全性,终将在每个用户的自觉选择中,找到动态的平衡。
以上是关于将文件挂在网上生成下载链接(将文件挂在网上生成下载链接安全吗)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:将文件挂在网上生成下载链接(将文件挂在网上生成下载链接安全吗);本文链接:https://zwz66.cn/jianz/417769.html。
猜你喜欢
- 将某个网站进行推广的方法,将某个网站进行推广的方法叫什么 2026-11-19
- 将制作好的网页上传到网上的过程;将制作好的网页上传到网上的过程叫什么 2026-11-19
- 将制作好的网页上传到网上的过程称为,将制作好的网页上传到网上的过程称为什么 2026-11-19
- 将制作好的网页上传到网上的过程叫什么(将制作好的网页上传到网上的过程叫什么名字) 2026-11-19
- 将制作好的网页上传到web服务器 - 将制作好的网页上传到web服务器上 2026-11-19
- 将做好的网页放到网上 - 将做好的网页放到网上怎么操作 2026-11-19
- 宝山区网签;宝山区网签办理在哪里 2026-11-19
- 定制开发软件如何在招标文件中增加条款提升中标概率 - 制作招标文件的软件 2026-11-18
- 安装360浏览器相关文件锁定(安装360浏览器显示相关文件锁定) 2026-11-18
- 安全生产标准化文件全套电子资料,安全生产标准化文件全套电子资料包括 2026-11-18







