宝塔搭建网站的高级配置 宝塔搭建网站403
-
宝塔,搭,建网,站的,高级,配置,搭建,网站,403,

- 建站百科知识-小虎建站百科知识网
- 2026-11-19 02:48
- 小虎建站百科知识网
宝塔搭建网站的高级配置 宝塔搭建网站403 ,对于想了解建站百科知识的朋友们来说,宝塔搭建网站的高级配置 宝塔搭建网站403是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的筑梦舞台上,宝塔面板如同一把锋利而优雅的瑞士军刀,让网站部署变得前所未有的简单。当站点的雏形初现,访客却迎面撞上一堵冰冷的“403 Forbidden”高墙时,那份初获掌控的喜悦瞬间冻结。这不仅仅是权限的警告,更是通往高阶运维圣殿的一次隐秘叩门。本文将深入宝塔面板的肌理,不仅揭示那些令网站性能飞升、安全固若金汤的高级配置奥秘,更要彻底解剖403错误这一常见“拦路虎”的生成机理与破解之道。掌握它们,意味着你将从简单的站点搭建者,蜕变为真正驾驭服务器灵魂的架构师。
权限体系的精细雕刻
文件与目录权限的微观世界
在Linux系统的哲学中,一切皆文件,而权限则是守护这些文件的灵魂法则。宝塔面板虽然提供了直观的图形化界面,但深层次的理解仍需触及命令行背后的逻辑。常见的403错误,其根源往往在于文件或目录的权限设置不当。例如,Web服务器进程(如Nginx或Apache的运行用户www)无法读取目标文件,或没有进入某个目录的权限。这不仅关乎“可读”、“可写”、“可执行”的简单勾选,更涉及所有权(User)、所属组(Group)与其他用户(Other)之间精妙的平衡。
宝塔面板的文件管理器中,右键点击文件或目录即可便捷修改权限。但高级玩家会思考更多:静态资源目录或许只需755权限(所有者全权,其他人可读可执行),但上传目录可能需要775甚至777(谨慎使用)以确保程序能写入。更重要的是,理解“用户映射”——确保Web服务器运行用户与文件所有者或所属组存在交集。一个典型的403陷阱是:用户通过FTP上传文件,所有者是ftp用户,而Web服务器以www用户运行,两者毫无关联,导致访问被拒。通过宝塔面板或chown命令改变文件所属者为www,或将其加入同一用户组,便能瞬间打通屏障。
更深一层,SELinux或AppArmor等高级安全模块也可能成为403的幕后推手。在诸如CentOS等系统中,即使传统权限正确,这些安全策略也可能阻止Web服务器访问特定路径。宝塔面板的环境虽然通常已做适配,但在迁移或自定义路径时,仍需留意。使用`ls -Z`查看安全上下文,并通过`chcon`或相关管理工具进行调整,是解决此类深层权限问题的钥匙。理解并驾驭这套从基础到内核的立体权限网络,是消除403错误、确保站点流畅访问的第一块基石。
Web服务器配置的深度调优
Nginx与Apache,作为宝塔面板支撑网站的双引擎,其配置文件的每一行都蕴含着影响性能与可访问性的巨大能量。403错误常常并非真正的“禁止”,而是服务器配置发出的误解指令。例如,在Nginx中,`location`块内的配置错误,如错误的`root`指令指向、缺失`index`索引文件定义,或不当的`try_files`规则,都可能将正常请求误判为非法访问,返回403。
宝塔面板提供了便捷的站点配置修改入口,但高级配置要求我们敢于深入配置文件内部。例如,针对静态资源,可以配置特定的`location`块,禁用不必要的PHP执行,并设置更宽松的权限头,这既能提升安全,又能避免因执行权限问题导致的403。又如,当网站需要嵌套目录或使用符号链接时,必须在配置中明确启用`disable_symlinks`相关选项或正确设置`root`路径,否则Nginx可能因安全限制而拒绝服务。
对于Apache,同样需要关注`Directory`指令块中的设置。`Require`指令控制着访问授权,错误的`Require all denied`或复杂的`Require ip`白名单设置,都可能将合法用户拒之门外。`.htaccess`文件中的规则与主配置冲突,也是引发403的常见原因。宝塔面板允许管理.htaccess,但高手会选择将关键规则直接写入主配置(`httpd.conf`或虚拟主机文件)以获得更好性能,并避免.htaccess被意外覆盖或解析错误。精通这些配置语法,意味着你能精准指挥Web服务器,将403错误扼杀在萌芽状态,并为网站开启缓存、压缩、并发处理等高级特性。
防火墙与安全策略的智能博弈
安全与可访问性是一场永恒的博弈。宝塔面板集成的防火墙(如系统防火墙iptables/firewalld以及面板自身的安全入口)是网站的重要盾牌,但过于严苛的规则也可能误伤友军,触发403。这里的“403”可能并非来自Web服务器,而是请求在抵达服务器软件之前,就被防火墙层拦截。
宝塔面板的安全菜单提供了清晰的端口放行与IP封锁管理。高级配置在于策略的粒度与智能。例如,并非简单地放行80/443端口,而是可以结合Fail2ban(宝塔可安装)对恶意扫描进行动态封锁,同时确保正常爬虫(如百度蜘蛛)的IP段不被误伤。对于API接口或管理后台,可以配置仅允许特定国家或IP段访问,这既提升了安全,也避免了无关访问触发的403日志污染。
Cloudflare等CDN背后的“Under Attack Mode”或自定义防火墙规则,也可能在回源时引发403问题。需要在宝塔或源站服务器上,配置信任Cloudflare的IP段,确保其请求能够通行无阻。理解网络请求的完整链条——从用户到CDN,再到防火墙,最后到达Web服务器——并在每一层设置恰当的策略,是确保站点既安全又畅通的关键。这种全局视野下的安全配置,使得403错误不再是令人恐惧的故障,而是可预测、可管理的安全事件日志。
PHP运行环境的致命陷阱
对于动态网站,PHP是跳动的心脏。PHP运行环境的配置不当,同样是滋生403错误的温床。这种403可能并非直接由Web服务器返回,而是由于PHP脚本执行失败,Web服务器配置为在此情况下返回403所致。宝塔面板支持多版本PHP共存与灵活切换,这带来了便利,也带来了复杂性。
首要问题是PHP处理器(PHP-FPM)与Web服务器之间的通信。在Nginx中,这是通过`fastcgi_pass`指令指向一个Unix Socket或TCP端口实现的。如果这个Socket文件权限不对(导致Nginx无权访问),或PHP-FPM进程池监听地址/端口配置错误,动态请求就无法被正确处理,进而可能返回403。宝塔面板通常自动配置妥当,但在手动修改或迁移时,必须确保这两端的配置匹配。
PHP自身的配置`php.ini`至关重要。`open_basedir`限制可以将PHP脚本的文件访问禁锢在指定目录内,这是一项重要的安全设置。但如果设置过窄,脚本需要包含或读取外部目录的文件时,就会被禁止,可能导致功能异常或间接引发403。宝塔面板为每个站点提供了独立的`open_basedir`设置,高级配置要求我们根据站点的实际文件依赖关系,精细地划定这个“监狱”的边界,在安全与功能间找到平衡点。
文件上传机制也与403息息相关。如果PHP脚本负责处理上传,但临时上传目录(`upload_tmp_dir`)或目标目录权限不足,或者`post_max_size`、`upload_max_filesize`设置过小导致请求被截断,都可能使上传功能失败,有时表现为403。通过宝塔面板的PHP配置页面,可以直观调整这些参数,并结合文件系统权限管理,确保上传流程畅通无阻。
缓存与重定向的隐秘冲突
在追求极致速度的今天,缓存无处不在。但层层叠叠的缓存,有时会像琥珀一样封存住一个错误的403状态,让问题排查变得扑朔迷离。浏览器缓存、CDN缓存、Nginx/Apache的静态资源缓存,甚至PHP的opcode缓存,都可能让你在修复了服务器端的真实问题后,依然看到陈旧的403页面。
宝塔面板集成的网站加速插件(如静态缓存、Memcached/Redis对象缓存)能极大提升性能,但配置时需格外小心缓存规则。一个错误的配置可能导致动态页面被当作静态文件缓存,或者将出错的403页面也缓存起来,传播给所有用户。高级技巧在于为错误页面(如403、404)设置较短的缓存时间或直接禁用缓存,确保用户能及时看到修复后的状态。利用缓存工具的清除或刷新功能,是故障修复后必不可少的一步。
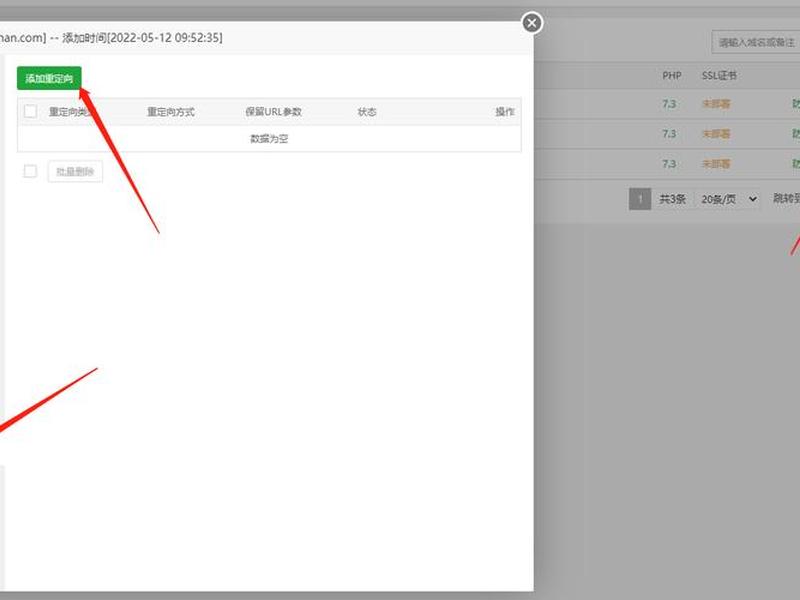
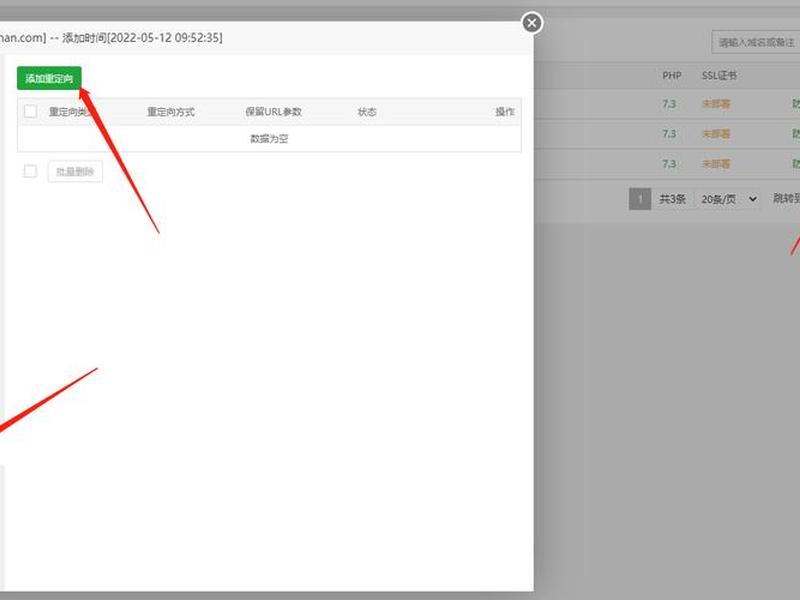
重定向规则(如301/302)与403也可能产生令人困惑的交互。例如,一个意图将旧URL重定向到新URL的规则,如果书写错误,可能将大量正常页面指向一个不存在的地址,进而触发403。宝塔面板的URL重写功能(对应Nginx的`rewrite`或Apache的`RewriteRule`)强大但需要精确。在编写复杂重定向逻辑时,务必先在测试环境验证,并使用日志详细跟踪重定向链条,避免在生产环境制造大规模访问障碍。理解缓存和重写的生效顺序与生命周期,是避免“幽灵403”困扰的高级智慧。
日志分析与故障溯源的终极武器
当403错误不期而至,盲目的猜测是最耗时的敌人。宝塔面板提供了强大的日志聚合中心,这里埋藏着揭示真相的所有线索。真正的进阶者,会将日志分析作为首要的故障排查手段。Web服务器的错误日志(Nginx的`error.log`或Apache的`error_log`)会明确记录每一次403返回的详细信息,包括时间、客户端IP、请求的URI以及可能的原因提示(如“Permission denied”或“client denied by server configuration”)。
仅仅查看日志还不够,需要学会解读。结合访问日志(`access.log`),可以看清完整的事件链条:是谁、在什么时候、用什么方式、访问了什么资源、得到了什么结果。通过宝塔面板的日志工具进行实时跟踪(`tail -f`)或使用grep进行关键词过滤,能快速定位问题。例如,频繁的403可能来自某个恶意爬虫,也可能源于某个搜索引擎蜘蛛抓取了不该抓取的链接(如后台登录页),此时便可根据IP制定针对性的策略。
更深度的分析,可以借助宝塔的“网站监控报表”插件或第三方工具,将日志可视化,观察403错误的发生频率、时间分布和来源IP聚合情况,从而区分是偶发性配置错误、持续性的权限问题,还是遭受了有目的的扫描攻击。养成“遇错先查日志”的习惯,并掌握从海量日志中快速提取关键信息的技能,就能将令人头疼的403错误,转化为优化站点配置、提升安全防护的宝贵契机。
以上是关于宝塔搭建网站的高级配置 宝塔搭建网站403的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:宝塔搭建网站的高级配置 宝塔搭建网站403;本文链接:https://zwz66.cn/jianz/417479.html。
猜你喜欢
- 宝塔搭建网站视频教程 - 宝塔搭建网站视频教程免费 2026-11-19
- 宝塔搭建网站源码教程视频;宝塔搭建网站源码教程视频下载 2026-11-19
- 宝塔搭建网站模板平台;宝塔搭建网站模板平台官网 2026-11-19
- 宝塔搭建网站模板平台(宝塔搭建网站模板平台下载) 2026-11-19
- 宝塔搭建网站最详细教程(宝塔搭建网站最详细教程视频) 2026-11-19
- 宝塔搭建网站502 宝塔搭建网站403 2026-11-19
- 宝塔搭建网站 - 宝塔搭建网站无法访问 2026-11-19
- 宝塔搭建的网站进不去,宝塔搭建的网站进不去怎么办 2026-11-19
- 宝塔搭建的网站无法打开 宝塔搭建的网站无法打开什么原因 2026-11-19
- 宝塔搭建的网站打不开怎么办(宝塔搭建的网站打不开怎么办呢) 2026-11-19







