大型企业网络设计方案(大型企业网络设计方案怎么写)
-
大型企业,网络,设计,方案,怎么,写,在,数字,

- 建站百科知识-小虎建站百科知识网
- 2026-11-17 18:14
- 小虎建站百科知识网
大型企业网络设计方案(大型企业网络设计方案怎么写) ,对于想了解建站百科知识的朋友们来说,大型企业网络设计方案(大型企业网络设计方案怎么写)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮席卷全球的今天,企业的生存与发展已与网络深度绑定。一套高效、稳定、安全的大型企业网络,不再是锦上添花的IT设施,而是维系企业生命线的“数字心脏”与“神经网络”。面对复杂的业务场景、海量的数据洪流与严峻的安全威胁,如何撰写一份既能指引当下建设,又能预见未来演进的《大型企业网络设计方案》,成为众多企业CIO、网络架构师与技术决策者面临的终极拷问。这不仅是一份技术文档,更是一份关乎企业数字化转型成败的战略蓝图。本文将深入剖析大型企业网络设计方案的撰写核心,为您揭开构建企业级数字基石的奥秘。
需求洞察:奠定设计的基石
任何卓越设计的起点,都源于深刻而精准的需求洞察。撰写网络设计方案的第一步,绝非急于绘制拓扑图或罗列设备型号,而是沉下心来,进行一次全面的“业务把脉”。这需要设计者跳出纯技术视角,深入业务部门,理解企业的核心业务流程、数据流向与关键应用。例如,金融企业的毫秒级交易系统、制造企业的工业物联网数据回传、跨国企业的全球协同办公,对网络的延迟、带宽、可靠性要求截然不同。
必须量化分析现有与未来的网络负载。这包括用户数量、终端类型、应用流量模型、数据增长预测等。通过访谈、调研与流量分析工具,明确高峰并发量、关键应用的服务等级协议(SLA)要求,以及业务连续性对网络中断时间的容忍度。只有将模糊的“要快、要稳”转化为具体的“核心交易系统延迟低于10毫秒,全年可用性99.99%”,设计目标才清晰可衡量。
合规性与安全性需求是大型企业不可逾越的红线。需明确行业监管要求(如等保2.0、GDPR)、数据主权规定,以及企业自身的内部安全策略。这些需求将直接决定网络分区、访问控制、加密传输、审计日志等关键设计要素。忽略需求分析的设计,如同在流沙上筑起高塔,无论技术多么先进,都难以支撑企业业务的长期稳健运行。
架构规划:绘制网络的灵魂
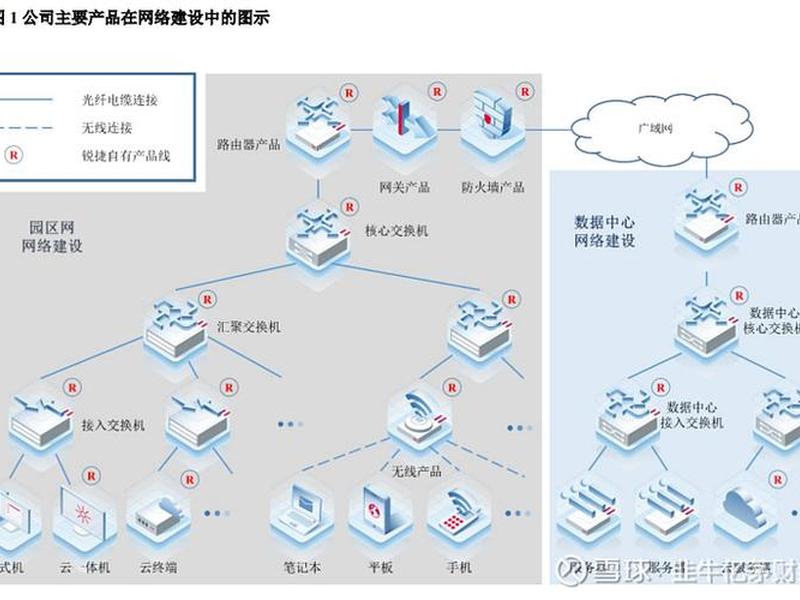
在明确需求后,便进入方案的灵魂所在——网络架构规划。现代大型企业网络早已告别了传统的扁平化架构,转而采用层次化、模块化的设计思想。核心-汇聚-接入的三层模型仍是经典,但其内涵已极大丰富。核心层追求极致的交换能力和可靠性,成为整个网络的“高速枢纽”;汇聚层承担策略实施和区域路由,是“智能调度中心”;接入层则直接面向用户与终端,强调灵活接入与安全控制,扮演“前线网关”的角色。
软件定义网络(SDN)与网络功能虚拟化(NFV)的理念正在深刻重塑架构设计。通过控制面与数据面的分离,SDN赋予了网络前所未有的灵活性和可编程能力,使得流量调度、策略下发能够以软件方式动态、集中地完成。在方案中,需要阐述是否引入SDN、在哪些场景(如数据中心网络、广域网)引入,以及如何与现有网络平滑集成。这不仅是技术选型,更是对企业网络运维管理模式的一次升级思考。
架构规划还必须充分考虑“云”的元素。混合云、多云已成为常态,网络设计必须涵盖企业数据中心与公有云(如百度智能云、阿里云、AWS)之间的连接。这涉及到专线(如MPLS VPN、云专线)、SD-WAN技术的选型与设计,以确保云上云下网络体验的一致、安全与高效。一个面向未来的架构,必然是云网一体、弹性可扩展的智慧网络。
技术选型:聚焦核心与细节
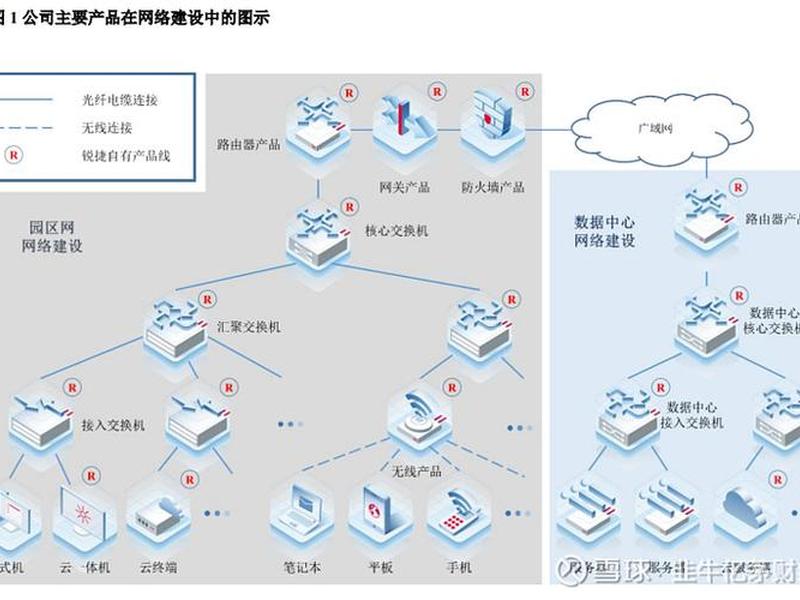
架构蓝图需要通过具体的技术与设备来实现。技术选型章节是方案中最具象的部分,需在性能、成本、兼容性与未来演进之间找到最佳平衡。在网络核心,需确定路由与交换协议的选择,例如是否采用BGP、OSPF、EVPN-VXLAN等;在无线网络部分,需明确Wi-Fi 6/6E乃至Wi-Fi 7的部署策略,以及无线控制器(AC)的架构(物理或虚拟、集中或分布式)。
安全技术的选型贯穿始终。下一代防火墙(NGFW)、入侵防御系统(IPS)、高级威胁检测(APT)、零信任网络访问(ZTNA)等,不再是孤立的产品堆砌,而应构成一个联动、协同的立体防御体系。方案中需详细说明各安全组件的部署位置、防护策略与联动机制,例如如何在网络边界、数据中心入口、内部关键区域层层设防。
管理与运维工具的选择同样关键。一套统一的网络管理平台(NMS)、自动化运维工具(如Ansible、Python脚本)以及智能运维(AIOps)能力的引入,能极大提升运维效率,实现从“救火队”到“预防性维护”的转变。技术选型的描述应避免成为枯燥的产品手册,而要阐明每项技术如何解决架构中定义的具体问题,支撑业务需求的实现。
高可用与灾备:构建网络的韧性
对于大型企业而言,网络中断意味着业务停摆与巨额损失。高可用性与灾难恢复设计是方案中彰显专业性与责任感的重中之重。这要求在网络各个层面消除单点故障。从设备级的硬件冗余(双主控、双电源、模块化设计),到链路级的聚合与多路径(如链路聚合组LACP、ECMP),再到站点级的双活或多活数据中心设计。
需要精心设计故障检测与收敛机制。快速检测协议(如BFD)与快速重路由(FRR)技术的应用,能将故障恢复时间从秒级降至毫秒级,确保关键业务用户无感知。在广域网层面,通过主备链路、SD-WAN智能选路,保障分支机构的持续连通。灾备方案则需明确恢复点目标(RPO)与恢复时间目标(RTO),设计详尽的数据备份、网络切换流程与演练计划。
高可用设计不仅是技术的堆叠,更是一种服务承诺的体现。在方案中,应通过清晰的拓扑图、倒换流程图和量化指标(如MTBF、MTTR),向决策者传递出网络韧性的信心。一个具备“自愈”能力的网络,是企业应对不确定性的强大数字盾牌。
安全体系:编织无形的防御网
安全不再是网络的一个附加模块,而是与生俱来的基因。大型企业网络设计方案必须构建一个纵深防御的安全体系。首先是从物理安全到应用安全的全面覆盖,遵循最小权限原则,通过网络分段(微隔离)、VLAN划分、访问控制列表(ACL)等技术,限制威胁的横向移动。
零信任安全模型正在成为主流。其核心思想是“从不信任,持续验证”。方案中需阐述如何通过身份认证(如802.1X、单点登录)、设备合规性检查、动态授权等手段,确保只有合法的用户和设备才能在限定的权限内访问特定资源。无论用户身处企业内部还是远程办公,安全策略如影随形。
持续的安全监测与响应能力至关重要。设计应包含安全信息与事件管理(SIEM)系统、全流量分析探针的部署,实现安全威胁的可视化、自动化分析与响应。安全体系的设计最终要服务于业务,在安全与便利之间取得平衡,确保安全策略不会成为业务创新的绊脚石,而是其稳固的基石。
实施与演进:从蓝图到现实
优秀的方案必须配备可行的实施路径与清晰的演进蓝图。实施计划应分阶段进行,明确每个阶段的里程碑、交付物、资源需求(人力、设备)与风险控制措施。尤其对于现有网络的改造升级,需设计平滑的迁移方案,如先并行后切割、分区域逐步实施,最大限度降低对业务的影响。
测试与验证环节不可或缺。方案应规定严格的测试用例,包括功能测试、性能压力测试、高可用倒换测试、安全渗透测试等,确保建成后的网络完全符合设计预期。需要制定详尽的运维手册、应急预案与知识转移计划,确保运维团队能够顺利接管。
网络技术日新月异,方案必须具有前瞻性。应预留足够的扩展能力,如端口密度、带宽升级空间、新技术接口(如400G、IPv6全面支持)。设立网络演进路线图,明确未来3-5年内可能引入的新技术(如AI驱动的网络自治、确定性网络等),使当前的投资能够保护未来,让网络成为驱动企业持续创新的引擎而非瓶颈。
以上是关于大型企业网络设计方案(大型企业网络设计方案怎么写)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:大型企业网络设计方案(大型企业网络设计方案怎么写);本文链接:https://zwz66.cn/jianz/415879.html。
猜你喜欢
- 大型企业网络设计的基本思路;大型企业网络设计的基本思路有哪些 2026-11-17
- 大型企业网络设备常见有哪些 - 大型企业网络设备常见有哪些类型 2026-11-17
- 大型企业网络规划方案;大型企业网络规划方案模板 2026-11-17
- 大型企业网络组网案例 - 大型企业网络组网案例研究 2026-11-17
- 大型企业网络组网方案、大型企业网络组网方案怎么写 2026-11-17
- 大型企业网络的vlan设计与实现 vlan技术在企业网络中的应用 2026-11-17
- 大型企业网络架构设计论文(大型企业网络架构设计论文范文) 2026-11-17
- 大型企业网络架构设计案例;大型企业网络架构设计案例分析 2026-11-17
- 大型企业网络架构图(大型企业网络架构图片) 2026-11-17
- 大型企业网络架构、大型企业网络架构设计论文 2026-11-17







