公司规章制度如何规定网络行为、公司规章制度如何规定网络行为管理
-
公司,规章制度,如何,规定,网络,行为,、,管理,

- 建站百科知识-小虎建站百科知识网
- 2026-11-11 16:46
- 小虎建站百科知识网
公司规章制度如何规定网络行为、公司规章制度如何规定网络行为管理 ,对于想了解建站百科知识的朋友们来说,公司规章制度如何规定网络行为、公司规章制度如何规定网络行为管理是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷每个办公角落的今天,企业的网络空间已不再是简单的信息通道,它成为了核心资产、商业秘密的流转地,也潜藏着无形的风险漩涡。一份严谨、前瞻的公司规章制度,正是驾驭这艘数字方舟的“航海图”与“压舱石”。它不仅规定了员工在网络世界中的行为边界,更构建了一套系统的管理框架,将潜在的危机转化为可控的秩序。本文将深入剖析,现代企业如何通过制度设计,为网络行为筑起坚固的“数字长城”,确保效率与安全并行不悖。
网络行为准入:划定清晰的数字边界
企业网络行为的起点,始于准入。规章制度首先如同一道精密的“数字过滤器”,明确界定何人、何设备、在何种条件下可以接入公司网络。这不仅仅是技术层面的账号密码管理,更是一种权责的宣告。
制度会详细规定办公设备与私人设备的接入策略。通常,公司配发的电脑、手机被赋予最高权限,但必须安装统一的安全终端软件,接受实时监控与更新。对于员工个人设备访问公司邮箱或协作系统的“BYOD”(自带设备)行为,制度会设立专门的“访客网络”或受限接入区,严格隔离核心业务数据,防止信息通过不可控的设备泄露。对于远程办公接入,规章制度会强制要求使用公司指定的虚拟专用网络(VPN),并对连接时长、访问日志进行记录,确保每一次远程登录都在安全隧道中穿行。
更深层次上,准入规定还涉及身份认证的强化。多因素认证(如密码加动态令牌)已成为许多公司制度的标配。制度明文要求,员工必须妥善保管认证信息,禁止共享账号密码,任何异常登录尝试都会触发安全警报并启动预设的响应流程。通过这道严密的准入关卡,企业从源头筛除了不稳定因素,为后续的行为管理奠定了坚实基础。
信息资产保护:编织严密的数据护网
网络行为的核心对象是信息。规章制度中关于信息资产保护的条款,犹如为企业数据编织的一张“无形护网”,分类分级、加密传输、权限管控是这张网的经纬线。
制度会强制要求对所有电子信息进行分类,通常分为公开、内部、机密、绝密等级别。不同级别的信息,对应着不同的存储位置、传输方式和访问权限。例如,涉及核心技术的“绝密”文件,可能只能在内定服务器上查阅,且禁止通过任何互联网渠道发送,复制与打印行为会被日志完整记录。在日常通讯中,制度会明确规定,敏感数据必须通过加密邮件或加密通讯工具传递,禁止使用个人社交软件或公有云盘进行工作文件传输。
规章制度对数据的生命周期也有管理。从创建、存储、使用到销毁,每个环节都有章可循。定期备份是义务,安全删除更是责任。制度会要求员工在离职或岗位变动时,彻底交接并清理其掌控的数据资源。对于可能接触客户隐私数据的岗位,制度还会融入《个人信息保护法》的相关要求,规定数据收集的最小必要原则和用户知情同意原则,将法律合规性内化为企业日常网络行为准则。
言行合规监控:设立透明的数字哨所
员工在工作时间、使用公司网络资源时的言论与活动,直接关系到企业形象与法律风险。规章制度在此领域设立“透明的数字哨所”,既尊重个人隐私,又明确公司资产的公共属性。
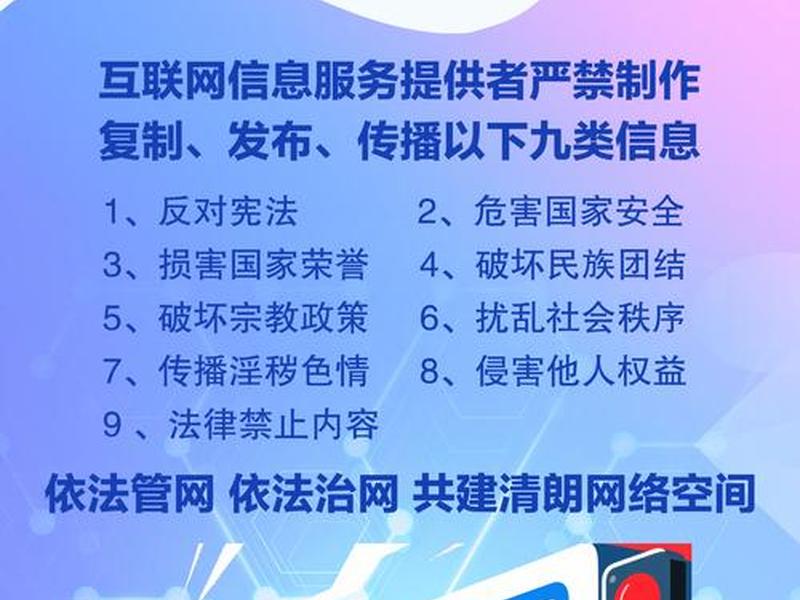
制度会清晰告知,员工在公司网络和设备上的通讯内容(如工作邮件、内部聊天记录)、访问的网站、下载的文件,公司出于安全管理、业务合规和调查违规事件的需要,有权进行合理的监控与审计。这并非窥探隐私,而是对集体资产负责。例如,制度严禁利用公司网络从事任何违法活动,如访问、、反动网站,禁止进行网络攻击、传播病毒或从事黑客活动。
在社交媒体行为方面,规章制度也日益细化。许多公司要求员工在公开网络平台提及公司信息、展示工作内容或代表公司发声时,必须遵守披露原则,避免发布未公开的财务信息或误导性言论,并建议添加“个人观点,不代表雇主”等免责声明。对于可能引发舆论危机的内部讨论,制度会引导至官方指定的内部沟通平台,防止敏感信息外泄。这种监控与规范,本质上是将企业价值观延伸至数字空间,塑造负责任的数字公民。
安全责任与培训:点燃全员防御的星火
再完善的制度,若缺乏执行者的理解与认同,便是空中楼阁。现代企业规章制度将安全责任分解到人,并通过持续的教育培训,点燃全员参与的“防御星火”。
制度中会明确规定,每一位员工都是网络安全的责任人。管理层负有领导与监督责任,IT部门提供技术支持与应急响应,而普通员工则需履行基本的安全义务:如设置强密码、报告可疑邮件或链接、及时安装系统补丁等。制度会将重大网络安全事件的问责机制与绩效、奖惩挂钩,让安全责任从纸面落到实地。
定期的网络安全意识培训,是制度得以活化的重要一环。规章制度会要求将培训纳入新员工入职必修课和老员工的年度复训。培训内容生动鲜活,涵盖最新诈骗手法(如钓鱼邮件识别)、社交工程案例、数据泄露后果等,通过情景模拟、测试考核等方式,将“安全第一”的理念内化为行为习惯。有些公司还会组织“模拟攻击”演练,让员工在真实情境中感受漏洞的危害,从而更主动地遵守网络行为规范。
违规处置与应急:构筑纠偏修复的防火墙
没有惩戒的制度缺乏威慑力,没有应急的方案则难抵真实风险。规章制度的最后环节,是构筑一道“纠偏修复的防火墙”,明确违规后果与危机应对流程。
对于违反网络行为规定的行为,制度会建立分级处置机制。轻微的首次违规,如不当使用带宽下载大文件,可能予以警告和教育;中度的违规,如多次访问无关网站影响工作,可能结合绩效考评进行处理;而严重的违规,如故意泄露商业秘密、利用公司网络从事违法活动,则可能导致立即解雇并追究法律责任的严重后果。清晰的处罚条款,让员工对行为后果有明确的预期,从而自觉约束自身。
规章制度必须包含网络安全事件应急响应预案。这规定了当发生数据泄露、病毒大规模爆发、网络攻击等事件时,应由谁(应急小组)、在何时(黄金响应时间)、按照何种步骤(隔离、评估、遏制、恢复、报告)进行操作。预案还会包括对内对外的沟通策略,以及与监管机构、执法部门的协作流程。定期演练应急预案,确保这套“防火墙”在真正危机来临时能自动、高效启动,将损失降到最低。
文化融合与演进:塑造自律的数字生态
最高层次的网络行为管理,是超越条条款款,融入企业文化的血脉,形成一个自律、共治的数字生态。规章制度在此扮演着生态奠基与催化剂的角色。
优秀的制度会鼓励正向的网络行为,而不仅仅是禁止负面行为。例如,设立“网络安全之星”奖项,表彰主动发现并报告安全漏洞的员工;鼓励在内部平台分享安全知识与经验,形成互助氛围。制度的设计应具有弹性,能够随着技术演进(如云计算、人工智能的普及)和业务模式变化而定期评审与更新,确保其始终贴合实际,而非僵化的束缚。
最终,当遵守网络规范成为每一位员工无需提醒的自觉,当保护公司数字资产如同爱护自己的财产一样自然,规章制度便从“他律”成功转化为“自律”。这种文化的力量,是企业应对日益复杂网络威胁的最持久、最强大的免疫力。它让网络空间不再是需要严加看管的“风险之地”,而是能够激发创造力、提升协作效率的“信任之地”。
以上是关于公司规章制度如何规定网络行为、公司规章制度如何规定网络行为管理的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:公司规章制度如何规定网络行为、公司规章制度如何规定网络行为管理;本文链接:https://zwz66.cn/jianz/409383.html。
猜你喜欢
- 公司规章制度管理办法最新版 公司规章制度管理办法最新版全文 2026-11-11
- 公司规章制度及员工管理条例全文,公司规章制度及员工管理条例全文内容 2026-11-11
- 公司规章制度及员工管理条例 - 公司规章制度及员工管理条例内容 2026-11-11
- 公司规章制度与员工管理条例(公司规章制度与员工管理条例奖罚制度范文) 2026-11-11
- 公司规章制度与员工管理条例范文,公司规章制度与员工管理条例范文图片 2026-11-11
- 公司规章制度与员工管理条例模板、公司规章制度与员工管理条例模板图片 2026-11-11
- 公司规章制度与员工管理条例制作(公司规章制度与员工管理条例制作稿) 2026-11-11
- 公司规章制度与员工管理条例上墙;公司规章制度与员工管理条例是否有法律 2026-11-11
- 公司要找网络公司建网站;公司要找网络公司建网站怎么办 2026-11-11
- 公司要开发自己的网站要怎么做(自己开发的网站怎么上线) 2026-11-11







