公司网络搭建详细教程(公司网络搭建详细教程怎么做)
-
公司,网络,搭建,详细,教程,怎么,做,在,数字化,

- 建站百科知识-小虎建站百科知识网
- 2026-11-11 13:42
- 小虎建站百科知识网
公司网络搭建详细教程(公司网络搭建详细教程怎么做) ,对于想了解建站百科知识的朋友们来说,公司网络搭建详细教程(公司网络搭建详细教程怎么做)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷的今天,一个稳定、高效、安全的公司网络,早已不再是锦上添花的点缀,而是企业赖以生存的“数字中枢神经”。无论是初创团队在共享办公空间的首次布线,还是成熟企业在扩建新办公楼时的全面升级,“公司网络搭建”这项任务都如同构建一座无形大厦,其规划与施工质量,直接决定了企业内部信息血液的流通效率与安全边界。许多企业主或IT负责人面对纷繁复杂的设备、协议与拓扑图时,常感到无从下手。本文将化繁为简,提供一份极具实操性的公司网络搭建详细教程,一步步揭开企业网络构建的神秘面纱,助您打造坚如磐石的数字基础设施。
一、 规划先行:绘制你的网络“战略蓝图”
任何伟大的工程都始于一张精准的蓝图,公司网络搭建更是如此。在采购第一台设备或铺设第一条网线之前,深入的规划是避免未来无数“坑”的关键第一步。
需求调研是规划的基石。 必须深入各个部门,了解其业务对网络的具体要求:财务部门需要极高的数据安全与稳定性;设计部门则对大量文件传输速度有苛刻需求;会议室和公共区域可能要求无缝的无线覆盖。必须预估公司未来3-5年的发展规模,为员工数量、设备增长预留足够的扩展空间。盲目的“够用就行”思维,往往在业务扩张时导致网络推倒重来,成本剧增。
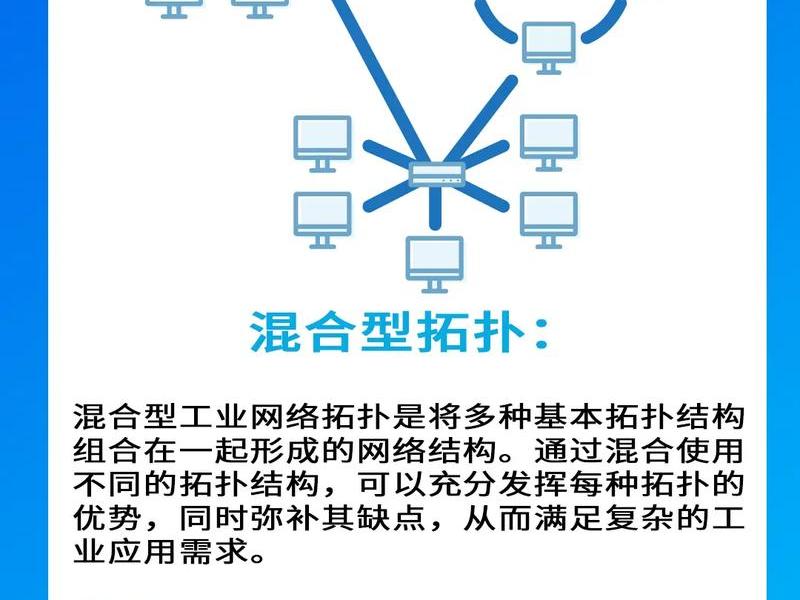
拓扑结构选择决定网络骨架。 根据公司规模,选择合适的网络拓扑。小型办公室可能采用简单的“单一路由器”星型结构;中型企业则需引入核心交换机,形成树型或分层结构(接入层、汇聚层、核心层),以提升管理效率和性能;大型园区可能还需要考虑冗余链路。清晰的拓扑图能让后续的IP地址规划、VLAN划分和设备选型有据可依。
预算与合规性不容忽视。 规划阶段必须制定合理的预算,平衡性能、安全与成本。需了解行业是否有特殊的网络安全合规要求(如等保),确保网络架构设计之初就满足相关标准,避免后期整改的麻烦。
二、 设备选型:挑选可靠的“硬件战士”
当蓝图绘就,下一步就是为每个岗位挑选合适的“硬件战士”。设备选型直接决定了网络的性能上限与稳定性。
核心设备——路由器与交换机。 路由器是连接内网与互联网的“网关”,需根据带宽、带机量、VPN需求等功能选择企业级产品。交换机是内部数据的“交通枢纽”,需关注端口数量、速率(千兆已成标配,万兆视需求而定)、是否支持网管功能(便于划分VLAN、进行流量控制)。对于核心交换机,背板带宽、包转发率是关键指标,务必留有余量。
无线网络——部署无死角的“信号堡垒”。 现代办公离不开Wi-Fi。应选择支持最新Wi-Fi 6(802.11ax)标准的企业级无线AP(接入点),它能提供更高的速率、更多的并发连接和更好的抗干扰能力。采用AC(无线控制器)+瘦AP的集中管理方案,比传统胖AP更便于统一配置、监控和 roaming(无缝漫游)。AP的布点需经过现场勘察,规避承重墙干扰,确保全覆盖。
安全与辅助设备——网络的“守护神”与“后勤官”。 防火墙是必备的安全设备,用于隔离内外网,防御网络攻击。根据需求,可能还需部署上网行为管理、VPN网关、网络存储(NAS)等。别忘了机柜、配线架、理线器、不同规格的网线(超五类、六类)以及UPS不间断电源,这些“后勤官”保证了网络的整洁、可靠与持续运行。
三、 物理部署:精细落地的“穿针引线”
规划与设备到位后,便进入实打实的物理部署阶段。这一阶段如同建筑施工,细节决定成败。
综合布线是百年大计。 网线铺设应遵循标准化规范,远离强电线路,避免干扰。每条线缆两端必须使用标签清晰标识,对应配线架端口和信息点面板。建议采用结构化布线,所有线缆汇聚至中心机房,便于管理和维护。使用品质合格的线材与水晶头,确保信号传输质量。
设备安装与连接。 将路由器、核心交换机、防火墙等关键设备稳固安装在机柜中,注意散热空间。按照规划好的拓扑图,使用跳线连接各设备。连接时务必仔细,错误的端口连接可能导致网络环路,引发广播风暴,使整个网络瘫痪。
无线AP的安装与调优。 AP通常安装在天花板或墙面高处,选择最佳位置以覆盖目标区域。安装后,通过无线控制器统一设置SSID(网络名称)、加密方式(WPA2/WPA3)、信道和功率。进行现场信号测试,调整AP信道和发射功率,减少同频干扰,实现信号均匀覆盖和无缝漫游。
四、 逻辑配置:赋予网络“灵魂与智慧”
硬件连接只是让网络有了“躯体”,逻辑配置则是赋予其“灵魂与智慧”的关键步骤。
IP地址与VLAN规划实施。 在核心交换机或三层交换机上,根据规划创建多个VLAN,例如:办公VLAN、财务VLAN、访客VLAN、服务器VLAN。为每个VLAN分配不同的IP网段。这样可以将不同部门、不同安全等级的设备逻辑隔离,提高安全性和广播域控制,即使在同一台物理交换机上,不同VLAN的设备也无法直接通信。
路由与网关配置。 在路由器或三层交换机上配置各VLAN间的路由,确保必要的数据能够跨网段访问。在路由器上设置内网网关,并配置NAT(网络地址转换)以实现内网设备访问互联网。配置DHCP服务,为各个VLAN自动分配IP地址、DNS等参数,减少手动设置的繁琐与错误。
安全策略与访问控制。 在防火墙上配置严格的安全策略:只开放必要的业务端口,禁止所有不必要的入站访问;设置出站访问规则,阻断对恶意网站的访问。配置ACL(访问控制列表),精细控制不同VLAN或IP地址之间的访问权限。为无线访客网络设置独立的VLAN和带宽限制,并与内网完全隔离。
五、 测试优化:确保网络“健康强健”
网络配置完成后,必须进行全面的测试与优化,确保其“健康状态”达到预期。
连通性与性能测试。 从各个信息点、无线区域,测试到内网服务器、网关以及外网的连通性。使用测速工具测试实际带宽是否达标。进行大文件传输测试,评估内网传输速度。使用Ping、Tracert等命令测试网络延迟和路由路径是否正常。
压力与安全测试。 模拟多用户同时在线、大流量访问的场景,观察网络设备(特别是路由器和核心交换机)的CPU和内存利用率,确保无性能瓶颈。进行简单的安全扫描,检查是否有不必要的端口暴露在外网。测试访客网络的隔离效果。
文档归档与监控部署。 将最终的拓扑图、设备配置表、IP地址分配表、线缆标签对照表等详细文档进行归档,这对未来的维护和故障排查至关重要。部署网络监控系统(如Zabbix, PRTG),对关键设备的运行状态、流量、错误日志进行7x24小时监控,实现主动运维,防患于未然。
六、 运维管理:建立长效“保健机制”
网络搭建完成并上线,并非终点,而是常态化运维管理的起点。
日常监控与定期巡检。 通过监控系统,每日关注网络核心指标。定期对物理线路、设备指示灯、机房环境进行现场巡检,及时发现潜在问题,如线缆老化、设备积灰等。
变更管理与备份。 任何网络配置的变更,都必须遵循申请、审核、实施的流程,并在变更前后备份设备配置文件。这样在配置出错时,可以迅速回滚,最大限度地减少业务中断时间。
持续优化与升级。 根据业务发展和技术演进,持续优化网络策略。关注设备厂商的安全漏洞通告,及时更新固件。当现有网络无法满足业务需求时,规划平滑的升级方案,确保网络生命力的持续旺盛。
以上是关于公司网络搭建详细教程(公司网络搭建详细教程怎么做)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:公司网络搭建详细教程(公司网络搭建详细教程怎么做);本文链接:https://zwz66.cn/jianz/409227.html。
猜你喜欢
- 公司网络改造方案,公司网络改造方案怎么写 2026-11-11
- 公司网络搭建省钱攻略、公司网络搭建省钱攻略是真的吗 2026-11-11
- 公司网络搭建方案案例,公司网络搭建方案案例范文 2026-11-11
- 公司网络搭建方案推荐;公司网络搭建方案推荐怎么写 2026-11-11
- 公司网络搭建教学视频 - 公司网络搭建教学视频怎么做 2026-11-11
- 公司网络搭建团队、公司网络搭建团队方案 2026-11-11
- 公司网络搭建与部署 - 公司网络搭建与部署怎么写 2026-11-11
- 公司网络推广该怎么做呢(公司网络推广该怎么做呢知乎) 2026-11-11
- 公司网络推广该怎么做 - 公司网络推广该怎么做呢 2026-11-11
- 公司网络推广的作用 公司网络推广的作用有哪些 2026-11-11







