公司网络布局规划图 公司网络布局规划图怎么做
-
公司,网络,布局,规划图,怎么,做,在,数字化,

- 建站百科知识-小虎建站百科知识网
- 2026-11-11 13:09
- 小虎建站百科知识网
公司网络布局规划图 公司网络布局规划图怎么做 ,对于想了解建站百科知识的朋友们来说,公司网络布局规划图 公司网络布局规划图怎么做是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,一张高效、健壮、智能的公司网络布局规划图,就如同企业的“数字神经系统”蓝图。它不再仅仅是几根网线和交换机的简单连接,而是决定企业运营效率、数据安全命脉乃至未来竞争力的战略基石。许多企业管理者和技术决策者面对“公司网络布局规划图怎么做”这一问题时,常常感到无从下手,既担忧架构的前瞻性,又困惑于技术的落地细节。本文将为您揭开这张神秘蓝图的面纱,从核心心法到实战步骤,手把手带您构建一个既能支撑当下业务狂奔,又能拥抱未来技术变革的智能网络架构。
一、 规划先行:需求洞察与蓝图绘制
任何卓越工程的起点,都源于清晰的目标与深刻的需求洞察。绘制公司网络布局规划图的第一步,绝非急于选择设备或布线,而是进行一次彻底的“业务把脉”。您需要深入各个部门,与业务负责人沟通:财务部门的海量数据传输是否要求极高的稳定性与私密性?设计团队的巨型文件协作是否需要超高速的内网带宽?远程办公和移动接入是否已成为常态?物联网设备是否会大规模接入?这些问题答案将共同勾勒出网络必须承载的业务流量模型、性能指标(如带宽、延迟、抖动)和安全等级。
在明确业务需求后,需进行详尽的现状评估。这包括盘点现有的网络设备(路由器、交换机、防火墙的型号、性能、服役年限)、拓扑结构、布线系统(铜缆、光纤的类别与分布),以及当前的IP地址规划、VLAN划分和网络安全策略。识别出现有网络的瓶颈点、单点故障隐患以及不符合未来需求的部分。这一步骤如同医生诊断,旨在为后续的“治疗”与“强化”提供精准依据。
基于以上分析,便可以开始绘制逻辑层面的初始蓝图。这份蓝图应脱离具体的物理设备型号,聚焦于逻辑区域划分:如何将网络划分为核心层、汇聚层和接入层?如何根据部门、功能或安全等级规划VLAN?关键服务器、数据中心、互联网出口、广域网连接点以及无线网络覆盖区域应如何布局?这份逻辑拓扑图是后续所有物理设计与实施的“宪法”,确保网络架构清晰、可扩展且易于管理。
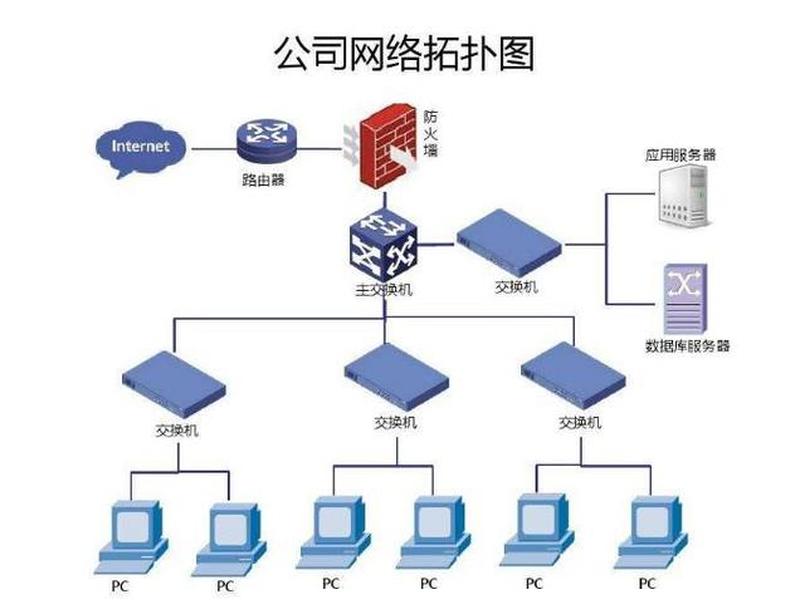
二、 架构设计:核心、汇聚与接入分层
经典的三层网络架构(核心层、汇聚层、接入层)是构建中大型企业网络的黄金法则,它如同城市的交通体系:主干道、区域干道和小区道路,各司其职,确保流量高效、有序流通。核心层是网络的“心脏”和“高速公路枢纽”,负责全网高速数据交换。设计核心层时,焦点是极致的速度与可靠性。通常采用高性能、高背板带宽的核心交换机,并部署设备冗余、链路聚合(如LACP)和快速收敛路由协议(如OSPF),确保任何单点故障都不会导致网络瘫痪。
汇聚层是“区域交通中心”,承上启下,连接核心层与接入层。它的核心职能是策略执行和流量控制。在这里,您将实施重要的网络策略:基于VLAN的访问控制、QoS(服务质量)策略为关键业务流量预留带宽、以及初步的安全隔离。汇聚层交换机需要较强的三层路由能力和策略处理能力,是实现网络智能化管理的关键一环。
接入层是网络的“最后一公里”,直接面对终端用户——员工的电脑、IP电话、打印机及各类物联网设备。接入层设计需兼顾灵活性、安全性和成本。采用支持PoE(以太网供电)的交换机可以为无线AP、IP电话等设备供电,简化布线。应在此层启用端口安全特性(如MAC地址绑定)、802.1X认证等,防止非法设备接入,将安全防线推进到网络边缘。
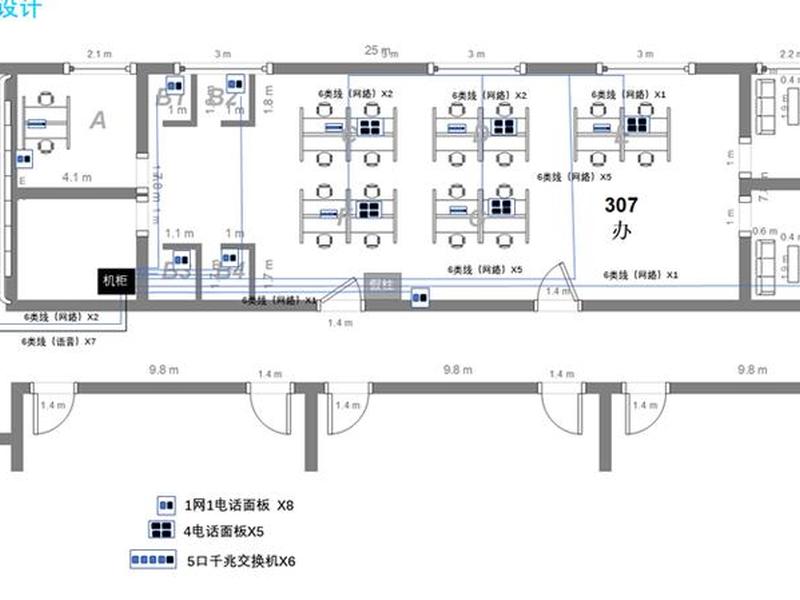
三、 物理部署:布线、设备与机房环境
逻辑架构跃然纸上后,便进入实实在在的物理部署阶段。综合布线系统是网络的“血管”,其质量直接决定网络“体能”。必须遵循国际标准(如TIA/EIA-568),规划好主干光纤(连接楼层或建筑)和水平铜缆(到桌面)。建议预留充足的冗余线路和端口,并为未来升级(如向万兆乃至更高速率过渡)留出空间。清晰的线缆标签、规范的配线架管理,能为日后维护节省无数时间。
网络设备选型与安装需要平衡性能、功能、预算与品牌服务。根据架构设计,选择合适的核心、汇聚及接入交换机、企业级路由器、下一代防火墙(NGFW)、无线控制器及AP。考虑设备的端口密度、转发性能、可管理性以及与其他设备的兼容性。设备安装上架时,应注意散热风道、电源冗余(双电源模块)以及设备间的连接线缆的整洁与固定。
机房与环境是网络设备的“家园”。一个合格的网络中心机房或配线间,必须具备稳定的供电(市电+UPS)、精密的环境控制(恒温恒湿空调)、完善的消防与门禁系统,以及规范的防雷接地。糟糕的物理环境会显著缩短设备寿命,并导致难以排查的间歇性故障。确保机房承重、散热和物理安全,是网络稳定运行的基石。
四、 地址与安全:精妙规划与纵深防御
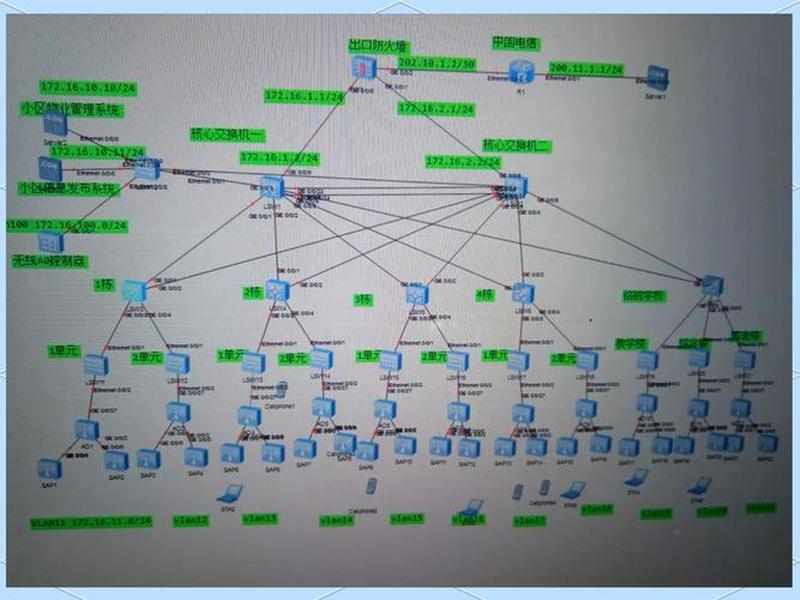
IP地址规划是网络的“户籍制度”,混乱的地址分配将导致路由效率低下、管理噩梦。应采用结构化、可汇总的地址分配方案,例如按地域、部门或功能划分连续的地址块。私有地址段(如10.0.0.0/8)提供了充足的地址空间。合理运用VLAN技术,在二层隔离广播域,在三层通过子网和路由实现受控互访,这是提升网络性能和安全性的基础手段。
网络安全必须贯彻“纵深防御”理念,而非依赖单一设备。下一代防火墙(NGFW) 作为网络边界的第一道防线,应部署在互联网出口,集成入侵防御(IPS)、防病毒、应用识别与控制等高级功能。内部网络分段至关重要,将服务器区、办公区、访客区、物联网区严格隔离,即便某个区域被攻破,也能有效遏制威胁横向移动。
无线网络安全因其开放性而面临独特挑战。必须摒弃脆弱的WEP加密,强制使用WPA2/WPA3企业级认证,结合802.1X与RADIUS服务器,实现基于用户身份的接入控制。隐藏SSID并非有效安全措施,反而可能带来兼容性问题。定期进行无线网络扫描,发现并排除恶意钓鱼AP。一套统一的全网安全策略、定期的漏洞扫描、员工安全意识培训,与上述技术措施共同构成立体化的安全护盾。
五、 无线网络:无缝覆盖与智能管理
现代企业网络,无线已从“补充”变为“核心”。无线网络规划的首要目标是实现高品质的无缝覆盖。这需要通过专业的无线勘察工具或服务,模拟分析建筑结构(墙体、楼板材质)、现有干扰源(其他Wi-Fi、微波炉等)对信号的影响,从而科学确定无线接入点(AP)的数量、安装位置、发射功率和信道规划。采用蜂窝式部署,确保信号重叠区域能平滑漫游,避免死角。
单纯的覆盖远远不够,高密度接入与负载均衡是应对会议室、礼堂等场景挑战的关键。在高密度区域,需部署更多AP,并启用基于用户数、流量或信号的智能负载均衡,防止单个AP过载。支持Wi-Fi 6(802.11ax)标准的AP能显著提升多用户并发处理能力和能效,是面向未来的投资。
集中化的无线网络管理与分析能极大提升运维效率。采用无线控制器(AC)统一管理所有AP,实现配置统一下发、软件集中升级。更高级的方案具备AI驱动的大数据分析能力,能可视化呈现网络性能、用户体验,甚至能自动优化射频参数、定位故障根源、预警潜在风险,让无线网络从“可连接”走向“最优体验”。
六、 运维未来:监控、优化与演进
网络建成并上线,只是其生命周期的开始。持续的监控与性能管理是保障SLA(服务等级协议)的关键。部署网络监控系统(如Zabbix, PRTG, 或各厂商的网管平台),对关键设备、链路、服务的状态、流量、错误率进行7x24小时监控,设置阈值告警,使运维人员能在用户感知故障前主动干预。
基于监控数据的持续优化是一个永恒的主题。通过分析流量趋势,可以发现不合理的路由、带宽瓶颈或异常应用(如下午三点全公司视频流量激增),进而调整QoS策略、扩容链路或优化应用。定期进行网络健康检查与漏洞评估,及时更新设备固件和安全策略,封堵新出现的威胁。
必须为网络的技术演进与扩展预留空间。随着云计算、边缘计算、SD-WAN(软件定义广域网)、SASE(安全访问服务边缘)等技术的成熟,企业网络边界正在模糊和重构。在规划之初,就应考虑网络对虚拟化、自动化(如通过Ansible进行配置管理)以及云集成的支持能力。一张优秀的公司网络布局规划图,本身应具备良好的弹性,能够以最小的代价,平滑地融入更广阔的数字生态,支撑企业未来十年的成长与变革。
以上是关于公司网络布局规划图 公司网络布局规划图怎么做的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:公司网络布局规划图 公司网络布局规划图怎么做;本文链接:https://zwz66.cn/jianz/409199.html。
猜你喜欢
- 公司网络布线方案;大型公司网络布线方案 2026-11-11
- 公司网络工程师主要做什么工作,公司网络工程师主要做什么工作内容 2026-11-11
- 公司网站(公司网站制作设计) 2026-11-11
- 公司网站首页设计详情(公司网站首页设计详情模板) 2026-11-11
- 公司网站首页设计图(公司网站页面设计图片) 2026-11-11
- 公司网站首页设计图片,公司网站首页设计图片模板 2026-11-11
- 公司网站首页设计图怎么做 公司网站首页设计图怎么做的 2026-11-11
- 公司网站首页照片,公司网站首页照片怎么上传 2026-11-11
- 公司网站首页效果图怎么制作(公司网站首页效果图怎么制作的) 2026-11-11
- 公司网站首页效果图怎么做 公司网站首页效果图怎么做的 2026-11-11







